Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
In den folgenden Abschnitten finden Sie die Microsoft Purview-Funktionen, die für Microsoft 365 Copilot Cowork unterstützt werden.
Hinweis
Obwohl Copilot Cowork Teil von Microsoft 365 Copilot ist, führt Cowork eine lange, mehrstufige Arbeit appübergreifend ein. Da dieses Modell zu unterschiedlichen Verhaltensweisen und zur Unterstützung von Features führen kann, werden seine Funktionen separat dokumentiert, um Administratoren genaue Anleitungen zum besseren Verständnis von Sicherheits- und Complianceszenarien zu bieten.
Unterstützte Funktionen
Verwenden Sie die folgende Tabelle, um auf einen Blick die Microsoft Purview-Funktionen anzuzeigen, die von Copilot Cowork unterstützt werden.
| Funktion oder Lösung in Microsoft Purview | Unterstützt für KI-Interaktionen |
|---|---|
| DSSM und DSSM für KI (klassisch) | ✓ |
| Überwachung | ✓ |
| Datenklassifizierung | ✕ |
| Vertraulichkeitsbezeichnungen | ✓ |
| Verschlüsselung ohne Vertraulichkeitsbezeichnungen | ✓ |
| Verhinderung von Datenverlust | ✓ |
| Insider-Risikomanagement | ✓ |
| Kommunikationscompliance | ✓ |
| eDiscovery | ✓ |
| Datenlebenszyklusverwaltung | ✓ |
| Compliance-Manager | ✕ |
DSSM und DSSM für KI (klassisch)
Verwenden Sie Datensicherheitsstatus-Management oder Datensicherheitsstatus-Management für KI (klassisch) als Eingangstür, um Compliancekontrollen für die KI-Nutzung in Ihrem Unternehmen zu ermitteln, zu sichern und anzuwenden. Beide DSSM Versionen nutzen vorhandene Steuerelemente aus der Informationsschutz- und Complianceverwaltung von Microsoft Purview mit benutzerfreundlichen grafischen Tools und Berichten, um schnell Einblicke in die KI-Nutzung in Ihrem organization zu gewinnen. Mit personalisierten Empfehlungen und Ein-Klick-Richtlinien schützen Sie Ihre Daten und erfüllen gesetzliche Anforderungen.
KI-App-spezifische Informationen:
Datenrisikobewertungen helfen Ihnen, Probleme zu identifizieren und zu beheben, die zu einer übermäßigen Datenfreigabe führen könnten. Aus den Empfehlungen:
- Schützen Sie Ihre Daten vor potenziellen Risiken einer Überfreigabe für die standardmäßige wöchentliche Datenrisikobewertung.
- Schützen Sie Verweise auf vertrauliche Daten in Copilot- und Agent-Antworten für eine benutzerdefinierte Datenrisikobewertung.
Verfügbare Ein-Klick-Richtlinien :
- Vertraulichkeitsbezeichnungen und Richtlinien aus der Empfehlung oder Korrekturaktion Schützen Sie Ihre Daten mit Vertraulichkeitsbezeichnungen.
- DSSM für KI – Erkennen Sie riskante KI-Nutzung aus den Empfehlungen oder Behebungsaktionen Erkennen Sie riskante Interaktionen in KI-Apps.
- DSSM für KI – Unethisches Verhalten in KI-Apps aus der Empfehlung oder Behebungsmaßnahme Erkennen Sie unethisches Verhalten in KI.
Obwohl Interaktionen von Cowork im Aktivitäts-Explorer (Registerkarte "KI-Aktivitäten") angezeigt werden, werden sie nicht im "Apps und Agenten"-Dashboard oder auf der Seite "KI-Beobachtbarkeit" angezeigt.
Auditing und KI-Interaktionen
Microsoft Purview Audit-Lösungen bieten umfassende Tools zum Suchen und Verwalten von Überwachungsdatensätzen von Aktivitäten, die von Benutzern und Administratoren für verschiedene Microsoft-Dienste ausgeführt wurden, und helfen Organisationen, effektiv auf Sicherheitsereignisse, forensische Untersuchungen, interne Untersuchungen und Complianceverpflichtungen zu reagieren.
Wie andere Aktivitäten werden Eingabeaufforderungen und Antworten im einheitlichen Überwachungsprotokoll erfasst. Zu den Ereignissen gehören, wie und wann Benutzer mit der KI-App interagieren, und können umfassen, in welchem Microsoft 365-Dienst die Aktivität stattgefunden hat, sowie Verweise auf die in Microsoft 365 gespeicherten Dateien, auf die während der Interaktion zugegriffen wurde. Wenn auf diese Dateien eine Vertraulichkeitsbezeichnung angewendet wird, wird diese ebenfalls erfasst.
Diese Ereignisse fließen in den Aktivitätsexplorer auf der Registerkarte KI-Aktivitäten in der aktuellen Version von DSSM und in DSSM für KI ein, wo die Daten aus Eingabeaufforderungen und Antworten angezeigt werden können. Sie können auch die Überwachungslösung aus dem Microsoft Purview-Portal verwenden, um diese Überwachungsereignisse zu suchen und zu finden.
Weitere Informationen finden Sie unter Überwachungsprotokolle für Copilot- und KI-Aktivitäten.
KI-App-spezifische Informationen:
Typische Überwachungsereignisse:
- Ein Benutzer startet eine neue Cowork-Unterhaltung
- Ein Benutzer fügt eine Fähigkeit oder ein Plug-In hinzu, entfernt oder teilt sie
- Ein Benutzer führt einen geplanten Prompt aus
- Ein Benutzer startet eine Browseraufgabe
- Ein Benutzer lädt eine Datei in Cowork hoch
- Cowork erstellt ein Artefakt in OneDrive im Auftrag eines Benutzers
Vertraulichkeitsbezeichnungen und KI-Interaktionen
KI-Apps, die von Microsoft Purview unterstützt werden , verwenden vorhandene Steuerelemente, um sicherzustellen, dass Daten, die in Ihrem Mandanten gespeichert sind, niemals an den Benutzer zurückgegeben oder von einem großen Sprachmodell (LLM) verwendet werden, wenn der Benutzer keinen Zugriff auf diese Daten hat. Wenn auf die Daten Vertraulichkeitsbezeichnungen Ihrer organization angewendet wurden, gibt es eine zusätzliche Schutzebene:
Wenn eine Datei in Word, Excel, PowerPoint geöffnet ist oder ähnlich eine E-Mail oder ein Kalenderereignis in Outlook geöffnet ist, wird die Vertraulichkeit der Daten Benutzern in der App mit dem Bezeichnungsnamen und Inhaltsmarkierungen (wie Kopf- oder Fußzeilentext) angezeigt, die für die Bezeichnung konfiguriert wurden. Loop-Komponenten und -Seiten unterstützen ebenfalls dieselben Vertraulichkeitsbezeichnungen.
Wenn die Vertraulichkeitsbezeichnung die Verschlüsselung anwendet, müssen Benutzer über das EXTRACT-Nutzungsrecht sowie VIEW verfügen, damit die KI-Apps die Daten zurückgeben können.
Dieser Schutz gilt auch für Daten, die außerhalb Ihres Microsoft 365-Mandanten gespeichert sind, wenn sie in einer Office-App geöffnet sind (Daten werden verwendet). Beispielsweise lokaler Speicher, Netzwerkfreigaben und Cloudspeicher.
Tipp
Falls noch nicht geschehen, empfehlen wir Ihnen, Vertraulichkeitsbezeichnungen für SharePoint und OneDrive zu aktivieren und sich auch mit den Dateitypen und Bezeichnungskonfigurationen vertraut zu machen, die diese Dienste verarbeiten können. Wenn Vertraulichkeitsbezeichnungen für diese Dienste nicht aktiviert sind, sind die verschlüsselten Dateien, auf die Copilot und Agents zugreifen können, auf Daten beschränkt, die von Office-Apps unter Windows verwendet werden.
Anweisungen finden Sie unter Aktivieren von Vertraulichkeitsbezeichnungen für Office-Dateien in SharePoint und OneDrive.
Wenn Sie noch keine Vertraulichkeitsbezeichnungen verwenden, lesen Sie Erste Schritte mit Vertraulichkeitsbezeichnungen.
KI-App-spezifische Informationen:
Microsoft 365 Copilot Cowork zeigt die Vertraulichkeitsbezeichnung für Elemente an, die in der Antwort und den Zitaten aufgeführt sind. Mithilfe der Prioritätsnummer der Vertraulichkeitsbezeichnungen, die im Microsoft Purview-Portal definiert ist, zeigt die neueste Antwort die Vertraulichkeitsbezeichnung mit der höchsten Priorität aus den Daten an, die für diesen Copilot-Chat verwendet wurden.
Obwohl Compliance-Administratoren die Priorität einer Vertraulichkeitsbezeichnung definieren, bedeutet eine höhere Prioritätsnummer in der Regel eine höhere Vertraulichkeit des Inhalts mit restriktiveren Berechtigungen. Daher zeigen Copilot-Antworten die restriktivste Vertraulichkeitsbezeichnung an, um den Benutzer über die Vertraulichkeit der Daten zu informieren.
Die Vererbung von Vertraulichkeitsbezeichnungen wird für neu erstellte Inhalte unterstützt. Weitere Informationen hierzu finden Sie im folgenden Abschnitt.
Vererbung von Vertraulichkeitsbezeichnungen
Wenn Sie Cowork verwenden, um neue Inhalte in Word, PowerPoint und Outlook basierend auf einem Element zu erstellen, auf das eine Vertraulichkeitsbezeichnung angewendet wurde, wird automatisch die Vertraulichkeitsbezeichnung aus der Quelldatei mit der Schutzeinstellung der Bezeichnung geerbt.
Beispielsweise erstellt Cowork ein neues Word-Dokument basierend auf beschrifteten Daten. Auf den Quellinhalt wird die Vertraulichkeitsbezeichnung "Vertraulich\Jeder (unbeschränkt)" angewendet, und diese Bezeichnung ist so konfiguriert, dass eine Fußzeile angewendet wird, die "Vertraulich" anzeigt. Der neue Inhalt erhält automatisch die Bezeichnung Vertraulich\Jeder (uneingeschränkt) mit derselben Fußzeile.
Wenn mehrere Quellen zum Erstellen neuer Inhalte verwendet werden, wird die Vertraulichkeitsbezeichnung mit der höchsten Priorität für die Bezeichnungsvererbung verwendet.
Wie bei allen Szenarien für automatische Bezeichnungen kann ein Benutzer eine geerbte Bezeichnung jederzeit überschreiben und ersetzen (oder entfernen, wenn Sie keine obligatorische Bezeichnung verwenden).
Verschlüsselung ohne Vertraulichkeitsbezeichnungen und KI-Interaktionen
Auch wenn eine Vertraulichkeitsbezeichnung nicht auf Inhalte angewendet wird, verwenden Dienste und Produkte möglicherweise die Verschlüsselungsfunktionen des Azure Rights Management-Diensts. Daher können KI-Apps immer noch die Nutzungsrechte ANZEIGEN und EXTRAHIEREN, bevor sie Daten und Links an einen Benutzer zurückgeben, aber es gibt keine automatische Vererbung des Schutzes für neue Elemente.
Tipp
Sie erzielen die beste Benutzererfahrung, wenn Sie immer Vertraulichkeitsbezeichnungen zum Schutz Ihrer Daten verwenden und die Verschlüsselung durch eine Bezeichnung angewendet wird.
Beispiele für Produkte und Dienste, die die Verschlüsselungsfunktionen des Azure Rights Management-Diensts ohne Vertraulichkeitsbezeichnungen verwenden können:
- Microsoft Purview-Nachrichtenverschlüsselung
- Microsoft Information Rights Management (IRM)
- Microsoft Rights Management-Connector
- Microsoft Rights Management SDK
Für andere Verschlüsselungsmethoden, die den Azure Rights Management-Dienst nicht verwenden:
S/MIME-geschützte E-Mails werden von Copilot nicht zurückgegeben, und Copilot ist in Outlook nicht verfügbar, wenn eine S/MIME-geschützte E-Mail geöffnet ist.
Auf kennwortgeschützte Dokumente kann von KI-Apps nur zugegriffen werden, wenn sie bereits vom Benutzer in derselben App geöffnet wurden (Daten werden verwendet). Kennwörter werden nicht von einem Zielelement geerbt.
Wie bei anderen Microsoft 365-Diensten wie eDiscovery und Suche werden Elemente, die mit dem Microsoft Purview-Kundenschlüssel oder Ihrem eigenen Stammschlüssel (BYOK) verschlüsselt sind, unterstützt und können von Copilot zurückgegeben werden.
Insider-Risikomanagement und KI-Interaktionen
Microsoft Purview Insider Risk Management hilft Ihnen, interne Risiken wie IP-Diebstahl, Datenlecks und Sicherheitsverletzungen zu erkennen, zu untersuchen und zu mindern. Es nutzt maschinelle Lernmodelle und verschiedene Signale von Microsoft 365 und Indikatoren von Drittanbietern, um potenzielle böswillige oder unbeabsichtigte Insider-Aktivitäten zu identifizieren. Die Lösung umfasst Datenschutzkontrollen wie Pseudonymisierung und rollenbasierten Zugriff, die den Datenschutz auf Benutzerebene gewährleisten und es Risikoanalysten ermöglichen, geeignete Maßnahmen zu ergreifen.
Verwenden Sie die Vorlage für riskante KI-Nutzungsrichtlinien , um riskante Nutzung zu erkennen, die Angriffe mit sofortiger Einschleusung und den Zugriff auf geschütztes Material umfasst. Erkenntnisse aus diesen Signalen werden in Microsoft Defender XDR integriert, um einen umfassenden Überblick über KI-bezogene Risiken zu bieten.
Kommunikationscompliance und KI-Interaktionen
Microsoft Purview Communication Compliance bietet Tools, mit denen Sie Verstöße gegen die Einhaltung gesetzlicher Vorschriften und das Geschäftsverhalten in verschiedenen Kommunikationskanälen erkennen und verwalten können, einschließlich Benutzeraufforderungen und -antworten für KI-Apps. Es ist standardmäßig auf Datenschutz ausgelegt, pseudonymisiert Benutzernamen und enthält rollenbasierte Zugriffskontrollen. Die Lösung hilft dabei, unangemessene Kommunikation zu identifizieren und zu beheben, z. B. die Weitergabe vertraulicher Informationen, Belästigungen, Bedrohungen und nicht jugendfreie Inhalte.
Weitere Informationen zur Verwendung von Kommunikationscompliancerichtlinien für KI-Apps finden Sie unter Konfigurieren einer Kommunikationscompliancerichtlinie zur Erkennung von generativen KI-Interaktionen.
eDiscovery- und KI-Interaktionen
Mit Microsoft Purview-eDiscovery können Sie elektronische Informationen identifizieren und bereitstellen, die in Rechtsfällen als Beweismittel verwendet werden können. Die eDiscovery-Tools in Microsoft Purview unterstützen die Suche nach Inhalten in Exchange Online, OneDrive for Business, SharePoint Online, Microsoft Teams, Microsoft 365-Gruppen und Viva Engage-Teams. Anschließend können Sie das Löschen der Informationen verhindern und die Informationen exportieren.
Da Benutzerprompts und -antworten für KI-Apps im Postfach eines Benutzers gespeichert werden, können Sie einen Fall erstellen und die Suche verwenden, wenn das Postfach eines Benutzers als Quelle für eine Suchabfrage ausgewählt wird. Wählen Sie diese Daten beispielsweise aus, und rufen Sie sie aus dem Quellpostfach ab, indem Sie im Abfrage-Generator Bedingungstyp>>hinzufügen Enthält eine der>Copilot-Aktivitätenbearbeiten>. Diese Abfragebedingung umfasst alle Copilot- und anderen KI-Anwendungsaktivitäten.
Nachdem die Suche verfeinert wurde, können Sie die Ergebnisse exportieren oder zu einem Prüfsatz hinzufügen. Sie können Informationen direkt aus dem Bewertungssatz überprüfen und exportieren.
Weitere Informationen zum Identifizieren und Löschen von KI-Interaktionsdaten von Benutzern finden Sie unter Suchen und Löschen von Copilot-Daten in eDiscovery.
KI-App-spezifische Informationen:
Im Bereich für eDiscovery:
- Gesprächstranskripte: Der vollständige Text der Cowork-Konversationen eines Benutzers, einschließlich Eingabeaufforderungen und Antworten.
- Files Cowork erstellt – Dokumente, Decks, PDFs und Bilder, die auf dem OneDrive des Benutzers gespeichert werden.
- Geplante Prompts: Der Prompttext und die Unterhaltungen, die von jeder geplanten Ausführung erstellt werden.
- Hochgeladene Dateien: Files, die ein Benutzer in Cowork hochgeladen hat und die auf dem OneDrive des Benutzers oder in der Unterhaltung beibehalten werden.
Data Lifecycle Management und KI-Interaktionen
Microsoft Purview-Datenlebenszyklusverwaltung bietet Tools und Funktionen zum Verwalten des Lebenszyklus von Organisationsdaten, indem notwendige Inhalte beibehalten und unnötige Inhalte gelöscht werden. Diese Tools stellen die Einhaltung geschäftlicher, rechtlicher und behördlicher Anforderungen sicher.
Verwenden Sie Aufbewahrungsrichtlinien , um Benutzerprompts und -antworten für KI-Apps automatisch aufzubewahren oder zu löschen. Ausführliche Informationen zu diesen Aufbewahrungsfunktionen finden Sie unter Informationen zur Aufbewahrung für Copilot- & KI-Apps.
Wie bei allen Aufbewahrungsrichtlinien und Aufbewahrungsbereichen gilt: Wenn mehr als eine Richtlinie für denselben Standort auf einen Benutzer zutrifft, lösen die Grundsätze der Aufbewahrung alle Konflikte. Beispielsweise werden die Daten für die längste Dauer aller angewendeten Aufbewahrungsrichtlinien oder eDiscovery-Aufbewahrungen aufbewahrt.
KI-App-spezifische Informationen:
Wählen Sie für Aufbewahrungsrichtlinien die Option für Microsoft Copilot-Erfahrungen aus.
Aufbewahrungsbezeichnungen können Dateien, auf die in Microsoft 365 Copilot Cowork verwiesen wird, automatisch beibehalten, wenn Sie die Option für Cloudanlagen mit einer Richtlinie für die automatische Anwendung von Aufbewahrungsbezeichnungen auswählen: Bezeichnung auf Cloudanlagen und -links anwenden, die in Exchange, Teams, Viva Engage und Copilot freigegeben wurden. Wie bei allen beibehaltenen Cloudanlagen wird die Dateiversion zum Zeitpunkt des Verweises beibehalten.
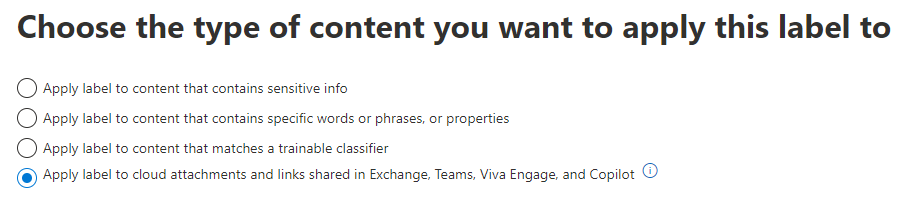
Ausführliche Informationen zur Funktionsweise dieser Aufbewahrung finden Sie unter Funktionsweise der Aufbewahrung mit Cloudanlagen.