Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Vertrauliche Informationstypen (Sensitive Information Types , SITs) werden verwendet, um vertrauliche Daten zu identifizieren, sodass Sie verhindern können, dass sie versehentlich oder unangemessen freigegeben werden. Sie werden auch verwendet, um beim Auffinden relevanter Daten in eDiscovery zu helfen und Governanceaktionen auf bestimmte Arten von Informationen anzuwenden. Sie definieren eine benutzerdefinierte SIT basierend auf:
- Durch Muster
- Schlüsselwort (Keyword) wie Mitarbeiter, Sozialversicherungsnummer oder Ausweis
- Ähnliche Zeichen als Nachweis in einem bestimmten Muster
- Konfidenzniveaus
Was aber, wenn Sie eine benutzerdefinierte SIT wünschen, die exakte oder nahezu exakte Datenwerte verwendet, anstatt eine, die Übereinstimmungen basierend auf generischen Mustern findet? Mit der EDM-basierten Klassifizierung (Exact Data Match) können Sie einen benutzerdefinierten Typ vertraulicher Informationen erstellen, der für Folgendes entwickelt wurde:
- dynamisch und leicht zu aktualisieren
- führen zu weniger Fehlalarmen
- arbeitet mit strukturierten vertraulichen Daten
- vertrauliche Informationen sicherer zu behandeln und sie nicht an Dritte weiterzugeben, einschließlich Microsoft
- mit verschiedenen Microsoft Cloud Services verwendbar
Die EDM-basierte Klassifizierung ermöglicht es Ihnen, benutzerdefinierte SITs zu erstellen, die sich auf genaue Werte in einer Datenbank vertraulicher Informationen beziehen. Die Datenbank kann täglich aktualisiert werden und kann bis zu 100 Millionen Datenzeilen enthalten. Auch wenn Mitarbeiter, Patienten und Kunden kommen und gehen und sich die Datensätze ändern, bleiben Ihre benutzerdefinierten Typen vertraulicher Informationen aktuell und anwendbar. Außerdem können Sie EDM-basierte Klassifizierung mit Richtlinien verwenden, z. B. Microsoft Purview Data Loss Prevention-Richtlinien oder Microsoft Cloud App Security-Dateirichtlinien.
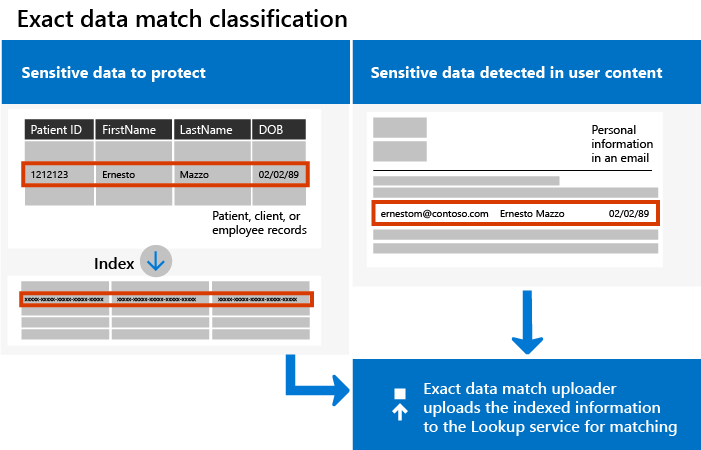
Das folgende Diagramm zeigt die grundlegende Funktionsweise der EDM-Klassifizierung:
Hinweis
Microsoft Purview Information Protection unterstützt die folgenden Sprachen, die Doppelbyte-Zeichensätze verwenden:
- Chinesisch (vereinfacht)
- Chinesisch (traditionell)
- Koreanisch
- Japanisch
Diese Unterstützung ist für vertrauliche Informationstypen verfügbar. Weitere Informationen finden Sie unter Information Protection-Unterstützung für Doppelbyte-Zeichensätze: Versionshinweise (Vorschau).
Was ist anders bei einem EDM SIT?
Wenn Sie mit EDM-SIT arbeiten, ist es hilfreich, einige Konzepte zu verstehen, die für sie einzigartig sind.
Schema
Ein Schema ist eine XML-Datei. Microsoft Purview verwendet das Schema, um zu bestimmen, ob Ihre Daten Zeichenfolgen enthalten, die mit denen übereinstimmen, die Ihre Typen vertraulicher Informationen erkennen sollen.
Die Schema-XML-Datei definiert:
- Der Name des Schemas, später als DataStore bezeichnet.
- Die Feldnamen, die die Quelltabelle für vertrauliche Informationen enthält. Es gibt eine 1:1-Zuordnung von Schemafeldnamen zu den Spaltennamen in der Quelltabelle für vertrauliche Informationen.
- Welche Felder für bestätigende Beweise den Multi-Token-Übereinstimmungsmodus erfordern.
- Welche Datenfelder durchsuchbar sind
- Ob konfigurierbare Übereinstimmungen für jedes Feld unterstützt werden. Eine konfigurierbare Übereinstimmung ist eine Übereinstimmung mit Parametern, die eine Suche ändern, z. B. das Ignorieren von Trennzeichen und Groß-/Kleinschreibung in den gesuchten Werten.
Quelltabelle für vertrauliche Informationen
Die Quelltabelle für vertrauliche Informationen enthält die Werte, nach denen das EDM-SIT sucht. Die Tabelle besteht aus Spalten und Zeilen. Die Spaltenüberschriften sind die Feldnamen, die Zeilen sind Instanzen von Elementen, und jede Zelle in einer Zeile enthält die Werte für diese Element-instance für dieses Feld.
Hier ist ein einfaches Beispiel für eine Quelltabelle für vertrauliche Informationen.
| Vorname | Nachname | Date of Birth |
|---|---|---|
| Jesaja | Langer | 05-05-1960 |
| Ana | Bogenschütze | 11-24-1971 |
| Oscar | Bezirk | 02-12-1998 |
Regelpaket
Für jeden Typ vertraulicher Informationen gibt es ein Regelpaket. Sie verwenden das Regelpaket in einem EDM-SIT, um die verschiedenen Komponenten Ihres EDM-SIT zu definieren. Die folgende Tabelle enthält eine Beschreibung der einzelnen Komponenten.
| Komponente | Beschreibung |
|---|---|
| Vergleich | Gibt das primäre Element (Datenfeld) an, das bei der exakten Suche verwendet werden soll. Es kann sich um einen regulären Ausdruck mit oder ohne Prüfsummenüberprüfung, eine Schlüsselwort(keyword)-Liste, ein Schlüsselwort(keyword)-Wörterbuch oder eine Funktion handeln. |
| Klassifizierung | Gibt die Übereinstimmung mit dem Typ vertraulicher Informationen an, der eine EDM-Suche auslöst. |
| Unterstützende Elemente | Elemente, die, wenn sie gefunden werden, Beweise liefern, die das Vertrauen in die Übereinstimmung stärken. Zum Beispiel das Auftreten eines Nachnamens in unmittelbarer Nähe zu einer tatsächlichen Sozialversicherungsnummer. Ein unterstützendes Element kann ein regulärer Ausdruck mit oder ohne Prüfsummenüberprüfung, eine Schlüsselwort(keyword)-Liste, ein Schlüsselwort (keyword)-Wörterbuch oder eine Übereinstimmung mit einem oder mehreren Token sein. |
| Zuverlässigkeitsstufe (Hoch, Mittel, Niedrig) |
Angabe, wie viele unterstützende Beweise zusätzlich zum Primärelement nachgewiesen werden. Je mehr unterstützende Beweise ein Element enthält, desto höher ist die Sicherheit, dass ein übereinstimmendes Element die vertraulichen Informationen enthält, nach denen Sie suchen. Weitere Informationen zu Konfidenzniveaus finden Sie unter Grundlegende Teile eines vertraulichen Informationstyps. |
| Näherung | Die Anzahl der Zeichen zwischen primärem und unterstützendem Element. |
Sie stellen Ihr eigenes Schema und Ihre eigenen Daten bereit
Microsoft Purview verfügt über viele integrierte SITs , die vordefiniert sind. Diese SITs enthalten Schemata, REGEX-Muster, Schlüsselwörter und Konfidenzniveaus. Bei EDM-SIT sind Sie jedoch für die Definition des Schemas sowie der primären und sekundären Felder verantwortlich, die vertrauliche Elemente identifizieren. Da das Schema sowie die primären und sekundären Datenwerte alle hochsensibel sind, verschlüsseln Sie sie über eine Hash-Funktion , die einen zufällig generierten oder selbst bereitgestellten Salt-Wert enthält. Nur die Hashwerte werden in den Dienst hochgeladen, sodass Ihre vertraulichen Daten niemals offen sind.
Primäre und sekundäre Stützelemente
Wenn Sie ein EDM-SIT erstellen, definieren Sie ein Primärelementfeld im Regelpaket. EDM durchsucht dann Ihren gesamten Inhalt nach dem primären Element. Damit EDM sie erkennen kann, müssen Primärelemente über ein vorhandenes SIT erkennbar sein.
Hinweis
Eine vollständige Liste der verfügbaren SITs finden Sie unter Entitätsdefinitionen für vertrauliche Informationen.
Sie müssen ein integriertes SIT finden, das die vertraulichen Informationen erkennt, die Ihr EDM-SIT erkennen soll. Wenn Ihr EDM-SIT-Schema beispielsweise die US-Sozialversicherungsnummer als primäres Element aufweist, haben Sie es beim Erstellen Ihres EDM-Schemas mit der US-Sozialversicherungsnummer (SSN) SIT verknüpft. Primärelemente müssen einem definierten Muster folgen, um erkannt zu werden.
Wenn das Primärelement in einem gescannten Element gefunden wird, sucht EDM nach Sekundärelementen (auch als Stützelemente bezeichnet). Im Gegensatz zu primären Elementen haben sekundäre Elemente die Möglichkeit, einem Muster zu folgen. Wenn sekundäre Elemente mehrere Token enthalten, müssen diese Elemente entweder einem SIT zugeordnet sein, das diesen Inhalt erkennen kann, oder das für den Multi-Token-Abgleich konfiguriert werden kann. In allen Fällen müssen sich sekundäre Elemente in einer bestimmten Nähe zum primären Element befinden, damit eine Übereinstimmung erkannt wird.
Funktionsweise des Abgleichs
EDM funktioniert, indem Zeichenfolgen in Ihren Dokumenten und E-Mails mit Werten in der Quelltabelle für vertrauliche Informationen verglichen werden. Anhand dieses Vergleichs wird ermittelt, ob die Werte im gescannten Inhalt in der Tabelle vorhanden sind. Die Bestimmung erfolgt durch Vergleichen von unidirektionalen kryptografischen Hashes.
Tipp
Sie können sowohl EDM-SITs als auch die vordefinierten SITs, auf denen sie basieren, zusammen in DLP-Regeln verwenden, um die Erkennung vertraulicher Daten zu verbessern. Verwenden Sie die EDM-SIT mit höheren Konfidenzniveaus und die vordefinierte SIT mit niedrigeren Konfidenzniveaus. Verwenden Sie beispielsweise ein EDM-SIT, das mit strengen Anforderungen und hoher Sicherheit nach Sozialversicherungsnummern und anderen unterstützenden Daten sucht. Wenn EDM für Übereinstimmungen mit hoher Zuverlässigkeit konfiguriert ist, generiert es eine DLP-Übereinstimmung, wenn nur wenige Instanzen erkannt werden. Wenn Sie eine DLP-Übereinstimmung auslösen möchten, wenn eine größere Anzahl von Vorkommen erkannt wird, verwenden Sie ein integriertes SIT, z . B. die US-Sozialversicherungsnummer.
Wie unterstützende Elemente mit EDM funktionieren
Wie in Was ist anders in einem EDM-SIT, sind unterstützende Elemente Elemente, die, wenn sie gefunden werden, Beweise liefern, die dazu beitragen, das Vertrauen in das Match zu stärken.
Mit Unterstützung für EDM-SIT können Sie nach unterstützenden Elementen suchen und diese erkennen, die aus mehreren Feldern bestehen. Unterstützende Elementübereinstimmungen können Schlüsselwortlisten (Keyword), Schlüsselwortwörterbücher), einzelne alphanumerische Zeichenfolgen oder Zeichenfolgen mit mehreren Token sein.
Hier ist ein Beispiel. Angenommen, Sie möchten US-Sozialversicherungsnummern ermitteln. Um die Übereinstimmungssicherheit zu erhöhen, umfassen first nameIhre unterstützenden Elemente , last name, und date of birth (DoB). Die Quelltabelle sieht also in etwa so aus:
| SSN | FirstName | LastName | Geburtsdatum |
|---|---|---|---|
| 987-65-4320 | Jesaja | Langer | 05-05-1960 |
| 078-05-1120 | Ana | Bogenschütze | 11-24-1971 |
| 219-09-9999 | Oscar | Bezirk | 02-12-1998 |
Bei der Suche nach passenden Stützelementen in einer geschützten Datei prüft Ihr EDM SIT jedes Stützelement (sowohl einzeln als auch in Kombination), sobald das Primärelement erkannt wird.
Nehmen wir instance an, dass die erste Sozialversicherungsnummer erkannt wird. Die Funktion "Exakter Datenabgleich" sucht als Nächstes nach Kombinationen von unterstützenden Elementen in allen Spalten in der Quelltabelle:
- Jesaja
- Langer
- 05-05-1960
- Isaiah Langer
- Jesaja 05-05-1960
- Langer 05-05-1960
- Isaiah Langer 05-05-1960
Multi-Token-Übereinstimmung
Der Multi-Token-Abgleich ist so konzipiert, dass Sie verwendet werden, wenn Ihr bestätigende Beweisfeld mehrere Tokenwerte enthält, aber der Abgleich dieser Werte mit einem SIT ist nicht einfach zu bewerkstelligen. Wenn Sie instance über ein Address Feld verfügen, das Werte wie 1 Microsoft Way, Redmond, WA or 123 Main Street, New York, NYenthält.
Mit dieser Funktion kann EDM die Hashes aufeinanderfolgender Wörter im Inhalt mit den Hashes der Multi-Token-Felder in Ihrer Datenquelle vergleichen. Wenn sie identisch sind, erzeugt EDM eine Übereinstimmung. Auf diese Weise kann EDM Multi-Token-Felder wie Namen, Adressen, Erkrankungen oder andere bestätigende Beweisfelder erkennen, die mehr als ein Wort enthalten könnten, solange sie in Ihrem EDM-Schema als Multi-Token gekennzeichnet sind.
Wenn Sie z. B. den Abgleich mehrerer Token als Übereinstimmungsoption auswählen, erhalten Sie zwei zusätzliche Vorteile:
- Ihre Richtlinien erkennen Inhalte, die mit mehreren Feldern in den Spalten in der Quelltabelle übereinstimmen.
- Die Quelltabelle kann Felder mit Zeichenfolgenwerten enthalten, die aus einer vorkonfigurierten Anzahl von Wörtern bestehen. Die folgende Tabelle enthält eine Beispielquelltabelle:
| SSN | Name | Straße |
|---|---|---|
| 987-65-4320 | Isaiah Langer | 1432 Lincoln Road |
| 078-05-1120 | Ana Bowman | 8250 First Street |
| 219-09-9999 | Oscar Ward | 424 205th Avenue |
Beim Multi-Token-Abgleich werden die Felder Name und Straße sowohl als unabhängige unterstützende Elementzeichenfolgen als auch in Kombination als einzelne Felder abgeglichen. Wenn sie also als Multi-Token-Zeichenfolgen als unterstützende Elemente für die Sozialversicherungsnummer 987-65-4320 abgeglichen werden, sind die Übereinstimmungen:
- Isaiah Langer
- 1432 Lincoln Road
Wenn sie in Kombination kombiniert werden, sieht die Übereinstimmung wie folgt aus:
- Isaiah Langer + 1432 Lincoln Road
Der Multi-Token-Abgleich wird auch für Doppelbyte-Zeichensätze unterstützt, die in der Regel keine Leerzeichen zum Trennen von Wörtern verwenden.
Dienste, die EDM unterstützt
| Dienst | Speicherorte |
|---|---|
| Verhinderung von Datenverlust in Microsoft Purview | – SharePoint – OneDrive – Teams-Chat – Exchange Online – Geräte |
| Microsoft Defender for Cloud Apps | - SharePoint - OneDrive |
| Automatische Bezeichnung (Dienstseite) | – SharePoint - OneDrive - Exchange Online |
| Automatische Bezeichnung (clientseitig) | - Word - Excel - PowerPoint - Exchange Desktop-Clients |
| Kundenseitig verwalteter Schlüssel | – SharePoint – OneDrive – Teams-Chat – Exchange Online – Word – Excel – PowerPoint – Exchange-Desktopclients – Geräte |
| eDiscovery | – SharePoint – OneDrive – Teams-Chat – Exchange Online – Word – Excel – PowerPoint – Exchange-Desktopclients |
| Insider-Risikomanagement | – SharePoint – OneDrive – Teams-Chat – Exchange Online – Word – Excel – PowerPoint – Exchange-Desktopclients |