Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Sie können Defender for Cloud Pull Request-Anmerkungen in GitHub und Azure DevOps überprüfen und darauf reagieren. Verwenden Sie diese Anmerkungen, um Sicherheitsprobleme zu beheben, bevor Sie Code zusammenführen.
Beheben von Sicherheitsproblemen in GitHub
Zum Beheben von Sicherheitsproblemen in GitHub:
Scrollen Sie durch die Pull Request-Seite, um eine betroffene Datei mit Anmerkung zu finden.
Führen Sie die Korrekturschritte in der Anmerkung aus. Wenn Sie die Anmerkung nicht korrigieren möchten, wählen Sie " Warnung schließen" aus.
Wählen Sie einen Grund für das Verwerfen aus:
- Wird nicht behoben: Die Warnung wird notiert, aber nicht behoben.
- Fehlalarm: Der Alarm ist ungültig.
- In Tests verwendet: Der Alarm ist nicht im Produktionscode.
Beheben von Sicherheitsproblemen in Azure DevOps
Nachdem du die Pull-Request-Annotationen von Defender for Cloud konfiguriert hast, kannst du alle erkannten Probleme einsehen.
Zum Beheben von Sicherheitsproblemen in Azure DevOps:
Melden Sie sich bei Azure DevOps an.
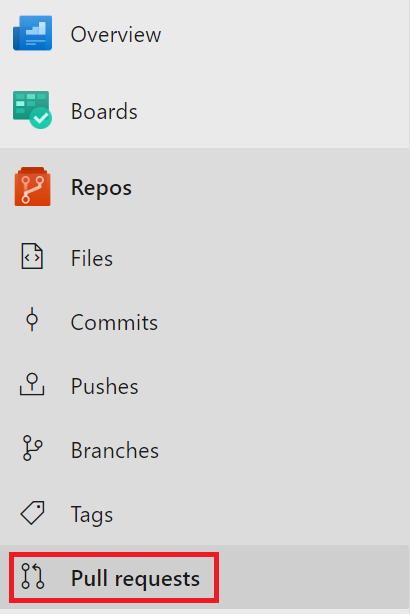
Gehe zu Pull Requests und wähle eine Pull Request aus.
Wähle Dateien aus und finde eine betroffene Zeile mit einer Anmerkung.
Führen Sie die Korrekturschritte in der Anmerkung aus.
Wählen Sie "Aktiv" aus, um den Status der Anmerkung zu ändern und auf das Dropdownmenü zuzugreifen.
Wählen Sie eine auszuführende Aktion aus:
- Aktiv: Der Standardstatus für neue Anmerkungen.
- Ausstehend: Der Befund wird bearbeitet.
- Behoben: Der Befund wurde behoben.
- Wird nicht behoben: Der Befund wurde zur Kenntnis genommen, wird aber nicht behoben.
- Geschlossen: Die Diskussion in dieser Anmerkung ist abgeschlossen.
DevOps-Sicherheit in Defender for Cloud reaktiviert eine Anmerkung, wenn das Sicherheitsproblem in einer neuen Iteration nicht behoben ist.