Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Um auf Ergebnisse zuzugreifen und GitHub Advanced Security für Azure DevOps-Funktionen zu verwenden, benötigen Sie eine Lizenz. Jeder aktive Commiter auf mindestens ein Repository mit aktivierter Advanced Security verwendet eine Lizenz. Weitere Informationen zum Preis finden Sie unter GitHub Advanced Security-Preise. Ein Committer gilt als aktiv, wenn er in einem Push innerhalb der letzten 90 Tage enthalten ist, unabhängig davon, wann der Commit ursprünglich durchgeführt wurde.
Die Kosten für Advanced Security werden monatlich direkt dem Azure-Abonnement belastet, das Ihrer Azure DevOps-Organisation zugeordnet ist. Tägliche Gebühren werden Ihrem Azure-Abonnement auf der Grundlage der Gesamtzahl der aktiven Committer pro Tag in Ihren Organisationen belastet.
Von Bedeutung
Aktive Committer werden in einem Azure-Abonnement dedupliziert. Benutzer können zu mehreren Repositorys oder Organisationen beitragen und nur einmal gezählt werden, solange diese Organisationen demselben Azure-Abonnement zugeordnet sind.
GitHub Advanced Security für Azure DevOps funktioniert mit Azure Repos. Informationen zur Verwendung von GitHub Advanced Security mit GitHub-Repositorys finden Sie unter GitHub Advanced Security.
Anzahl aktiver Committer für Advanced Security
„Aktive Committer gesamt“ gibt die Anzahl der Committer an, die zu mindestens einem Repository mit aktivierter Advanced Security-Funktion beigetragen haben. Bei jeder gepushten Änderung gelten alle ggf. vorhandenen gültigen Identitäten, die zu dieser Änderung beigetragen haben, als aktive Committer, auch wenn der Commit vor der 90-tägigen Zeitspanne vorgenommen wurde. Unabhängig von ihrer Azure DevOps-Zugriffsebene müssen sie Mitglied Ihrer Azure DevOps-Organisation sein.
Bevor Sie Advanced Security für Ihre Organisation, Ihr Projekt oder Repository aktivieren, können Sie eine Schätzung der Anzahl der aktiven Committer sehen, für die Sie möglicherweise in Rechnung gestellt werden.
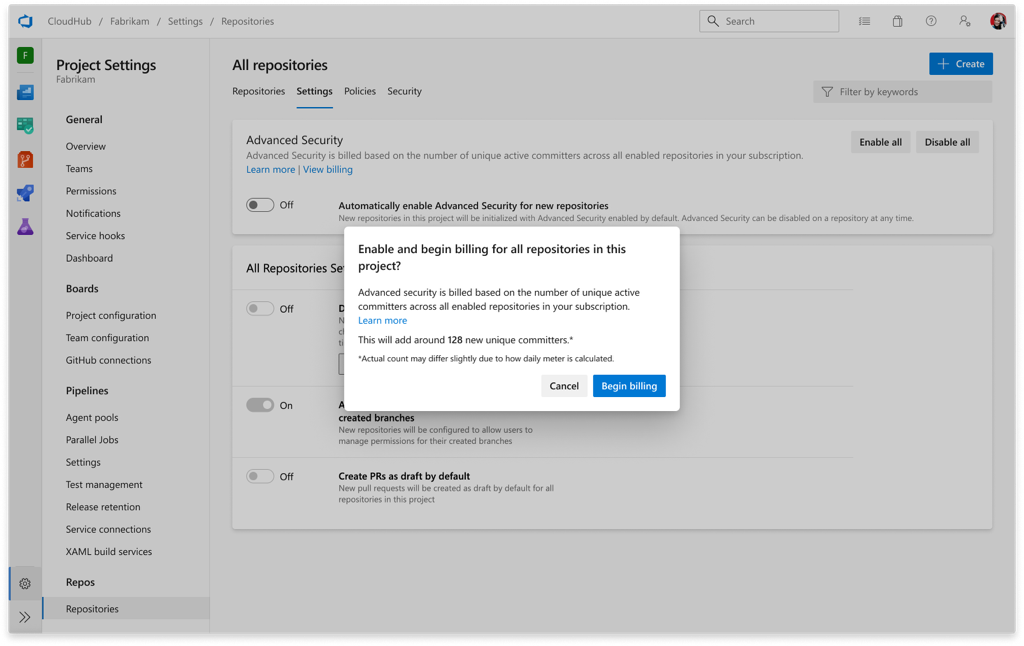
Sie finden die genaue Anzahl der verbrauchten Lizenzen (aktive Committer-Anzahl in Advanced Security-aktivierten Repositorys) für Advanced Security unter Organisationseinstellungen > Abrechnung. Diese Zahl gibt die für den Vortag gemessenen aktiven Committer an.

Wenn Sie die erweiterte Sicherheit für alle Repositorys in Ihrer Organisation deaktivieren, wird die Schätzung der aktiven Committer ausgeblendet, Sie können die Abrechnung für Ihr Azure-Abonnement jedoch im Azure-Portal überwachen.
Verständnis der Anzahl aktiver Committer
Die folgende Tabelle zeigt ein Beispiel dafür, wie sich die aktiven Committer und Ihre potenzielle Abrechnung im Laufe der Zeit ändern können.
| Datum | Ereignisse im Monat | Aktive Committer gesamt |
|---|---|---|
| 1. März | Ein Projektsammlungsadministrator (PCA) aktiviert Advanced Security für das Fabrikam-Repository. Fabrikam hatte in den letzten 90 Tagen 30 aktive Committer. | 30 |
| 19. März | Ein Projektsammlungsadministrator (PCA) deaktiviert Advanced Security für das Fabrikam-Repository. Die aktiven Committer von Fabrikam werden nicht gezählt. | 30 - 30 = 0 |
| 15. Juli | Eine PCA aktiviert Advanced Security für Fabrikam erneut. Fabrikam verfügt über 20 aktive Mitwirkende in den vergangenen 90 Tagen. | 20 |
| 1. August | Ein PCA aktiviert Advanced Security für ein zweites Repository, AdventureWorks. In den letzten 90 Tagen haben 30 Entwickler Commits für dieses Repository durchgeführt. 10 dieser Entwickler haben auch Commits für Fabrikam durchgeführt und verbrauchen keine weiteren Lizenzen, sodass AdventureWorks nur 20 zusätzliche eindeutige Committer beiträgt. | 20 + 20 = 40 |
Migrieren zu eigenständigen Erlebnissen
Für vorhandene Kunden gibt es keine Unterbrechung ihrer aktuellen Advanced Security-Umgebung. Wenn Sie an der Umstellung auf die Produkte "Secret Protection" und "Code Security" interessiert sind, wenden Sie sich über das Azure-Portal an den Azure DevOps-Support. Geben Sie ein Supportticket für den GitHub Advanced Security für Azure DevOps-Dienst ein, und wählen Sie "Abrechnungsmigration von gebündelten zu eigenständigen Produkten" als Problemtyp aus.
Schließen Sie in Ihrer Supportanfrage alle Azure-Abonnements ein, die möglicherweise mit den Azure DevOps-Organisationen verknüpft sind, die Sie migrieren möchten. Dieser Vorgang wird auf Abonnementebene ausgeführt, sodass alle mit den angegebenen Azure-Abonnements verknüpften Organisationen migriert werden, damit die eigenständigen Produkte Secret Protection und Code Security angezeigt werden. Dies ist eine unumkehrbare Anforderung.
Um auf Ergebnisse zuzugreifen und GitHub Advanced Security für Azure DevOps-Funktionen zu verwenden, benötigen Sie eine Lizenz. Die Kosten unterscheiden sich je nachdem, welches Produkt Sie aktiviert haben. Weitere Informationen zum Preis finden Sie unter GitHub Advanced Security-Preise. Ein Committer gilt als aktiv, wenn er in einem Push innerhalb der letzten 90 Tage enthalten ist, unabhängig davon, wann der Commit ursprünglich durchgeführt wurde.
Geheimer Schutz und Codesicherheit werden monatlich und direkt dem Azure-Abonnement in Rechnung gestellt, das Ihrer Azure DevOps-Organisation zugeordnet ist. Tägliche Gebühren werden Ihrem Azure-Abonnement auf der Grundlage der Gesamtzahl der aktiven Committer pro Produkt pro Tag in Ihren Organisationen belastet.
Von Bedeutung
Aktive Committer werden in einem Azure-Abonnement dedupliziert. Benutzer können zu mehreren Repositorys oder Organisationen beitragen und nur einmal gezählt werden, solange diese Organisationen demselben Azure-Abonnement und für dasselbe Produkt zugeordnet sind (d. h. Geheimer Schutz oder Codesicherheit).
GitHub Advanced Security für Azure DevOps funktioniert mit Azure Repos. Informationen zur Verwendung von GitHub Advanced Security mit GitHub-Repositorys finden Sie unter GitHub Advanced Security.
Anzahl aktiver Committer für Advanced Security
Die Gesamtzahl der aktiven Committer ist die Anzahl der Commiter, die pro Produkt zu mindestens einem Repository beigetragen haben, für das der geheime Schutz oder die Codesicherheit aktiviert ist. Bei jeder gepushten Änderung gelten alle ggf. vorhandenen gültigen Identitäten, die zu dieser Änderung beigetragen haben, als aktive Committer, auch wenn der Commit vor der 90-tägigen Zeitspanne vorgenommen wurde. Unabhängig von ihrer Azure DevOps-Zugriffsebene müssen sie Mitglied Ihrer Azure DevOps-Organisation sein.
Bevor Sie Advanced Security für Ihre Organisation, Ihr Projekt oder Repository aktivieren, können Sie eine Schätzung der Anzahl der aktiven Committer sehen, für die Sie möglicherweise in Rechnung gestellt werden.

Sie finden die genaue Anzahl der verbrauchten Lizenzen pro Produkt (Anzahl aktiver Committer in Advanced Security-fähigen Repositorien) für Advanced Security unter > Abrechnung. Diese Zahl gibt die für den Vortag gemessenen aktiven Committer an.

Wenn Sie den Schutz von Geheimnissen oder die Code-Sicherheit für alle Repositorys in Ihrer Organisation deaktivieren, verschwindet die Schätzung der aktiven Committer. Sie können Ihre Abrechnung in Ihrem Azure-Abonnement im Azure-Portal anzeigen.
Verstehen der Anzahl der aktiven Committer
Die folgende Tabelle zeigt ein Beispiel dafür, wie sich die aktiven Committer und Ihre potenzielle Abrechnung im Laufe der Zeit ändern können.
| Datum | Ereignisse im Monat | Aktive Committer gesamt |
|---|---|---|
| 1. März | Ein Projektsammlungsadministrator (PCA) ermöglicht den geheimen Schutz für das Fabrikam-Repository. Fabrikam hatte in den letzten 90 Tagen 30 aktive Committer. | 30 |
| 19. März | Ein PCA deaktiviert Secret Protection für das Fabrikam-Repository. Die aktiven Committer von Fabrikam werden nicht gezählt. | 30 - 30 = 0 |
| 15. Juli | Ein PCA aktiviert den Geheimnisschutz für Fabrikam erneut. Fabrikam verfügt über 20 aktive Mitwirkende in den vergangenen 90 Tagen. | 20 |
| 1\. August | Ein PCA ermöglicht geheimen Schutz für ein zweites Repository, AdventureWorks. In den letzten 90 Tagen haben 30 Entwickler Commits für dieses Repository durchgeführt. 10 dieser Entwickler haben auch Commits für Fabrikam durchgeführt und verbrauchen keine weiteren Lizenzen, sodass AdventureWorks nur 20 zusätzliche eindeutige Committer beiträgt. | 20 + 20 = 40 |
Copilot Autofix-Nutzungsgebühren
Durch das Generieren eines Fixs mit Copilot Autofix werden KI-Gutschriften verbraucht. Diese Nutzungsgebühren unterscheiden sich von den Gebühren für aktive Committerlizenzen. Sie werden im Azure-Abonnement angezeigt, das mit Ihrer Azure DevOps Organisation unter dem AI Credit for AzDO GAC Meter verknüpft ist.
Filtern Sie in Azure Kostenanalyse Meter auf AI Credit für AzDO GAC, filtern Sie das _organizationname_ Tag nach den Organisationen, die Sie überprüfen möchten, und legen Sie "Gruppieren nach" auf das _projectname_ Tag fest. Um Kosten nach Datum und Projekt anzuzeigen, wählen Sie "Tägliche Granularität" und die Tabellenvisualisierung aus. Screenshots und das vollständige Verfahren finden Sie unter Anzeigen von Autofixkosten nach Projekt.
Note
GitHub Copilot Budgeteinstellungen und Benutzerbeschränkungen, die für GitHub konfiguriert sind, gelten nicht für Copilot Autofix-Meterausgaben in Azure DevOps.
Ausführliche Informationen zu AI-Gutschriften und Nutzungsgebühren finden Sie unter Copilot Autofix-Abrechnung. Copilot Autofix befindet sich in der eingeschränkten öffentlichen Vorschau.