Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Anomalieerkennung in Real-Time Intelligence hilft Ihnen, ungewöhnliche Muster und Ausreißer in Eventhouse-Tabellen zu erkennen, ohne Daten kopieren zu müssen. Nutzen Sie es, wenn Sie unerwartetes Verhalten in Streaming- oder historischen Daten erkennen und reagieren müssen, bevor es nachgelagerte Abläufe beeinträchtigt.
In diesem Artikel aktivieren Sie die erforderlichen Funktionen, starten Anomalieerkennung an einem der unterstützten Einstiegspunkte und konfigurieren Analyseeinstellungen. Anschließend überprüft man empfohlene Modelle, veröffentlicht kontinuierliche Überwachung und richtet Warnungen für zukünftige Anomalien ein.
Anomalieerkennung unterstützt außerdem Eventhouse-Shortcut-Tabellen, sodass man Daten analysieren kann, ohne sie zuerst in eine eigene Eventhouse-Tabelle zu kopieren oder zu verschieben. Man kann Anomaliedetektoren direkt auf unterstützten Shortcut-Tabellen erstellen und dieselben Analysen, Modellempfehlungen und kontinuierlichen Überwachungserfahrungen verwenden, die auch für native Eventhouse-Datenquellen verfügbar sind. Diese Funktion erweitert die Anomalieerkennung auf externe und föderierte Datenquellen, die bereits über Eventhouse-Verknüpfungen angebunden sind, sodass Sie mit weniger Einrichtungsaufwand und ohne doppelte Arbeit direkt von der Datenanbindung zur Problemerkennung übergehen können.
Von Bedeutung
Dieses Feature befindet sich in der Vorschauphase.
Voraussetzungen
Ein Arbeitsbereich mit einer Microsoft Fabric-fähigen Kapazität.
Admin-, Mitglieds- oder Contributor-Rolle in einem Arbeitsbereich.
Ein Eventhouse in Ihrem Arbeitsbereich mit einer KQL-Datenbank.
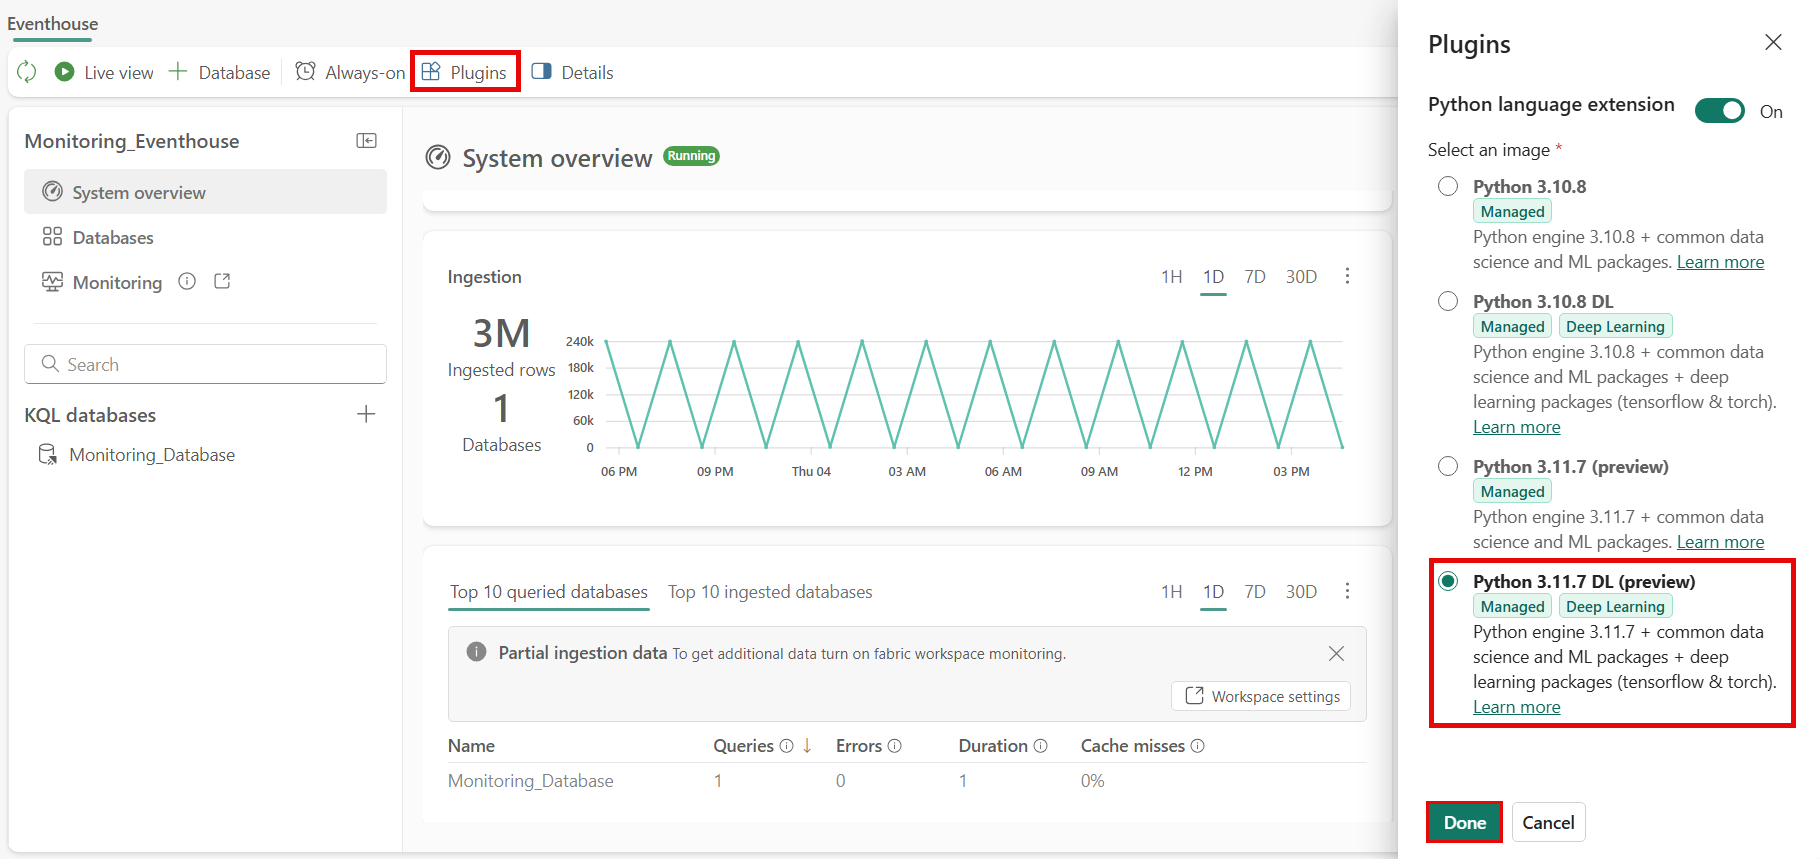
Ein Python-Plug-In wurde auf demselben Eventhouse aktiviert.
- Um das Plugin zu aktivieren, gehe zu deinem Eventhouse.
- Wählen Sie auf der oberen Symbolleiste Plugins aus, und aktivieren Sie dann die Python-Spracherweiterung.
- Wählen Sie das Python 3.11.7 DL-Plug-In und dann "Fertig" aus.
Erkennen Sie Anomalien in Real-Time Intelligenz, die in Ihrem Arbeitsbereich aktiviert ist.
- Um die Anomalieerkennung zu aktivieren, gehe zu deinem Arbeitsbereich.
- Upgrade auf eine kostenlose Microsoft Fabric-Testversion oder stelle sicher, dass dein Arbeitsbereich eine Microsoft Fabric-Lizenz hat.
- Wenden Sie sich entweder an Ihren Administrator, um den Schalter für die Vorschaufunktion zu aktivieren, oder wechseln Sie zum Admin-Portal und aktivieren Sie Anomalien in Real-Time Intelligence erkennen (Vorschau).

Hinweis
- Stellen Sie sicher, dass Ihre Eventhouse-Tabelle ausreichende historische Daten enthält, um Modellempfehlungen und Anomalieerkennungsgenauigkeit zu verbessern. Beispielsweise benötigen Datasets mit einem Datenpunkt pro Tag einige Monate Daten, während Datasets mit einem Datenpunkt pro Sekunde möglicherweise nur ein paar Tage benötigen.
- Dieses Feature ist in allen Regionen verfügbar, in denen Microsoft Fabric verfügbar ist.
Einrichten der Anomalieerkennung
Erste Schritte
Sie können die Anomalieerkennung auf drei Arten starten:
Wählen Sie eine Datenbank und die Tabelle oder die Verknüpfung aus, die Sie analysieren möchten.
Wählen Sie in der oberen Symbolleiste Anomaliedetektor erstellen aus, oder wählen Sie die Option Anomaliedetektor aus den Auslassungspunkten (⋯) in der Datenbankstruktur aus.


Sehen Sie bestehende Anomalieerkennungskonfigurationen an
Bevor Sie einen neuen Anomaliedetektor erstellen, prüfen Sie, ob es bereits eine Konfiguration für die von Ihnen gewählte Datenquelle gibt. Diese Ansicht hilft Ihnen, Doppelarbeit zu vermeiden und zu verstehen, wie andere diese Daten bereits überwachen.
Wählen Sie in Ihrer Liste der Datenquellen die Ellipse (...) für die Datenquelle aus, die Sie analysieren möchten, und wählen Sie dann den Vorhandenen Anomaliedetektor.

In Anomalien anzeigen können Sie alle bestehenden Anomalie-Erkennungskonfigurationen für die ausgewählte Datenquelle ansehen und die Details jeder einzelnen Quelle erkunden.
Im linken Navigationsfenster wählen Sie eine Konfiguration aus, um die erkannten Anomalien zu erkunden, oder wählen Sie Öffnen , um sie im Vollbildmodus anzuzeigen.
Wenn die bestehenden Konfigurationen nicht Ihren Anforderungen entsprechen, wählen Sie Neu, um eine neue Anomalieerkennungskonfiguration zu erstellen.


Diese Erfahrung hilft Ihnen, von der Erkundung zur Handlung zu gelangen, ohne den Kontext Ihrer Datenquelle zu verlassen.
Konfigurieren von Eingabespalten für die Analyse
Geben Sie an, welche Spalten analysiert werden sollen, und wie Sie Ihre Daten gruppieren.
Fügen Sie im Konfigurationsbereich die Spalte "Wert" hinzu , die die numerischen Daten enthält, die Sie auf Anomalien überwachen möchten.

Hinweis
Stellen Sie sicher, dass die ausgewählte Spalte numerische Werte enthält, da nur numerische Daten für die Anomalieerkennung unterstützt werden.
Wählen Sie die Spalte "Gruppieren nach " aus, um anzugeben, wie Ihre Daten für die Analyse partitioniert werden sollen. Diese Spalte stellt in der Regel Entitäten wie Geräte, Speicherorte oder andere logische Gruppierungen dar.

Wählen Sie die Spalte "Zeitstempel " aus, die die Uhrzeit der Aufzeichnung jedes Datenpunkts darstellt. Diese Spalte ist entscheidend für die Anomalieerkennung von Zeitreihen und stellt eine genaue Analyse der Trends im Laufe der Zeit sicher.

Wählen Sie "Analyse ausführen" aus, um mit der automatisierten Modellauswertung zu beginnen.
Warten auf abschluss der Analyse
Das System analysiert Ihre Daten, um die besten Anomalieerkennungsmodelle zu finden.
Von Bedeutung
Die Analyse dauert in der Regel bis zu vier Minuten, je nach Datengröße und kann bis zu 30 Minuten dauern. Sie können zu einer anderen Seite wechseln und nach Abschluss der Analyse zurückkehren.
Während der Analyse führt das System Folgendes aus:
- Probiert Ihre Tabellendaten für eine effiziente Verarbeitung ein
- Testet mehrere Anomalieerkennungsalgorithmen
- Wertet verschiedene Parameterkonfigurationen aus.
- Identifiziert die effektivsten Modelle für Ihre spezifischen Datenmuster
Überprüfen empfohlener Modelle und Anomalien
Nach Abschluss der Analyse wählen Sie ein empfohlenes Modell aus, um die erkannten Anomalien zu betrachten und die Ergebnisse zu betrachten.
Öffnen Sie die Anomalieerkennungsergebnisse, indem Sie die erhaltene Benachrichtigung auswählen oder zum Konfigurationsfenster zurückkehren.
Wählen Sie ein empfohlenes Modell aus, um dessen Leistung zu überprüfen und optional die Konfidenzeinstellungen anzupassen. Speichern Sie Ihre Auswahl.

Die Ergebnisseite bietet die folgenden Einblicke:
- Detektorergebnisse: Eine Visualisierung Ihrer Daten mit deutlich hervorgehobenen Anomalien.
- Anomalieereignisse: Eine detaillierte Tabelle der erkannten Anomalien innerhalb des ausgewählten Zeitrahmens.

Nutzen Sie die Visualisierungen und Tabellen, um erkannte Anomalien zu untersuchen und Datenmuster zu verstehen. Du kannst auch den Kontext zur Anomalieanalyse in einem Fabric-Notebook öffnen, um Ergebnisse mit KQL, SQL Analytics Endpoint, Python oder Spark zu untersuchen.
Veröffentlichen Sie Ihre Konfiguration, um mit der kontinuierlichen Überwachung Ihrer Daten zu beginnen. Nach der Veröffentlichung verfolgt der Anomaliedetektor die Anomalie-Detektionsereignisse für diese Konfiguration fortlaufend, ohne den Datensatz zu duplizieren.


Nachdem du veröffentlicht hast, hast du zwei Möglichkeiten, auf Anomalieereignisse zu reagieren:
- Setzen Sie direkt eine Warnung auf diese Konfiguration. Im oberen Ribbon des Anomalieerkennungselements wählen Sie die Alarm-Option, um benachrichtigt zu werden, sobald diese spezielle Konfiguration eine Anomalie erkennt. Weitere Informationen finden Sie unter Warnungen für Ereignisse der Anomalieerkennung einrichten.
- Anomalie-Ereignisse an ein anderes nachgelagertes Ziel weiterleiten. Wenn du Anomalie-Erkennungsereignisse an ein Ziel wie einen Eventstream oder Activator senden möchtest, gehe zuReal-Time Hub und nutze Fabric Events, um dieses Routing zu konfigurieren. Weitere Informationen finden Sie unter Informationen zu Ereignissen zur Anomalieerkennung.
Überprüfe und feinjustiere die Ergebnisse, damit dein Anomalieerkennungs-Setup zu deinem Anwendungsfall passt.
Neuananalysieren von Anomalieerkennungsmodellen mit neuen Daten
Halten Sie Ihre Anomalieerkennungsmodelle auf dem neuesten Stand, sobald neue Daten verfügbar sind.
Führen Sie die folgenden Schritte aus, um das Modell mit neuen Daten neu zuanalysieren:
- Wechseln Sie zu Ihrem Anomalieerkennungselement.
- Ändern Sie im Bearbeitungsbereich alle zuvor ausgefüllten Felder nach Bedarf.
- Wähle Meine Daten neu analysieren. Diese Aktion startet eine neue Analyse basierend auf ihren aktualisierten Eingaben.
Warnung
Durch erneutes Reanalysieren wird das Modell aktualisiert, das von vorhandenen Überwachungsregeln verwendet wird, was sich auf nachgeschaltete Aktionen auswirken kann.
Erkunden von Anomalieerkennungsereignissen und Festlegen von Warnungen
Nachdem Sie Ihre Anomalie-Detektionskonfiguration veröffentlicht haben, gibt es zwei Möglichkeiten, auf die von ihr erzeugten Anomalieereignisse zu reagieren:
- Setze eine Benachrichtigung in der Konfiguration. Vom Anomalie-Erkennungsitem aus setze du direkt auf die Konfiguration, die du überwachst, eine Warnung, um eine Benachrichtigung zu erhalten, wenn eine Anomalie erkannt wird.
- Senden Sie Anomalieereignisse an ein anderes nachgelagertes Zielsystem. Gehe zum Real-Time hub und verwende Fabric-Ereignisse, um Ereignisse zur Anomalieerkennung an ein Ziel wie einen Eventstream oder Activator weiterzuleiten. Weitere Informationen finden Sie unter Ereignisse zur Anomalieerkennung erkunden.
Sie können Anomalieereignisse auch mit Fabric-Datenagenten verbinden, um automatisierte Argumentation und Aktionen über Live- und historische Ereignisdaten zu ermöglichen. Datenagenten können Anomalieereignisse konsumieren und nachgelagerte Workflows orchestrieren, die Activator-basierte Warnungen ergänzen.
Abfragen von Anomalieergebnissen mit dem SQL-Analyseendpunkt
Eventhouse stellt einen verwalteten SQL-Analytics-Endpunkt bereit, der mit dem Eventhouse-Datenmodell und der Fabric-Governance abgestimmt ist. Du kannst Anomalie Detector-Ausgaben und zugehörige Tabellen oder Views mit SQL für Downstream-Analysen und Integrationen abfragen. Um die Verbindungsdetails des SQL-Analyseendpunkts aufzurufen, gehe in deinem Fabric-Arbeitsbereich zu deinem Eventhouse-Element.
Weitere Informationen finden Sie unter:
- Untersuchen von Ereignissen zur Anomalieerkennung
- Festlegen von Warnungen für Anomalieerkennungsereignisse
Einschränkungen und Überlegungen
Seien Sie sich dieser Einschränkungen bewusst:
- Die Anomalieerkennung ist deaktiviert, wenn die Eingabetabelle nicht mit dem erforderlichen Schema übereinstimmt (numerische Wertspalte, Datetime-Spalte und Zeichenfolgenspalte).
- Ausreichende historische Daten verbessern Modellempfehlungen und Genauigkeit.
- Jeder Anomaliedetektor unterstützt nur eine einzige Modellkonfiguration.
Ausführen mehrerer Vorgänge im Anomaliedetektor
Wenn Sie mit dem Anomaliedetektor interagieren, führt Eventhouse Python-Abfragen im Hintergrund aus, um die Echtzeitanalyse zu unterstützen. Dazu zählen die Operationen:
- Ausführen einer Anomalieerkennung oder anderer Analysetypen.
- Wechseln zwischen empfohlenen Modellen.
- Ändern des Zeitfensters oder der IDs, die Sie betrachten.
- Kontinuierliche Überwachung eingehender Daten für Anomalien durch Festlegen von Warnungen.
Eventhouse unterstützt bis zu acht gleichzeitige Abfragen pro Eventhouse. Wenn Sie diesen Grenzwert überschreiten, wiederholt das System die Abfragen, aber es stellt keine zusätzlichen Abfragen in die Warteschlange, und sie könnten unbemerkt fehlschlagen. Fehlermeldungen, die mehr Klarheit bieten, befinden sich in der Entwicklung.
So vermeiden Sie Probleme:
- Zulassen, dass jede Abfrage abgeschlossen wird, bevor Sie eine neue Abfrage starten.
- Wenn die Leistung langsam oder nicht reagierend ist, verringern Sie die Anzahl gleichzeitiger Abfragen.
Weitere Informationen finden Sie unter Python-Plug-In.
Wartezeiten für die Aktivierung des Python-Plugins
Wenn das Python-Plugin noch nicht aktiviert ist, versucht der Anomaliedetektor, es automatisch zu aktivieren, wenn du mit der Datenanalyse beginnst. In diesem Fall kann das Aktivieren des Plugins bis zu einer Stunde dauern. Nach der Aktivierung wird die Analyse automatisch gestartet.
Weitere Informationen finden Sie unter "Python-Plug-In aktivieren" in Real-Time Intelligence.
Nächste Schritte
Nachdem Sie die Anomalieerkennung konfiguriert haben, können Sie:
- Untersuchen von Ereignissen zur Anomalieerkennung
- Festlegen von Warnungen für Anomalieerkennungsereignisse
- Einrichten des Aktivators für automatisierte Antworten
- Erfahren Sie mehr über die Anomalieerkennung von Multivariaten
- Erstellen von Warnungen aus einem KQL-Abfrageset