Grundlegendes zu einer Web-App-Registrierung
Eine Anwendungsregistrierung stellt die Identität und Konfiguration bereit, die eine Java Webanwendung bei der Kommunikation mit Microsoft Entra ID verwendet. In dieser Einheit interpretieren Sie Registrierungseinstellungen für ein illustratives Unternehmensportal, anstatt eine Registrierung zu erstellen.
Note
Die Anmeldezielgruppe einer Single-Tenant-App umfasst sowohl Benutzerkonten als auch Gastkonten in diesem Mandanten. Der Zugriff nur für Mitarbeiter erfordert eine zusätzliche Autorisierung für eine kuratierte Gruppe von Mitarbeiterbenutzern oder -gruppen; dieses Szenario implementiert diese Richtlinie nicht. Mandantenmitgliedschaft, E-Mail-Domäne und Mitglieds-/Gastklassifizierung belegen keine Beschäftigung. Weitere Informationen finden Sie unter Single- und Multitenant-Apps.
Interpretieren der Registrierungseinstellungen
In der folgenden Tabelle werden die einstellungen beschrieben, die für das Portal relevant sind. Die Bezeichner und der Beispiel-URI sind erläuternde Platzhalter, nicht Werte, die der Lernende konfigurieren muss.
| Setting | Rolle im Beispiel |
|---|---|
| Name | Eine lesbare Bezeichnung für die Anwendung. Es handelt sich nicht um den Protokollbezeichner der Anwendung. |
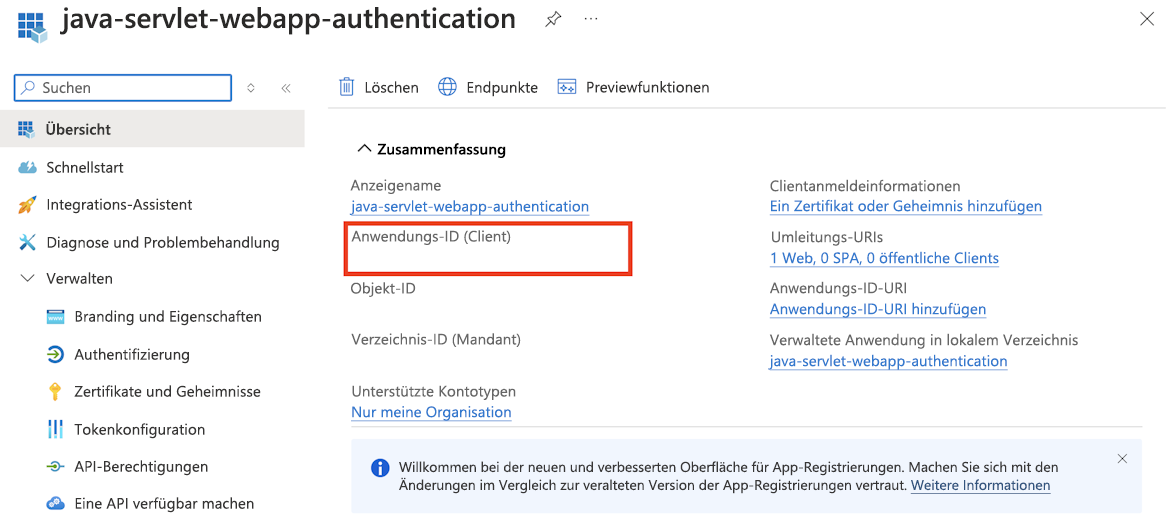
| Anwendungs-ID (Client-ID) | Identifiziert die Anwendung. Codebeispiele beziehen sich auf diesen Wert als CLIENT_ID. |
| Verzeichnis-ID (Mandant) | Identifiziert den Personalmandanten. Die mandantenspezifische Autorität leitet Authentifizierungsanforderungen an diesen Mandanten weiter. |
| Unterstützte Kontotypen | Eine Einzelmandanten-Zielgruppe erlaubt Benutzer- und Gastkonten im ausgewählten Verzeichnis, vorbehaltlich der geltenden Zugriffsrichtlinien. |
| Webumleitungs-URI | Identifiziert den Serverendpunkt, der die Autorisierungsantwort empfängt. Ein illustrativer Wert ist https://app.example.com/auth/callback. |
| Anmeldedaten der Anwendung | Ermöglicht es der vertraulichen Webanwendung, sich beim Einlösen eines Autorisierungscodes für Token zu authentifizieren. |
Die folgende Abbildung zeigt, wie Client- und Mandanten-IDs in der Übersicht einer App-Registrierung angezeigt werden. Es ist Referenzmaterial, kein Bildschirm, der geöffnet werden muss, um das Modul abzuschließen.
Verknüpfen des Umleitungs-URI mit dem Anmeldefluss
Im Autorisierungscodefluss sendet die Anwendung den Browser an einen Microsoft Entra Autorisierungsendpunkt. Nach einer erfolgreichen Autorisierungsantwort kehrt der Browser mit einem Autorisierungscode zum registrierten Umleitungs-URI zurück.
Der Rückruf-URI muss mit dem Webumleitungs-URI in der Registrierung und dem in der Autorisierungsanforderung verwendeten URI übereinstimmen. Der Server tauscht den Code dann beim Token-Endpunkt gegen ein Token ein. Der Browser-Rückruf erhält in diesem Ablauf nicht das Microsoft-Graph-Zugriffstoken.
In späteren Beispielen Config.REDIRECT_URI stellt diese Rückrufadresse dar. Es handelt sich um einen Anwendungskonfigurationswert, nicht um eine von MSAL4J bereitgestellte Methode.
Unterscheiden Sie zwischen Bezeichnern und Anmeldedaten
Die Client-ID identifiziert die Anwendung, belegt aber nicht ihre Identität. Eine vertrauliche Webanwendung legt beim Abrufen eines Tokens ebenfalls Anmeldeinformationen vor.
Ein geheimer Clientschlüssel ist eine mögliche Anmeldeinformation. Sein Wert ist das geheime Material; Die geheime ID ist ein Bezeichner, nicht der wert, der für die Clientauthentifizierung verwendet wird. Das Azure Portal zeigt den Wert eines neu erstellten geheimen Schlüssels nur einmal an. Diese Unterscheidungen erläutern den CLIENT_SECRET Platzhalter in der nächsten Einheit. Für dieses Modul ist kein Geheimnis erforderlich.
Important
Codebeispiele mit Secrets veranschaulichen den Aufbau der API, nicht ein produktionsreifes Design zur Speicherung von Anmeldeinformationen. Geheimnisse und mit Werten befüllte Konfigurationsdateien dürfen nicht in die Versionsverwaltung, in Screenshots oder in Logdateien gelangen. Vertrauliche Webanwendungen für die Produktion sollten ein Zertifikat oder eine entsprechend konfigurierte Verbundanmeldeinformation mit sicherem Speicher für Anmeldeinformationen verwenden. Eine verwaltete Identität ist kein Drop-In-Ersatz für diesen Benutzeranmeldungsfluss. Weitere Informationen finden Sie unter Leitfaden zu Anmeldeinformationen für Anwendungen.
Registrierungsverwaltung und API-Zugriff sind separate Bedenken
Die Möglichkeit zum Verwalten von Registrierungen unterliegt Mandantenberechtigungen. Mitgliedsbenutzer können Apps normalerweise registrieren, doch die Mandantenrichtlinie kann dies einschränken. Der geeignete Zugriff, z. B. die Rolle des Anwendungsentwicklers oder die Administratorunterstützung, kann in einer echten Implementierung erforderlich sein. Dies ist eine administrative Angelegenheit, keine Voraussetzung für Lernende.
Die Registrierung gewährt auch nicht jede API-Berechtigung, die eine Anwendung möglicherweise anfordert. Der Zugriff des Portals auf Microsoft Graph hängt von den angeforderten Berechtigungsbereichen und den geltenden erteilten Einwilligungen ab, die später im Modul erläutert werden.
Zur Referenz beschreibt die Registrierung einer Anwendung die Registrierungseinstellungen und deren Verwaltung.