Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
Microsoft Defender para la nube genera una plantilla de CloudFormation que incluye los recursos necesarios para incorporar su cuenta de Amazon Web Services (AWS). Microsoft Defender para la nube y Microsoft Sentinel pueden ingerir eventos de AWS CloudTrail. Utiliza estos procedimientos para habilitar la ingestión de CloudTrail para Defender for Cloud cuando tu cuenta de AWS ya esté conectada a Microsoft Sentinel.
De forma predeterminada, el conector de Microsoft Sentinel recibe notificaciones de CloudTrail directamente desde Amazon S3 a través de una cola de Amazon SQS. Dado que una cola de Amazon SQS solo admite un consumidor, habilitar la integración de CloudTrail para Defender for Cloud requiere configurar un patrón de difusión de Amazon SNS para permitir que los servicios reciban eventos de CloudTrail en paralelo.
Prerequisites
Para completar los procedimientos de este artículo, necesita:
Una suscripción de Microsoft Azure. Si no tienes una suscripción a Azure, puedes registrarte para una cuenta gratuita en Azure.
Activa Microsoft Defender para la nube en tu suscripción a Azure.
Acceso a una cuenta de AWS.
Permiso de nivel de colaborador para la suscripción de Azure pertinente.
Solo método de distribución de redes sociales: AWS CloudTrail configurado para entregar registros a un bucket Amazon S3.
Solo para el método de distribución de SNS: Un conector existente de AWS para Microsoft Sentinel que ingiere los registros de CloudTrail de ese bucket.
Habilitar la ingesta de CloudTrail mediante la distribución ramificada de SNS
Si los registros de AWS CloudTrail ya se transmiten a Microsoft Sentinel, puede habilitar la ingesta de CloudTrail para Defender for Cloud mediante Amazon SNS como mecanismo de distribución ramificada. Esta configuración permite que ambos servicios reciban eventos de CloudTrail en paralelo.
Importante
Estos pasos configuran los recursos de AWS para la ingesta compartida de CloudTrail. Para finalizar la configuración de Defender for Cloud, integre los registros de AWS CloudTrail con Microsoft Defender para la nube.
Creación de un tema de Amazon SNS para CloudTrail
Crea un tema de redes sociales de Amazon para distribuir notificaciones de eventos de CloudTrail a varios suscriptores.
En la consola de administración de AWS, abra Amazon SNS.
Seleccione Crear tema y elija Estándar.
Introduce un nombre descriptivo, como CloudTrail-SNS, y selecciona Crear tema.
Copie el Topic ARN para su uso posterior.
En la página de detalles del tema, seleccione Editar y, a continuación, expanda Directiva de acceso.
Agregue una instrucción de directiva que permita que el cubo de CloudTrail S3 publique eventos al tópico.
Reemplace
<region>,<accountid>y<S3_BUCKET_ARN>con sus valores.{ "Version": "2012-10-17", "Statement": [ { "Sid": "AllowS3ToPublish", "Effect": "Allow", "Principal": { "Service": "s3.amazonaws.com" }, "Action": "SNS:Publish", "Resource": "arn:aws:sns:<region>:<accountid>:CloudTrail-SNS", "Condition": { "StringEquals": { "aws:SourceArn": "<S3_BUCKET_ARN>" } } } ] }
Creación de una cola de SQS para Defender for Cloud
Crea una cola dedicada para SQS que Defender for Cloud utilice para recibir notificaciones de eventos de CloudTrail desde el tema SNS.
En Amazon SQS, seleccione Crear cola y elija Estándar.
Introduce un nombre, como DefenderForCloud-SQS, y crea la cola.
Actualice la directiva de acceso a la cola SQS para permitir que el ARN del tópico de SNS realice la acción
SQS:SendMessagepara esta cola.Aplique esta directiva a cada cola de SQS que se suscriba al tópico CloudTrail SNS. Estas colas suelen incluir:
- La cola de SQS usada por Microsoft Sentinel
- La cola de SQS creada para Defender for Cloud
Para conceder permiso al tema SNS para enviar mensajes a la cola SQS, utilice la siguiente declaración de política. Reemplace
<region>,<accountid>y<QUEUE_NAME>con sus valores.{ "Sid": "AllowCloudTrailSnsToSendMessage", "Effect": "Allow", "Principal": { "Service": "sns.amazonaws.com" }, "Action": "SQS:SendMessage", "Resource": "arn:aws:sqs:<region>:<accountid>:<QUEUE_NAME>", "Condition": { "ArnLike": { "aws:SourceArn": "arn:aws:sns:<region>:<accountid>:CloudTrail-SNS" } } }
Inscriba ambas colas de SQS al tópico SNS
En Amazon SNS, abra el tema que creó.
Cree suscripciones al tema SNS para ambas:
- La cola de SQS existente en Microsoft Sentinel
- La nueva cola de SQS de Defender for Cloud

Al crear cada suscripción:
- Seleccione Amazon SQS como protocolo.
- Pegue el ARN de cola.
- Habilite la entrega de mensajes sin procesar.

Actualizar la política de acceso a la cola SQS de Microsoft Sentinel
Si tu cuenta de AWS ya está conectada a Microsoft Sentinel, también debes actualizar la cola existente de Sentinel SQS para permitir que el tema de SNS envíe mensajes.
En Amazon SQS, abra la cola SQS utilizada por Microsoft Sentinel.
Edite la directiva de acceso.
Agregue la misma
SQS:SendMessageinstrucción que se usa para la cola de Defender for Cloud, haciendo referencia al ARN del tópico SNS de CloudTrail.Guarde la política.
Si omite este paso, Microsoft Sentinel dejará de recibir notificaciones de CloudTrail después de cambiar a la configuración de difusión de SNS.
Actualización de las notificaciones de eventos de S3 para publicar registros de CloudTrail en SNS
En Amazon S3, abra el bucket de CloudTrail y vaya a Notificaciones de eventos.
Elimine la notificación de eventos S3 → SQS existente que usa Microsoft Sentinel.
Cree una nueva notificación de eventos para publicar en el tema SNS.
Establezca el tipo de evento en Object created (PUT).
Configure un filtro de prefijo para que solo los archivos de registro de CloudTrail generen notificaciones.
Use el formato completo de ruta de acceso de registro de CloudTrail:
AWSLogs/<AccountID>/CloudTrail/Guarde la configuración.
Después de estos cambios, Microsoft Sentinel y Defender for Cloud reciben notificaciones de eventos de CloudTrail mediante el patrón de distribución ramificada de SNS.

Resolución de conflictos del proveedor de identidades de OIDC
Sigue los pasos en Conectar cuentas AWS a Microsoft Defender para la nube hasta el paso 8 en la sección Conectar tu cuenta AWS.
Seleccione Copiar.

Pegue la plantilla en una herramienta de edición de texto local.
Busque la sección "ASCDefendersOIDCIdentityProvider": { de la plantilla y realice una copia independiente de todo ClientIdList.
Busque la sección ASCDefendersOIDCIdentityProvider en la plantilla y elimínela.
Guarde el archivo localmente.
En una ventana independiente del explorador, inicie sesión en su cuenta de AWS.
Ve a Gestión de identidades y accesos (IAM)>Proveedores de identidad.
Busque y seleccione 33e01921-4d64-4f8c-a055-5bdaffd5e33d.
Seleccione Acciones>Agregar audiencia.
Pegue la sección ClientIdList que copió en el paso 4.
Ve a la página Configurar acceso en Defender for Cloud.
Sigue las instrucciones de Crear una pila en AWS y usa la plantilla que guardaste localmente.
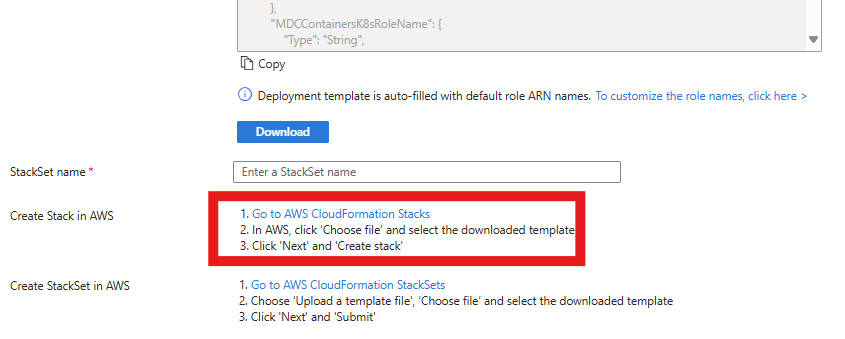
Seleccione Siguiente.
Selecciona Crear.

Contenido relacionado
- Integra los registros de AWS CloudTrail con Microsoft Defender para la nube
- Asignar acceso a los propietarios de la carga de trabajo
- Protege todos tus recursos con Defender for Cloud
- Máquinas locales
- Entornos de Google Cloud Platform (GCP)
- Preguntas frecuentes sobre la incorporación de tu cuenta AWS
- Soluciona los problemas de tus conectores multicloud