Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
Los tipos de información confidencial (IT) se usan para ayudar a identificar los datos confidenciales, de modo que pueda evitar que se compartan de forma involuntaria o inapropiada. También se usan para ayudar a localizar datos relevantes en eDiscovery y para aplicar acciones de gobernanza a determinados tipos de información. Defina un SIT personalizado en función de:
- patrones
- Evidencia de palabras clave como empleado, número de la seguridad social o id.
- proximidad de caracteres a la evidencia en un patrón determinado
- niveles de confianza
Pero, ¿qué sucede si desea un SIT personalizado que use valores de datos exactos o casi exactos, en lugar de uno que encuentre coincidencias basadas en patrones genéricos? Con la clasificación basada en Coincidencia exacta de datos (EDM), puede crear un tipo de información confidencial personalizado diseñado para:
- ser dinámico y actualizarse fácilmente
- Dar lugar a menos falsos positivos
- funcionar con datos confidenciales estructurados
- manejar la información confidencial de forma más segura, sin compartirla con nadie, incluido Microsoft
- usarse con varios servicios en la nube de Microsoft.
La clasificación basada en EDM permite crear SIT personalizados que hacen referencia a valores exactos en una base de datos de información confidencial. La base de datos se puede actualizar diariamente y puede contener hasta 100 millones de filas de datos. Por lo tanto, a medida que los empleados, los pacientes y los clientes van y vienen, y a medida que cambian los registros, los tipos de información confidencial personalizados permanecen actualizados y aplicables. Además, puede usar la clasificación basada en EDM con directivas, como las directivas de Prevención de pérdida de datos de Microsoft Purview de Microsoft Purview o las directivas de archivo de Microsoft Cloud App Security.
El siguiente diagrama muestra el funcionamiento fundamental de la clasificación EDM:
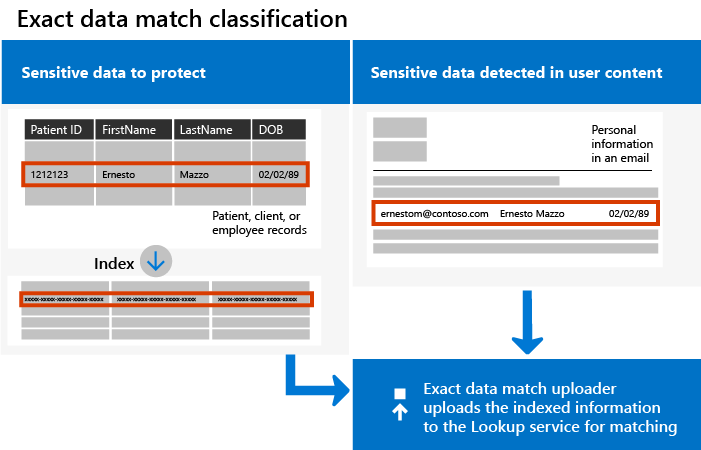
Nota:
Microsoft Purview Information Protection admite los siguientes idiomas que usan juegos de caracteres de doble byte:
- Chino (simplificado)
- Chino (tradicional)
- Coreano
- Japonés
Este soporte está disponible para tipos de información confidencial. Para obtener más información, consulte Compatibilidad con la protección de la información para juegos de caracteres de doble byte: notas de la versión (versión preliminar).
¿Qué es diferente en un SIT de EDM?
Cuando se trabaja con EDM SITs, es útil comprender algunos conceptos que son únicos para ellos.
Esquema
Un esquema es un archivo XML. Microsoft Purview usa el esquema para determinar si los datos contienen cadenas que coinciden con las que los tipos de información confidencial están diseñados para detectar.
El archivo XML de esquema define:
- El nombre del esquema, que más tarde se denominará almacén de datos.
- Los nombres de campo que contiene la tabla de origen de información confidencial. Hay una asignación 1:1 de nombres de campos de esquema a los nombres de columna en la tabla de origen de información confidencial.
- Qué campos de evidencia corroborativa requieren el modo de coincidencia de múltiples tokens.
- Qué campos de datos se pueden buscar.
- Si se admiten o no coincidencias configurables para cada campo. Una coincidencia configurable es aquella con parámetros que modifican una búsqueda, como ignorar los delimitadores y las mayúsculas y minúsculas en los valores buscados.
Tabla de origen de información confidencial
La tabla de origen de información confidencial contiene los valores que busca EDM SIT. La tabla está formada por columnas y filas. Los encabezados de columna son los nombres de campo, las filas son instancias de elementos y cada celda de una fila contiene los valores de esa instancia de elemento para ese campo.
Este es un ejemplo sencillo de una tabla de origen de información confidencial.
| Nombre | Apellidos | Fecha de nacimiento |
|---|---|---|
| Isaías | Langer | 05-05-1960 |
| Ana | Arquero | 11-24-1971 |
| Óscar | Sala | 02-12-1998 |
Paquete de reglas
Cada tipo de información confidencial tiene un paquete de reglas. Utilice el paquete de reglas en un EDM SIT para definir los distintos componentes de su EDM SIT. En la tabla siguiente se proporciona una descripción de cada componente.
| Componente | Descripción |
|---|---|
| Coincidir | Especifica el elemento principal (campo de datos) que se utilizará en la búsqueda exacta. Puede ser una expresión regular con o sin validación de suma de comprobación, una lista de palabras clave, un diccionario de palabras clave o una función. |
| Clasificación | Especifica la coincidencia de tipo de información confidencial que desencadena una búsqueda de electroerosión. |
| Elementos de apoyo | Elementos que, cuando se encuentran, proporcionan evidencia que ayuda a aumentar la confianza de la coincidencia. Por ejemplo, la aparición de un apellido muy cerca de un número de la seguridad social real. Un elemento auxiliar puede ser una expresión regular con o sin validación de suma de comprobación, una lista de palabras clave, un diccionario de palabras clave o una coincidencia de cadena de uno o varios tokens. |
| Nivel de confianza (Alto, Medio, Bajo) |
Indicación de cuánta evidencia de apoyo se detecta además del elemento primario. Cuantas más pruebas de respaldo contenga un elemento, mayor será la confianza de que un elemento coincidente contiene la información confidencial que está buscando. Para obtener más información sobre los niveles de confianza, vea Partes fundamentales de un tipo de información confidencial. |
| Proximidad | El número de caracteres entre el elemento principal y el auxiliar. |
Usted proporciona su propio esquema y datos
Microsoft Purview incluye muchos SIT integrados que están predefinidos. Estos SIT incluyen esquemas, patrones REGEX, palabras clave y niveles de confianza. Sin embargo, con los SIT de EDM, usted es responsable de definir el esquema, así como los campos primario y secundario que identifican los elementos confidenciales. Dado que el esquema y los valores de datos principales y secundarios son altamente confidenciales, se cifran mediante una función hash que incluye un valor de SALT generado aleatoriamente o autosuministrado. Solo los valores con hash se cargan en el servicio, por lo que los datos confidenciales nunca están a la vista.
Elementos de apoyo primarios y secundarios
Cuando crea un EDM SIT, define un campo de elemento principal en el paquete de reglas. Luego, EDM busca en todo su contenido el elemento principal. Para que EDM pueda detectarlos, los elementos primarios deben ser detectables a través de un SIT existente.
Nota:
Para obtener una lista completa de los SIT disponibles, consulte Definiciones de entidades de tipo de información confidencial
Debe encontrar un SIT integrado que detecte la información confidencial que desea que detecte su EDM SIT. Por ejemplo, si el esquema EDM SIT tiene el número de seguridad social de EE. UU. como elemento principal, al crear el esquema EDM, lo asociaría con el SIT del número de seguridad social (SSN) de EE. UU . Los elementos primarios deben seguir un patrón definido para ser detectados.
Cuando se encuentra el elemento primario en un elemento escaneado, EDM busca elementos secundarios (también llamados elementos de soporte ). A diferencia de los elementos primarios, los elementos secundarios tienen la opción de seguir un patrón. Si los elementos secundarios contienen varios tokens, esos elementos deben asociarse a un SIT que pueda detectar ese contenido o que se pueda configurar para la coincidencia de varios tokens. En todos los casos, los elementos secundarios deben estar dentro de una cierta proximidad al elemento principal para que se detecte una coincidencia.
Cómo funciona la coincidencia
EDM funciona comparando cadenas en documentos y correos electrónicos con valores en la tabla de origen de información confidencial. Usa esta comparación para determinar si los valores del contenido examinado están presentes en la tabla. La determinación se realiza comparando hashes criptográficos unidireccionales.
Sugerencia
Puede usar SIT de EDM y los SIT predefinidos en los que se basan, juntos en reglas DLP para mejorar la detección de datos confidenciales. Utilice el EDM SIT con niveles de confianza más altos y el SIT predefinido con niveles de confianza más bajos. Por ejemplo, use un SIT de EDM que busque el número de seguridad social y otros datos de respaldo con requisitos estrictos con alta confianza. Si se configura para coincidencias de alta confianza, EDM genera una coincidencia DLP cuando solo se detectan unas pocas instancias. Para desencadenar una coincidencia DLP cuando se detecte un mayor número de repeticiones, use un SIT integrado, como el número de la seguridad social de EE. UU.
Cómo funcionan los elementos de apoyo con EDM
Como se explica en Qué es diferente en un EDM SIT, los elementos de apoyo son elementos que, cuando se encuentran, proporcionan pruebas que ayudan a aumentar la confianza de la coincidencia.
Con la compatibilidad con EDM SIT, puede buscar y detectar elementos de soporte que se componen de varios campos. Las coincidencias de elementos auxiliares pueden constar de listas de palabras clave, diccionarios de palabras clave, cadenas alfanuméricas únicas o cadenas de varios tokens.
Veamos un ejemplo. Suponga que quiere detectar los números de la seguridad social de EE. UU. Para aumentar la confianza en el partido, los elementos de apoyo incluyen first name, last name, y date of birth (DoB). Por lo tanto, la tabla de origen tiene un aspecto similar al siguiente:
| Número de seguridad social | FirstName | LastName | Fecha de nacimiento |
|---|---|---|---|
| 987-65-4320 | Isaías | Langer | 05-05-1960 |
| 078-05-1120 | Ana | Arquero | 11-24-1971 |
| 219-09-9999 | Óscar | Sala | 02-12-1998 |
Al buscar elementos de soporte adecuados en un archivo protegido, su EDM SIT comprueba cada elemento de soporte (tanto individualmente como en combinación) una vez detectado el elemento principal.
Por ejemplo, digamos que se detecta el primer número de seguro social. A continuación, la funcionalidad de coincidencia exacta de datos busca combinaciones de elementos auxiliares en todas las columnas de la tabla de origen:
- Isaías
- Langer
- 05-05-1960
- Isaiah Langer
- Isaías 05-05-1960
- Langer 05-05-1960
- Isaiah Langer 05-05-1960
Coincidencia de múltiples tokens
La coincidencia de múltiples tokens está diseñada para usarse cuando su campo de evidencia corroborativa contiene valores de varios tokens, pero no es fácil hacer coincidir dichos valores con un SIT. Por ejemplo, cuando tiene un Address campo que contiene valores como 1 Microsoft Way, Redmond, WA o .123 Main Street, New York, NY
Esta característica permite a EDM comparar los hashes de palabras consecutivas en el contenido con los hashes de los campos de varios tokens en el origen de datos. Si son idénticos, EDM produce una coincidencia. De esta forma, EDM puede detectar campos de varios tokens, como nombres, direcciones, condiciones médicas o cualquier otro campo de evidencia corroborativa que pueda contener más de una palabra, siempre que estén marcados como varios tokens en el esquema de EDM.
Por ejemplo, si selecciona la coincidencia de varios tokens como opción de coincidencia, obtiene dos ventajas adicionales:
- Las directivas detectarán el contenido que coincida con varios campos en las columnas de la tabla de origen.
- La tabla de origen puede incluir campos con valores de cadena que consten de un número preconfigurado de palabras. En la tabla siguiente se muestra una tabla de origen de ejemplo:
| Número de seguridad social | Nombre | Dirección |
|---|---|---|
| 987-65-4320 | Isaiah Langer | 1432 Lincoln Road |
| 078-05-1120 | Ana Bowman | 8250 First Street |
| 219-09-9999 | Oscar Ward | 424 205th Avenue |
Con la coincidencia de varios tokens, los campos Nombre y Dirección postal coinciden como cadenas de elementos auxiliares independientes y, en combinación, como campos individuales. Por lo tanto, cuando se combinan como cadenas de tokens múltiples como elementos de apoyo para el número de Seguro Social 987-65-4320, las coincidencias son:
- Isaiah Langer
- 1432 Lincoln Road
Cuando se emparejan en combinación, la coincidencia es así:
- Isaiah Langer + 1432 Lincoln Road
La coincidencia de varios tokens también es compatible con los juegos de caracteres de doble byte, que generalmente no usan espacios para separar palabras.
Servicios compatibles con EDM
| Servicio | Ubicaciones |
|---|---|
| Prevención de pérdida de datos de Microsoft Purview | - SharePoint - OneDrive - Chat de Teams - Exchange Online - Dispositivos |
| Microsoft Defender for Cloud Apps | - SharePoint - OneDrive |
| Etiquetado automático (lado del servicio) | - SharePoint - OneDrive - Exchange Online |
| Etiquetado automático (lado cliente) | - Word - Excel - PowerPoint - Clientes de escritorio de Exchange |
| Clave administrada por el cliente | - SharePoint - OneDrive - Teams Chat - Exchange Online - Word - Excel - PowerPoint - Clientes de escritorio de Exchange - Dispositivos |
| eDiscovery | - SharePoint - OneDrive - Chat de Teams - Exchange Online - Word - Excel - PowerPoint - Clientes de escritorio de Exchange |
| Administración de riesgos de Insider | - SharePoint - OneDrive - Chat de Teams - Exchange Online - Word - Excel - PowerPoint - Clientes de escritorio de Exchange |