Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
Importante
Se retirarán el Catálogo unificado de Microsoft Purview y las funcionalidades clásicas de gobierno de datos de Microsoft Purview (anteriormente Azure Purview). Microsoft está consolidando sus capacidades de gobernanza de datos en Microsoft Fabric. Ya no puede crear cuentas nuevas y las funcionalidades existentes permanecerán en modo de mantenimiento hasta el 12 de noviembre de 2027. Para conocer los plazos de retirada, las instrucciones de transición y los próximos pasos recomendados, consulte el anuncio de retirada de la gobernanza de datos de Microsoft Purview.
Para examinar los orígenes de datos, Microsoft Purview requiere acceso a ellos. Este tutorial está destinado a los propietarios de suscripciones de Azure y a los administradores de orígenes de datos de Microsoft Purview. Le ayudará a identificar el acceso necesario y configurar las reglas de red y autenticación necesarias para Microsoft Purview en los orígenes de datos de Azure.
En la parte 2 de esta serie de tutoriales, harás lo siguiente:
- Busque los orígenes de datos y prepare una lista de suscripciones de orígenes de datos.
- Ejecute un script para configurar cualquier control de acceso basado en roles (RBAC) que falte o las configuraciones de red necesarias en los orígenes de datos de Azure.
- Revise el informe de salida.
Requisitos previos
- Suscripciones de Azure donde se encuentran los orígenes de datos. Si no tiene una suscripción a Azure, cree una cuenta gratuita antes de empezar.
- Una cuenta de Microsoft Purview.
- Un recurso Azure Key Vault de cada suscripción que tenga orígenes de datos como Azure SQL Database, Azure Synapse Analytics o Azure SQL Managed Instance.
- El script de configuración de MSI de Microsoft Purview .
Nota:
El script de configuración MSI de Microsoft Purview solo está disponible para Windows. Este script se admite actualmente para la identidad administrada de Microsoft Purview (MSI).
Importante
Se recomienda encarecidamente probar y comprobar todos los cambios que el script realiza en su entorno de Azure antes de implementarlo en su entorno de producción.
Preparación de la lista de suscripciones de Azure para los orígenes de datos
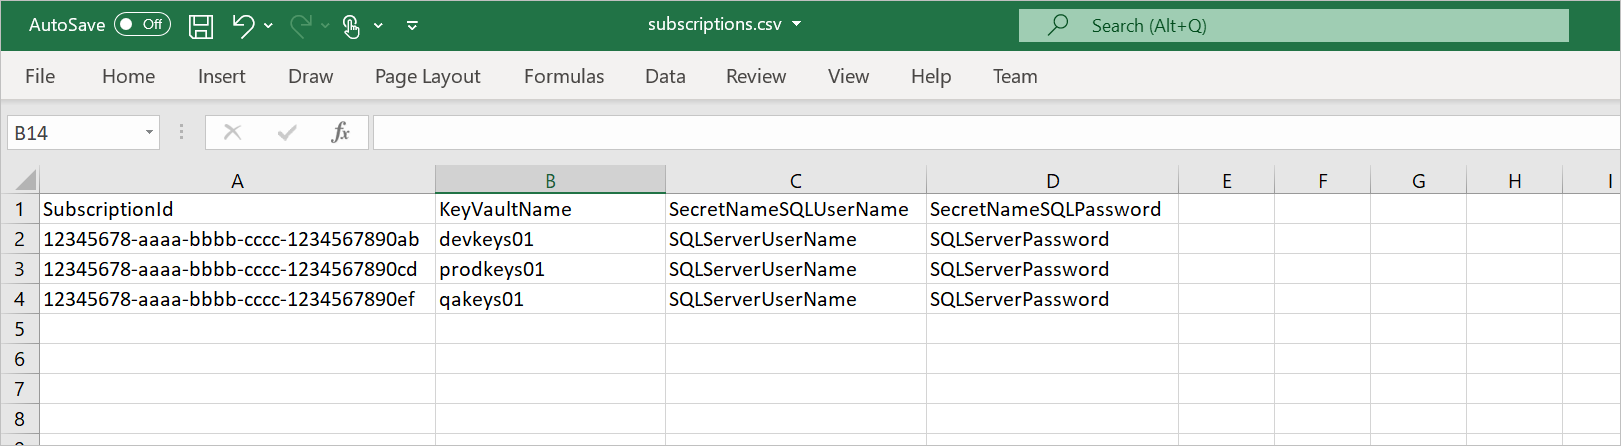
Antes de ejecutar el script, cree un archivo .csv (por ejemplo, "C:\temp\Subscriptions.csv) con cuatro columnas:
| Nombre de columna | Descripción | Ejemplo |
|---|---|---|
SubscriptionId |
Id. de suscripción de Azure para los orígenes de datos. | aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e |
KeyVaultName |
Nombre del almacén de claves existente que se implementa en la suscripción de origen de datos. | ContosoDevKeyVault |
SecretNameSQLUserName |
Nombre de un secreto de Azure Key Vault existente que contenga un nombre de usuario Microsoft Entra que pueda iniciar sesión en Azure Synapse, Azure SQL base de datos o Azure SQL Managed Instance mediante Microsoft Entra sólida en dos fases. | ContosoDevSQLAdmin |
SecretNameSQLPassword |
Nombre de un secreto de Azure Key Vault existente que contiene una contraseña de usuario Microsoft Entra que puede iniciar sesión en Azure Synapse, Azure SQL base de datos o Azure SQL Managed Instance mediante autenticación de Microsoft Entra. | ContosoDevSQLPassword |
Archivo .csv de ejemplo:
Nota:
Puede actualizar el nombre y la ruta de acceso del archivo en el código si lo necesita.
Ejecute el script e instale los módulos de PowerShell necesarios
Siga estos pasos para ejecutar el script desde su equipo con Windows:
Descargue el script de configuración MSI de Microsoft Purview en la ubicación que elija.
En el equipo, escribe PowerShell en el cuadro de búsqueda de la barra de tareas de Windows. En la lista de búsqueda, seleccione y mantenga presionado (o haga clic con el botón derecho) en Windows PowerShell y, a continuación, seleccione Ejecutar como administrador.
En la ventana de PowerShell, escriba el siguiente comando. (Reemplácelo
<path-to-script>por la ruta de acceso de la carpeta del archivo de script extraído).dir -Path <path-to-script> | Unblock-FileEscriba el siguiente comando para instalar los cmdlets de Azure:
Install-Module -Name Az -AllowClobber -Scope CurrentUserSi ve el mensaje Se requiere que el proveedor NuGet continúe, escriba Y y, a continuación, seleccione Entrar.
Si ve el mensaje Repositorio no de confianza, escriba A y, a continuación, seleccione Entrar.
Repita los pasos anteriores para instalar los
Az.Synapsemódulos andAzureAD.
PowerShell puede tardar hasta un minuto en instalar los módulos necesarios.
Recopile otros datos necesarios para ejecutar el script
Antes de ejecutar el script PowerShell para comprobar la preparación de las suscripciones de orígenes de datos, obtenga los valores de los siguientes argumentos para usar en los scripts:
AzureDataType: elija cualquiera de las siguientes opciones como tipo de origen de datos para comprobar la preparación del tipo de datos en todas las suscripciones:BlobStorageAzureSQLMIAzureSQLDBADLSGen2ADLSGen1SynapseAll
PurviewAccount: el nombre de recurso de la cuenta de Microsoft Purview existente.PurviewSub: Id. de suscripción donde se implementa la cuenta de Microsoft Purview.
Comprobar los permisos
Asegúrese de que el usuario tiene los siguientes roles y permisos:
Como mínimo, necesita los permisos siguientes para ejecutar el script en su entorno de Azure:
| Role | Ámbito | ¿Por qué es necesario? |
|---|---|---|
| Lector global | Inquilino de Microsoft Entra | Para leer Azure SQL Administración pertenencia a grupos de usuarios y MSI de Microsoft Purview |
| Administrador de aplicaciones | Inquilino de Microsoft Entra | Para asignar el rol Lector de directorios a las instancias administradas de Azure SQL |
| Colaborador | Suscripción o grupo de recursos donde se crea tu cuenta de Microsoft Purview | Para leer el recurso de la cuenta de Microsoft Purview y crear un recurso y un secreto de Key Vault |
| Propietario o administrador de acceso de usuario | Grupo de administración o suscripción donde se encuentran los orígenes de datos de Azure | Para asignar RBAC |
| Colaborador | Grupo de administración o suscripción donde se encuentran los orígenes de datos de Azure | Para configurar la red |
| Administración de SQL (autenticación de Microsoft Entra) | Instancias de Azure SQL Server o instancias administradas de Azure SQL | Para asignar el rol de db_datareader a Microsoft Purview |
| Acceso al almacén de claves de Azure | Acceso a get/list Secreto de Key Vault para la autenticación de Azure SQL Database, Azure SQL Managed Instance o Azure Synapse |
Ejecutar el script de preparación del lado cliente
Ejecute el script completando estos pasos:
Use el siguiente comando para ir a la carpeta del script. Reemplazar
<path-to-script>con la ruta de acceso de la carpeta del archivo extraído.cd <path-to-script>Ejecute el siguiente comando para establecer la directiva de ejecución para el equipo local. Escriba A para Sí a todos cuando se le pida que cambie la directiva de ejecución.
Set-ExecutionPolicy -ExecutionPolicy UnrestrictedEjecute el script con los parámetros siguientes. Sustituye la ,
PurviewNameySubscriptionIDlosDataTypemarcadores de posición..\purview-msi-configuration.ps1 -AzureDataType <DataType> -PurviewAccount <PurviewName> -PurviewSub <SubscriptionID>Al ejecutar el comando, es posible que aparezca una ventana emergente dos veces pidiéndole que inicie sesión en Azure y Microsoft Entra ID con sus credenciales de Microsoft Entra.
La creación del informe puede tardar varios minutos en función del número de suscripciones y recursos de Azure del entorno.
Si las credenciales del almacén de claves no coinciden, es posible que se le pida que inicie sesión en sus instancias de Azure SQL Server. Puede proporcionar las credenciales o seleccionar Entrar para omitir el servidor específico.
Una vez completado el proceso, vea el informe de salida para revisar los cambios.
Más información
¿Qué orígenes de datos admite el script?
Actualmente, el script admite los siguientes orígenes de datos:
- Azure Blob Storage (BlobStorage)
- Azure Data Lake Storage Gen2 (ADLSGen2)
- Azure Data Lake Storage Gen1 (ADLSGen1)
- Base de datos Azure SQL (AzureSQLDB)
- Azure SQL Managed Instance (AzureSQLMI)
- Grupo dedicado de Azure Synapse (Synapse)
Puede elegir todos o cualquiera de estos orígenes de datos como parámetro de entrada al ejecutar el script.
¿Qué configuraciones se incluyen en el script?
Este script puede ayudarle a completar automáticamente las siguientes tareas:
Azure Blob Storage (BlobStorage)
- RBAC. Asigne el rol de lector RBAC de Azure a MSI de Microsoft Purview en el ámbito seleccionado. Compruebe la tarea.
- RBAC. Asigne el rol de lector de datos de blobs de almacenamiento RBAC de Azure a MSI de Microsoft Purview en cada una de las suscripciones debajo del ámbito seleccionado. Compruebe las tareas.
- Redes. Informar de si se crea un punto de conexión privado para el almacenamiento y se habilita para Blob Storage.
- Punto de conexión de servicio. Si el punto de conexión privado está desactivado, compruebe si el punto de conexión de servicio está activado y habilite Permitir que los servicios de Microsoft de confianza accedan a esta cuenta de almacenamiento.
Azure Data Lake Storage Gen2 (ADLSGen2)
- RBAC. Asigne el rol de lector RBAC de Azure a MSI de Microsoft Purview en el ámbito seleccionado. Compruebe la tarea.
- RBAC. Asigne el rol de lector de datos de blobs de almacenamiento RBAC de Azure a MSI de Microsoft Purview en cada una de las suscripciones debajo del ámbito seleccionado. Compruebe las tareas.
- Redes. Informar de si se crea un punto de conexión privado para el almacenamiento y se habilita para Blob Storage.
- Punto de conexión de servicio. Si el punto de conexión privado está desactivado, compruebe si el punto de conexión de servicio está activado y habilite Permitir que los servicios de Microsoft de confianza accedan a esta cuenta de almacenamiento.
Azure Data Lake Storage Gen1 (ADLSGen1)
- Redes. Compruebe que el punto de conexión de servicio está activado y habilite Permitir que todos los servicios de Azure accedan a esta cuenta de Data Lake Storage Gen1 en Data Lake Storage.
- permisos. Asignar acceso de lectura y ejecución a MSI de Microsoft Purview. Compruebe el acceso.
Base de datos Azure SQL (AzureSQLDB)
Instancias de SQL Server:
- red de contactos. Informar de si está habilitado el punto de conexión público o el privado.
- cortafuegos. Si el punto de conexión privado está desactivado, compruebe las reglas de firewall y habilite Permitir que los servicios y recursos de Azure accedan a este servidor.
- Administración de Microsoft Entra. Habilite la autenticación de Microsoft Entra para la base de datos Azure SQL.
Bases de datos SQL:
- Rol de SQL. Asigne el rol de db_datareader a MSI de Microsoft Purview.
Azure SQL Managed Instance (AzureSQLMI)
Servidores de SQL Managed Instance:
red de contactos. Compruebe que el punto de conexión público o el punto de conexión privado están activados. Informar si el punto de conexión público está desactivado.
ProxyOverride. Compruebe que Azure SQL Managed Instance está configurado como proxy o redireccionamiento.
Redes. Actualice las reglas de NSG para permitir el acceso entrante de AzureCloud a las instancias de SQL Server a través de los puertos necesarios:
- Redirigir: 1433 y 11000-11999
Otra posibilidad:
- Proxy: 3342
Compruebe este acceso.
Administración de Microsoft Entra. Habilite la autenticación de Microsoft Entra para Azure SQL Managed Instance.
Bases de datos SQL:
- Rol de SQL. Asigne el rol de db_datareader a MSI de Microsoft Purview.
Grupo dedicado de Azure Synapse (Synapse)
RBAC. Asigne el rol de lector RBAC de Azure a MSI de Microsoft Purview en el ámbito seleccionado. Compruebe la tarea.
RBAC. Asigne el rol de lector de datos de blobs de almacenamiento RBAC de Azure a MSI de Microsoft Purview en cada una de las suscripciones debajo del ámbito seleccionado. Compruebe las tareas.
Instancias de SQL Server (grupos dedicados):
- red de contactos. Informe si el punto de conexión público o el punto de conexión privado está activado.
- cortafuegos. Si el punto de conexión privado está desactivado, compruebe las reglas de firewall y habilite Permitir que los servicios y recursos de Azure accedan a este servidor.
- Administración de Microsoft Entra. Habilite la autenticación de Microsoft Entra para la base de datos Azure SQL.
Bases de datos SQL:
- Rol de SQL. Asigne el rol de db_datareader a MSI de Microsoft Purview.
Pasos siguientes
En este tutorial, ha aprendido a:
- Identifique el acceso necesario y configure las reglas de red y autenticación necesarias para Microsoft Purview en los orígenes de datos de Azure.
Vaya al siguiente tutorial para obtener información sobre cómo registrar y examinar varios orígenes en Microsoft Purview.