Descripción del registro de una aplicación web
Un registro de aplicación proporciona la identidad y la configuración que usa una aplicación web Java al comunicarse con Microsoft Entra ID. En esta unidad, interpretará la configuración del registro de un portal empresarial de ejemplo en lugar de realizar un registro.
Note
La audiencia de inicio de sesión de una aplicación para un solo inquilino incluye cuentas de usuario y de invitado en ese inquilino. El acceso exclusivo para empleados requiere autorización adicional para un conjunto seleccionado de usuarios empleados o grupos; este escenario no implementa esa directiva. La pertenencia a inquilinos, el dominio de correo electrónico y la clasificación de miembros o invitados no demuestran el empleo. Para obtener más información, consulte Aplicaciones de un solo inquilino y multiinquilino.
Interpretación de la configuración de registro
En la tabla siguiente se describen las opciones de configuración pertinentes para el portal. Los identificadores y el URI de ejemplo son marcadores de posición explicativos, no valores que el aprendiz debe configurar.
| Setting | Rol en el ejemplo |
|---|---|
| Nombre | Etiqueta legible para la aplicación. No es el identificador de protocolo de la aplicación. |
| ID de aplicación (cliente) | Identifica la aplicación. Los ejemplos de código hacen referencia a este valor como CLIENT_ID. |
| Id. de directorio (inquilino) | Identifica el inquilino de la plantilla. La autoridad específica del arrendatario dirige las solicitudes de autenticación a ese arrendatario. |
| Tipos de cuenta admitidos | Una audiencia de un solo inquilino permite cuentas de usuario y de invitado en el directorio seleccionado, de acuerdo con las directivas de acceso aplicables. |
| URI de redirección web | Identifica el punto de conexión del servidor que recibe la respuesta de autorización. Un valor ilustrativo es https://app.example.com/auth/callback. |
| Credencial de aplicación | Permite que la aplicación web confidencial se autentique al canjear un código de autorización para tokens. |
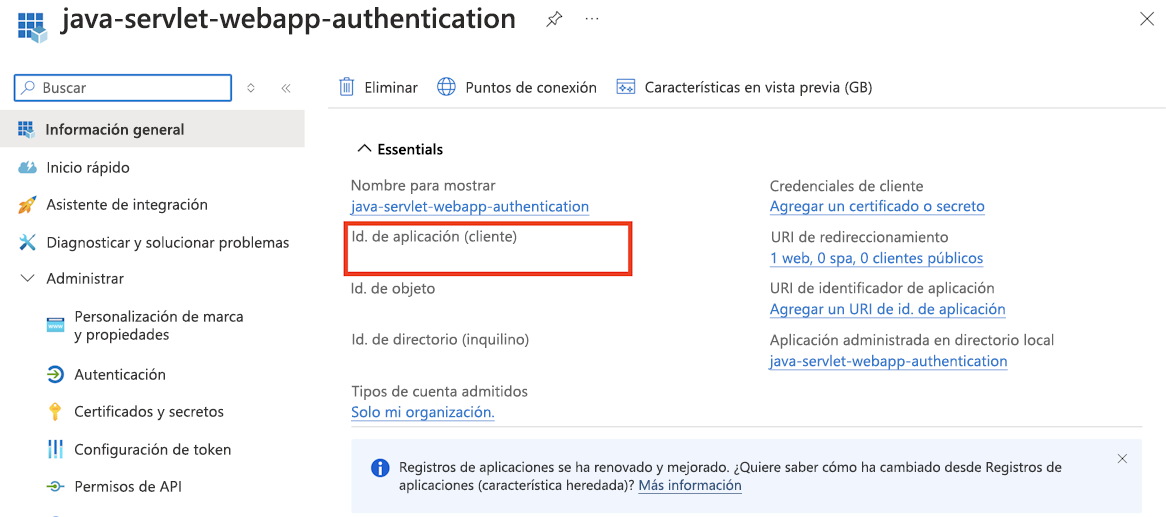
En la imagen siguiente se muestra cómo aparecen los identificadores de cliente e inquilino en la información general del registro de una aplicación. Es material de referencia, no una pantalla que debe abrirse para completar el módulo.
Relacionar el URI de redireccionamiento con el flujo de inicio de sesión
En el flujo de código de autorización, la aplicación redirige el explorador a un punto de conexión de autorización de Microsoft Entra. Después de una respuesta de autorización correcta, el explorador vuelve al URI de redireccionamiento registrado con un código de autorización.
El URI de respuesta debe coincidir con el URI de redireccionamiento web especificado en el registro y con el URI utilizado en la solicitud de autorización. A continuación, el servidor canjea el código en el punto de conexión del token. El callback del navegador no recibe el token de acceso de Microsoft Graph en este flujo.
En los ejemplos siguientes, Config.REDIRECT_URI representa esta dirección de callback. Es un valor de configuración de aplicación, no un método proporcionado por MSAL4J.
Distinguir los identificadores de las credenciales
El identificador de cliente identifica la aplicación, pero no demuestra su identidad. Una aplicación web confidencial también presenta una credencial durante la adquisición de tokens.
Un secreto de cliente es una posible credencial. Su valor es el material secreto; su identificador secreto es un identificador, no el valor usado para la autenticación de cliente. El portal de Azure muestra el valor de un secreto recién creado solo una vez. Estas distinciones explican el marcador de posición CLIENT_SECRET en la siguiente unidad; no se requiere ningún secreto para este módulo.
Importante
Los ejemplos de código basados en secretos muestran la forma de la API, no un diseño de almacenamiento de credenciales de producción. Los secretos y los archivos de configuración rellenados deben permanecer fuera del control de código fuente, las capturas de pantalla y los registros. Las aplicaciones web confidenciales de producción deben usar un certificado o una credencial federada configurada correctamente, con almacenamiento seguro para material de credenciales. Una identidad administrada no es un sustituto directo de este flujo de inicio de sesión del usuario. Consulte Guía de credenciales de la aplicación.
La administración del registro y el acceso a la API son problemas independientes
La posibilidad de administrar las inscripciones depende de los permisos del inquilino. Los usuarios miembros normalmente pueden registrar aplicaciones, pero la directiva de inquilinos puede restringir esto. El acceso adecuado, como el rol desarrollador de aplicaciones o la asistencia al administrador, puede ser necesario en una implementación real. Se trata de una consideración administrativa, no un requisito previo del aprendiz.
El registro tampoco concede todos los permisos de API que una aplicación podría solicitar. El acceso Microsoft Graph del portal depende de sus ámbitos solicitados y de las concesiones de consentimiento aplicables, que se explican más adelante en el módulo.
Como referencia, Registrar una aplicación describe la configuración de registro y su administración.