Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Aperçu
Azure Enclave est un service Azure qui accélère et simplifie le déploiement et la gestion des environnements cloud sécurisés, isolés et conformes pour les charges de travail de mission les plus sensibles.
Les communautés fournissent la base de réseau hub isolée qui regroupe de manière sécurisée et logique des enclaves pour la gouvernance, la gestion, la connectivité et la surveillance. Un propriétaire de la communauté peut activer la connectivité à d’autres communautés ou réseaux locaux via des points de terminaison de communauté et des hubs de transit.
Dans ce tutoriel, première partie sur huit, vous créez une communauté Azure Enclave dans le portail Azure. Les didacticiels ultérieurs de cette série créent des enclaves, despoints de terminaison d’enclave et desconnexions d’enclave.
Dans ce tutoriel, vous allez :
- Planifiez l’architecture de votre communauté et l’espace d’adressage.
- Déployez une communauté pour vos enclaves.
- Comprendre les avantages de la topologie hub-and-spoke.
- Valider le déploiement de la communauté, les ressources de connectivité, la supervision et l’accès.
- Nettoyez la communauté quand vous n’en avez plus besoin.
Prerequisites
- Un abonnement Azure avec un quota pour la mise en réseau, la stratégie de pare-feu et les ressources de surveillance requises.
- Autorisations pour créer et gérer des ressources dans l’abonnement ou le groupe de ressources cible :
- Contributeur
- Administrateur de l’accès utilisateur, si vous devez créer ou mettre à jour des attributions de rôles
- Connaissance de base de la mise en réseau Azure, des groupes de ressources Azure et de la planification des adresses IP privées.
- Azure CLI ou Azure PowerShell installé, si vous souhaitez exécuter des commandes de validation facultatives.
Avant de commencer
Planification de votre communauté
Avant de créer votre communauté, tenez compte de ces aspects importants de planification :
Planification de l’espace d’adressage
Calculez l’espace IP total nécessaire pour toutes les enclaves planifiées :
- Estimer le nombre d’enclaves : Planifier les besoins actuels plus 20-30% croissance
- Calculer l’espace requis : chaque enclave a généralement besoin de /16 à /24 CIDR
- Éviter les chevauchements : veillez à ne pas chevaucher les réseaux locaux ou d’autres environnements Azure
- Planifier soigneusement : déterminer votre espace d’adressage IP requis pour votre communauté et enclaves
Exemple de calcul :
- Planification de cinq enclaves, chacune avec /16 CIDR (65 536 adresses IP chacune et 327 680 adresses IP totales)
- CIDR de la communauté minimale : /12 (1 048 576 adresses IP totales)
- Recommandé : /11 ou /10 pour la marge de croissance
Recommandations relatives à la taille de l’espace d’adressage :
| Taille du déploiement | Nombre d’enclaves | CIDR recommandé | Adresses IP disponibles |
|---|---|---|---|
| Petite | 1 à 3 enclaves | /14 | 262 144 |
| Moyenne | 4 à 10 enclaves | /12 | 1,048,576 |
| Grande | 11 à 25 enclaves | /11 | 2,097,152 |
| Entreprise | 26 enclaves ou plus | /10 | 4,194,304 |
Tip
Utilisez la calculatrice d’adresses IP Azure pour planifier votre espace d’adressage.
Convention de dénomination
Établissez des normes d’affectation de noms avant le déploiement :
Modèle de nommage recommandé :
- Format :
<organization>-<environment>-<purpose> - Exemples:
-
contoso-prod-main- Communauté de production -
fabrikam-dev-sandbox- Communauté de développement -
northwind-test-validation- Tester la communauté
-
Considérations supplémentaires relatives à l’affectation de noms :
- Conserver les noms concis (3 à 24 caractères)
- Utiliser des lettres minuscules et des traits d’union
- Éviter les caractères spéciaux
- Convention de nommage des documents à titre de référence pour l’équipe
Sélection de la région
Choisissez la région Azure en fonction des points suivants :
Exigences en matière de résidence des données :
- Conformité réglementaire
- Exigences de souveraineté des données
- Réglementations spécifiques à l’industrie
Disponibilité du service :
- Vérifier la disponibilité des enclaves Azure dans la région
- Vérifiez que les services requis Azure sont disponibles
- Tenez compte des fonctionnalités en préversion et de celles en disponibilité générale.
Performances et coûts :
- Proximité des utilisateurs pour une latence inférieure
- Coûts de sortie réseau
- Variations tarifaires d’Azure par région
Récupération d’urgence :
- Planifier la région secondaire si nécessaire
- Tenez compte des régions appairées pour la récupération d'urgence Azure.
Considérations relatives à l’architecture
Topologie hub-and-spoke
Les communautés constituent le nœud central, et les enclaves les branches, de votre topologie de réseau en étoile, qui offre plusieurs avantages architecturaux :
Composants Hub (Communauté) :
- Groupe de ressources managé : ressources gérées par Azure qui prennent en charge la communauté
- Ressources de connectivité : Virtual WAN et les ressources de connectivité associées pour le hub communauté
- Stratégie de pare-feu : stratégie de règle centralisée et regroupements de règles pour la gouvernance du trafic
- Journalisation centralisée : journalisation configurable et ressources de supervision
- Application de la stratégie : contrôles de gouvernance et de conformité centralisés
Composants du spoke (enclave) :
- Réseaux virtuels isolés : limites de réseau distinctes par enclave
- Ressources de charge de travail : ressources Azure spécifiques à l’application
- Groupes de sécurité réseau : contrôles de sécurité au niveau du sous-réseau
- Points de terminaison privés : connectivité sécurisée aux services PaaS Azure
Avantages de la topologie hub-and-spoke :
| Benefit | Description |
|---|---|
| Isolement réseau | Chaque enclave est isolée avec un espace d’adressage indépendant |
| Sécurité centralisée | Point unique pour l’inspection du trafic et l’application des stratégies |
| Optimisation des coûts | L’infrastructure partagée (pare-feu, passerelle VPN) réduit les coûts |
| Gestion simplifiée | Supervision et gouvernance centralisées |
| Scalabilité | Ajouter facilement de nouvelles enclaves sans affecter les enclaves existantes |
| Connectivité contrôlée | Connexions d’enclave explicites requises pour le trafic entre enclaves |
Sécurité par défaut
Les communautés fournissent plusieurs couches de sécurité :
Sécurité réseau :
- Limites du réseau isolé avec Pare-feu Azure
- Refuser le trafic réseau par défaut
- Règles d'autorisation explicites via les points de terminaison de la communauté et de l'enclave
- Journalisation du trafic réseau pour l’audit et la conformité
Gouvernance et conformité :
- Application centralisée des Azure Policy
- Frameworks de conformité intégrés
- Flux de travail d’exemption de politique avec approbation
- Auditer la journalisation de toutes les actions administratives
Contrôles d’accès :
- Accès juste-à-temps (JIT) pour les opérations d'administration
- Mode de maintenance pour l’accès privilégié temporaire
- Intégration du contrôle d’accès en fonction du rôle (RBAC)
- Prise en charge des identités managées
Surveillance et observabilité :
- intégration de l’espace de travail Log Analytics
- Azure Monitor pour les métriques et les alertes
- Renseignements sur les menaces d’Pare-feu Azure
- Journaux de flux réseau et diagnostics
Diagramme d’architecture
Le diagramme suivant illustre un exemple Azure environnement enclave qui commence par une communauté et ajoute des enclaves et des charges de travail dans des didacticiels ultérieurs :

Créer une communauté dans Azure Enclave
Préparer le groupe de ressources
Avant de créer une communauté, vous avez besoin d’un groupe de ressources. Un groupe de ressources Azure est un conteneur logique dans lequel vous déployez et gérez des ressources Azure.
Important
Ce tutoriel utilise myResourceGroup comme espace réservé pour le nom du groupe de ressources. Vous pouvez éventuellement remplacer myResourceGroup par votre propre nom de groupe de ressources, en suivant votre convention de nommage.
Meilleures pratiques pour le groupe de ressources :
- Utiliser des noms descriptifs qui indiquent l’objectif et l’environnement
- Appliquer des étiquettes pour le suivi des coûts et de l’organisation
- Vérifier que les autorisations RBAC appropriées sont attribuées
- Prendre en compte l’emplacement du groupe de ressources (doit correspondre à la région de la communauté)
Déployer la communauté
Le déploiement d'une communauté prend environ 30 à 45 minutes. Azure Enclave crée la ressource de la communauté et prend en charge les ressources gérées pour la connectivité, la stratégie de pare-feu et la surveillance.
Étape 1 : Accéder à Azure enclave
Dans la Azure Enclave page, sélectionnez-le Communities dans le menu de gauche.

Étape 2 : Démarrer la création de la communauté
Dans la Communities page, sélectionnez Create.

Étape 3 : Configurer les paramètres de la communauté
Entrez les détails de base de votre communauté :
Configuration de base :
-
Subscription: Sélectionnez votre abonnement Azure -
Resource Group:myResourceGroup(ou créez-en) -
Community name:cmt-fabrikam(ou utilisez votre convention d’affectation de noms) -
Region:East US(choisissez en fonction de vos besoins) -
Community address space:10.0.0.0/16
Présentation des paramètres de configuration :
| Paramètre | Description | Conseils |
|---|---|---|
| Abonnement | abonnement Azure pour facturer des ressources | Utiliser l’abonnement avec des quotas adéquats |
| Groupe de ressources | Conteneur logique pour les ressources de la communauté | Créer ou utiliser un élément existant |
| Nom de la communauté | Identificateur unique pour la communauté | Respecter la convention d’affectation de noms, 3 à 24 caractères |
| Region | région Azure pour le déploiement | Impossible de modifier après la création |
| Espace d’adressage | Plage d’adresses IP privées pour la communauté | Doit être conforme à la RFC 1918, prévoir la croissance |
Conseils sur l’espace d’adressage :
Plages d’adresses IP privées (RFC 1918) :
-
10.0.0.0/8- Classe A (16 777 216 adresses) -
172.16.0.0/12- Classe B (1 048 576 adresses) -
192.168.0.0/16- Classe C (65 536 adresses)
Pour ce tutoriel :
- L’utilisation
10.0.0.0/16fournit 65 536 adresses IP - Suffisant pour 3 à 5 enclaves avec des sous-réseaux de taille modérée
- Prévoyez un CIDR plus grand (par exemple /14 ou /12) en production afin de permettre une croissance future.
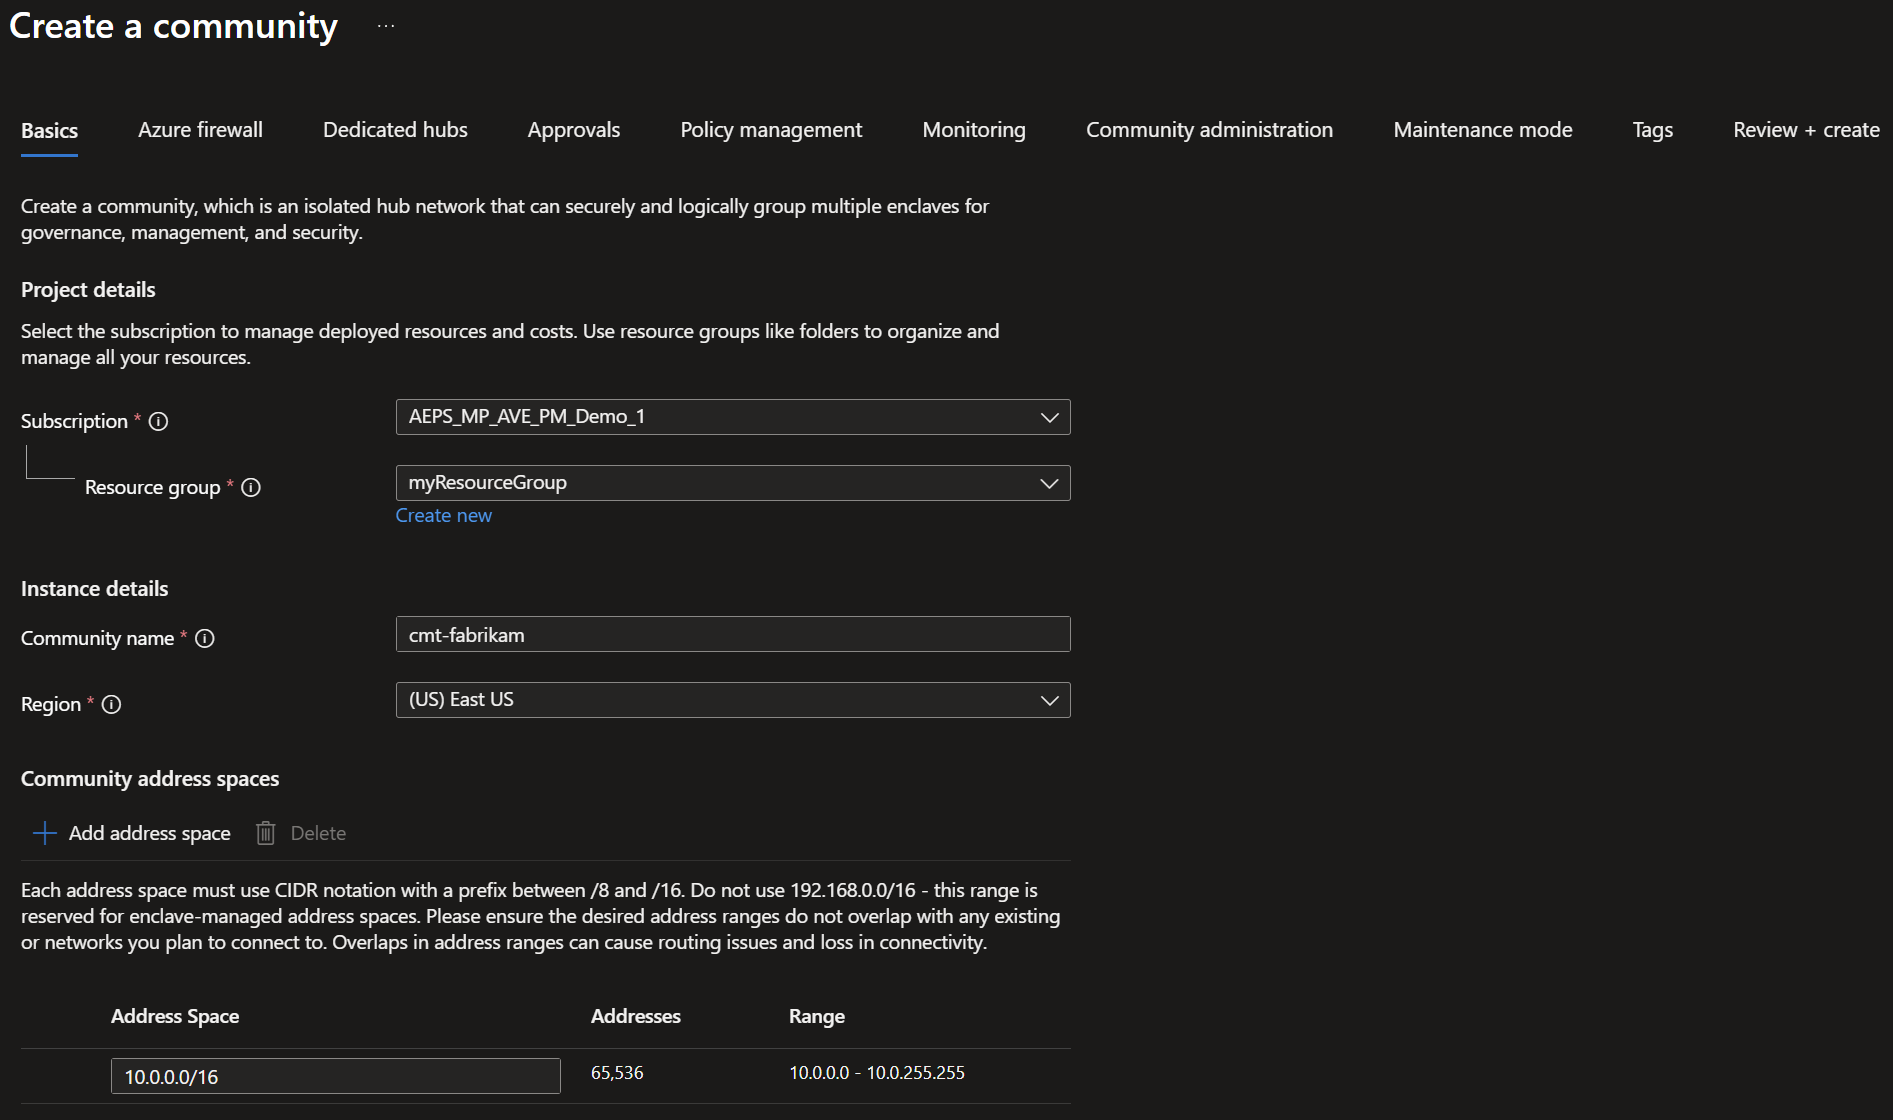
Vous pouvez consulter les autres onglets, mais pour ce didacticiel, vous conservez les valeurs par défaut :
- conserver le pare-feu par défaut sélectionné
- ne créez pas de hubs dédiés pour vos enclaves
- conserver la gestion des stratégies par défaut
- conserver les paramètres de surveillance et de journalisation par défaut
- n’ajoutez pas d’autres personnes à l’administration de la communauté
- maintenir le mode de maintenance
Off
Sélectionnez l’onglet Approvals suivant.
Étape 4 : Approbations
Pour ce tutoriel, seules les approbations pour la création et la mise à jour d’une connexion d’enclave sont nécessaires. Saisissez les informations d’approbation de votre communauté :
Configuration des approbations :
-
Connection creation: SélectionnezRequiredet entrez1pourMinimum number of approvers -
Connection updates: SélectionnezRequiredet entrez1pourMinimum number of approvers

Note
Ces sélections d’approbations sont simplement pour montrer comment les approbations fonctionnent sur la dernière ressource que vous créez. Cette configuration ne représente pas une configuration de production.
Étape 5 : Vérifier et créer
Sélectionnez Review + create et vérifiez que les informations de votre communauté sont correctes.
Vérifications de validation :
- Vérifier que l’abonnement et le groupe de ressources sont corrects
- Confirmer que le nom de la communauté suit la convention d’affectation de noms
- Vérifiez que la région correspond aux exigences
- Vérifiez que l’espace d’adressage est de taille appropriée et ne chevauche pas d’autres espaces d’adressage.
- Passer en revue les avertissements ou erreurs de validation
Étape 6 : Créer
Sélectionnez cette option Create pour commencer le déploiement.
Que se passe-t-il pendant le déploiement :
Le processus de déploiement crée :
- Virtual WAN : Hub virtual WAN et hub virtuel avec espace d’adressage communautaire
- Pare-feu Azure : niveau Premium ou Standard pour le filtrage du trafic
- Stratégie de pare-feu : règles et stratégies par défaut
- espace de travail Log Analytics : pour la surveillance et les diagnostics
- Groupe de ressources managés : contient une infrastructure gérée par Azure
- Paramètres de diagnostic : configuration des journaux et des métriques
- Groupes de sécurité réseau : règles de sécurité par défaut
Surveillance de la progression du déploiement :
- Suivre le statut du déploiement dans les notifications du portail Azure
- Passer en revue les journaux de déploiement si des problèmes se produisent
- Durée estimée : 30 à 45 minutes
- Le statut s’affiche
RunningpuisSucceeded
Valider le déploiement
Une fois le déploiement de la communauté terminé, effectuez ces étapes de validation pour vous assurer que tout est configuré correctement.
Étape 1 : Vérifier l’état de la communauté
Allez sur la communauté via le portail Azure.
Vérifiez que
StatusafficheSucceededConsultez la page
Overviewpour obtenir des informations de base

Informations clés à vérifier :
-
État de provisionnement : Devrait être
Succeeded. - Groupe de ressources : Groupe de ressources correct répertorié
- Emplacement : correspond à la région sélectionnée
- Espace d’adressage : CIDR correct affiché
- Groupe de ressources managés : créé automatiquement
Étape 2 : Vérifier la configuration réseau
- Dans la vue d’ensemble de la communauté, sélectionnez
Managed Resource Group - Passez en revue les ressources créées :
Ressources attendues dans un groupe de ressources managé :
- Identité gérée
- Espace de travail Log Analytics
- Virtual WAN et les ressources de connectivité associées
- Ressources de stratégie de pare-feu et de collecte de règles
- Paramètres de diagnostic, le cas échéant
Vérifiez les ressources de connectivité managée :
- Accédez au groupe de ressources managé.
- Vérifiez que les ressources de stratégie de connectivité et de pare-feu attendues ont été créées.
- Vérifiez que l’espace d’adressage configuré correspond à la planification de votre communauté.
Étape 3 : Vérifier le RBAC et les accès
- Rendez-vous dans
Access control (IAM)de la communauté. - Passer en revue les attributions de rôles
Rôles attendus :
- Votre compte d’utilisateur doit disposer des autorisations appropriées
- Examiner les autorisations héritées de l’abonnement ou du groupe de ressources
- Examiner les attributions que vous avez attribuées pour les autorisations d’administration de la communauté
Liste de contrôle de validation
Après le déploiement, confirmez :
- Le statut communautaire indique
Succeeded. - Groupe de ressources géré par la communauté créé avec les ressources attendues
- Ressources de connectivité managées configurées avec l’espace d’adressage approprié
- Stratégie de pare-feu et regroupements de règles créés
- espace de travail Log Analytics connecté
- Paramètres de diagnostic activés
- Autorisations RBAC configurées
- Aucune erreur de déploiement dans le journal d’activité
Nettoyer les ressources
Si vous avez besoin de supprimer votre communauté après avoir suivi ce didacticiel :
Warning
La suppression d’une communauté est permanente et ne peut pas être annulée. Les enclaves, charges de travail et ressources managées associées peuvent être supprimées dans le cadre du processus de suppression de la communauté. Passez en revue les ressources dépendantes avant de supprimer la communauté.
Avant de supprimer :
- Exporter toutes les configurations ou données importantes
- Documenter les paramètres réseau pour référence
- Informer les membres de l’équipe de suppression planifiée
- Supprimer toutes les dépendances (peering de réseaux virtuels, connexions)
Pour supprimer une communauté :
Accédez à Azure Enclave dans le portail Azure
Dans le menu gauche, sélectionner
Communities.Sélectionnez la communauté à supprimer (par exemple,
cmt-fabrikam).Sélectionner
Deletedans le menu supérieurTapez le nom de la communauté pour confirmer la suppression
Sélectionnez
Delete

Autre méthode de suppression à l’aide d’Azure CLI :
# Delete community (replace with your values)
az resource delete \
  --resource-group myResourceGroup \
  --resource-type Microsoft.Mission/communities \
  --name fabrikam \
  --api-version 2026-03-01-preview
Ce qui est supprimé :
- Ressource de la communauté
- Enclaves associées au sein de la communauté
- Charges de travail associées et groupes de ressources de charge de travail vides
- Groupes de ressources managés et ressources gérées par le service
- Stratégie de pare-feu et ressources de collecte de règles associées
- espace de travail Log Analytics, s'il n'est pas partagé
Qu’est-ce qui est conservé :
- Groupe de ressources (s’il contient d’autres ressources)
- Toutes les ressources non gérées par Azure Enclave
- Données de Log Analytics (selon les paramètres de rétention)
Troubleshooting
Problème : Le déploiement échoue en raison d’une erreur de chevauchement de l’espace d’adressage
Symptôme : Le déploiement échoue avec un message d’erreur concernant les conflits d’espace d’adressage.
Causes possibles :
- L'espace d'adressage chevauche celui d'un réseau virtuel existant dans l'abonnement.
- Conflits d’espace d’adressage avec le réseau sur site
- L'espace d'adressage chevauche celui des connexions de peering de réseaux virtuels.
Étapes de résolution :
- Examinez les VNets existants dans votre abonnement :
az network vnet list --output table - Choisir un autre bloc CIDR qui ne se chevauche pas
- Vérifier avec l’équipe réseau si vous utilisez la connectivité hybride
- Redémarrer le déploiement avec un nouvel espace d’adressage
Prévention: Gérer une feuille de calcul de gestion des adresses IP (IPAM) qui documente toutes les plages allouées
Problème : le déploiement prend plus de temps que prévu
Symptôme : Déploiement en cours depuis plus de 60 minutes
Causes possibles :
- Région Azure connaissant une forte charge
- Configurations de stratégie de pare-feu complexes
- Retards d’inscription du fournisseur de ressources
Étapes de résolution :
- Consultez la page d’état d’Azure pour vérifier les problèmes d’intégrité de service
- Examiner les journaux de déploiement dans le journal d’activité
- Contactez support Azure si le déploiement dépasse 90 minutes
- N’annulez pas le déploiement, sauf indication explicite
Prévention : Déployer pendant les heures creuses lorsque cela est possible
Problème : Impossible d’accéder à la communauté après le déploiement
Symptôme : la communauté est déployée, mais inaccessible dans le portail.
Causes possibles :
- Autorisations RBAC insuffisantes
- Stratégies d’accès conditionnel bloquant l’accès
- Problème d’autorisations de groupe de ressources managées
Étapes de résolution :
- Vérifiez que vous avez le rôle Lecteur ou Contributeur dans la communauté
- Vérifier les stratégies d’accès conditionnel dans Microsoft Entra ID
- Demander l’accès auprès de l’administrateur d’abonnement
- Effacer le cache du navigateur et réessayer
Prévention: Vérifiez les affectations RBAC appropriées avant de commencer le déploiement
Obtention d’aide
Si vous continuez à rencontrer des problèmes :
- Consultez le guide de résolution des problèmes des enclaves Azure : Guide de résolution des problèmes
- Examiner les journaux d’activité : Vérifier le journal d’activité pour les messages d’erreur
- documentation Azure : consultez la documentation Azure Enclave et Azure FAQ sur les enclaves
-
Contactez le support technique : Créez un ticket de support avec :
- ID d’abonnement
- ID de ressource de la communauté
- Chronologie des événements de déploiement
- Messages d’erreur et captures d’écran
- Identifiant de corrélation du déploiement
Comprendre les coûts de la communauté
Créez une estimation avec le Calculateur Azure pour votre communauté.
Conseils d’optimisation des coûts :
- Utiliser le pare-feu de niveau Standard pour le développement/test
- Configurer correctement les stratégies de rétention des journaux
- Surveiller et dimensionner correctement les ressources
- Utiliser Microsoft Cost Management pour le suivi
Étapes suivantes
Félicitations ! Vous avez déployé avec succès une communauté d’enclaves Azure.
Dans le tutoriel suivant, vous allez apprendre à créer des enclaves isolées au sein de votre communauté pour héberger des charges de travail.
Tutoriel 1-2 : Créer des enclaves à l’intérieur d’une communauté