Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Vous pouvez consulter et appliquer les annotations de pull requests de Defender for Cloud dans GitHub et Azure DevOps. Utilisez ces annotations pour résoudre les problèmes de sécurité avant de fusionner le code.
Résoudre les problèmes de sécurité dans GitHub
Pour résoudre les problèmes de sécurité dans GitHub :
Faites défiler la page pull request pour trouver un fichier affecté avec une annotation.
Suivez les étapes de correction de l’annotation. Si vous choisissez de ne pas corriger l’annotation, sélectionnez Ignorer l’alerte.
Sélectionnez une raison de rejet :
- Ça ne corrigera pas : L’alerte est notée mais ne sera pas corrigée.
- Faux positif : L’alerte n’est pas valide.
- Utilisé lors des tests : L’alerte n’est pas dans le code de production.
Résoudre les problèmes de sécurité dans Azure DevOps
Après avoir configuré les annotations pull requests de Defender for Cloud, vous pouvez voir tous les problèmes détectés.
Pour résoudre les problèmes de sécurité dans Azure DevOps :
Connectez-vous à Azure DevOps.
Allez dans les pull requests et sélectionnez une pull request.
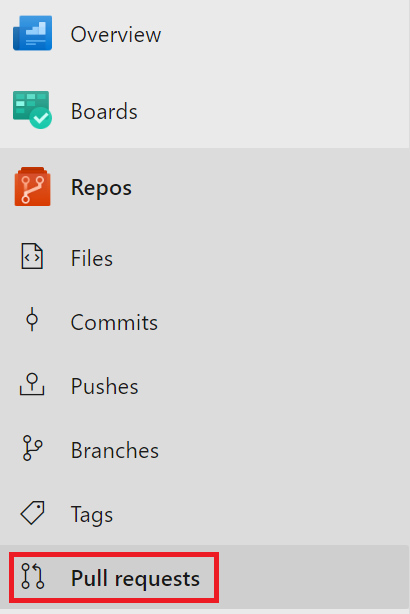
Sélectionnez Fichiers et trouvez une ligne affectée avec une annotation.
Suivez les étapes de correction de l’annotation.
Sélectionnez Actif pour modifier l’état de l’annotation et accéder au menu déroulant.
Sélectionnez une action à entreprendre :
- Actif : Le statut par défaut pour les nouvelles annotations.
- En cours : Le problème identifié est en cours de traitement.
- Résolu : La conclusion est traitée.
- Ne corrigera pas : La conclusion est notée mais ne sera pas corrigée.
- Clôturé : La discussion dans cette annotation est close.
La sécurité DevOps dans Defender for Cloud réactive une annotation si le problème de sécurité n'est pas résolu dans une nouvelle itération.