Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Simule l’authentification et l’autorisation à l’aide de clés API ou OAuth2.
Exemple de configuration : clé API
{
  "$schema": "https://raw.githubusercontent.com/dotnet/dev-proxy/main/schemas/v3.3.1/rc.schema.json",
  "plugins": [
    {
      "name": "AuthPlugin",
      "enabled": true,
      "pluginPath": "~appFolder/plugins/DevProxy.Plugins.dll",
      "configSection": "auth"
    }
  ],
  "auth": {
    "$schema": "https://raw.githubusercontent.com/dotnet/dev-proxy/main/schemas/v3.3.1/authplugin.schema.json",
    "type": "apiKey",
    "apiKey": {
      "parameters": [
        {
          "in": "header",
          "name": "x-api-key"
        },
        {
          "in": "query",
          "name": "code"
        }
      ],
      "allowedKeys": [
        "1234"
      ]
    }
  }
}
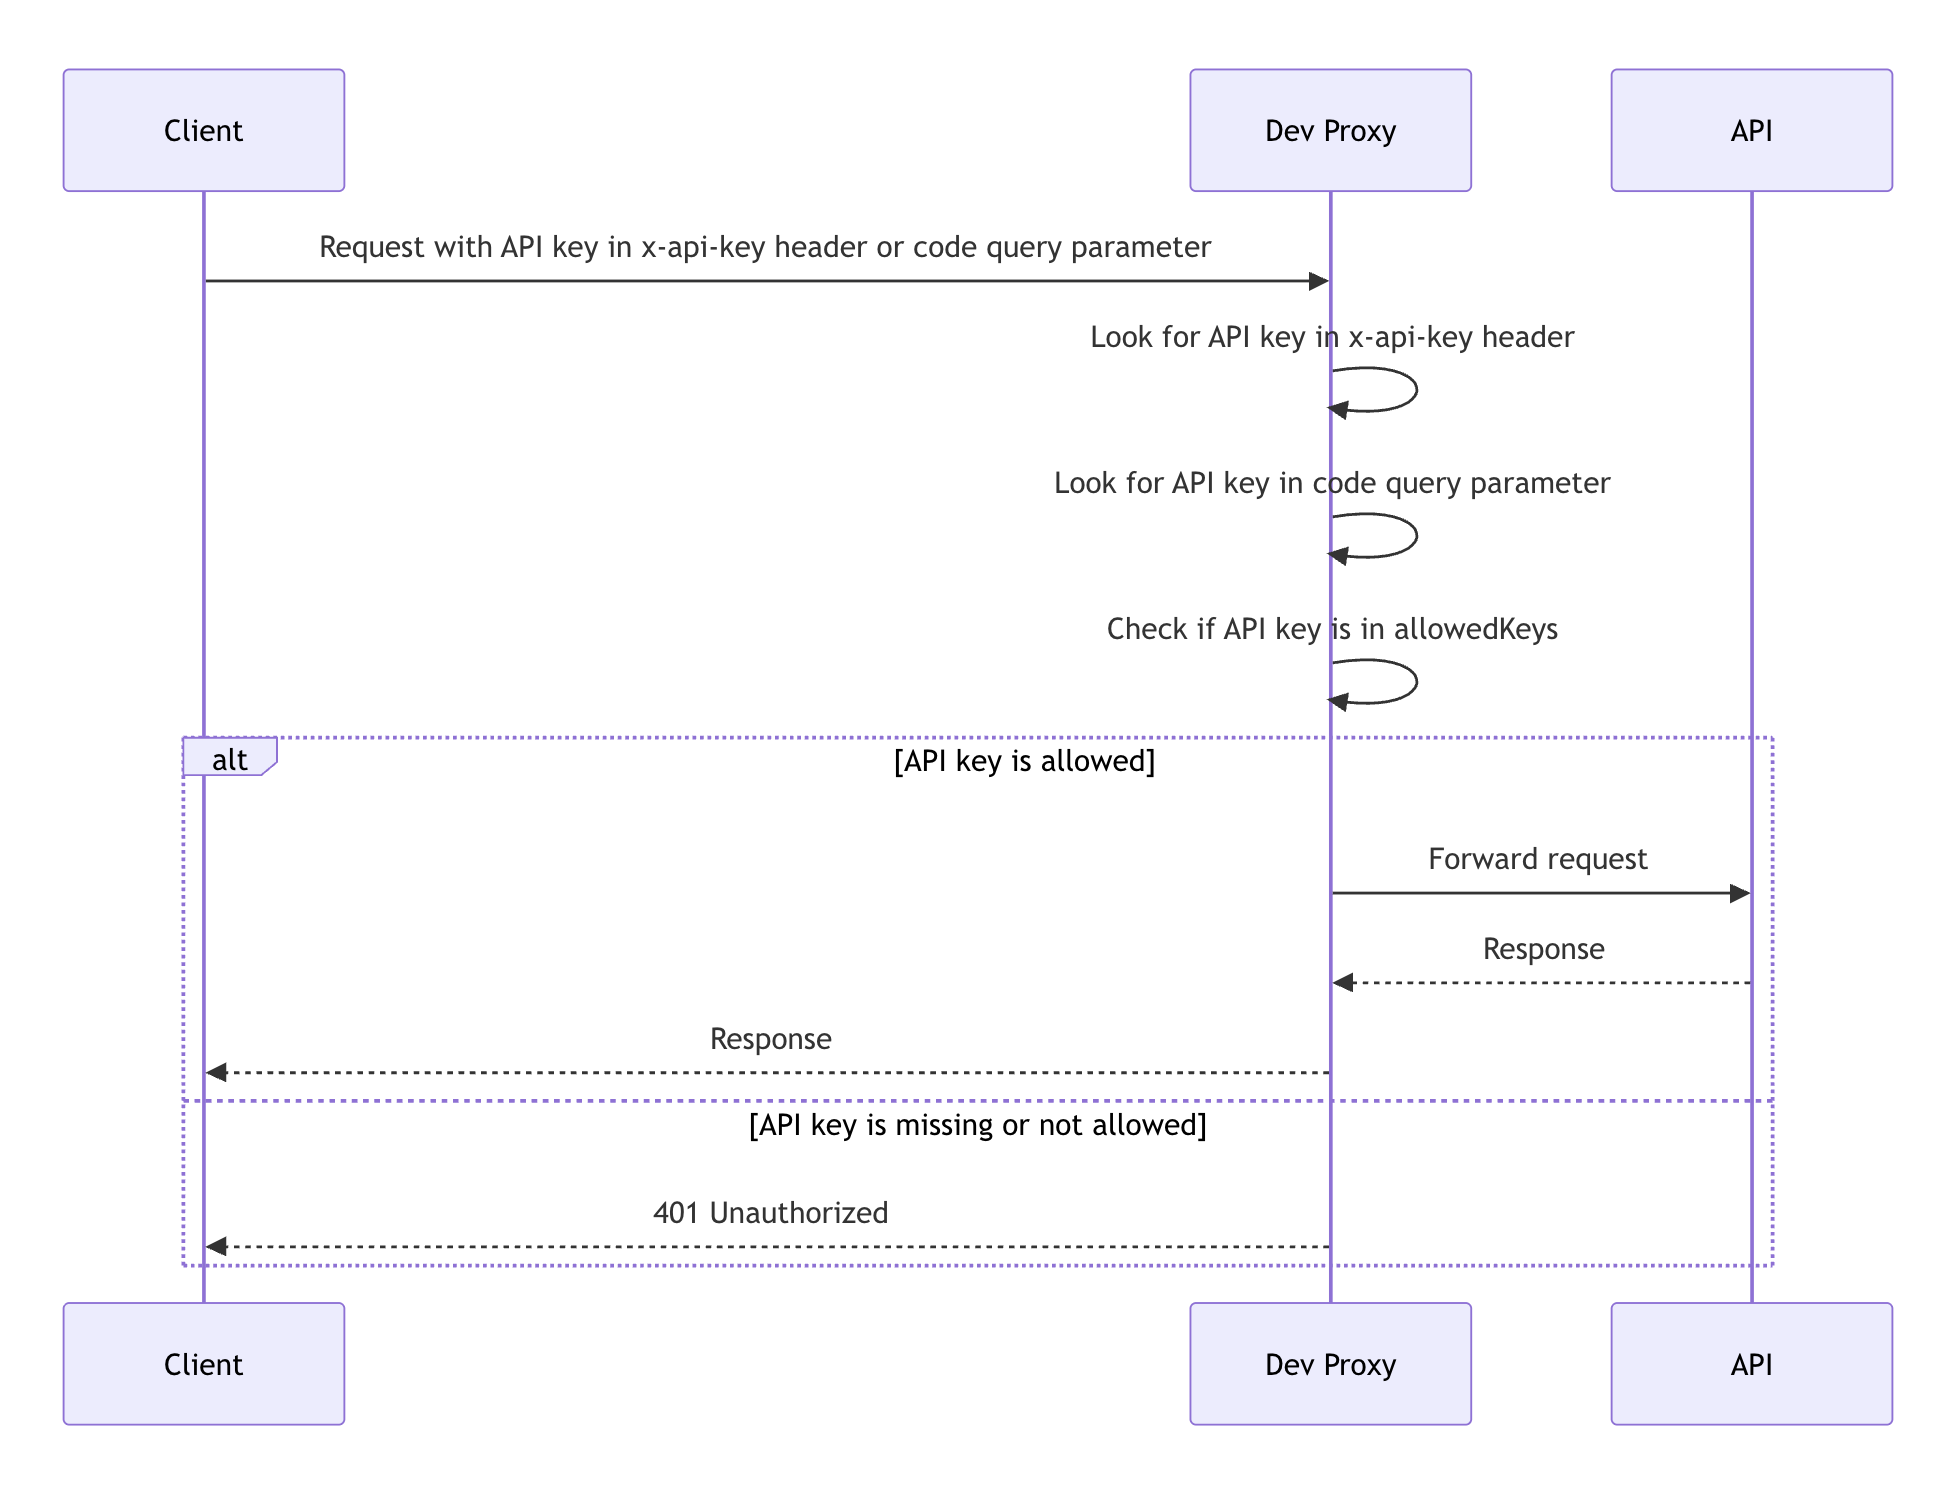
Le diagramme suivant montre comment le proxy de développement gère une requête à l’aide de cette configuration :
Exemple de configuration : OAuth2
{
  "$schema": "https://raw.githubusercontent.com/dotnet/dev-proxy/main/schemas/v3.3.1/rc.schema.json",
  "plugins": [
    {
      "name": "AuthPlugin",
      "enabled": true,
      "pluginPath": "~appFolder/plugins/DevProxy.Plugins.dll",
      "configSection": "auth"
    }
  ],
  "auth": {
    "$schema": "https://raw.githubusercontent.com/dotnet/dev-proxy/main/schemas/v3.3.1/authplugin.schema.json",
    "type": "oauth2",
    "oauth2": {
      "metadataUrl": "https://login.microsoftonline.com/organizations/v2.0/.well-known/openid-configuration",
      "allowedApplications": [
        "00000000-0000-0000-0000-000000000000"
      ],
      "allowedAudiences": [
        "00000000-0000-0000-0000-000000000000"
      ],
      "allowedPrincipals": [
        "00000000-0000-0000-0000-000000000000"
      ],
      "allowedTenants":[
        "00000000-0000-0000-0000-000000000000"
      ],
      "issuer": "https://login.microsoftonline.com/ffffffff-eeee-dddd-cccc-bbbbbbbbbbb0/v2.0",
      "scopes": [
        "Posts.Read"
      ],
      "validateLifetime": true,
      "validateSigningKey": true
    }
  }
}
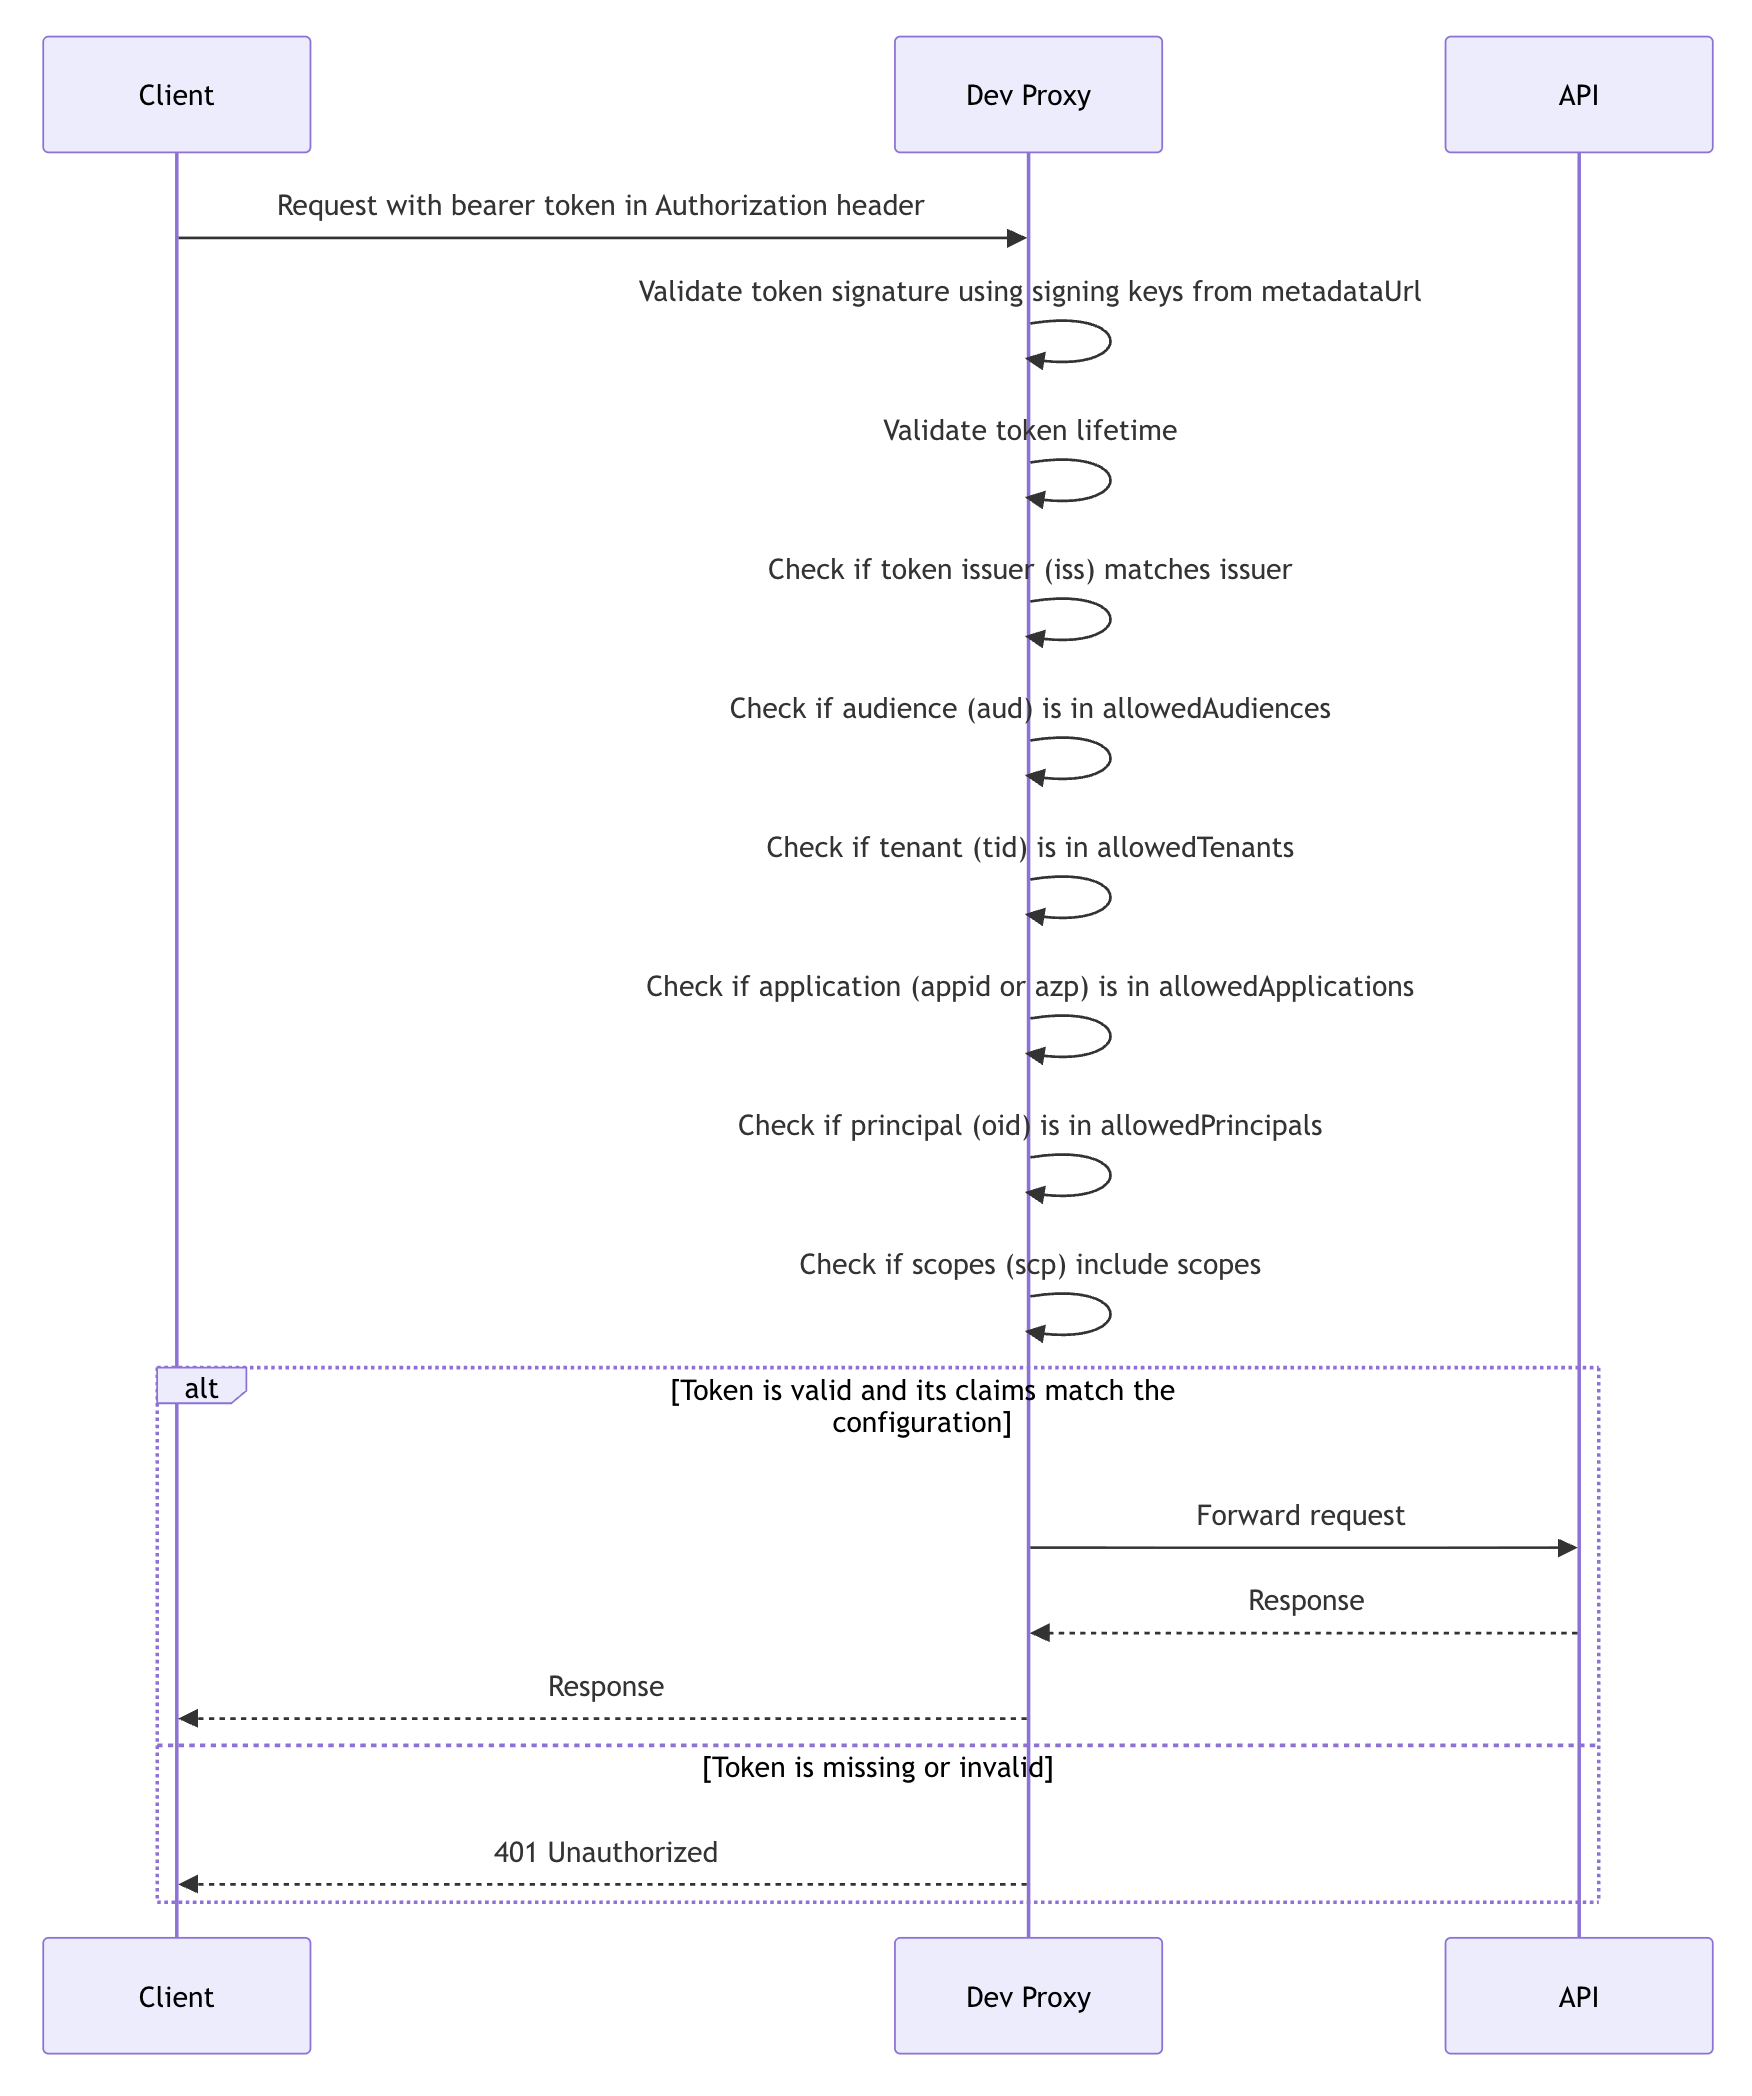
Le diagramme suivant montre comment le proxy de développement gère une requête à l’aide de cette configuration :
Propriétés de configuration
| Propriété | Descriptif | Obligatoire |
|---|---|---|
type |
Type d’authentification et d’autorisation que le proxy de développement doit utiliser. Valeurs autorisées : apiKey, oauth2 |
Oui |
apiKey |
Configuration pour l’authentification et l’autorisation de clé API. | Oui, quand c’est typeapiKey |
oauth2 |
Configuration pour l’authentification et l’autorisation OAuth2. | Oui, quand c’est typeoauth2 |
Propriétés de configuration de clé API
| Propriété | Descriptif | Obligatoire |
|---|---|---|
allowedKeys |
Liste des clés API autorisées. | Oui |
parameters |
Liste des paramètres qui contiennent la clé API. | Oui |
Propriétés de configuration des paramètres
| Propriété | Descriptif | Obligatoire |
|---|---|---|
in |
Où le paramètre est attendu. Valeurs autorisées : header, query, cookie. |
Oui |
name |
Nom du paramètre. | Oui |
Propriétés de configuration OAuth2
| Propriété | Descriptif | Obligatoire |
|---|---|---|
metadataUrl |
URL du document de métadonnées OpenID Connect. | Oui |
allowedApplications |
Liste des ID d’application autorisés. Laissez vide pour ne pas valider l’application (appid ou azp la revendication) pour laquelle le jeton est émis. |
Non |
allowedAudiences |
Liste des audiences autorisées. Laissez vide pour ne pas valider l’audience (aud revendication) pour laquelle le jeton est émis. |
Non |
allowedPrincipals |
Liste des principaux autorisés. Laissez vide pour ne pas valider le principal (oid revendication) pour lequel le jeton est émis. |
Non |
allowedTenants |
Liste des locataires autorisés. Laissez vide pour ne pas valider le locataire (tid revendication) pour lequel le jeton est émis. |
Non |
issuer |
Émetteur de jeton autorisé. Laissez vide pour ne pas valider l’émetteur du jeton. | Non |
roles |
Liste des rôles autorisés. Laissez vide pour ne pas valider les rôles (roles revendication) sur le jeton. |
Non |
scopes |
Liste des étendues autorisées. Laissez vide pour ne pas valider les étendues (scp revendication) sur le jeton. |
Non |
validateLifetime |
Définissez cette option pour false désactiver la validation de la durée de vie du jeton. Par défaut, true. |
Non |
validateSigningKey |
Définissez cette option pour false désactiver la validation de la signature de jeton.
true par défaut |
Non |
Options de ligne de commande
Aucun(e)
Collaborer avec nous sur GitHub
La source de ce contenu se trouve sur GitHub, où vous pouvez également créer et examiner les problèmes et les demandes de tirage. Pour plus d’informations, consultez notre guide du contributeur.
