Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Importante
Les fonctionnalités de gouvernance des données de catalogue unifié Microsoft Purview et Microsoft Purview classique (anciennement Azure Purview) sont mises hors service. Microsoft consolide ses fonctionnalités de gouvernance des données dans Microsoft Fabric. Vous ne pouvez plus créer de comptes et les fonctionnalités existantes resteront en mode maintenance jusqu’au 12 novembre 2027. Pour connaître les délais de mise hors service, les conseils de transition et les prochaines étapes recommandées, consultez l’annonce de mise hors service de la gouvernance des données Microsoft Purview.
[Dev> [! REMARQUE] > Catalogue de données Microsoft Purview (classique), Data Health Insights (classique) et Purview Workflow (classique) n’acceptent plus de nouveaux clients et ces services, précédemment Azure Purview, sont désormais en mode support client.
Stratégies d’exploitation](.. /concept-policies-devops.md) sont un type de stratégies d’accès Microsoft Purview. Ils vous permettent de gérer l’accès aux métadonnées système sur les sources de données qui ont été inscrites pour l’application de la stratégie de données dans Microsoft Purview. Ces stratégies sont configurées directement à partir du portail de gouvernance Microsoft Purview, et une fois enregistrées, elles sont automatiquement publiées, puis appliquées par la source de données. Les stratégies Microsoft Purview gèrent uniquement l’accès pour les principaux de Microsoft Entra.
Ce guide pratique explique comment configurer SQL Server 2022 pour appliquer les stratégies créées dans Microsoft Purview. Il couvre l’intégration avec Azure Arc, l’activation de Microsoft Entra ID sur le SQL Server et la fourniture de l’accès à ses métadonnées système (DMV et DMF) à l’aide des actions DevOps Policy SQL Performance Monitoring ou SQL Security Auditing.
Configuration requise
Un compte Azure avec un abonnement actif. Créez un compte gratuitement.
Un compte Microsoft Purview nouveau ou existant. Suivez ce guide de démarrage rapide pour en créer un.
- Obtenez SQL Server version locale 2022 et installez-la. Les versions 2022 ou plus récentes sont prises en charge sur Windows et Linux. Vous pouvez essayer l’édition gratuite pour les développeurs.
- Configurez vos autorisations, puis inscrivez une liste de fournisseurs de ressources dans l’abonnement que vous utiliserez pour intégrer le SQL Server instance à Azure Arc.
- Remplissez les prérequis et intégrez le SQL Server instance avec Azure Arc. Une configuration simple pour Windows SQL Server est disponible ici. Une autre configuration pour Linux SQL Server est disponible ici.
- Activez l’authentification Microsoft Entra dans SQL Server. Pour simplifier la configuration, remplissez les conditions préalables et suivez le processus décrit dans cet article.
- N’oubliez pas d’accorder des autorisations à l’application et d’accorder le consentement de l’administrateur
- Vous devez configurer un administrateur Microsoft Entra pour le SQL Server instance, mais il n’est pas nécessaire de configurer d’autres connexions ou utilisateurs Microsoft Entra. Vous accorderez l’accès à ces utilisateurs à l’aide de stratégies Microsoft Purview.
Prise en charge de la région
L’application de la stratégie de données est disponible dans toutes les régions Microsoft Purview, sauf :
- USA Ouest 2
- Asie Est
- USA Gov Virginie
- Chine Nord 3
Considérations relatives à la sécurité pour SQL Server avec Azure Arc
- L’administrateur du serveur peut désactiver l’application de la stratégie Microsoft Purview.
- Azure autorisations d’administrateur Arc et d’administrateur du serveur permettent de modifier le chemin d’accès Azure Resource Manager du serveur. Étant donné que les mappages dans Microsoft Purview utilisent des chemins d’accès Resource Manager, ils peuvent conduire à des applications de stratégie incorrectes.
- Un administrateur de SQL Server (administrateur de base de données) peut bénéficier du pouvoir d’un administrateur de serveur et peut falsifier les stratégies mises en cache à partir de Microsoft Purview.
- La configuration recommandée consiste à créer une inscription d’application distincte pour chaque instance de SQL Server. Cette configuration empêche le deuxième SQL Server instance de lire les stratégies prévues pour la première SQL Server instance, au cas où un administrateur non autorisé de la deuxième SQL Server instance falsifierait le chemin d’accès Resource Manager.
Vérifier les conditions préalables
Connectez-vous au Portail Azure via ce lien
Accédez aux serveurs SQL dans le volet gauche. La liste des instances de SQL Server sur Azure Arc s’affiche.
Sélectionnez le SQL Server instance que vous souhaitez configurer.
Accédez à Microsoft Entra ID dans le volet gauche.
Assurez-vous que l’authentification Microsoft Entra est configurée avec une connexion d’administrateur. Si ce n’est pas le cas, reportez-vous à la section Conditions préalables de la stratégie d’accès dans ce guide.
Assurez-vous qu’un certificat a été fourni à pour que SQL Server s’authentifie auprès d’Azure. Si ce n’est pas le cas, reportez-vous à la section Conditions préalables de la stratégie d’accès dans ce guide.
Assurez-vous qu’une inscription d’application a été entrée pour créer une relation d’approbation entre SQL Server et Microsoft Entra ID. Si ce n’est pas le cas, reportez-vous à la section Conditions préalables de la stratégie d’accès dans ce guide.
Si vous avez apporté des modifications, sélectionnez le bouton Enregistrer pour enregistrer la configuration et attendre la fin de l’opération. Cette opération peut prendre quelques minutes. Le message « Enregistré avec succès » s’affiche en haut de la page sur fond vert. Vous devrez peut-être faire défiler la page vers le haut pour le voir.
Configuration de Microsoft Purview
Inscrire la source de données dans Microsoft Purview
Avant de pouvoir créer une stratégie dans Microsoft Purview pour une ressource de données, vous devez enregistrer cette ressource de données dans Microsoft Purview Studio. Vous trouverez les instructions relatives à l’inscription de la ressource de données plus loin dans ce guide.
Remarque
Les stratégies Microsoft Purview reposent sur le chemin ARM de la ressource de données. Si une ressource de données est déplacée vers un nouveau groupe de ressources ou un nouvel abonnement, elle devra être désinscrite, puis réinscrite dans Microsoft Purview.
Configurer les autorisations pour activer l’application des stratégies de données sur la source de données
Une fois qu’une ressource est inscrite, mais avant qu’une stratégie puisse être créée dans Microsoft Purview pour cette ressource, vous devez configurer les autorisations. Un ensemble d’autorisations est nécessaire pour activer l’application de la stratégie de données. Cela s’applique aux sources de données, aux groupes de ressources ou aux abonnements. Pour activer l’application de la stratégie de données, vous devez disposer de privilèges de gestion des identités et des accès (IAM) spécifiques sur la ressource ainsi que de privilèges spécifiques Microsoft Purview :
Vous devez avoir l’une des combinaisons de rôles IAM suivantes sur le chemin d’accès Azure Resource Manager de la ressource ou un parent de celle-ci (c’est-à-dire, en utilisant l’héritage des autorisations IAM) :
- Propriétaire IAM
- Contributeur IAM et administrateur de l’accès utilisateur IAM
Pour configurer les autorisations de contrôle d’accès en fonction du rôle (RBAC) Azure, suivez ce guide. La capture d’écran suivante montre comment accéder à la section Access Control dans le portail Azure pour la ressource de données à ajouter une attribution de rôle.

Remarque
Le rôle Propriétaire IAM d’une ressource de données peut être hérité d’un groupe de ressources parent, d’un abonnement ou d’un groupe d’administration d’abonnement. Vérifiez quels utilisateurs, groupes et principaux de service de Microsoft Entra détiennent ou héritent du rôle Propriétaire IAM de la ressource.
Vous devez également disposer du rôle d’administrateur de source de données Microsoft Purview pour la collection ou une collection parente (si l’héritage est activé). Pour plus d’informations, consultez le guide sur la gestion des attributions de rôles Microsoft Purview.
La capture d’écran suivante montre comment attribuer le rôle d’administrateur de source de données au niveau de la collecte racine.


Configurer les autorisations Microsoft Purview pour créer, mettre à jour ou supprimer des stratégies d’accès
Pour créer, mettre à jour ou supprimer des stratégies, vous devez obtenir le rôle d’auteur de stratégie dans Microsoft Purview au niveau de la collection racine :
- Le rôle d’auteur de stratégie peut créer, mettre à jour et supprimer des stratégies DevOps et Propriétaire de données.
- Le rôle d’auteur de stratégie peut supprimer des stratégies d’accès en libre-service.
Pour plus d’informations sur la gestion des attributions de rôles Microsoft Purview, consultez Créer et gérer des collections dans le Mappage de données Microsoft Purview.
Remarque
Le rôle d’auteur de la stratégie doit être configuré au niveau de la collection racine.
En outre, pour rechercher facilement des utilisateurs ou des groupes Microsoft Entra lors de la création ou de la mise à jour de l’objet d’une stratégie, vous pouvez grandement bénéficier de l’obtention de l’autorisation Lecteurs de répertoire dans Microsoft Entra ID. Il s’agit d’une autorisation courante pour les utilisateurs d’un client Azure. Sans l’autorisation Lecteur d’annuaire, l’auteur de la stratégie devra taper le nom d’utilisateur ou l’adresse e-mail complète pour tous les principaux inclus dans l’objet d’une stratégie de données.
Configurer les autorisations Microsoft Purview pour la publication de stratégies de propriétaire de données
Les stratégies de propriétaire de données autorisent les contrôles et les contrepoids si vous attribuez les rôles d’auteur de la stratégie Microsoft Purview et d’administrateur de source de données à différentes personnes de l’organisation. Avant qu’une stratégie de propriétaire de données prenne effet, une deuxième personne (administrateur de la source de données) doit l’examiner et l’approuver explicitement en la publiant. Cela ne s’applique pas aux stratégies d’accès DevOps ou en libre-service, car la publication est automatique pour eux lors de la création ou de la mise à jour de ces stratégies.
Pour publier une stratégie de propriétaire de données, vous devez obtenir le rôle d’administrateur de source de données dans Microsoft Purview au niveau de la collection racine.
Pour plus d’informations sur la gestion des attributions de rôles Microsoft Purview, consultez Créer et gérer des collections dans le Mappage de données Microsoft Purview.
Remarque
Pour publier des stratégies de propriétaire de données, le rôle d’administrateur de source de données doit être configuré au niveau de la collection racine.
Déléguer la responsabilité de l’approvisionnement de l’accès aux rôles dans Microsoft Purview
Une fois qu’une ressource a été activée pour l’application de la stratégie de données, tout utilisateur de Microsoft Purview disposant du rôle d’auteur de stratégie au niveau de la collecte racine peut provisionner l’accès à cette source de données à partir de Microsoft Purview.
Remarque
Tout administrateur de collection racine Microsoft Purview peut affecter de nouveaux utilisateurs à des rôles d’auteur de stratégie racine. Tout administrateur de collection peut affecter de nouveaux utilisateurs à un rôle d’administrateur de source de données sous la collection. Réduisez et examinez attentivement les utilisateurs qui détiennent des rôles d’administrateur de collection Microsoft Purview, d’administrateur de source de données ou d’auteur de stratégie .
Si un compte Microsoft Purview avec des stratégies publiées est supprimé, ces stratégies cessent d’être appliquées dans un laps de temps qui dépend de la source de données spécifique. Cette modification peut avoir des implications sur la sécurité et la disponibilité de l’accès aux données. Les rôles de contributeur et de propriétaire dans IAM peuvent supprimer des comptes Microsoft Purview. Pour vérifier cette case activée, accédez à la section Contrôle d’accès (IAM) de votre compte Microsoft Purview et sélectionnez Attributions de rôles. Vous pouvez également utiliser un verrou pour empêcher la suppression du compte Microsoft Purview via les verrous Resource Manager.
Inscrire des sources de données dans Microsoft Purview
La source de données SQL Server avec Azure Arc doit d’abord être inscrite auprès de Microsoft Purview, avant de pouvoir créer des stratégies.
Connectez-vous à Microsoft Purview Studio.
Accédez à la fonctionnalité de mappage de données dans le volet gauche, sélectionnez Sources, puis Enregistrer. Tapez « Azure Arc » dans la zone de recherche et sélectionnez SQL Server sur Azure Arc. Sélectionnez ensuite Continuer.

Entrez un nom pour cet enregistrement. Il est recommandé de faire en sorte que le nom de l’inscription soit identique à celui du serveur à l’étape suivante.
sélectionnez un abonnement Azure, un nom de serveur et un point de terminaison de serveur.
Sélectionnez une collection dans laquelle placer cet enregistrement.
Activer l’application des stratégies de données. L’application de la stratégie de données nécessite certaines autorisations et peut affecter la sécurité de vos données, car elle délègue à certains rôles Microsoft Purview pour gérer l’accès aux sources de données. Passez en revue les pratiques sécurisées liées à l’application des stratégies de données dans ce guide : Comment activer l’application des stratégies de données
Sélectionnez S’inscrire ou Postuler en bas.
Une fois que le bouton bascule Application de la stratégie de données est activé dans votre source de données, il se présente comme suit.

Activer les stratégies dans SQL Server avec Azure Arc
Cette section décrit les étapes de configuration de SQL Server sur Azure Arc pour utiliser Microsoft Purview. Exécutez ces étapes après avoir activé l’option d’application de la stratégie de données pour cette source de données dans le compte Microsoft Purview.
Connectez-vous au Portail Azure via ce lien
Accédez aux serveurs SQL dans le volet gauche. La liste des instances de SQL Server sur Azure Arc s’affiche.
Sélectionnez le SQL Server instance que vous souhaitez configurer.
Accédez à Microsoft Entra ID dans le volet gauche.
Faites défiler vers le bas jusqu’aux stratégies d’accès Microsoft Purview.
Sélectionnez le bouton pour vérifier la gouvernance de Microsoft Purview. Patientez pendant que la demande est traitée. Pendant ce temps, ce message s’affiche en haut de la page. Vous devrez peut-être faire défiler la page vers le haut pour le voir.
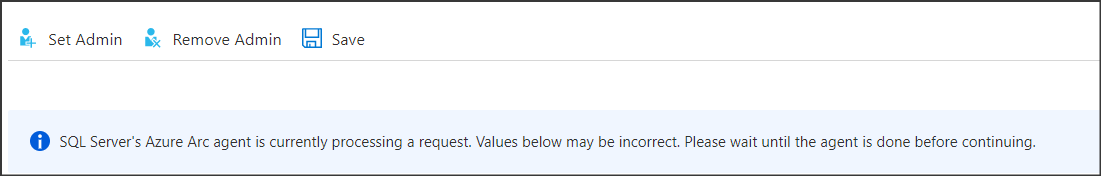
En bas de la page, vérifiez que l’état de gouvernance de Microsoft Purview indique
Governed. Notez que l’affichage du status correct peut prendre jusqu’à 30 minutes. Continuez à actualiser le navigateur jusqu’à ce que cela se produise.Vérifiez que le point de terminaison Microsoft Purview pointe vers le compte Microsoft Purview dans lequel vous avez enregistré cette source de données et activé l’application de la stratégie de données
Créer une stratégie DevOps
Suivez ce lien pour obtenir les étapes de création d’une stratégie DevOps dans Microsoft Purview.
Répertorier les stratégies DevOps
Suivez ce lien pour obtenir les étapes permettant de répertorier les stratégies DevOps dans Microsoft Purview.
Mettre à jour une stratégie DevOps
Suivez ce lien pour obtenir les étapes de mise à jour d’une stratégie DevOps dans Microsoft Purview.
Supprimer une stratégie DevOps
Suivez ce lien pour connaître les étapes à suivre pour supprimer une stratégie DevOps dans Microsoft Purview.
Importante
Les stratégies DevOps sont publiées automatiquement et l’application des modifications peut prendre jusqu’à 5 minutes pour être appliquées par la source de données.
Tester la stratégie DevOps
Découvrez comment tester la stratégie que vous avez créée.
Détail de la définition de rôle
Consultez le mappage du rôle DevOps aux actions de source de données.