Comprendre l’enregistrement d’une application Web
Une inscription d’application fournit l’identité et la configuration qu’une application web Java utilise lors de la communication avec Microsoft Entra ID. Dans cette unité, vous interprétez les paramètres d’inscription d’un portail d’entreprise illustrant plutôt que de créer une inscription.
Note
Le public de connexion d’une application monolocataire comprend à la fois des comptes d’utilisateurs et d’invités dans ce locataire. L’accès à l’employé uniquement nécessite une autorisation supplémentaire pour un ensemble organisé d’utilisateurs ou de groupes d’employés ; le scénario n’implémente pas cette stratégie. L’appartenance au locataire, le domaine de messagerie et la classification membre/invité ne prouvent pas l’emploi. Pour plus d’informations, consultez Applications uniques et mutualisées.
Interpréter les paramètres d’inscription
Le tableau suivant décrit les paramètres pertinents pour le portail. Les identificateurs et les exemples d’URI sont des espaces réservés explicatifs, et non des valeurs que l’apprenant doit configurer.
| Setting | Rôle dans l’exemple |
|---|---|
| Name | Un libellé de l’application lisible par un humain. Il ne s’agit pas de l’identificateur de protocole de l’application. |
| ID de l’application (client) | Identifie l’application. Les exemples de code font référence à cette valeur en tant que CLIENT_ID. |
| ID de l’annuaire (locataire) | Identifie le locataire de la main-d’œuvre. L’autorité spécifique au locataire dirige les demandes d’authentification vers ce locataire. |
| Types de comptes pris en charge | Un public à locataire unique autorise les comptes d’utilisateur et d’invité dans l’annuaire sélectionné, sous réserve des stratégies d’accès applicables. |
| URI de redirection web | Identifie le point de terminaison du serveur qui reçoit la réponse d’autorisation. Une valeur d’illustration est https://app.example.com/auth/callback. |
| Identifiant d’application | Permet à l’application web confidentielle de s’authentifier lors de l’échange d’un code d’autorisation pour les jetons. |
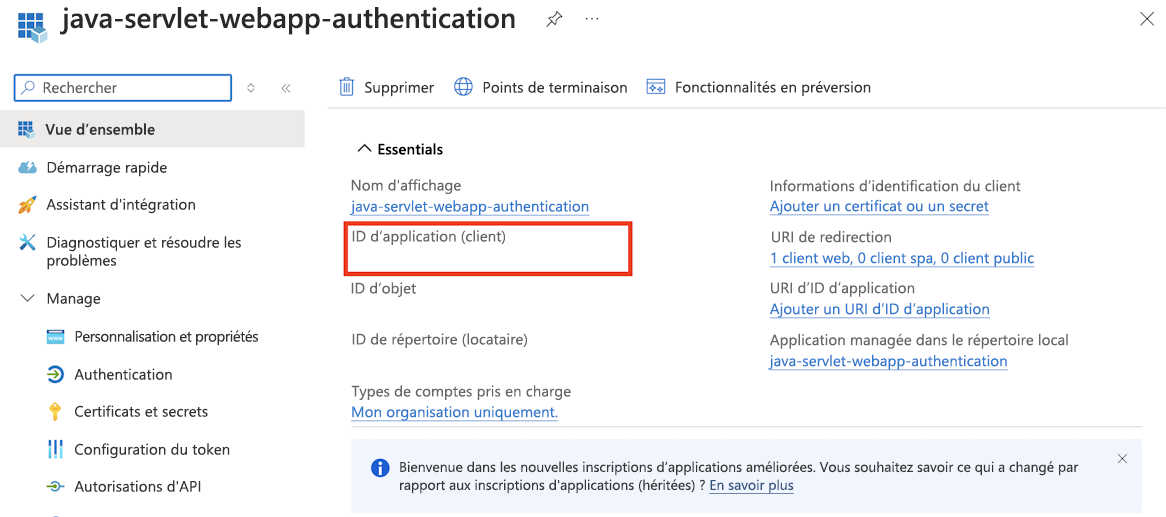
L’image suivante montre comment les identificateurs client et locataire apparaissent dans la vue d’ensemble de l’inscription d’une application. Il s’agit d’un matériau de référence, et non d’un écran qui doit être ouvert pour terminer le module.
Lier l’URI de redirection au flux de connexion
Dans le flux de code d’autorisation, l’application envoie le navigateur à un point de terminaison d’autorisation Microsoft Entra. Après une réponse d’autorisation réussie, le navigateur retourne à l’URI de redirection inscrit avec un code d’autorisation.
L’URI de rappel doit correspondre à l’URI de redirection web dans l’inscription et à l’URI utilisé dans la demande d’autorisation. Le serveur échange ensuite le code au niveau du point de terminaison du jeton. La fonction de rappel du navigateur ne reçoit pas le jeton d’accès de Microsoft Graph dans ce flux.
Dans les exemples ultérieurs, Config.REDIRECT_URI représente cette adresse de rappel. Il s’agit d’une valeur de configuration d’application, et non d’une méthode fournie par MSAL4J.
Distinguer les identificateurs des informations d’identification
L’ID client identifie l’application, mais ne prouve pas son identité. Une application web confidentielle présente également des informations d’identification lors de l’acquisition de jetons.
Un secret client est l’une des informations d’identification possibles. Sa valeur est le matériau secret ; son ID secret est un identificateur, et non la valeur utilisée pour l’authentification du client. Le portail Azure affiche une seule fois la valeur d'un secret nouvellement créé. Ces distinctions expliquent l’espace CLIENT_SECRET réservé dans l’unité suivante ; aucun secret n’est nécessaire pour ce module.
Important
Les exemples de code basés sur des secrets illustrent la forme de l’API, et non une conception de stockage d’informations d’identification de production. Les secrets et les fichiers de configuration remplis doivent demeurer en dehors du contrôle de code source, des captures d’écran et des journaux d'activité. Les applications web confidentielles de production doivent utiliser un certificat ou des informations d’identification fédérées correctement configurées, avec un stockage sécurisé pour le matériel d’informations d’identification. Une identité managée n’est pas un remplacement direct de ce flux de connexion utilisateur. Consultez les instructions relatives aux informations d’identification de l’application.
La gestion des inscriptions et l’accès aux API sont des préoccupations distinctes
La possibilité de gérer les inscriptions est régie par les autorisations de locataire. Les utilisateurs membres peuvent normalement enregistrer des applications, mais la stratégie du locataire peut l’empêcher. L’accès approprié, tel que le rôle Développeur d’applications ou l’assistance administrateur, peut être nécessaire dans une implémentation réelle. Il s’agit d’une considération administrative, et non d’un prérequis pour l’apprenant.
L’inscription n’accorde pas non plus toutes les autorisations d’API qu’une application peut demander. L'accès Microsoft Graph du portail dépend de ses étendues demandées et des octrois de consentement applicables, qui sont expliqués plus loin dans le module.
Pour référence, inscrire une application décrit les paramètres d’inscription et leur gestion.