Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
In questa guida pratica, crei un endpoint comunitario e aggiungi una regola che definisce una destinazione consentita per le connessioni dell'enclave.
Prerequisiti
Una sottoscrizione di Azure. Se non ne hai uno, crea un account gratuito prima di iniziare.
Una community esistente.
Accedere ad Azure
Accedi al portale di Azure.
Crea un endpoint della comunità
Nel portale di Azure cercare
Azure Enclave.In
ServicesselezionareAzure Enclave.Nella
Azure Enclavepagina, selezionaCommunitiesnel menu sinistro, poi seleziona una comunità esistente.Nel menu a sinistra selezionare
Community Endpointse quindi selezionareCreate.
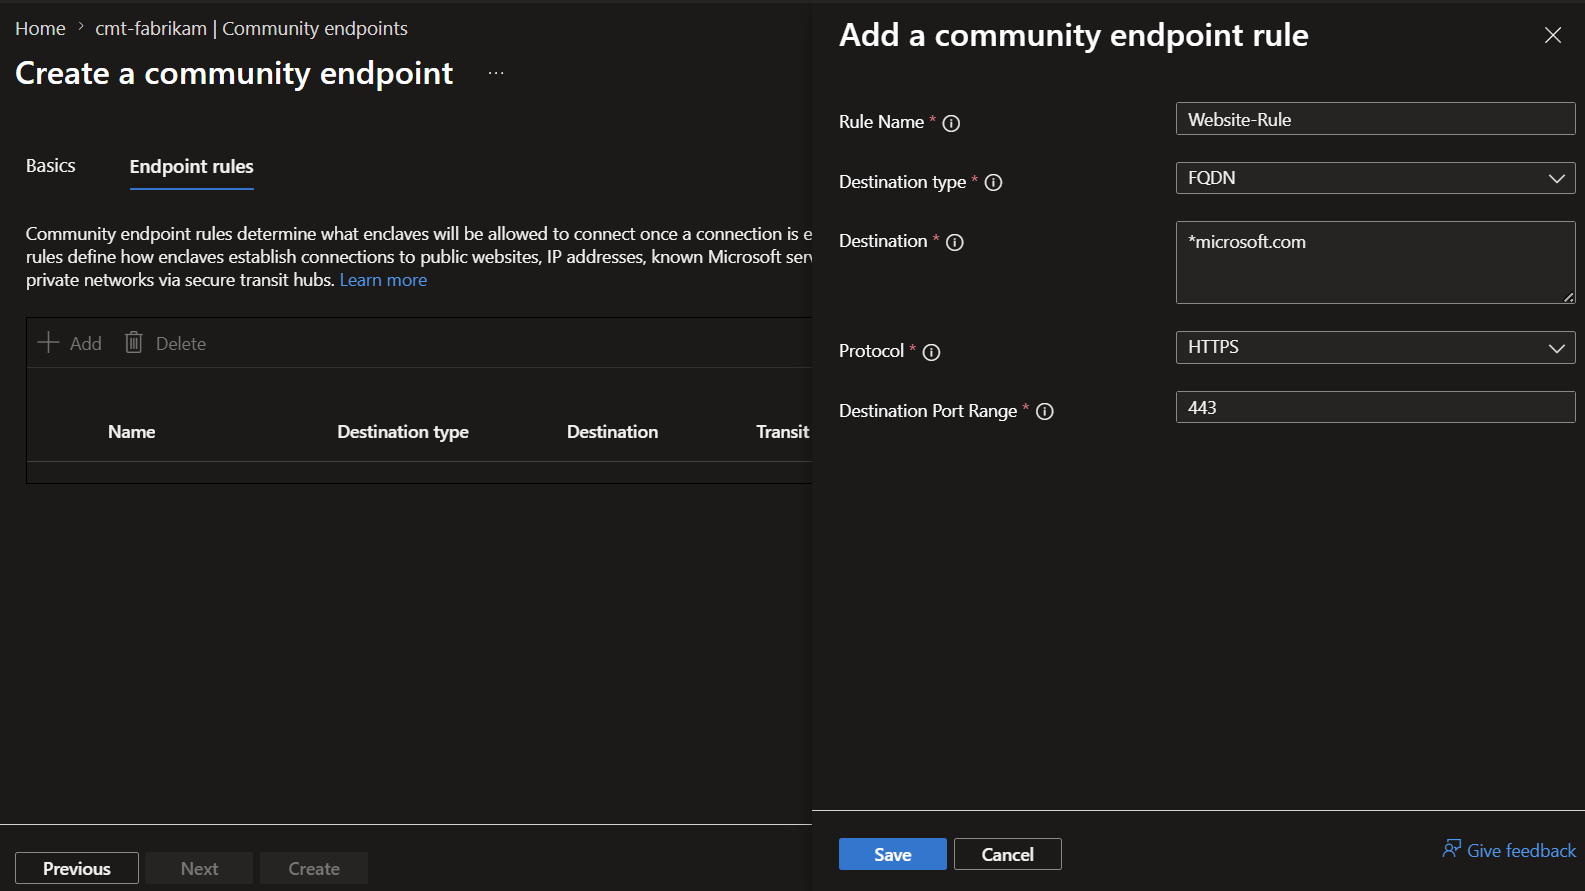
Immettere un nome per l'endpoint della community e quindi selezionare
Addper creare una regola dell'endpoint della community.
Tipi di regole dell'endpoint della community
Prima di aggiungere la regola, scegliere il tipo di destinazione corrispondente all'endpoint che è necessario consentire.
-
IPAddress: Consentire il traffico proveniente da un'enclave verso uno o più indirizzi IP di destinazione o blocchi CIDR. -
FQDN: Consentire il traffico da un'enclave a un nome di dominio completamente qualificato (FQDN) affidabile. Le regole FQDN supportanoHTTP,HTTPS,TCPoUDP; usare un solo protocollo e una porta per ogni regola. Lo SKU base del firewall non supporta le regole FQDN. -
FQDNTag: Consentire il traffico dagli enclave ai servizi Microsoft Azure noti tramite tag FQDN. UsaHTTPS, tranne che ilwindowsupdatetag supportaHTTPoHTTPS, e specifica una porta. Lo SKU base del firewall non supporta le regole dei tag FQDN. -
ServiceTag: Consentire il traffico dagli enclave ai servizi Azure utilizzando i tag di servizio Azure. Questo tipo di destinazione è disponibile nella2025-11-01-previewversione API e successiva. I protocolli supportati includonoTCP,UDP,ICMP, eANY. UsaloANYda solo; non combinarlo con un altro protocollo. -
PrivateNetwork: Consentire il traffico di rete dalle enclave verso una rete privata esterna. Specificare gli intervalli CIDR di destinazione e un hub di transito riuscito nella stessa comunità.
Inserisci Rule name, Protocol, Add, Port e Destination, quindi seleziona Destination type.
Configurare le regole dei tag del servizio
Quando si crea una ServiceTag regola:
Selezionare
ServiceTagcome tipo di destinazione.Selezionare il tag di servizio
Destinationdall'elenco, ad esempioStorage,AzureKeyVaultoAzureActiveDirectory.Selezionare il protocollo:
TCP,UDP,ICMPoANY.Inserire le porte di destinazione necessarie per il servizio.
Tip
Usare i tag del servizio quando è necessario connettersi ai servizi di Azure con intervalli di indirizzi IP dinamici. I tag di servizio riducono la necessità di tenere traccia e aggiornare manualmente gli indirizzi IP.
Selezionare
Review + createe quindi selezionareCreate.
Verifica l'endpoint della comunità
Al termine della distribuzione, apri la community e seleziona Community Endpoints. Conferma che il nuovo endpoint e la sua regola compaiano nella lista.