Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Le applicazioni cloud moderne passano attraverso fasi che possono includere codice sorgente, pipeline, registri e ambienti di runtime. Una piccola modifica del codice può creare molti carichi di lavoro cloud in tutti gli ambienti. Quando si verifica un problema di sicurezza in fase di esecuzione, potresti non sapere da dove ha origine il problema o su quanti asset influisca.
Il codice in runtime ti dà visibilità end-to-end durante tutto il ciclo di vita dello sviluppo software (SDLC). Code to runtime ti aiuta a trovare l'origine di un problema, valutarne l'impatto e risolverlo alla fonte.
Prima di continuare, dai un'occhiata ai prerequisiti per la mappatura delle immagini del contenitore.
Dove si passa dal codice all'esecuzione
È possibile accedere a Code to Runtime dalle raccomandazioni in Microsoft Defender per il cloud.
Note
Attualmente, solo le raccomandazioni per la valutazione della vulnerabilità di contenitori e immagini di contenitori sono supportate.
Quando il contesto SDLC è disponibile, la pagina delle raccomandazioni mostra:
- Banner di contesto che indica il flusso SDLC del problema
- Vista della catena SDLC: Origine → Pipeline CI/CD → Registro → Runtime
- Conteggio dinamico degli asset interessati
- Schede che rappresentano ogni fase SDLC
- Collegamenti a visualizzazioni e azioni correttive più approfondite
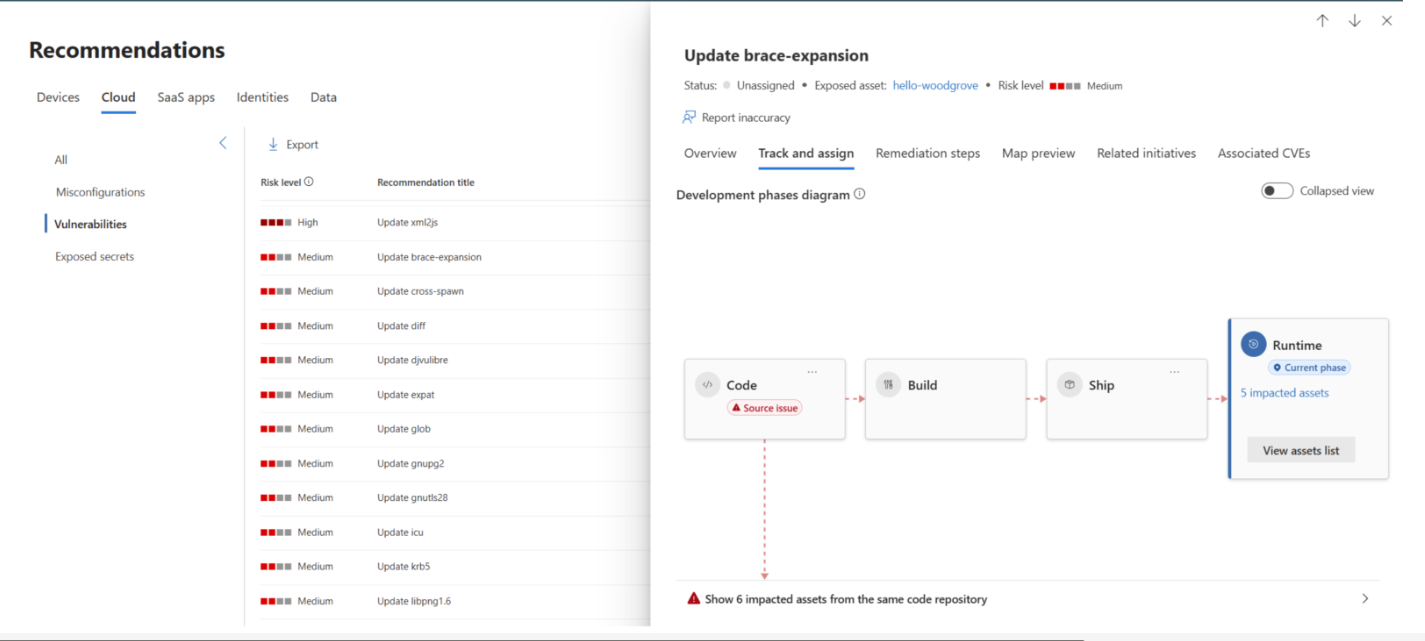
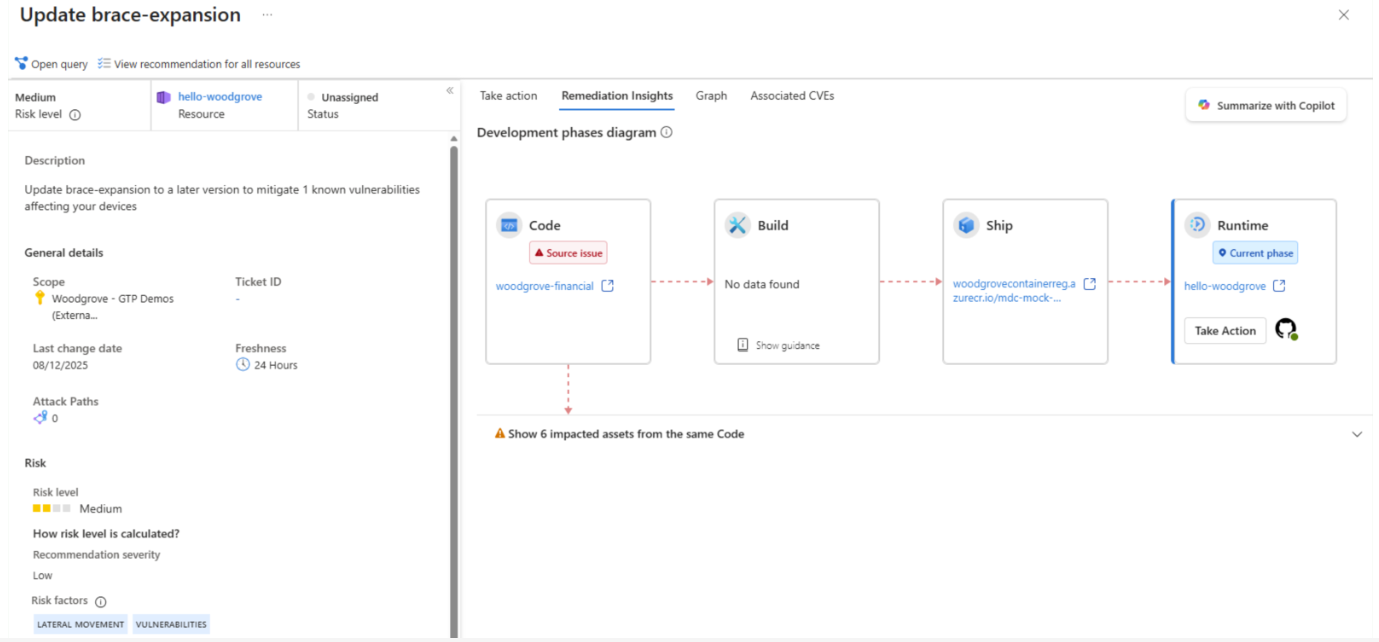
Come il codice per il runtime costruisce un contesto completo
Per qualsiasi raccomandazione supportata dal codice in fase di esecuzione, Defender correla i dati in SDLC per identificare:
- Dove è nato il problema, ad esempio nel codice o nella pipeline di build.
- Quali fasi intermedie sono coinvolte. Queste fasi includono l'immagine nel registro e la pipeline CI/CD che faceva parte dell'implementazione.
- Quanti asset sono coinvolti, così puoi vedere l'impatto.
- Quali azioni è possibile eseguire in ogni fase.
Perché questa funzionalità è importante
Il codice per runtime conta per diversi motivi:
- Se risolvi il problema solo a runtime, può ricomparire durante la successiva distribuzione.
- Risolvere il problema alla fonte previene regressioni ricorrenti.
- Comprendere l'impatto ti aiuta a pianificare i lanci e a coordinare il lavoro.
- Ti aiuta a identificare il responsabile della correzione.
Ripercorri la catena SDLC dal runtime fino all'origine
La catena SDLC fornisce un percorso chiaro e lineare che spiega come è stato creato il carico di lavoro interessato. Ogni fase viene visualizzata come scheda. Puoi espandere ogni scheda di livello per vedere i metadati e le azioni disponibili.
Comprendi l'impatto del problema
Prima di agire, apri la griglia di tutti gli asset colpiti per maggiori informazioni:
- L'elenco mostra gli asset interessati dalla stessa origine. Include gli asset nell'ambiente cloud o nell'ambiente di codice. La correzione del problema nell'origine può influire su tutti gli asset interessati dai processi CI/CD automatizzati o dalla distribuzione manuale del nuovo codice.
- Filtra la lista in base alle tue preferenze. Ad esempio, filtra gli asset runtime tramite lo spazio di Kubernetes per assegnare il problema a un team di sviluppo specifico. Puoi anche filtrare per metadati rilevanti degli asset, come tag e etichette delle immagini.
- Quando si seleziona una riga, il sistema visualizza altri dettagli per l'istanza del problema.
La griglia mostra:
- Ogni risorsa interessata dallo stesso problema di sicurezza e dalla stessa origine
- Elementi di metadati diversi in base al tipo di risorsa
- Opzioni di filtro e navigazione
La griglia degli asset coinvolti ti aiuta:
- Classificare in ordine di priorità i problemi
- Coordinarsi con i team proprietari
- Decidere se è necessaria un'implementazione a fasi
- Evitare l'interruzione involontaria dei carichi di lavoro dipendenti
Gestione dei dati mancanti o parziali
Alcuni stadi SDLC potrebbero non mostrare dati completi. Le cause più comuni includono:
- Connettori disabilitati
- Autorizzazioni mancanti
- Segnali della pipeline assenti
- Configurazioni non supportate
Per ogni lacuna, Defender mostra:
- Perché mancano i dati
- Come abilitare o impostare i componenti mancanti
- Prossimi passi per ampliare la copertura SDLC
Agire su queste conoscenze
Dopo aver compreso il problema e il suo impatto, scegli il passo successivo appropriato:
Assegnare la proprietà
Assegnare la raccomandazione direttamente a una persona o a un team all'interno di Defender per il cloud.
Creare o collegare un problema di GitHub
Se abiliti l'integrazione del repository, puoi:
- Popolare automaticamente un problema con il contesto SDLC
- Indirizzarlo direttamente al correttore pertinente
- Fornire indicazioni precise su ciò che deve cambiare
Scopri di più sull'integrazione di GitHub Advanced Security con Microsoft Defender per il cloud.
Note
Questa funzione è attualmente disponibile solo nel portale Azure.
Applicare esenzioni
Applicare le esenzioni in modo coerente.
Se escludi un rilevamento, temporaneamente o permanentemente, puoi farlo:
- Nella fase del ciclo di vita dello sviluppo software (SDLC) in cui ha più senso
- Una volta, anziché ripetutamente tra più carichi di lavoro
- Con esenzioni parziali se si desidera visibilità sui risultati selezionati
Esempio di flusso di lavoro
Un'indagine tipica che usa il codice per il runtime include questi passaggi:
- Aprire una raccomandazione per il contenitore.
- Esaminare il banner di contesto SDLC.
- Identificare la fase iniziale in cui ha avuto origine il problema.
- Espandi le schede SDLC per esplorare i dati di origine, pipeline, registro e runtime.
- Usare la griglia di impatto per comprendere il numero di carichi di lavoro interessati.
- Assegnare la titolarità o aprire un ticket su GitHub.
- (Facoltativo) Applicare un'esenzione nella fase SDLC appropriata.
Sommario
Code to Runtime ti offre una visione unificata e contestuale lungo il ciclo di vita dello sviluppo software (SDLC), così da poter:
- Trovare l'origine reale di un problema di runtime
- Comprendere la portata
- Correggerlo una volta nella posizione più efficace
- Fornire ai team di progettazione un contesto interattivo e preciso
Questo approccio aiuta i team di sicurezza e ingegneria a collaborare e riduce le riparazioni manuali ripetute.