Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Per accedere ai risultati e usare le funzionalità di GitHub Advanced Security for Azure DevOps, è necessaria una licenza. Ogni committente attivo in almeno un repository con "Sicurezza avanzata" abilitata consuma una licenza. Per altre informazioni sui prezzi, vedere Prezzi di GitHub Advanced Security. Un committer è considerato attivo se è presente in un push realizzato negli ultimi 90 giorni, indipendentemente da quando è stato originariamente effettuato il commit.
La sicurezza avanzata viene fatturata mensilmente e direttamente alla sottoscrizione di Azure associata all'organizzazione Azure DevOps. Gli addebiti giornalieri vengono addebitati alla tua sottoscrizione Azure in base al numero totale di collaboratori attivi al giorno nelle organizzazioni.
Importante
I commiter attivi vengono deduplicati in una sottoscrizione di Azure. Gli utenti possono contribuire a più repository o organizzazioni e vengono conteggiati una sola volta, purché tali organizzazioni siano associate alla stessa sottoscrizione di Azure.
GitHub Advanced Security per Azure DevOps funziona con Azure Repos. Per usare GitHub Advanced Security con i repository GitHub, vedere GitHub Advanced Security.
Conteggio dei committer attivi per Advanced Security
I commiter attivi totali sono il numero di commiter che hanno contribuito ad almeno un repository con sicurezza avanzata abilitata. Per ogni modifica push, qualsiasi identità valida che ha contribuito a tale modifica viene considerata un commiter attivo, anche se il commit è stato eseguito prima dell'intervallo di 90 giorni. Indipendentemente dal livello di accesso di Azure DevOps, devono essere membri della tua organizzazione Azure DevOps.
Prima di abilitare Sicurezza avanzata per l'organizzazione, il progetto o il repository, è possibile visualizzare una stima del numero di commit attivi per cui è possibile che venga addebitato un addebito.
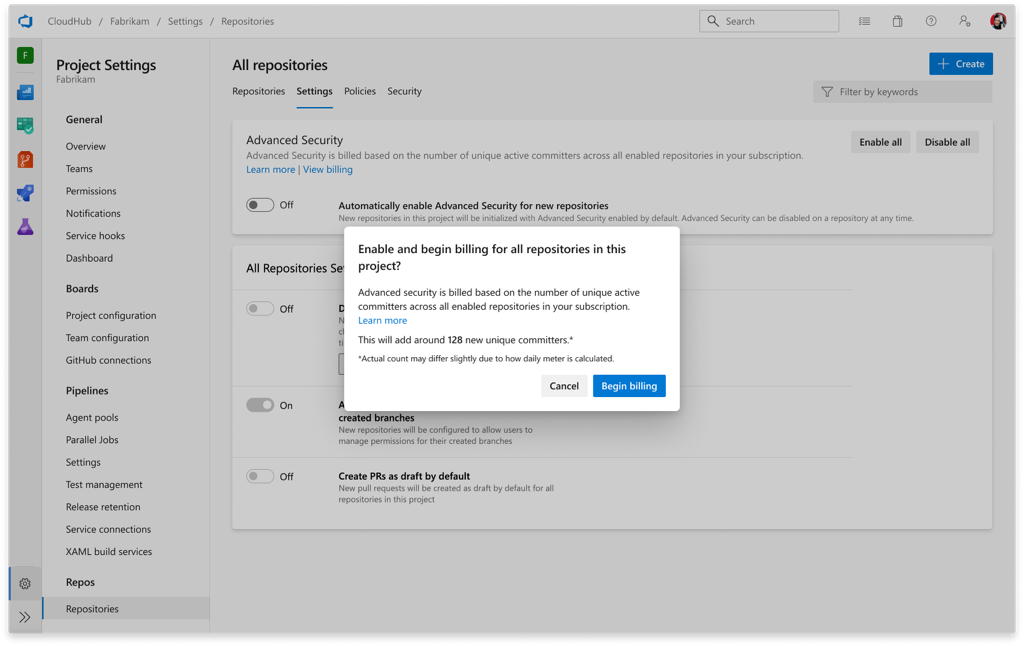
È possibile trovare il numero esatto di licenze utilizzate (conteggio dei committenti attivi nei repository abilitati per la Sicurezza avanzata) per la Sicurezza avanzata sotto Impostazioni dell'organizzazione > Fatturazione. Questo numero rappresenta i committatori attivi misurati per il giorno precedente.

Se si disabilita La sicurezza avanzata per tutti i repository nell'organizzazione, la stima dei committer attivi scompare, ma è possibile controllare la fatturazione nella sottoscrizione di Azure nel portale di Azure.
Informazioni sul conteggio dei committer attivi
Usare la tabella seguente per un esempio di come i committenti attivi e l'importo potenziale della fattura potrebbero cambiare nel tempo.
| Data | Eventi durante il mese | Totale dei committer attivi |
|---|---|---|
| 1 marzo | Un amministratore della raccolta di progetti (PCA) abilita sicurezza avanzata per il repository Fabrikam. Fabrikam ha 30 commiter attivi negli ultimi 90 giorni. | 30 |
| 19 marzo | Una PCA disabilita la sicurezza avanzata per il repository Fabrikam. I committer attivi di Fabrikam non vengono conteggiati. | 30 - 30 = 0 |
| 15 luglio | Un PCA riabilita Advanced Security per Fabrikam. Fabrikam ha 20 commiter attivi negli ultimi 90 giorni. | 20 |
| 1 agosto | Un PCA abilita la sicurezza avanzata per un secondo repository, AdventureWorks. Negli ultimi 90 giorni, 30 sviluppatori hanno eseguito il commit in tale repository. 10 di questi sviluppatori si impegnano anche in Fabrikam e non consumano ulteriori licenze, quindi AdventureWorks contribuisce solo con 20 ulteriori committenti univoci. | 20 + 20 = 40 |
Migrazione a esperienze autonome
Per i clienti esistenti, non vi sono interruzioni dell'esperienza di sicurezza avanzata corrente. Se si è interessati a passare ai prodotti Secret Protection and Code Security, contattare il supporto di Azure DevOps tramite il portale di Azure. Inviare un ticket di supporto per il servizio GitHub Advanced Security for Azure DevOps e selezionare "Migrazione della fatturazione da bundle a prodotti autonomi" come tipo di problema.
Nella richiesta di supporto includere tutte le sottoscrizioni di Azure che possono essere collegate alle organizzazioni di Azure DevOps di cui si vuole eseguire la migrazione. Questa operazione viene completata a livello di sottoscrizione, quindi tutte le organizzazioni associate alle sottoscrizioni di Azure fornite verranno migrate per visualizzare i criteri di protezione dei segreti e sicurezza del codice autonomi. Si tratta di una richiesta irreversibile.
Per accedere ai risultati e usare le funzionalità di GitHub Advanced Security for Azure DevOps, è necessaria una licenza. I costi variano a seconda del prodotto abilitato. Per altre informazioni sui prezzi, vedere Prezzi di GitHub Advanced Security. Un committer è considerato attivo se è presente in un push realizzato negli ultimi 90 giorni, indipendentemente da quando è stato originariamente effettuato il commit.
La protezione dei segreti e la sicurezza del codice vengono fatturate mensilmente e direttamente alla sottoscrizione di Azure associata all'organizzazione di Azure DevOps. Gli addebiti giornalieri vengono applicati alla tua sottoscrizione di Azure in base al numero totale di collaboratori attivi per prodotto al giorno all'interno delle organizzazioni.
Importante
I commiter attivi vengono deduplicati in una sottoscrizione di Azure. Gli utenti possono contribuire a più repository o organizzazioni e vengono conteggiati una sola volta, purché tali organizzazioni siano associate alla stessa sottoscrizione di Azure e allo stesso prodotto (ad esempio, protezione dei segreti o sicurezza del codice).
GitHub Advanced Security per Azure DevOps funziona con Azure Repos. Per usare GitHub Advanced Security con i repository GitHub, vedere GitHub Advanced Security.
Conteggio dei committer attivi per la sicurezza avanzata
I commiter attivi totali sono il numero di commiter che hanno contribuito per prodotto ad almeno un repository con protezione dei segreti o sicurezza del codice abilitata. Per ogni modifica push, qualsiasi identità valida che ha contribuito a tale modifica viene considerata un commiter attivo, anche se il commit è stato eseguito prima dell'intervallo di 90 giorni. Indipendentemente dal loro livello di accesso ad Azure DevOps, devono essere membri dell'organizzazione Azure DevOps.
Prima di abilitare Sicurezza avanzata per l'organizzazione, il progetto o il repository, è possibile visualizzare una stima del numero di commit attivi per cui è possibile che venga addebitato un addebito.

È possibile trovare il numero esatto di licenze consumate per prodotto (conteggio dei committer attivi nei repository abilitati per Advanced Security) sotto Impostazioni dell'organizzazione > Fatturazione. Questo numero rappresenta i committatori attivi misurati per il giorno precedente.

Se si disabilita la protezione dei segreti o la sicurezza del codice per tutti i repository nell'organizzazione, la valutazione dei committenti attivi scompare. È possibile visualizzare la fatturazione nella sottoscrizione di Azure nel portale di Azure.
Comprendere il conteggio dei committer attivi
Usare la tabella seguente per un esempio di come i committenti attivi e l'importo potenziale della fattura potrebbero cambiare nel tempo.
| Data | Eventi durante il mese | Totale dei committer attivi |
|---|---|---|
| 1 marzo | Un amministratore della raccolta di progetti (PCA) abilita la protezione dei segreti per il repository Fabrikam. Fabrikam ha 30 commiter attivi negli ultimi 90 giorni. | 30 |
| 19 marzo | Un PCA disabilita la protezione dei segreti per il repository Fabrikam. I committer attivi di Fabrikam non vengono conteggiati. | 30 - 30 = 0 |
| 15 luglio | Un PCA riabilita la protezione dei segreti per Fabrikam. Fabrikam ha 20 commiter attivi negli ultimi 90 giorni. | 20 |
| 1 agosto | Un PCA abilita la protezione dei segreti per un secondo repository, AdventureWorks. Negli ultimi 90 giorni, 30 sviluppatori hanno eseguito il commit in tale repository. 10 di questi sviluppatori si impegnano anche in Fabrikam e non consumano ulteriori licenze, quindi AdventureWorks contribuisce solo con 20 ulteriori committenti univoci. | 20 + 20 = 40 |
Copilot addebiti per l'utilizzo di Autofix
La generazione di una correzione con Copilot Autofix utilizza crediti di intelligenza artificiale. Questi addebiti per l'utilizzo sono separati dagli addebiti per le licenze active-committer. Vengono visualizzati nella sottoscrizione Azure collegata all'organizzazione Azure DevOps con il contatore AI Credit for AzDO GAC.
In Analisi dei costi di Azure, filtrare Meter su AI Credit for AzDO GAC, filtrare il tag _organizationname_ per le organizzazioni da rivedere e impostare Group by sul tag _projectname_. Per visualizzare i costi per data e progetto, selezionare Granularità giornaliera e visualizzazione Tabella . Per gli screenshot e la procedura completa, vedere Visualizzare i costi di Autofix per progetto.
Note
Le impostazioni di budget di GitHub Copilot e i limiti utente configurati in GitHub non si applicano alla spesa del contatore Copilot Autofix in Azure DevOps.
Per informazioni dettagliate sui crediti di intelligenza artificiale e sugli addebiti per l'utilizzo, vedere fatturazione di Copilot Autofix. Copilot Autofix è disponibile in anteprima pubblica limitata.