Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Questo articolo illustra come eseguire la migrazione di macchine virtuali VMware vSphere on-premises o della soluzione Azure VMware ad Azure usando lo strumento Migrazione e modernizzazione con la migrazione basata su agente. È anche possibile eseguire la migrazione di macchine virtuali VMware vSphere usando la migrazione senza agente (scelta consigliata). Confrontare i metodi.
In questa esercitazione si apprenderà come:
- Preparare Azure per l'uso con Azure Migrate.
- Preparare Azure per la migrazione basata su agente. Configurare un account delserver VMware vCenter per consentire ad Azure Migrate di individuare le macchine virtuali per la migrazione. Configurare un account in modo da installare l'agente del servizio di mobilità nelle macchine virtuali di cui si vuole eseguire la migrazione e preparare una macchina virtuale che funga da appliance di replica.
- Configurare l'appliance di replica.
- Avviare l'esecuzione della migrazione.
- Tenere traccia e monitorare le migrazioni.
- Eseguire una migrazione di test per verificare che tutti gli elementi funzionino come previsto.
- Eseguire una migrazione completa delle VM.
Annotazioni
Le esercitazioni illustrano il percorso di distribuzione più semplice per uno scenario, per consentire di configurare rapidamente un modello di verifica. Quando possibile vengono usate le opzioni predefinite e non sono riportati tutti i percorsi e le impostazioni possibili.
Se non si ha una sottoscrizione di Azure, creare un account gratuito prima di iniziare.
Prerequisiti
Prima di iniziare questa esercitazione, è necessario:
- Passare al progetto già creato o creare un nuovo progetto.
- Completare la prima esercitazione per preparare Azure e VMware per la migrazione.
- È consigliabile completare la seconda esercitazione per valutare le macchine virtuali VMware prima di eseguirne la migrazione ad Azure, ma non è necessario.
- Verificare le autorizzazioni dell'account Azure. L'account Azure deve avere le autorizzazioni per creare una VM e scrivere in un disco gestito di Azure.
- Per i ruoli predefiniti e le autorizzazioni di Azure Migrate necessari per creare un progetto ed eseguire l'individuazione, le valutazioni e le migrazioni, vedere Preparare gli account Azure per Azure Migrate.
- Assegnare le autorizzazioni per registrare l'appliance di replica in Microsoft Entra ID. Ulteriori informazioni.
Configurare una rete di Azure
Configurare una rete di Azure. I computer di origine (soluzione Locale o Azure VMware) vengono replicati in dischi gestiti di Azure. Quando si effettua il failover in Azure per la migrazione, le macchine virtuali di Azure vengono create da questi dischi gestiti e aggiunte alla rete di Azure configurata.
Preparare la migrazione
Verificare i requisiti di supporto e le autorizzazioni e preparare la distribuzione di un'appliance di replica.
Preparare un account per l'individuazione delle VM
Lo strumento di migrazione e modernizzazione deve accedere a VMware vSphere per individuare le macchine virtuali di cui si vuole eseguire la migrazione. Creare l'account come illustrato di seguito:
- Per usare un account dedicato, creare un ruolo a livello di server vCenter. Assegnare al ruolo un nome, ad esempio Azure_Migrate.
- Assegnare al ruolo le autorizzazioni elencate nella tabella seguente.
- Creare un utente nel server vCenter o nell'host vSphere. Assegnare il ruolo all'utente.
Autorizzazioni dell'account VMware vSphere
| Attività | Ruolo/Autorizzazioni | dettagli |
|---|---|---|
| Scoperta delle macchine virtuali | Almeno un utente in sola lettura Oggetto data center -> Propaga a oggetto figlio, ruolo=di sola lettura |
L'utente viene assegnato a livello di data center e ha accesso a tutti gli oggetti nel data center. Per limitare l'accesso, assegnare il ruolo No access con Propaga ai figli agli oggetti figlio (host vSphere, archivi dati, macchine virtuali e reti). |
| Replicazione | Creare un ruolo (Azure Site Recovery) con le autorizzazioni necessarie e quindi assegnare il ruolo a un utente o gruppo VMware vSphere Oggetto data center - >Propaga a oggetto figlio, ruolo=Azure Site Recovery >Archivio dati: Alloca spazio, Sfoglia archivio dati, Operazioni file di livello basso, Rimuovi file, Aggiorna file macchina virtuale Rete - > Assegnazione rete Risorsa - > Assegna macchine virtuali al pool di risorse, esegui la migrazione di una macchina virtuale spenta, esegui la migrazione di una macchina virtuale accesa Attività -> Crea attività, aggiorna attività Macchina virtuale -> Configurazione Macchina virtuale -> Interagisci -> Rispondi alla domanda, connessione dispositivo, configura supporto CD, configura supporto floppy, spegni, accendi, installazione strumenti VMware Macchina virtuale - > Inventario - > Crea, registra, annulla registrazione Macchina virtuale -> Provisioning -> Consenti il download della macchina virtuale, consenti il caricamento dei file della macchina virtuale Macchina virtuale -> Snapshots -> Rimuovi snapshot |
L'utente viene assegnato a livello di data center e ha accesso a tutti gli oggetti nel data center. Per limitare l'accesso, assegnare il ruolo No access con Propaga ai figli agli oggetti figlio (host vSphere, archivi dati, macchine virtuali e reti). |
Preparare un account per l'installazione del servizio Mobility
Il servizio Mobility deve essere installato in tutte le macchine virtuali da replicare.
- L'appliance di replica di Azure Migrate può eseguire un'installazione push del servizio quando si abilita la replica per una macchina virtuale oppure è possibile installarlo manualmente o tramite strumenti di installazione.
- In questa esercitazione, il servizio Mobility verrà installato con l'installazione push.
- Per l'installazione push, è necessario preparare un account che lo strumento di migrazione e modernizzazione può usare per accedere alla macchina virtuale. Questo account viene usato solo per l'installazione push, se non si installa manualmente il servizio di mobilità.
Preparare l'account come illustrato di seguito:
- Preparare un account di dominio o locale con le autorizzazioni per l'installazione nella macchina virtuale.
- Per le macchine virtuali Windows, se non si usa un account di dominio, disabilitare il controllo accesso utente remoto nel computer locale aggiungendo la voce DWORD LocalAccountTokenFilterPolicy, con un valore pari a 1 nel Registro di sistema, in HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System
- Per le macchine virtuali Linux, preparare un account radice nel server Linux di origine.
Preparare un computer per l'appliance di replica
L'appliance di replica di Azure Site Recovery viene usato per replicare le macchine virtuali in Azure. Ulteriori informazioni.
Per configurare una nuova appliance, è consigliabile usare il modello OVA perché garantisce che tutte le configurazioni dei prerequisiti vengano gestite. Il modello OVA crea un computer con le specifiche necessarie.
Se l'organizzazione presenta restrizioni, è possibile configurare manualmente l'appliance di replica usando PowerShell. Assicurarsi di soddisfare tutti i requisiti hardware e software e qualsiasi altro prerequisito.
Verificare i requisiti di VMware vSphere
Assicurarsi che le macchine virtuali VMware vSphere siano conformi ai requisiti per la migrazione ad Azure.
- Verificare Requisiti della macchina virtuale VMware vSphere.
- Verificare Requisiti delle macchine virtuali per la migrazione.
- Verificare le impostazioni di Azure. Le macchine virtuali di origine (vm della soluzione Azure VMware o locali) replicate in Azure devono essere conformi ai requisiti delle macchine virtuali di Azure.
- Prima di eseguire la migrazione delle macchine virtuali ad Azure, è necessario apportarvi alcune modifiche.
Annotazioni
La migrazione basata sull'agente con lo strumento di migrazione e modernizzazione si basa sulle funzionalità del servizio Azure Site Recovery. Alcuni requisiti potrebbero includere collegamenti alla documentazione di Site Recovery.
Configurare il dispositivo di replica
Questa sezione descrive come configurare l'appliance di replica utilizzando un template di Open Virtualization Application (OVA) scaricato. Se non puoi usare questo metodo, puoi configurare l'appliance usando uno script.
Scaricare il modello OVF di appliance di replica
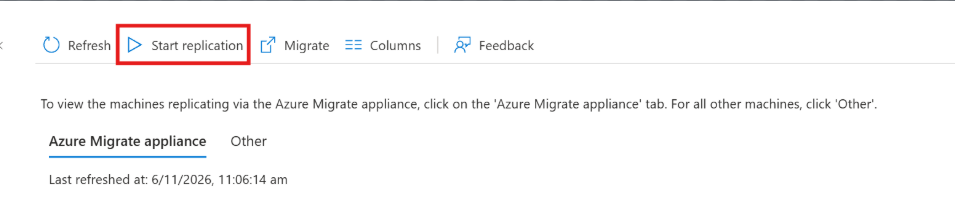
Nel progetto Azure Migrate, vai su Gestisci>la replicazione del server e seleziona Avvia replica.
In Specifica intento, sotto Cosa migrare, selezionare Server o macchine virtuali (VM). In Dove si vuole migrare selezionare Azure VM.
In Come si selezionano i carichi di lavoro, selezionare Dall'appliance di replica (VMware) in Altre origini. Selezionare il collegamento disponibile nella pagina per avviare la configurazione.
Nella pagina di installazione il tipo di virtualizzazione viene prepopolato in base alla selezione applicata nel passaggio precedente (VMware).
In Area di destinazione, seleziona l'area di Azure in cui vuoi eseguire la migrazione delle macchine.
Selezionare Confermare che l'area di destinazione per la migrazione sia
region-name.Selezionare Crea risorse. Questa azione crea un insieme di credenziali di Azure Site Recovery in background.
Annotazioni
Dopo aver fatto clic su questo pulsante non è più possibile cambiare l'area di destinazione di questo progetto e tutte le migrazioni successive vengono eseguite in questa area.
Selezionare Scarica. Questa azione scarica un modello OVF.
Prendere nota del nome del gruppo di risorse e dell'insieme di credenziali di Servizi di ripristino. Questi nomi servono durante il deployment dell'appliance.
Annotazioni
Se è stato selezionato l'endpoint privato come metodo di connettività per il progetto di Azure Migrate al momento della creazione, l'insieme di credenziali di Servizi di ripristino sarà anche configurato per la connettività dell'endpoint privato. Assicurarsi che gli endpoint privati siano raggiungibili dall'appliance di replica: altre informazioni
Importare il modello OVF in VMware vSphere
Dopo aver scaricato il modello OVF, occorre importarlo in VMware vSphere per creare l'applicazione di replica in una macchina virtuale VMware vSphere che esegue Windows Server 2016.
Accedere al server VMware vCenter o all'host vSphere ESXi con il client VMware vSphere.
Scegliere Distribuisci modello OVF dal menu File per avviare la Distribuzione guidata modello OVF.
In Seleziona origine immettere il percorso del file OVF scaricato.
In Rivedi dettagli selezionare Avanti.
In Selezionare nome e cartella e Selezionare la configurazione accettare le impostazioni predefinite.
In Selezionare l'archiviazione>Selezionare il formato del disco virtuale per ottenere prestazioni ottimali selezionare Thick Provision Eager Zeroed.
Nelle restanti pagine della procedura guidata accettare le impostazioni predefinite.
In Pronto per completare, per configurare la macchina virtuale con le impostazioni predefinite, selezionare Attiva dopo la distribuzione>Fine.
Suggerimento
Se si vuole aggiungere un'altra scheda di interfaccia di rete, deselezionare Power on after deployment>Finish (Accendi al termine della distribuzione, Fine). Per impostazione predefinita, il modello contiene una singola scheda di interfaccia di rete. È possibile aggiungere altre schede di interfacce di rete dopo la distribuzione.
Registrare l'appliance di replica
Completare la configurazione e la registrazione dell'appliance di replica seguendo la procedura descritta qui.
Eseguire migrazioni
Annotazioni
Nel portale è possibile selezionare un massimo di 10 VM contemporaneamente per la replica. Se occorre replicarne di più, raggrupparle in batch di 10 VM.
Nel progetto Azure Migrate, vai su Gestisci>la replicazione del server e seleziona Avvia replica.
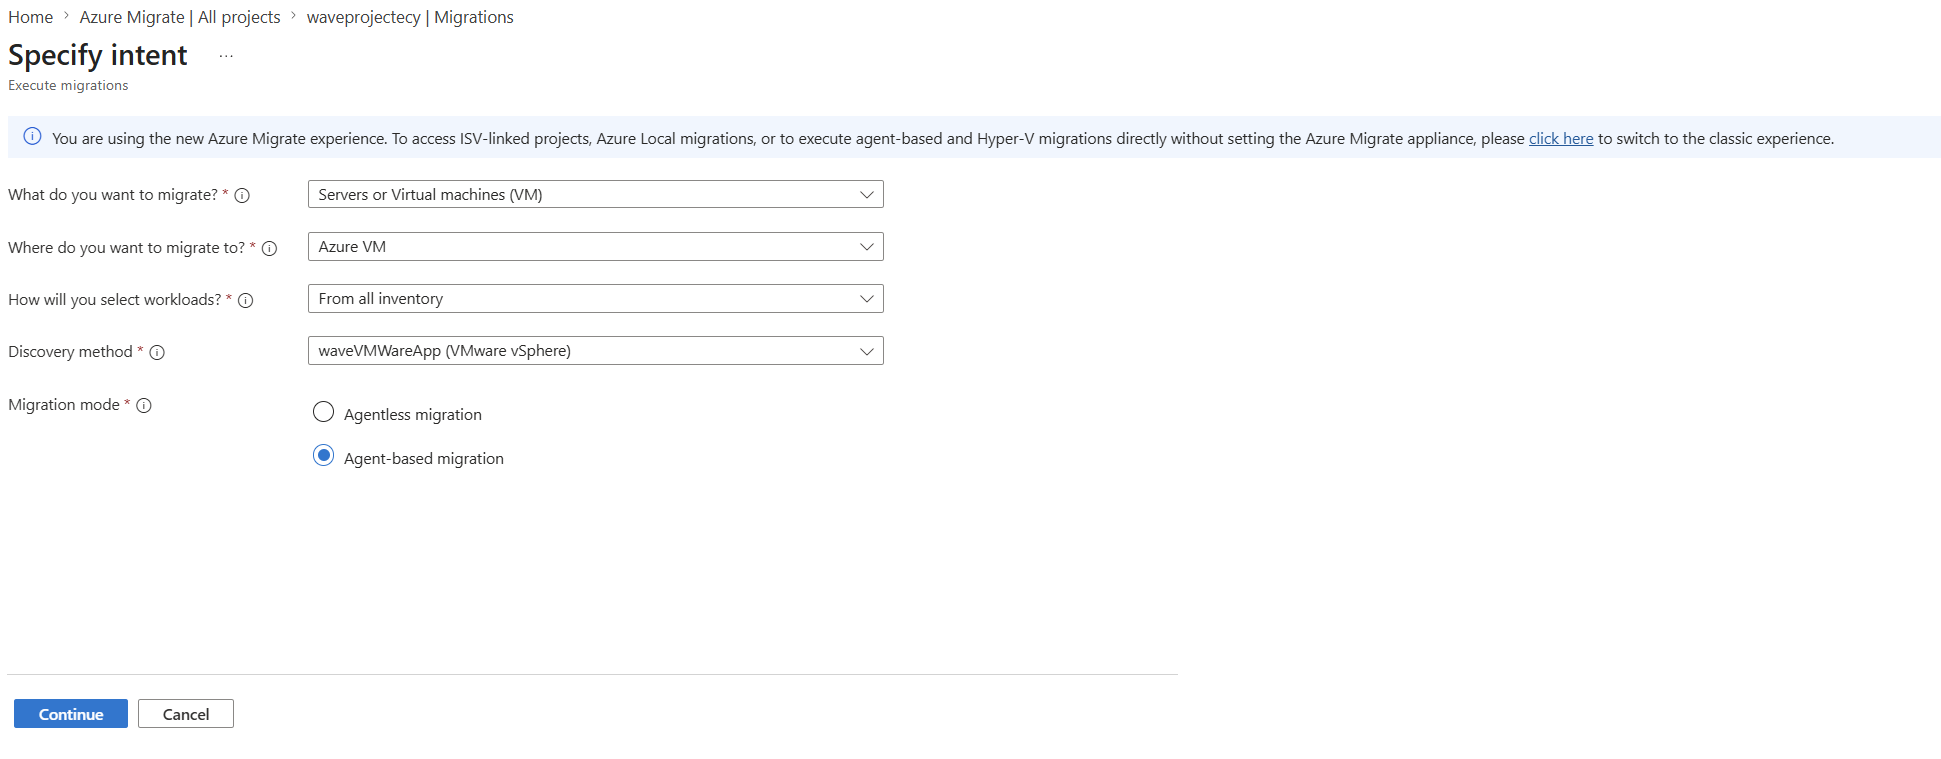
In Specify intent, >Cosa vuoi migrare, selezionare Server o Macchine Virtuali (VM). In Dove si vuole migrare selezionare Azure VM.
In Come selezionare i carichi di lavoro selezionare una delle opzioni seguenti:
- Se si dispone di un'appliance Azure Migrate esistente, selezionare una delle opzioni seguenti e passare al metodo Discovery:
- Dall'intero inventario per selezionare manualmente i server.
- Da una valutazione all'uso di una valutazione esistente.
- Se non si dispone di un'appliance Azure Migrate esistente (necessaria per valutazioni, onde e altre funzionalità di pianificazione) e si vuole eseguire direttamente le migrazioni basate su agente, selezionare Da un'appliance di replica (VMware). Se l'installazione dell'appliance di replica è stata completata, è possibile passare a Carichi di lavoro. In caso contrario, completare l'installazione in base ai passaggi descritti nella sezione precedente.
- Se si dispone di un'appliance Azure Migrate esistente, selezionare una delle opzioni seguenti e passare al metodo Discovery:
In Metodo di individuazione selezionare l'appliance corrispondente all'ambiente di origine (in questo caso VMware vSphere). In Modalità migrazione selezionare Migrazione basata su agente.
In Carichi di lavoro:
- Selezionare il tipo di sicurezza della macchina virtuale di destinazione.
- Azure Migrate supporta la migrazione a macchine virtuali di avvio attendibili. Per impostazione predefinita, esegue la migrazione di macchine virtuali idonee come MVT. Queste macchine virtuali offrono funzionalità di sicurezza avanzate, ad esempio l'avvio protetto e il TPM virtuale senza costi aggiuntivi.
- Puoi anche migrare le macchine idonee verso macchine virtuali Confidential, scopri di più. Se selezioni macchine virtuali Confidential, sono disponibili solo server idonei per la selezione e gli altri sono in grigio. Consulta la matrice di supporto CVM.
- Selezionare l'appliance di replica configurata dal menu a discesa o configurare una nuova appliance di replica facendo riferimento ai passaggi descritti nella sezione precedente.
- Nell'host vCenter server/vSphere selezionare i dettagli dell'host vCenter nell'elenco a discesa.
- In Credenziali guest, specificare l'account amministratore delle VM che verrà usato per l'installazione push del servizio di mobilità.
- Selezionare quindi Avanti dopo aver selezionato le macchine virtuali da replicare.
- Selezionare il tipo di sicurezza della macchina virtuale di destinazione.
In Impostazioni di destinazione selezionare la sottoscrizione e l'area di destinazione di cui si vuole eseguire la migrazione e specificare il gruppo di risorse in cui si trovano le macchine virtuali Azure dopo la migrazione. Completare le impostazioni seguenti:
- Account di archiviazione: mantenere l'opzione predefinita per usare l'account di archiviazione della cache creato automaticamente dal portale per il progetto. Per usare un account di archiviazione diverso per la replica, selezionarlo nell'elenco a discesa.
Annotazioni
- Se si usa l'endpoint privato come metodo di connettività per il progetto Azure Migrate, concedere l'accesso dell'insieme di credenziali di Servizi di ripristino all'account di archiviazione cache. Ulteriori informazioni
- Per eseguire la replica usando ExpressRoute con peering privato, creare un endpoint privato per l'account di archiviazione della cache. Ulteriori informazioni
Vantaggio Azure Hybrid: applicare Vantaggio Azure Hybrid e risparmiare fino a 76% rispetto ai costi con pagamento in base al consumo usando una licenza Windows Server e/o Enterprise Linux idonea. Selezionare le caselle applicabili alla licenza (licenza Windows Server o licenza Enterprise Linux).
Rete virtuale: selezionare la rete virtuale Azure e la subnet a cui vengono aggiunti le macchine virtuali Azure dopo la migrazione.
Opzioni di disponibilità: selezionare una delle opzioni seguenti: - Zona di disponibilità - Aggiunge il computer migrato a una zona di disponibilità specifica nell'area. Utilizza questa opzione per distribuire le macchine che fanno parte di un livello applicativo multinodo tra le zone di disponibilità. Se si seleziona questa opzione, specificare la zona di disponibilità per ogni computer selezionato nella scheda Calcolo. Questa opzione è disponibile solo se l'area di destinazione selezionata supporta zone di disponibilità. - Set di disponibilità : inserisce il computer migrato in un set di disponibilità. Il gruppo di risorse di destinazione selezionato deve contenere uno o più set di disponibilità. - Ridondanza dell'infrastruttura non necessaria – Selezionare questa opzione se non si richiedono zone di disponibilità o Availability Sets per le macchine migrate.
In Dettagli di sicurezza,
Se il tipo di sicurezza di destinazione selezionato è macchine virtuali Standard o Trusted Launch:
- L'avvio protetto è abilitato per impostazione predefinita (scelta consigliata). È possibile scegliere di rimuovere questa opzione. Passare quindi alla selezione del tipo di crittografia del disco .
Se il tipo di sicurezza di destinazione selezionato è Macchine virtuali riservate:
- Facoltativamente, è possibile scegliere di crittografare in modo riservato i dischi del sistema operativo. Questa crittografia fornisce un livello aggiuntivo di crittografia che associa le chiavi di crittografia del disco al TPM della macchina virtuale e rende il contenuto del disco accessibile solo alla macchina virtuale.
- Per abilitare questa crittografia, selezionare l'opzione Crittografia di calcolo riservato e passare alla selezione del tipo di crittografia del disco del sistema operativo . In caso contrario, passare alla selezione del tipo di crittografia del disco .
- In Tipo di crittografia del disco del sistema operativo selezionare una delle opzioni seguenti:
- Crittografia dei dati inattivi con chiave gestita dalla piattaforma (impostazione predefinita, se non è stata selezionata crittografia di calcolo riservato)
- Crittografia riservata con chiave gestita dalla piattaforma (disponibile, se è stata selezionata Crittografia di calcolo riservato)
- Crittografia riservata con chiave gestita dal cliente (disponibile, se è stata selezionata Crittografia di calcolo riservato)
Annotazioni
- Il Secure Boot è abilitato di default sulle VM target quando si seleziona la crittografia disco Confidential OS.
- Solo la chiave gestita dal cliente (CMK) è supportata per la crittografia del disco del sistema operativo riservato per dischi di dimensioni superiori a 127 GB. Per i dischi di dimensioni inferiori a 127 GB, sono supportati sia la chiave gestita dalla piattaforma (PMK) che la chiave gestita dal cliente.
- La crittografia del disco del sistema operativo riservato può allungare il tempo standard iniziale di creazione della VM durante la migrazione a causa del processo di crittografia.
- I dischi dati attualmente non supportano la crittografia riservata. Tuttavia, è possibile proteggerli usando la crittografia basata su host con chiavi gestite dal cliente (CMK) o chiavi gestite dalla piattaforma (PMK).
Tipo di crittografia del disco, selezionare:
- Crittografia dati inattivi con chiave gestita dalla piattaforma
- Crittografia dati inattivi con chiave gestita dal cliente
- Doppia crittografia con chiavi gestite dalla piattaforma e chiavi gestite dal cliente
Annotazioni
- Per replicare le macchine virtuali con chiavi gestite dal cliente (CMK), creare un set di crittografia del disco nel gruppo di risorse di destinazione. Un oggetto Set di crittografia dischi mappa i dischi gestiti a un Key Vault che contiene la chiave gestita dal cliente da usare per la crittografia del servizio di archiviazione.
- Il disco di inizializzazione viene creato in Azure durante la replica/lo staging prima del cutover. La crittografia protegge i dati direttamente dalla prima scrittura mentre si trova in Azure. L'impostazione Tipo di crittografia dischi si applica sia ai dischi di inizializzazione che ai dischi gestiti dopo la migrazione finale.
In Calcolo esaminare il nome della macchina virtuale, le dimensioni, il tipo di disco del sistema operativo e la configurazione della disponibilità (se selezionato nel passaggio precedente). Le macchine virtuali devono essere conformi ai requisiti Azure.
- Dimensioni della macchina virtuale: se si usano raccomandazioni per la valutazione, l'elenco a discesa dimensioni della macchina virtuale mostra le dimensioni consigliate. In caso contrario, Azure Migrate seleziona le dimensioni più simili nella sottoscrizione di Azure. In alternativa, selezionare manualmente le dimensioni in Dimensioni macchina virtuale di Azure.
- Disco del sistema operativo: specificare il disco del sistema operativo (avvio) per la macchina virtuale. Il disco del sistema operativo contiene il programma di avvio del sistema operativo e il programma di installazione.
- Zona di disponibilità: specificare la zona di disponibilità da usare.
- Set di disponibilità: specificare il set di disponibilità da usare.
- Prenotazione della capacità: se si ha già una prenotazione della capacità per lo SKU della macchina virtuale nell'abbonamento di destinazione e nella località, indicandola qui per questa distribuzione. Le prenotazioni di capacità assicurano che lo SKU della macchina virtuale richiesto sia disponibile all'avvio della migrazione. È ora possibile associare una prenotazione o ignorare questo passaggio e configurarlo in un secondo momento durante la migrazione. La prenotazione della capacità per lo SKU può trovarsi in qualsiasi gruppo di risorse all'interno dell'abbonamento e della località di destinazione. Ulteriori informazioni.
In Dischi specificare se i dischi delle macchine virtuali devono essere replicati in Azure e selezionare il tipo di disco (Premium v2, Ultra Disk, SSD Standard, HDD Standard o Premium Managed Disks) in Azure. Quindi seleziona Avanti.
- È possibile escludere dischi dalla replica.
- I dischi esclusi non saranno presenti nella macchina virtuale di Azure dopo la migrazione.
- È possibile escludere i dischi se l'agente di mobilità è già installato in tale server. Ulteriori informazioni.
In Tag scegliere di aggiungere tag alle macchine virtuali, ai dischi e alle schede di interfaccia di rete.
In Revisione e avvio esecuzione, rivedi le impostazioni e seleziona Esegui migrazione per avviare la replica iniziale dei server.
Quando selezioni Esegui migrazione, inizi la replica per i server selezionati. La replicazione procede come segue:
- Quando il processo di avvio della replica si completa con successo, il server inizia la replica iniziale in Azure.
- Durante la replica iniziale viene creato uno snapshot della VM. I dati dei dischi dello snapshot vengono replicati nei dischi gestiti di replica (dischi di inizializzazione) in Azure.
- Al termine della replica iniziale, viene avviata la replica differenziale. Il processo replica periodicamente modifiche incrementali ai dischi di origine verso i dischi di replica in Azure e il server è pronto per la migrazione durante la replica delta.
Monitorare e migrare i server di replica
Questa sezione spiega come monitorare i server in replica ed eseguire migrazioni di test e finali.
- Nel progetto Azure Migrate, andare in Gestisci>Replica del server. Vai a Altro.
- Le seguenti colonne mostrano lo stato di replicazione e migrazione dei tuoi server per i quali hai avviato la replica:
- Stato della replica: Mostra lo stato attuale della replica del server. Scopri di più sugli stati di replicazione.
- Integrità della replica: indica se la replica è integra, con avviso o critica.
- Ultima sincronizzazione: Mostra quando i dati di replica più recenti sono stati sincronizzati con Azure.
- Stato della migrazione del test: Indica lo stato attuale o più recente della migrazione del test per il server replicante o appare come In attesa.
- Stato della migrazione: Mostra lo stato di migrazione attuale o più recente per il server replicante o appare come Pronto a migrare se la replica iniziale è completata.
-
Migrazione del test:
Per i server che completano la replica iniziale e sono in sincronizzazione Delta, puoi eseguire una migrazione di test per convalidare i tuoi carichi di lavoro e le applicazioni in Azure prima della migrazione finale. Usa una rete virtuale Azure isolata per evitare di compromettere l'ambiente di produzione. La migrazione dei test non interrompe la replica delta in corso, e puoi eseguire più migrazioni di test secondo necessità. Dopo il completamento della validazione, assicurati di pulire le risorse di migrazione dei test.
Per il server che vuoi testare, seleziona il menu a destra e poi seleziona Test migration.

Nella pagina Migrazione dei test:
- Scegli la rete virtuale e la subnet.
- Opzionalmente, esegui l’upgrade del sistema operativo. Per effettuare l'aggiornamento del sistema operativo, seleziona Upgrade disponibile (supportato solo per Windows OS, attualmente in anteprima). Ulteriori informazioni in Aggiornamento del sistema operativo Windows.
- Dopo aver configurato le impostazioni sopra, seleziona Test migration.

Dopo la convalida, selezionare il menu a destra del server e poi selezionare Pulisci migrazione di test per rimuovere la VM di test e le risorse associate.
Migrazione:
- I server pronti per la migrazione risultano come Pronti per la migrazione nella colonna Stato della migrazione.
- Per effettuare la migrazione di questi server, selezionare Esegui migrazione nella pagina Replica del server.
- Nella pagina Migra,
- Seleziona i server che vuoi migrare.
- Opzionalmente, seleziona il sistema operativo di destinazione se vuoi aggiornare il sistema operativo (supportato solo per Windows OS, attualmente in anteprima). Ulteriori informazioni in Aggiornamento del sistema operativo Windows.
- Scegli di spegnere le macchine virtuali se vuoi effettuare una migrazione pianificata senza perdita di dati.
- Dopo aver configurato le impostazioni sopra, seleziona Migra.
Visualizza lo stato e il tempo di completamento della migrazione per i server migrati nella colonna Stato della migrazione .
. Azioni di replica opzionali: Le azioni seguenti sono opzionali e necessarie solo per scenari specifici di replica o recupero. Puoi accedervi dal menu di ogni server.
- Ferma la replicazione: Ferma la replicazione per il server quando non vuoi più replicarlo o migrarlo.
- Risincronizza: Risincronizza il server quando la replicazione deve essere ristabilita per riportare la replica in sincronia con la sorgente.
Procedure consigliate dopo la migrazione
- Soluzione VMware in loco o su Azure
- Spostare il traffico dell'app sull'app in esecuzione nell'istanza della macchina virtuale di Azure migrata.
- Rimuovere le macchine virtuali di origine (in locale o AVS) dall'inventario delle macchine virtuali locali.
- Rimuovere le macchine virtuali di origine (locali o AVS) dai backup locali.
- Aggiornare la documentazione interna con la nuova posizione e il nuovo indirizzo IP delle macchine virtuali di Azure.
- Modificare le impostazioni della macchina virtuale di Azure dopo la migrazione:
- L'agente di macchine virtuali di Azure gestisce l'interazione della macchina virtuale con il controller di Infrastruttura di Azure. È obbligatorio per alcuni servizi di Azure, tra cui Backup di Azure, Site Recovery e Sicurezza di Azure. Quando si esegue la migrazione di macchine virtuali VMware con la migrazione basata su agente, il programma di installazione del servizio di mobilità installa l'agente di macchine virtuali di Azure nelle macchine virtuali Windows. Nelle macchine virtuali Linux è consigliabile installare l'agente dopo la migrazione.
- Disinstallare manualmente il servizio di mobilità dalla macchina virtuale di Azure dopo la migrazione. È consigliabile riavviare il server quando richiesto.
- Disinstallare manualmente gli strumenti VMware dopo la migrazione.
- In Azure:
- Apportare nell'app le eventuali modifiche post-migrazione necessarie, come l'aggiornamento delle stringhe di connessione del database e delle configurazioni dei server Web.
- Eseguire i test di accettazione della migrazione e dell'applicazione finale sull'applicazione migrata ora in esecuzione in Azure.
- Continuità aziendale/Ripristino di emergenza
- Proteggere i dati eseguendo il backup delle macchine virtuali di Azure con il servizio Backup di Azure. Ulteriori informazioni.
- Mantenere i carichi di lavoro in esecuzione e sempre disponibili eseguendo la replica delle macchine virtuali di Azure in un'area secondaria con Site Recovery. Ulteriori informazioni.
- Per una maggiore sicurezza:
- Bloccare l'accesso al traffico in ingresso e limitarlo con Microsoft Defender per il cloud - Just in Time Administration.
- Gestire gli aggiornamenti nelle macchine virtuali Windows e Linux con Gestore aggiornamenti di Azure.
- Limitare il traffico di rete agli endpoint di gestione con i gruppi di sicurezza di rete.
- Distribuire Crittografia dischi di Azure per garantire la sicurezza dei dischi e proteggere i dati da furti e accessi non autorizzati.
- Altre informazioni sulla protezione delle risorse IaaS e visitare Microsoft Defender per il cloud.
- Per il monitoraggio e la gestione:
- Valutare la possibilità di distribuire Gestione costi Microsoft per monitorare l'utilizzo e la spesa delle risorse.
Passaggi successivi
- Indaga il percorso di migrazione cloud nell'Azure Cloud Adoption Framework.
- Altre informazioni su come eseguire la migrazione dei server Hyper-V e Physical.