Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
La coda Avvisi mostra un elenco di avvisi contrassegnati provenienti dai dispositivi nella tua rete. Per impostazione predefinita, la coda visualizza gli avvisi visualizzati negli ultimi sette giorni in una visualizzazione raggruppata. Gli avvisi più recenti sono mostrati in cima alla lista.
Nota
Gli avvisi sono notevolmente ridotti grazie a indagini e correzioni automatizzate. Questa pratica consente agli esperti di operazioni di sicurezza di concentrarsi su minacce più sofisticate e altre iniziative di alto valore.
Quando un avviso contiene un'entità supportata per un'indagine automatizzata, come un file, in un dispositivo che dispone di un sistema operativo supportato per essa, possono iniziare l'indagine e la bonifica automatiche. Per altre informazioni, vedere Panoramica delle indagini automatizzate.
Sono disponibili diverse opzioni tra cui è possibile scegliere per personalizzare la visualizzazione degli avvisi.
Nella barra di navigazione superiore è possibile:
- Personalizzare le colonne per aggiungere o rimuovere colonne
- Applica filtri
- Visualizzare gli avvisi per una durata specifica, ad esempio 1 giorno, 3 giorni, 1 settimana, 30 giorni e 6 mesi
- Esportare l'elenco degli avvisi in Excel
- Gestisci avvisi
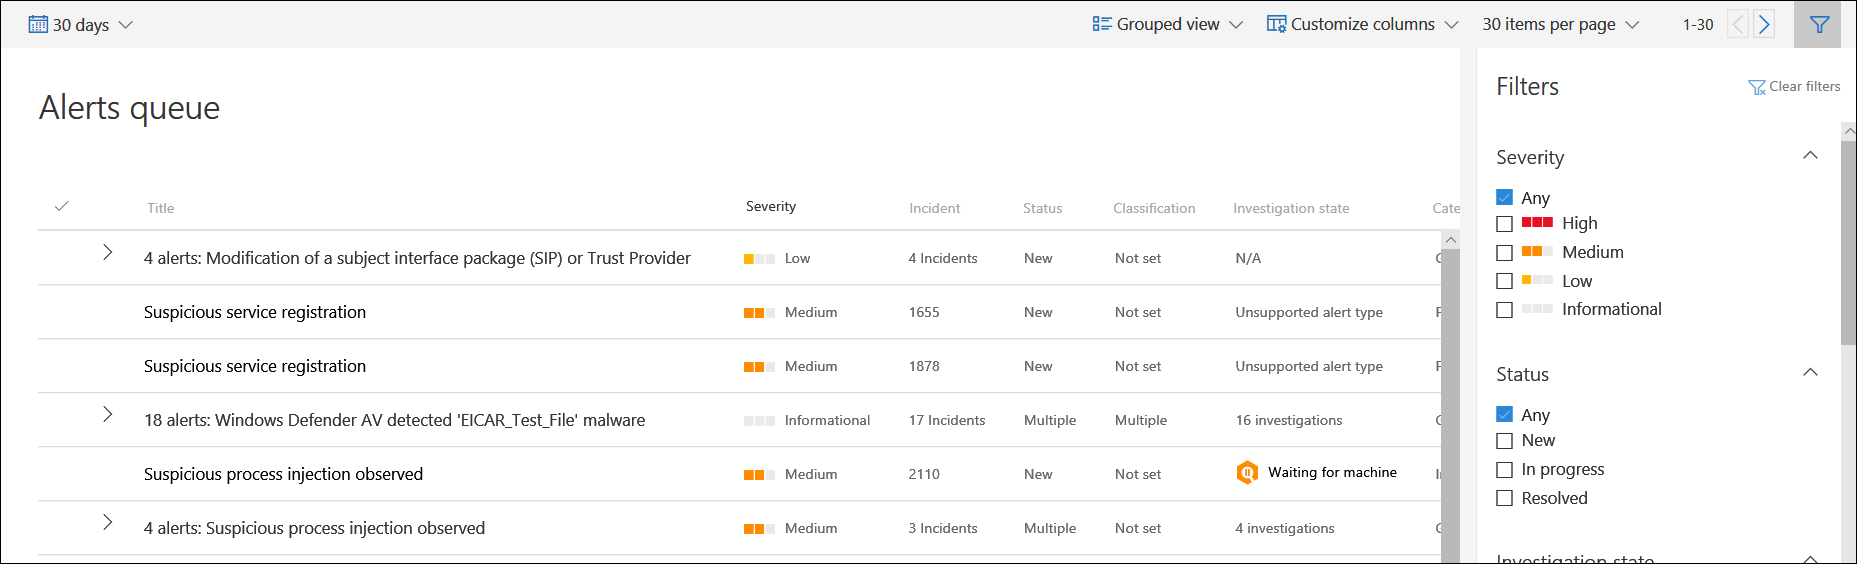
Ordinare e filtrare gli avvisi
È possibile applicare i filtri seguenti per limitare l'elenco degli avvisi e ottenere una visualizzazione più mirata degli avvisi.
Gravità
| Gravità dell'avviso | Descrizione |
|---|---|
| Alto (Rosso) |
Avvisi comunemente visualizzati associati a minacce persistenti avanzate (APT). Questi avvisi indicano un rischio elevato a causa della gravità dei danni che possono infliggere ai dispositivi. Alcuni esempi sono: attività degli strumenti di furto di credenziali, attività ransomware non associate ad alcun gruppo, manomissione di sensori di sicurezza o qualsiasi attività dannosa indicativa di un avversario umano. |
| Media (Arancione) |
Avvisi di Endpoint Detection and Response (EDR) relativi a comportamenti post-violazione che potrebbero far parte di una minaccia persistente avanzata (APT). Questi comportamenti includono comportamenti osservati tipici delle fasi di attacco, cambiamenti anomali del registro e esecuzione di file sospetti. Sebbene alcuni possano far parte di test di sicurezza interna, questo livello di gravità richiede un'indagine perché potrebbe anche far parte di un attacco avanzato. |
| Basso (Giallo) |
Avvisi sulle minacce associate al malware diffuso. Ad esempio, strumenti di hack, strumenti di hack non malware, come l'esecuzione di comandi di esplorazione e la cancellazione dei log, spesso non indicano una minaccia avanzata che prenda di mira l'organizzazione. Questo livello potrebbe anche derivare da un test isolato di uno strumento di sicurezza da parte di un utente della tua organizzazione. |
| Informativa (Grigio) |
Avvisi che potrebbero non essere considerati dannosi per la rete, ma che possono favorire la consapevolezza della sicurezza dell'organizzazione sui potenziali problemi di sicurezza. |
Comprendere la gravità degli avvisi
I livelli di gravità degli avvisi di Microsoft Defender Antivirus e Defender per endpoint sono diversi perché rappresentano ambiti diversi.
- La gravità della minaccia dell'antivirus Microsoft Defender rappresenta la gravità assoluta della minaccia rilevata (malware). Viene assegnato in base al rischio potenziale per il singolo dispositivo, se è infetto.
- La gravità dell'allerta di Defender for Endpoint rappresenta la gravità del comportamento rilevato, che è il rischio reale per il dispositivo ma, cosa più importante, il rischio potenziale per l'organizzazione.
Ad esempio:
- La gravità di un avviso di Defender for Endpoint relativo a una minaccia rilevata da Microsoft Defender Antivirus che è stata bloccata e non ha infettato il dispositivo è classificata come Informativa perché non c'è stato alcun danno reale.
- Il malware commerciale rilevato durante l'esecuzione ma bloccato e rimosso da Microsoft Defender Antivirus genera un allarme Low perché potrebbe aver causato danni al singolo dispositivo ma non rappresenta una minaccia organizzativa.
- Il malware rilevato durante l'esecuzione e che può rappresentare una minaccia sia per il singolo dispositivo che per l'organizzazione potrebbe essere classificato come Medio o Alto, indipendentemente dal fatto che venga bloccato o meno.
- Gli avvisi comportamentali sospetti, che non sono stati bloccati o rimossi, sono classificati come Basso, Medio o Alto seguendo le stesse considerazioni di minaccia organizzativa.
Stato
Puoi scegliere di filtrare l'elenco degli avvisi in base al loro stato.
Nota
Se vedi uno stato di allerta di tipo Non supportato , significa che le capacità di indagine automatica non possono rilevare quell'allarme per avviare un'indagine automatica. Puoi indagare manualmente su questi avvisi.
Categorie
Microsoft ha ridefinito le categorie di allarme per allinearle alle
Origini del servizio
È possibile filtrare gli avvisi in base alle seguenti origini del Service:
- Microsoft Defender per identità
- Microsoft Defender for Cloud Apps per la sicurezza delle app cloud
- Microsoft Defender per endpoint
- Microsoft Defender XDR
- Microsoft Defender per Office 365
- Governance delle app
- Microsoft Entra ID Protection (Protezione ID di Microsoft Entra)
I clienti di Microsoft Endpoint Notification possono ora filtrare e visualizzare i rilevamenti dal servizio filtrando in base a Microsoft Defender Experts annidati nell'origine del servizio Microsoft Defender per endpoint.
Nota
Il filtro Antivirus appare solo se i dispositivi utilizzano Microsoft Defender Antivirus come prodotto predefinito per la protezione in tempo reale antimalware.
Tag
È possibile filtrare gli avvisi in base ai tag assegnati agli avvisi.
Criterio
È possibile filtrare gli avvisi in base alle seguenti policy:
| Fonte di rilevamento | Valore API |
|---|---|
| Sensori di terze parti | ThirdPartySensors |
| Antivirus | WindowsDefenderAv |
| Indagine automatizzata | AutomatedInvestigation |
| Rilevamento personalizzato | CustomDetection |
| TI personalizzato | CustomerTI |
| EDR | WindowsDefenderAtp |
| Microsoft Defender XDR | MTP |
| Microsoft Defender per Office 365 | OfficeATP |
| Microsoft Defender Experts | ThreatExperts |
| SmartScreen | WindowsDefenderSmartScreen |
Entità
È possibile filtrare gli avvisi in base al nome o all'ID dell'entità.
Stato dell'indagine automatizzata
È possibile scegliere di filtrare gli avvisi in base allo stato dell'indagine automatizzata.
Contenuti correlati
- Gestire gli avvisi di Microsoft Defender per endpoint
- Analizza gli avvisi di Microsoft Defender per Endpoint
- Analizzare un file associato a un avviso di Microsoft Defender per endpoint
- Analizzare i dispositivi nell'elenco dispositivi di Microsoft Defender per endpoint
- Analizzare un indirizzo IP associato a un avviso di Microsoft Defender per endpoint
- Analizzare un dominio associato a un avviso di Microsoft Defender per endpoint
- Analizzare un account utente in Microsoft Defender per endpoint