Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Suggerimento
Consigliato: Inizia con Work IQ Dev Tools per scenari di agenti dichiarativi e plug-in pro-code supportati. Vedere la guida introduttiva di WIQD. Le istruzioni basate su toolkit rimangono disponibili per i progetti e i flussi di lavoro esistenti che le richiedono. Controlla il supporto per le funzionalità e l'esperienza di destinazione prima di scegliere uno strumento: WIQD non si rivolge agli agenti del motore personalizzato.
L'individuazione dinamica degli strumenti consente agli agenti dichiarativi che utilizzano plug-in basati su server MCP di risolvere gli strumenti disponibili in fase di esecuzione, direttamente dal server MCP, anziché essere limitati all'elenco degli strumenti acquisito nel manifesto del plug-in dell'agente in fase di pubblicazione. Questa funzione consente agli utenti di accedere alle funzionalità più recenti di un server MCP quasi in tempo reale, senza attendere che l'agente venga riconfezionato, riconvalidato e ripubblicato.
Nota
L'individuazione dinamica degli strumenti include strumenti che restituiscono widget interattivi dell'interfaccia utente (app MCP). L'agente esegue il rendering di questi widget senza alcuna configurazione aggiuntiva.
Nota
Questo articolo illustra i plug-in MCP usati come azioni dell'agente dichiarativo. Per un plug-in che fa riferimento a un server MCP remoto nel agentConnectors manifesto dell'app Microsoft 365, l'individuazione dinamica degli strumenti richiede il manifesto dell'app versione 1.29 o successiva e un host che lo consenta. Per ulteriori informazioni, vedere Configurare server MCP remoti per i plug-in di Microsoft 365 Copilot.
Come si differenzia il rilevamento dinamico degli utensili dagli utensili bloccati
Con gli strumenti aggiunti, lo sviluppatore agente seleziona gli strumenti esposti da un server MCP, li dichiara nel manifesto del plug-in e li spedisce come parte del pacchetto agente. Qualsiasi modifica all'area dell'utensile, ad esempio l'aggiunta di un nuovo strumento, la rimozione di uno deprecato, la ridenominazione di un parametro o il perfezionamento di una descrizione, richiede che lo sviluppatore dell'agente aggiorni il manifesto, invii nuovamente l'agente e lo riconvalidi e venga ripubblicato prima che gli utenti vedano la modifica.
Con il rilevamento dinamico degli utensili, l'agente non contiene più un elenco di utensili fisso. La piattaforma recupera le definizioni degli strumenti correnti dal server MCP in fase di esecuzione, le confronta con l'ultimo set noto, convalida le modifiche e le applica in modo che l'agente operi su una vista aggiornata delle capacità del server.
La tabella seguente riepiloga le differenze.
| Aspetto | Strumenti bloccati | Individuazione dinamica degli utensili |
|---|---|---|
| Fonte delle definizioni degli utensili | Manifesto del plug-in impacchettato con l'agente | Server MCP, recuperato in fase di esecuzione |
| Quando vengono risolte le definizioni degli utensili | In fase di pubblicazione dell'agente | In fase di esecuzione, per sessione |
| Aggiunta o rimozione di uno strumento | Richiede l'aggiornamento del manifesto, il nuovo invio dell'agente e la ripubblicazione | Riflesso automaticamente una volta che il server MCP espone la modifica e il passaggio di convalida in fase di runtime |
| Aggiornamento dello schema o della descrizione di uno strumento | Richiede la ripubblicazione dell'agente | Raccolto in fase di esecuzione |
| Superfici degli strumenti specifiche dell'utente (ad esempio, per SKU, ruolo o diritto) | Non supportate. Ogni utente vede lo stesso elenco di strumenti definiti dal manifesto. | Supportato. Il server MCP può restituire un elenco di strumenti personalizzato per l'utente connesso. |
| È il momento di implementare una nuova funzionalità dello strumento | Giorni o settimane, con limite nel ciclo di ripubblicazione dell'agente | Quasi in tempo reale, gestito solo sulla distribuzione del server MCP e sulla convalida runtime |
| È ora di ritirare uno strumento deprecato | Da giorni a settimane | Quasi in tempo reale |
| Controlli di fiducia e sicurezza sulle definizioni degli utensili | Eseguito in fase di pubblicazione durante la convalida dell'archivio | Convalida a livello di agente in fase di pubblicazione più convalida RAI (Runtime Responsible AI) e Cross-Prompt Injection Attack (XPIA) su ogni strumento individuato o modificato prima che venga attivato |
Differenze nel manifesto del plug-in
Il manifesto del plug-in esprime la modalità di individuazione tramite la configurazione del RemoteMCPServer runtime.
Con gli strumenti aggiunti, elencare gli functions strumenti nella matrice e la proprietà del run_for_functions runtime. Memorizza le loro definizioni nella proprietà del mcp_tool_description runtime:
{
  "functions": [
    { "name": "search_repositories" },
    { "name": "search_users" }
  ],
  "runtimes": [
    {
      "type": "RemoteMCPServer",
      "spec": {
        "url": "https://api.contoso.com/mcp",
        "mcp_tool_description": {
          "file": "mcp-tools.json"
        }
      },
      "run_for_functions": [
        "search_repositories",
        "search_users"
      ]
    }
  ]
}
Con l'individuazione run_for_functionsdinamica degli strumenti, l'array functions è vuoto e la proprietà del runtime è impostata su ["*"], quindi l'agente risolve tutti gli strumenti del server in fase di esecuzione:
{
  "functions": [],
  "runtimes": [
    {
      "type": "RemoteMCPServer",
      "spec": {
        "url": "https://api.contoso.com/mcp"
      },
      "run_for_functions": [
        "*"
      ]
    }
  ]
}
Per ulteriori informazioni, vedere Oggetto specifica server MCP.
Configurare gli strumenti bloccati con Agents Toolkit
Per impostazione predefinita, Microsoft 365 Agents Toolkit configura un nuovo plug-in MCP per il rilevamento dinamico degli strumenti. Per bloccare invece un set fisso e curato di strumenti, ad esempio per esporre solo un sottoinsieme degli strumenti del server o per mantenere costante la superficie degli strumenti tra le versioni, seleziona gli strumenti in Agents Toolkit. L'area dello strumento non cambia finché non aggiorni il manifesto e ripubblichi l'agente.
Per bloccare in alto un set specifico di strumenti:
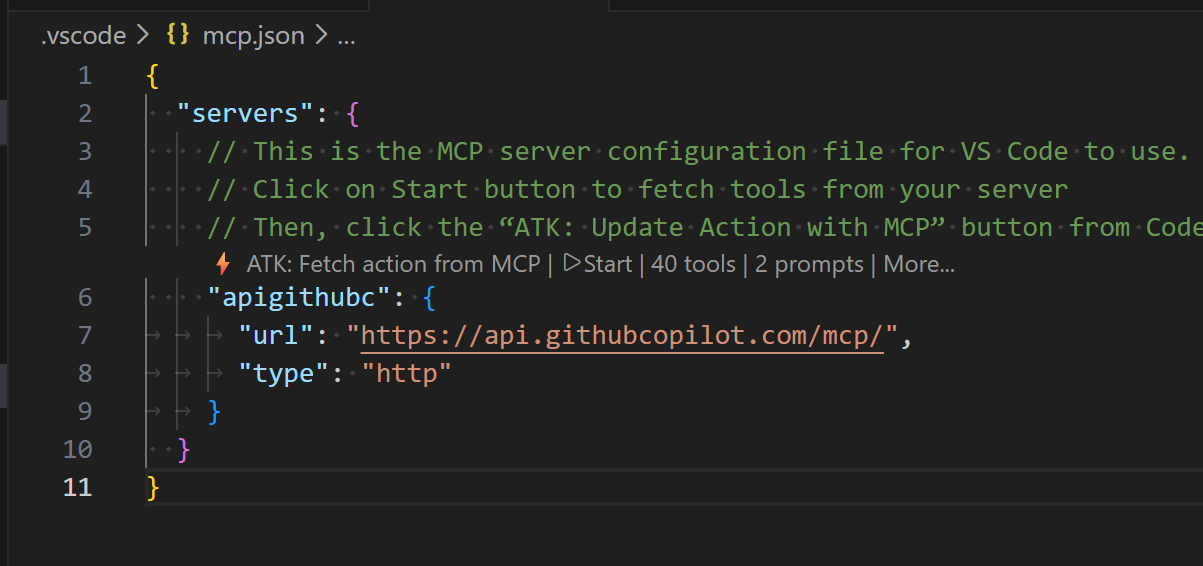
Apri il file .vscode/mcp.json . Seleziona il pulsante Start nell'editor di file.
Se viene richiesto di eseguire l'autenticazione, selezionare Consenti l'autenticazione.
Selezionare il pulsante ATK: Recupera azione da MCP nell'editor di file, quindi selezionare ai-plugin.json.
Selezionare gli strumenti da usare per l'agente.
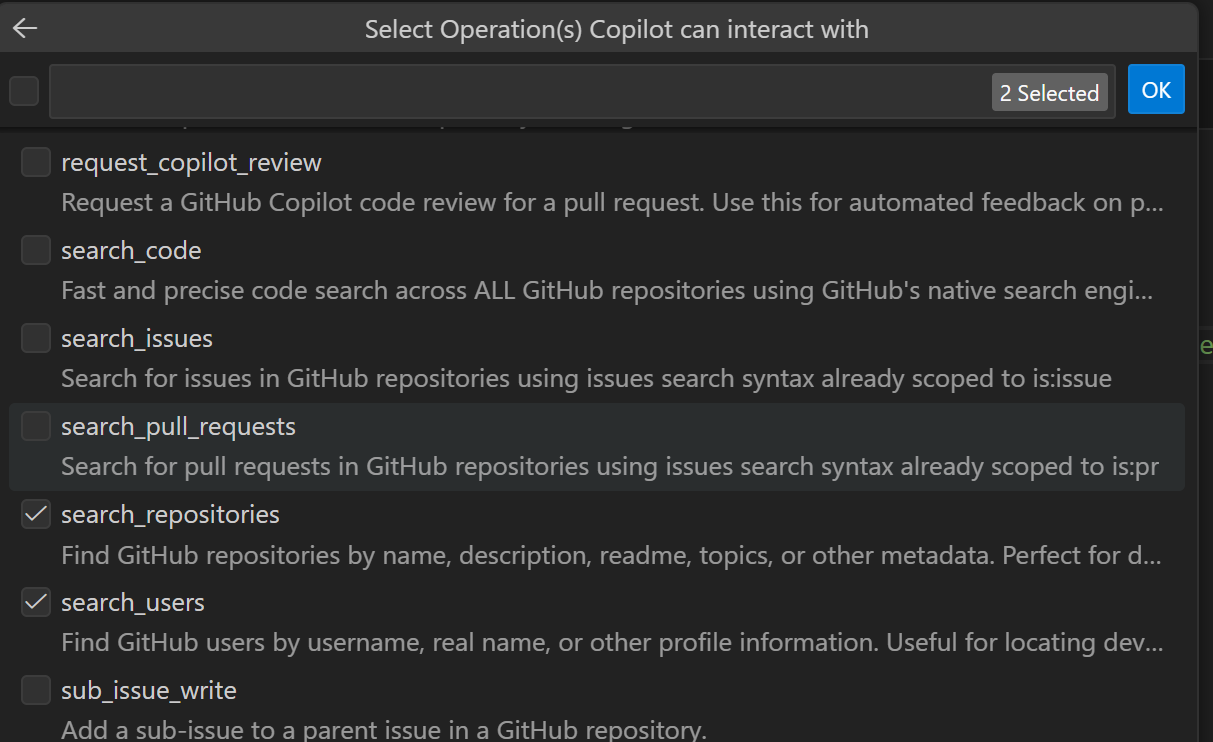
Dopo aver selezionato gli strumenti, Agents Toolkit aggiorna ai-plugin.json con gli strumenti bloccati, come mostrato nelle differenze dei manifesti dei plug-in. Agents Toolkit memorizza le definizioni degli strumenti nella proprietà del mcp_tool_description runtime, in linea in un tools array o come riferimento a un file che le contiene. Le definizioni corrispondono al formato restituito dal metodo del tools/list server MCP.
Trasparenza, governance e controllo per gli amministratori
L'individuazione dinamica degli strumenti cambia quando gli utensili vengono individuati dal momento della pubblicazione al runtime. Lo sviluppatore del server MCP continua ad essere autore e proprietario delle definizioni dello strumento. Per preservare le garanzie di trasparenza, governance e conformità su cui si basano gli amministratori, la piattaforma fornisce controlli e segnali di audit tramite l'interfaccia di amministrazione di Microsoft 365 (MAC) e Microsoft Purview.
Distinguere gli agenti con l'individuazione dinamica dagli strumenti aggiunti
Gli amministratori possono identificare gli agenti nel tenant che usano l'individuazione dinamica degli strumenti dalla visualizzazione dei dettagli dell'agente nell'interfaccia di amministrazione di Microsoft 365. Nella scheda Strumenti di & dati della visualizzazione dei dettagli dell'agente, un banner informativo nella sezione Strumenti indica che l'agente utilizza un server MCP i cui strumenti possono cambiare in fase di esecuzione.
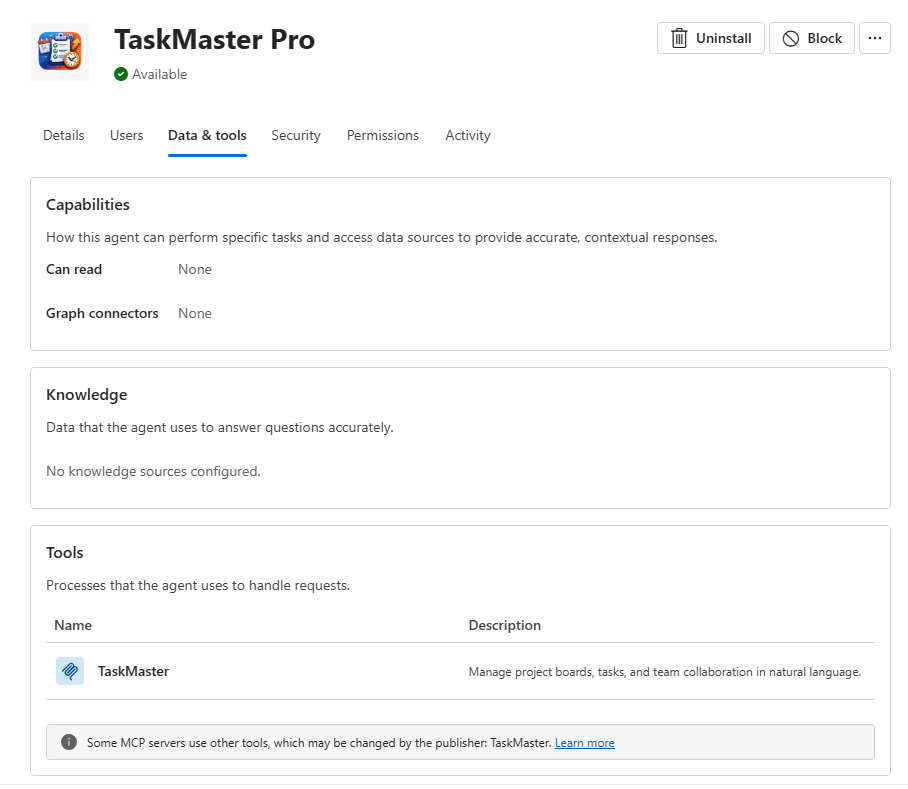
La visualizzazione elenco catalogo agenti e connettori rimane invariata. Il meccanismo di individuazione è visualizzato nella pagina dei dettagli per agente, non negli elenchi a livello di catalogo.
Disabilitazione degli agenti che utilizzano l'individuazione dinamica degli strumenti
Non esiste un interruttore separato a livello di tenant o agente per la funzionalità di individuazione dinamica degli strumenti. Gli amministratori usano invece i controlli esistenti a livello di agente nell'interfaccia di amministrazione di Microsoft 365:
- Se un amministratore non vuole che un agente specifico che usa l'individuazione dinamica degli strumenti sia disponibile nel tenant, può disabilitare o bloccare tale agente tramite gli stessi controlli di gestione degli agenti usati oggi per qualsiasi agente dichiarativo.
- Utilizzare gli stessi controlli, inclusa l'assegnazione di un agente a utenti o gruppi specifici, per gestire temporaneamente la disponibilità di un agente che utilizza l'individuazione dinamica degli strumenti prima di un'implementazione più ampia.
Questo approccio significa che l'individuazione dinamica degli strumenti non introduce una nuova superficie di criteri che gli amministratori possano imparare. L'abilitazione, l'ambito e la disabilitazione degli agenti funzionano allo stesso modo, indipendentemente dal fatto che l'agente usi strumenti aggiunti o il rilevamento dinamico degli strumenti. La visualizzazione dei dettagli dell'agente indica all'amministratore quale meccanismo di individuazione utilizza l'agente, in modo che possa prendere una decisione informata sull'opportunità di consentirlo.
Log di controllo in Microsoft Purview
Le interazioni con gli agenti che usano l'individuazione dinamica degli strumenti vengono registrate nel log di controllo di Microsoft Purview sotto il carico di lavoro, insieme alle Copilot interazioni con qualsiasi altro agente dichiarativo. Gli amministratori possono individuare questi record filtrando Workload = Copilot nella ricerca di controllo di Purview e possono identificare l'agente specifico usando il TargetAgentName campo in CopilotEventData.
Come vengono preservate le garanzie di fiducia e sicurezza esistenti
La scoperta dinamica degli strumenti non aggira il modello di fiducia e sicurezza che si applica oggi ai plug-in MCP. Estende il modello con un livello di convalida runtime:
- Le app ISV (3P) continuano a basarsi sullo stack di governance dell'estendibilità esistente: attestazione dell'autore e certificazione M365, contratto di servizio e condizioni per l'utilizzo del tenant e ISV, convalida dell'archivio eseguita in fase di pubblicazione.
- Le app line-of-business (LOB) continuano a basarsi sulle procedure di onboarding e conformità interne esistenti del tenant per le app proprietarie e interne.
- Validazione runtime: ogni strumento appena scoperto o modificato viene vagliato dai classificatori RAI e XPIA prima che lo strumento venga attivato per gli utenti finali. Il processo blocca le modifiche agli strumenti che non superano la convalida.
Insieme, questi processi garantiscono che le garanzie su cui i clienti fanno affidamento in fase di pubblicazione continuino a valere man mano che gli strumenti si evolvono in fase di esecuzione.