Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Il workshop per i CISO è uno dei nostri workshop del Security Adoption Framework (SAF), progettati per aiutare le organizzazioni a modernizzare i propri programmi di sicurezza utilizzando la strategia Zero Trust, le best practice di sicurezza e gli insegnamenti tratti da casi reali.
Il workshop è progettato per supportare i leader della sicurezza e della tecnologia in quanto allineano la strategia di sicurezza alle priorità aziendali in continua evoluzione, alle piattaforme tecnologiche e al panorama delle minacce.
Usa questa relazione come tuo modello operativo:
- Usare il workshop CISO per stabilire risultati e priorità aziendali e di sicurezza.
- Utilizzare SAF per organizzare e gestire il programma di miglioramento della sicurezza.
- Usare MCRA per comprendere e implementare le funzionalità e le architetture di sicurezza di supporto.
Tip
I nostri workshop sul Security Adoption Framework (SAF) sono allineati alle linee guida SAF strutturate.
Perché il workshop CISO?
I moderni programmi di sicurezza devono adattarsi continuamente. I modelli aziendali cambiano, i parchi tecnologici si espandono e gli aggressori si evolvono rapidamente. Molte organizzazioni non lottano perché non dispongono di strumenti di sicurezza, ma poiché la strategia di sicurezza, i ruoli, le metriche e il processo decisionale non sono allineati.
Il WORKSHOP CISO affronta questa sfida aiutando i leader a strutturare la sicurezza come abilitatore aziendale, non solo a una funzione tecnica. Aiuta i leader a:
- Comprendi come Zero Trust ridefinisce la moderna strategia di sicurezza
- Comunicare le priorità di sicurezza in modo efficace agli stakeholder aziendali
- Allineare gli investimenti di sicurezza ai rischi e ai risultati aziendali
- Evitare antipattern comuni che riducono l'efficacia della sicurezza
- Stabilire metriche realistiche e modelli operativi per il successo a lungo termine
Invece di concentrarsi solo sugli strumenti, il workshop sottolinea il processo decisionale, l'allineamento e la responsabilità, ovvero le aree che spesso limitano i risultati della sicurezza.
Per chi è il laboratorio?
Il workshop è utile per i team di sicurezza, i team IT, i responsabili aziendali e i team cloud ed è particolarmente rilevante per i ruoli con una grande responsabilità strategica:
- CISO + Direttori della sicurezza - Modernizzazione della strategia di sicurezza, governance e componenti del programma. Integrazione della sicurezza in un'organizzazione di grandi dimensioni.
- CIO + AMMINISTRATORI IT - Integrazione della sicurezza in programmi tecnologici, iniziative cloud e attività di trasformazione.
- Enterprise + Security Architects : progettazione e allineamento delle architetture di sicurezza con le priorità di strategia aziendale e tecnologia.
Come il workshop aiuta con l'adozione della sicurezza
Il percorso consigliato per l'adozione della sicurezza include indicazioni per una strategia di sicurezza, un'integrazione e una disciplina di governance . Questa disciplina è incentrata sulle basi organizzative e operative necessarie per creare e sostenere un programma di sicurezza efficace.
Il workshop CISO fornisce informazioni di contesto e pratiche che supportano questa disciplina nel percorso di adozione.
Cosa succede dopo il workshop?
Il completamento del workshop segna l'inizio della fase esecutiva, non la fine dell'impegno. Usare gli output del workshop per eseguire un ciclo di vita continuo per il miglioramento della sicurezza:
Preparare -> Facilitare -> Registrare le decisioni -> Creare la roadmap -> Assegnare la proprietà -> Implementare -> Misurare -> Migliorare
Azioni post-workshop consigliate:
- Verificare i risultati aziendali e di sicurezza desiderati.
- Acquisire decisioni chiave, presupposti, dipendenze e domande non risolte.
- Classificare in ordine di priorità le lacune in base all'impatto aziendale e al rischio di sicurezza.
- Assegnare proprietari responsabili in tutte le discipline di sicurezza SAF pertinenti.
- Mappare i miglioramenti prioritari sulle funzionalità architetturali con MCRA.
- Crea o aggiorna la roadmap per la sicurezza usando la guida al percorso SAF.
- Stabilire attività cardine e prove di avanzamento con linee guida sulla postura di sicurezza.
- Rivaluta periodicamente e aggiorna le priorità.
Output previsti del workshop
A seconda dell'ambito e del formato del workshop, gli output utili da portare avanti in genere includono:
- Risultati aziendali e di sicurezza desiderati.
- Rischi materiali e osservazioni sullo stato corrente.
- Priorità dello stato di destinazione e temi decisionali dell'architettura.
- Roadmap di miglioramento prioritizzata.
- Responsabili designati e autorità decisionali.
- Dipendenze chiave e decisioni non risolte.
- Misure di avanzamento e cadenza di follow-up.
Disponibilità del workshop
È consigliabile eseguire questo workshop come workshop condotto da esperti tramite Microsoft Unified. Se hai Microsoft Unified, contatta il tuo Customer Success Account Manager (CSAM) per richiedere una consegna di workshop guidata da esperti che ti aiuta a:
- Scopri gli impegni dei clienti reali e i team di sicurezza interni di Microsoft.
- Aumentare la maturità del programma di sicurezza e migliorare il comportamento di sicurezza complessivo.
- Prendere decisioni informate, classificare in ordine di priorità le iniziative corrette e connettere la strategia all'esecuzione nell'intera organizzazione.
- Rafforzare le funzionalità di rilevamento e risposta delle minacce.
- Applica i principi Zero Trust in modo concreto e operativo.
Per questo workshop sono disponibili anche numerosi video gratuiti.
- Video preregistrati disponibili nei video del workshop CISO
- Una presentazione in PDF dei materiali di accompagnamento da scaricare/consultare.
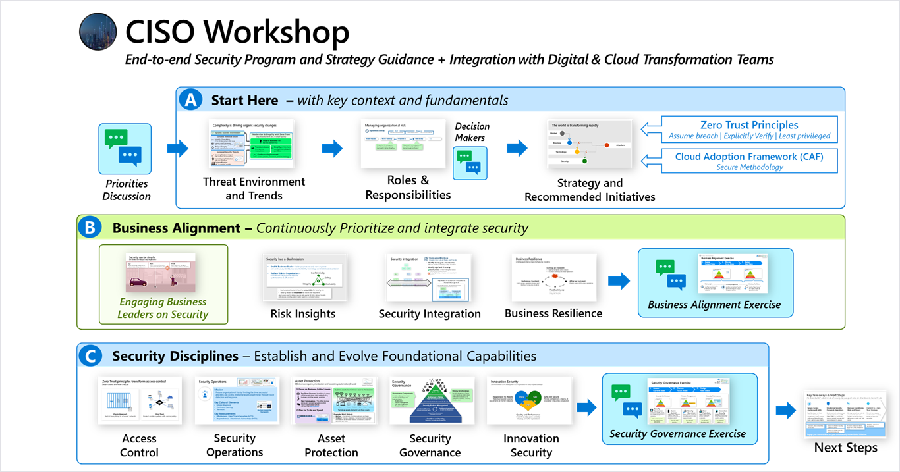
Struttura e argomenti del workshop
| Sezione | Area |
|---|---|
| Parte A - Contesto chiave e nozioni fondamentali |
Tendenze che influiscono sulla sicurezza : incluse le minacce, la tecnologia e le tendenze di trasformazione aziendale. Evoluzione dei ruoli e delle responsabilità in ambito sicurezza, - comprese le principali best practice e le tendenze da monitorare. Strategia e iniziative consigliate per migliorare il programma - Incluso il ruolo di Zero Trust nella strategia, il costo (basso) per gli utenti malintenzionati di acquistare strumenti e password, imparare a ottenere informazioni affidabili e un'analisi aziendale degli attacchi ransomware. |
| Parte B - Allineamento aziendale |
Coinvolgere i leader aziendali sui temi della sicurezza - Linee guida per agevolare il dialogo usando il linguaggio dei leader aziendali, per spiegare la sicurezza, le principali metriche di successo del programma e ottenere il sostegno agli obiettivi di sicurezza. Approfondimenti sui rischi – Discute il duplice obiettivo della sicurezza: ridurre il rischio per l'organizzazione e favorire gli obiettivi aziendali. Condivide suggerimenti sull'allineamento degli obiettivi aziendali e dei rischi aziendali per la sicurezza e informazioni dettagliate sui tipi di motivazioni degli utenti malintenzionati affrontati dalle organizzazioni. Integrazione della sicurezza : linee guida per l'integrazione dei team di sicurezza e l'integrazione della sicurezza nei processi IT e aziendali. Include una discussione approfondita sulla creazione di un programma di gestione del comportamento con un team operativo incentrato sui controlli preventivi. Questo complementa il team SecOps incentrato sul rilevamento, la risposta e il ripristino. Resilienza aziendale : illustra la resilienza aziendale come stella settentrionale del programma di sicurezza, attraversare tutte le discipline di sicurezza. Richiede un bilanciamento degli investimenti per la sicurezza (prima, durante e dopo un evento imprevisto) e la creazione di un ciclo di feedback forte. Questa sezione comprende anche la discussione dell'impatto delle strategie sbilanciate (che è un antipattern comune). Modelli di maturità : descrivere i percorsi reali per informazioni dettagliate sui rischi, integrazione della sicurezza e resilienza aziendale, incluse azioni concrete che consentono di passare al livello successivo. |
| Parte C - Discipline di sicurezza |
Controllo di accesso - illustra come l'approccio Zero Trust stia trasformando l'Controllo di accesso, tra cui la convergenza dell'accesso alle identità e alla rete in un unico approccio coerente e l'emergere del modello Known-Trusted-Allowed, che aggiorna il classico approccio autenticato/autorizzato. Operazioni di sicurezza : illustra gli aspetti chiave della leadership di una capacità SecOps o di un Security Operations Center (SOC), tra cui metriche critiche di successo, punti di contatto chiave con i leader aziendali e le funzioni ed elementi culturali critici. Protezione asset : illustra due imperativi chiave per i team che gestiscono e proteggono gli asset (spesso operazioni IT o operazioni del carico di lavoro in DevOps). Questi team devono classificare in ordine di priorità il lavoro di sicurezza in base alla criticità aziendale e devono impegnarsi ad ampliare in modo efficiente la sicurezza nel set di asset di grandi dimensioni, in crescita e in continua evoluzione nel patrimonio tecnologico. Governance della sicurezza: illustra il ruolo della governance della sicurezza come un ponte tra il mondo degli obiettivi aziendali e la tecnologia e il modo in cui questo ruolo cambia con l'avvento delle trasformazioni cloud, digitali e Zero Trust. Questa sezione illustra anche i componenti chiave della governance della sicurezza, tra cui rischio, conformità, architettura della sicurezza, gestione del comportamento, intelligence strategica sulle minacce e altro ancora. Innovation Security : illustra come la sicurezza delle applicazioni si evolve in un approccio moderno (incluso DevSecOps) e le aree di interesse chiave per favorire il successo di questa funzionalità. Modelli di maturità della governance della sicurezza : descrive i percorsi reali per l'architettura della sicurezza, la gestione del comportamento e la manutenzione della sicurezza IT, incluse azioni concrete che consentono di passare al livello successivo. |
| Prossimi passi/Chiusura | Finisce il workshop con le vittorie rapide chiave e i passaggi successivi. |
Annotazioni
I moduli della sessione Di progettazione dell'architettura illustrati nel video non sono ancora pubblicati per il workshop gratuito.
Percorsi successivi specifici per il pubblico
Responsabili della sicurezza
Usare questi percorsi per trasformare i risultati del workshop in direzione del programma:
- Strategia di sicurezza, integrazione e governance
- Rafforzare la postura e la conformità
- Usare SAF in modo efficace
Architetti e professionisti
Usare questi percorsi per convertire le priorità in attività di architettura e implementazione:
- Architetture di riferimento per la cybersecurity Microsoft (MCRA)
- Disciplina dell'architettura di sicurezza
- Panoramica delle discipline di sicurezza
- Guida tecnologica
Partner e facilitatori
Usare questi percorsi per realizzare in modo coerente e connettere gli output del workshop all'esecuzione:
Passaggi successivi
- Scopri come funziona l'erogazione dei workshop nella panoramica dei workshop SAF.
- Usare panoramica SAF e le discipline di sicurezza per organizzare l'esecuzione dopo il workshop.
- Usare MCRA per convertire le priorità nella pianificazione delle capacità architetturali.
- Contattare Microsoft Unified tramite il proprio CSAM oppure usare i video gratuiti del workshop CISO.