Defender for CloudでMicrosoft Defender for Servers Plan 2を有効にすると、1ノードあたり1日500MBの無料データ取り込みが得られます。
- 1日あたりの総データ許容枠は、機械数×500MBに相当します。
- 日次データ許容はサブスクリプション内のすべてのマシンで計算され、マシンごとに強制されるわけではありません。
- サブスクリプション内のすべてのマシンで取り込まれた総データが日々の許容範囲内であれば、個々のマシンが500MBを超えて取り込みを消費していても、取り込み分は請求されません。
- この利点はLog Analyticsのワークスペースレベルにも当てはまります。
- この特典はコストがゼロであるため、請求書には表示されません。 製品 UI と Microsoft Cost Management のエクスポートで確認できます。 データ割り当ての利点を表示する方法について説明します。
データ インジェスト特典の適用方法
1日あたり500MBのデータ取り込み特典は、以下の場合に適用されます:
- サーバー プラン 2 のDefenderは、マシンが報告するLog Analytics ワークスペースで有効になっています。 許容量は毎日計算され、プラン 2 がアクティブな間にのみ適用されます。
- 対象となるセキュリティ データは、Azure Monitor エージェント (AMA)、Microsoft Defender for Endpoint センサー、またはエージェントレス ファイル整合性監視 (FIM) を介してそのワークスペースに取り込まれます。 エージェントレス FIM イベントは、
MDCFileIntegrityMonitoringEventsテーブルに報告されます。
個別の構成は必要ありません。 特典は、対象となるテーブルに自動的に適用されます。
Note
特典は、ワークスペースの課金モデルに基づいて適用されます。
- Microsoft Sentinel クラシック メーター: Log Analytics インジェストにのみ適用されます。
- Microsoft Sentinel の簡素化された (統合) メーター: Microsoft Sentinel のデータ インジェストに適用されます。
サポートされているデータの種類
この特典では、次のセキュリティ データ型がサポートされます。 カテゴリの完全な一覧については、 セキュリティ カテゴリのテーブルを参照してください。
- SecurityAlert
- SecurityBaseline
- SecurityBaselineSummary
- SecurityDetection
- SecurityEvent
- WindowsFirewall
- ProtectionStatus
- ワークスペースで Update Management ソリューションが実行されていないか、ソリューションのターゲット設定が有効になっている場合は、Update と UpdateSummary。
- MDCFileIntegrityMonitoringEvents
- WindowsEvent
- DeviceCustomFileEvents
- DeviceCustomRegistryEvents
Note
WindowsEventが一覧表示されますが、Microsoft-SecurityEvent テーブルに移動するSecurityEvent ストリームのセキュリティ イベントのみが、500 MB/日の許容量の対象となります。 アプリケーション、システム、またはその他のイベント ログ チャネルは対象外であり、通常のインジェストとして課金されます。
ワークスペースを設定する
Azure Monitor の手順に従って Log Analytics ワークスペースを作成します。
Defender for Servers プラン 2 を有効にする
500 MB/日のデータ インジェスト特典を取得するには、Log Analytics ワークスペースで Defender for Servers プラン 2 を有効にします。
Azure portal にサインインする
「Microsoft Defender for Cloud」を参照してください。
環境設定を選択します。
構成するLog Analytics ワークスペースを選択します。
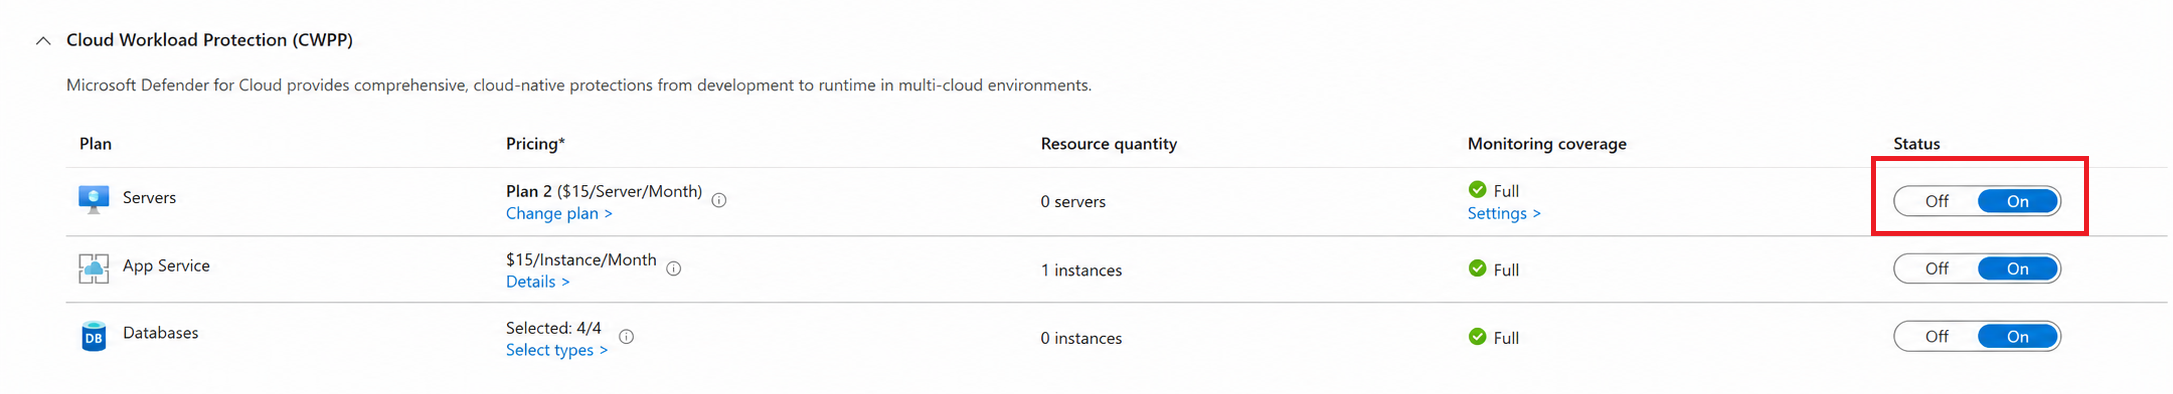
サーバー プラン 2 のDefenderをオンにし、[保存] を選択します。
Note
Defender for Servers プラン 2 を無効にするには、有効になっている各 Log Analytics ワークスペースで無効にします。