Microsoft Defender for CloudはMicrosoft Security Copilotと連携し、コードリポジトリ内のInfrastructure as Code(IaC)問題の修正を支援します。 Copilotを使うことで、開発サイクルの早期にセキュリティ問題を発見し修正することができます。 Copilotは問題を修正するプルリクエスト(PR)を作成します。 自動生成PRはコードの問題を迅速かつ正確に修正するのに役立ちます。
始める前に、Defender for Cloud、Security Copilot、リポジトリ統合の前提条件を満たしていることを確認してください。
前提条件
始める前に、以下の前提条件が整っているか確認してください:
- 環境でDefender for Cloudを有効にしてください
Azure DevOps環境を Defender for Cloud - Microsoft Security DevOps の Azure DevOps 拡張機能の構成
- DevOpsのセキュリティサポートおよび前提条件を満たしているか確認し、確認してください
- Azure Copilot にアクセスする。
- Microsoft Security Copilotにセキュリティ計算ユニットを割り当ててください
Infrastructure as Code(IaC)スキャン結果を修正する
Defender for CloudのCopilotを使ってフラグが立てられた問題を修正できます。 発見を解決するためには以下の手順に従います:
Azure portal にサインインする
「Microsoft Defender for Cloud」を検索して選択します。
[推奨事項] に移動します。
コードとしてのインフラストラクチャのスキャン結果が未解決であるという推奨事項のある Azure DevOps リポジトリを検索して選択します。

[Reduce risk with Copilot] (Copilot を使用してリスクを軽減する) を選択します。

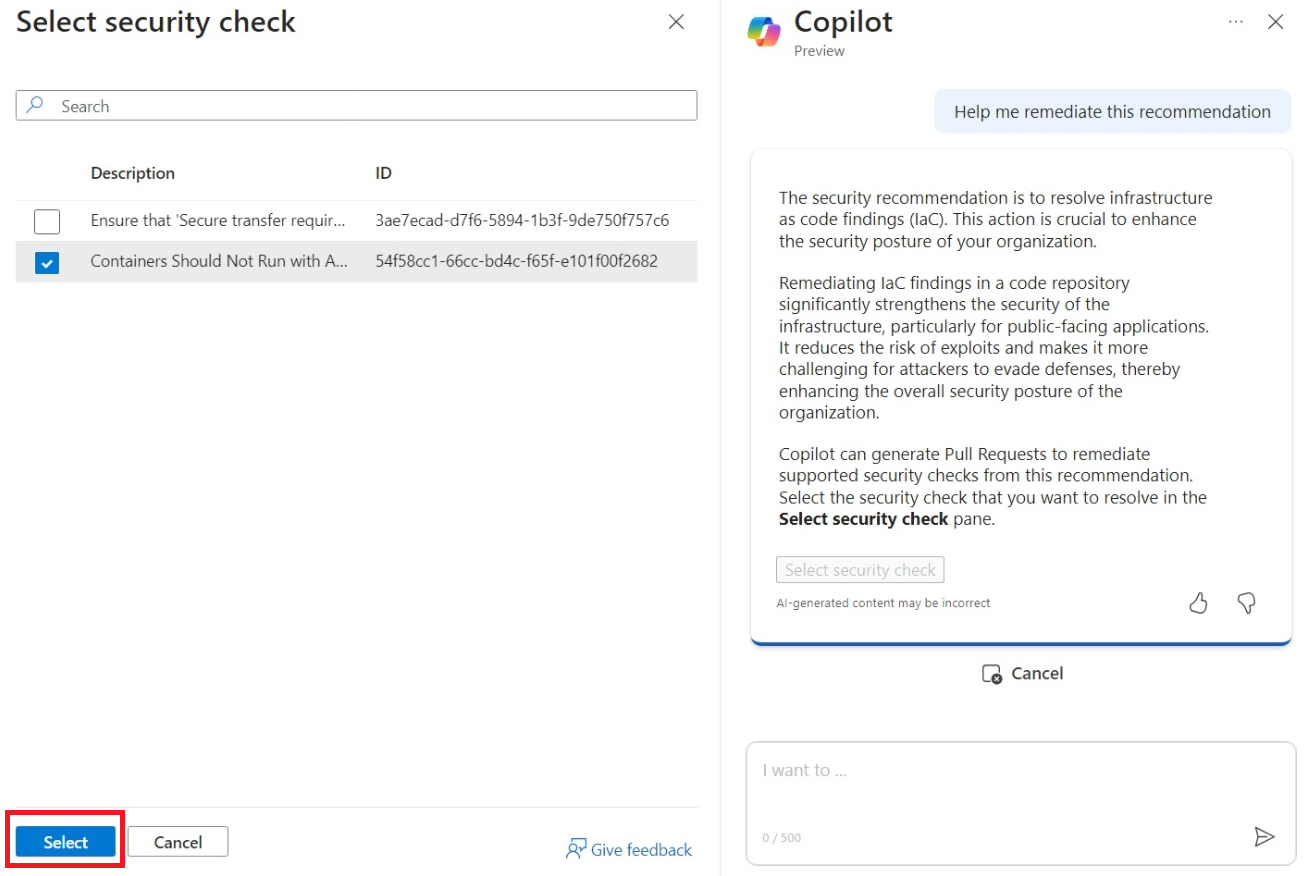
[Help me remediate this recommendation] (この推奨事項の修復に関するヘルプ) を選択します。
[セキュリティ チェック] を選択します。
セキュリティチェックの結果に合致する説明を選択します。
[選択]
コード修正の要約を確認します。
送信を選択します。
Copilotの結果に表示されるプルリクエストリンクを選択してください。
pull request をレビューします。


Copilotがコードリポジトリにプルリクエストを作成した後、開発者はマージする前にそれを確認・承認すべきです。