Microsoft Defender for Cloud では、Amazon Web Services (AWS) アカウントのオンボードに必要なリソースを含む CloudFormation テンプレートが生成されます。 Microsoft Defender for Cloud と Microsoft Sentinel の両方で、AWS CloudTrail イベントを取り込むことができます。 これらの手順を使って、すでにMicrosoft Sentinelに接続されているAWSアカウントでDefender for CloudのCloudTrailインジェスを有効にしてください。
既定では、Microsoft Sentinel コネクタは、Amazon SQS キューを介して Amazon S3 から直接 CloudTrail 通知を受信します。 Amazon SQS キューは 1 つのコンシューマーのみをサポートするため、Defender for Cloud の CloudTrail インジェストを有効にするには、両方のサービスが CloudTrail イベントを並列で受信できるように Amazon SNS ファンアウト パターンを構成する必要があります。
前提条件
この記事の手順を完了するには、以下が必要です。
Microsoft Azure サブスクリプションが必要です。 Azureのサブスクリプションをお持ちでない場合は、無料のAzureアカウントに登録できます。
AWS アカウントへのアクセス。
関連する Azure サブスクリプションの共同作成者レベルのアクセス許可。
SNSファンアウト方式のみ: AWS CloudTrailは、ログをAmazon S3バケットに配信するように設定されています。
SNS ファンアウト方式のみ: そのバケットから CloudTrail ログを取り込む既存の Microsoft Sentinel AWS コネクタ。
SNS ファンアウトを使用して CloudTrail インジェストを有効にする
AWS CloudTrail ログが既に Microsoft Sentinel にストリーミングされている場合は、ファンアウト メカニズムとして Amazon SNS を使用して Defender for Cloud の CloudTrail インジェストを有効にすることができます。 この構成により、両方のサービスが CloudTrail イベントを並列で受信できます。
Important
次の手順では、共有 CloudTrail インジェスト用に AWS リソースを構成します。 Defender for Cloud のセットアップを完了するには、 AWS CloudTrail ログを Microsoft Defender for Cloud と統合します。
CloudTrail 用の Amazon SNS トピックを作成する
複数の加入者にCloudTrailイベント通知を配信するためのAmazon SNSトピックを作成しましょう。
AWS マネジメントコンソールで、 Amazon SNS を開きます。
[ トピックの作成] を選択し、[ Standard] を選択します。
CloudTrail-SNSなどの説明的な名前を入力し、トピックを作成を選択します。
後で使用するために トピック ARN を コピーします。
トピックの詳細ページで、[ 編集] を選択し、[ アクセス ポリシー] を展開します。
CloudTrail S3 バケットがトピックにイベントを発行できるようにするポリシー ステートメントを追加します。
<region>、<accountid>、および<S3_BUCKET_ARN>を実際の値に置き換えます。{ "Version": "2012-10-17", "Statement": [ { "Sid": "AllowS3ToPublish", "Effect": "Allow", "Principal": { "Service": "s3.amazonaws.com" }, "Action": "SNS:Publish", "Resource": "arn:aws:sns:<region>:<accountid>:CloudTrail-SNS", "Condition": { "StringEquals": { "aws:SourceArn": "<S3_BUCKET_ARN>" } } } ] }
Defender for Cloud の SQS キューを作成する
Defender for CloudがSNSトピックからCloudTrailイベント通知を受け取るために使用する専用のSQSキューを作成します。
Amazon SQS で、[キューの作成] を選択し、[Standard] を選択します。
DefenderForCloud-SQSのような名前を入力し、キューを作成します。
SQS キュー アクセス ポリシーを更新して、SNS トピック ARN がこのキューの
SQS:SendMessageアクションを実行できるようにします。CloudTrail SNS トピックをサブスクライブする各 SQS キューに、このポリシーを適用します。 これらのキューには通常以下が含まれます:
- Microsoft Sentinel で使用される SQS キュー
- Defender for Cloud 用に作成された SQS キュー
SNSトピックにSQSキューへのメッセージ送信権限を与えるには、以下のポリシーステートメントを使用します。
<region>、<accountid>、および<QUEUE_NAME>を実際の値に置き換えます。{ "Sid": "AllowCloudTrailSnsToSendMessage", "Effect": "Allow", "Principal": { "Service": "sns.amazonaws.com" }, "Action": "SQS:SendMessage", "Resource": "arn:aws:sqs:<region>:<accountid>:<QUEUE_NAME>", "Condition": { "ArnLike": { "aws:SourceArn": "arn:aws:sns:<region>:<accountid>:CloudTrail-SNS" } } }
両方の SQS キューを SNS トピックにサブスクライブする
Amazon SNS で、作成したトピックを開きます。
次の両方について、SNS トピックのサブスクリプションを作成します。
- 既存の Microsoft Sentinel SQS キュー
- 新しい Defender for Cloud の SQS キュー

各サブスクリプションを作成する場合:
- プロトコルとして Amazon SQS を選択します。
- Queue ARN を貼り付けます。
- 生メッセージ配信を有効にします。

Microsoft Sentinel SQS キュー アクセス ポリシーを更新する
もしあなたのAWSアカウントがすでにMicrosoft Sentinelに接続されている場合は、SNSトピックがメッセージを送信できるように既存のSentinel SQSキューも更新する必要があります。
Amazon SQS で、Microsoft Sentinel で使用される SQS キューを開きます。
アクセス ポリシーを編集します。
CloudTrail SNS トピック ARN を参照して、Defender for Cloud キューに使用されるのと同じ
SQS:SendMessageステートメントを追加します。ポリシーを保存します。
このステップをスキップすると、SNSファンアウト構成に切り替えた後、Microsoft SentinelはCloudTrailの通知を受け取らなくなります。
S3 イベント通知を更新して CloudTrail ログを SNS に発行する
Amazon S3 で CloudTrail バケットを開き、[イベント通知] に移動します。
Microsoft Sentinel で使用されている既存の S3 → SQS イベント通知を削除します。
新しいイベント通知を作成して、SNS トピックに発行します。
イベントの種類を Object created (PUT) に設定します。
CloudTrail ログ ファイルのみが通知を生成するように プレフィックス フィルター を構成します。
完全な CloudTrail ログ パス形式を使用します。
AWSLogs/<AccountID>/CloudTrail/構成を保存します。
これらの変更の後、Microsoft Sentinel と Defender for Cloud の両方が、SNS ファンアウト パターンを使用して CloudTrail イベント通知を受信します。

OIDC ID プロバイダーの競合を解決する
Microsoft Defender for Cloud に AWS アカウントを接続する の手順に従い、AWS アカウントを接続する セクションのステップ 8 まで進めてください。
コピーを選択します。

テンプレートをローカル テキスト編集ツールに貼り付けます。
テンプレートの "ASCDefendersOIDCIdentityProvider": { セクションを検索し、ClientIdList 全体を個別にコピーします。
テンプレートで ASCDefendersOIDCIdentityProvider セクションを検索し、削除します。
ファイルをローカルに保存します。
別のブラウザー ウィンドウで、AWS アカウントにサインインします。
Identity and Access Management (IAM)>Identity Providers に移動します。
33e01921-4d64-4f8c-a055-5bdaffd5e33d を検索して選択します。
[ アクション]>[対象ユーザーの追加]を選択します。
手順 4 でコピーした ClientIdList セクションを貼り付けます。
Defender for Cloudの「アクセス設定」ページにアクセスしてください。
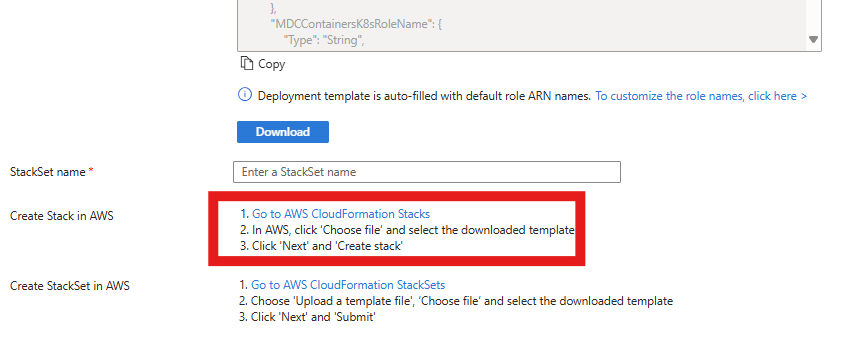
AWSでスタックを作成する手順に従い、ローカルに保存したテンプレートを使いましょう。
次へを選択します。
を選択してを作成します。

