次のセクションを使用して、Fabric での Copilot との AI 操作でサポートされる Microsoft Purview 機能 と、セキュリティとコンプライアンスに関するこれらの AI 操作を管理するための推奨事項をいくつか示します。
Microsoft Purview でサポートされている Fabric の最初の Copilot は、Power BI 用の Copilot です。 現在のサポートは、すべてのプロンプトとすべてのテキスト ベースの応答に拡張されます。
注:
Fabric および Fabric Data Agent でのその他の Copilot エクスペリエンスに対する Microsoft Purview サポートは現在プレビュー段階です。
Microsoft Purview がこれらの AI 操作を管理するための前提条件として、Microsoft Fabric 管理ポータルの [Microsoft Purview による AI 操作のセキュリティ保護を許可 する] オプションを 有効にする必要があります。これは既定の設定です。 このオプションの詳細については、「 テナント設定インデックス」を参照してください。
Microsoft Purview でこれらの AI 操作を管理するには、organizationで従量課金制課金を有効にする必要があります。
サポートされている機能
次の表を使用して、Fabric の Copilot でサポートされている Microsoft Purview 機能を一目で確認します。
| Microsoft Purview の機能またはソリューション | AI インタラクションでサポートされる |
|---|---|
| AI (クラシック) のDSPMとDSPM | ✓ |
| 監査 | ✓ |
| データの分類 | ✓ |
| 秘密度ラベル | ✕ |
| 秘密度ラベルのない暗号化 | ✕ |
| データ損失防止 | ✕ |
| インサイダー リスクの管理 | ✓ |
| 通信コンプライアンス | ✓ |
| 電子情報開示 | ✓ |
| データ ライフサイクル管理 | ✓ |
| コンプライアンス マネージャー | ✓ |
AI (クラシック) のDSPMとDSPM
データ セキュリティ態勢管理またはAI 用データ セキュリティ態勢管理 (クラシック) をフロント ドアとして使用して、企業全体で AI の使用に対するコンプライアンス制御を検出、セキュリティ保護、適用します。 どちらのDSPMバージョンも、使いやすいグラフィカル ツールとレポートを使用して、Microsoft Purview の情報保護とコンプライアンス管理の既存のコントロールを使用して、organization内での AI の使用に関する分析情報をすばやく得ることができます。 パーソナライズされた推奨事項とワンクリック ポリシーを使用すると、データを保護し、規制要件に準拠するのに役立ちます。
AI アプリ固有の情報:
推奨事項 コンプライアンス マネージャーのコントロール マッピング規制テンプレートを使用する AI 規制に関するガイド付きサポートを取得します。
-
- AI のDSPM - 推奨事項または修復アクションから Copilot エクスペリエンスの相互作用をキャプチャする Microsoft Copilot エクスペリエンスでの安全な操作。
- AI のDSPM - 推奨事項または修復アクションから危険な AI の使用状況を検出する AI アプリの危険な相互作用を検出します。
- AI のDSPM - 推奨事項または修復アクションから AI アプリの非倫理的な動作AI アプリの非倫理的な動作を検出します。
- AI のDSPM - 推奨事項または修復アクションから、ネットワーク経由で AI と共有される機密情報を検出します。AI アプリの操作で分析情報を機密データに拡張します。
監査と AI の対話
Microsoft Purview 監査 ソリューションは、ユーザーと管理者がさまざまな Microsoft サービス間で実行したアクティビティの監査記録を検索および管理するための包括的なツールを提供し、組織がセキュリティ イベント、フォレンジック調査、内部調査、コンプライアンス義務に効果的に対応するのに役立ちます。
他のアクティビティと同様に、プロンプトと応答は 統合監査ログにキャプチャされます。 イベントには、ユーザーが AI アプリと対話する方法とタイミングが含まれます。また、アクティビティが行われた Microsoft 365 サービスと、操作中にアクセスされた Microsoft 365 に格納されているファイルへの参照を含めることができます。 これらのファイルに秘密度ラベルが適用されている場合は、それもキャプチャされます。
これらのイベントは、現在のバージョンの DSPM の [AI アクティビティ] タブと ai のDSPMでアクティビティ エクスプローラーに流れ込みます。ここで、プロンプトと応答のデータを表示できます。 また、Microsoft Purview ポータルの監査ソリューションを使用して、これらの監査イベントを検索して検索することもできます。
詳細については、「 Copilot と AI アクティビティの監査ログ」を参照してください。
データ分類と AI の相互作用
Microsoft Purview データ分類は、Office 365、Dynamics 365、Azureなど、さまざまな Microsoft サービス間で機密データを識別およびタグ付けするための包括的なフレームワークを提供します。 多くの場合、データの分類は、データ保護規制への準拠を確保し、不正なアクセス、変更、または破棄から保護するための最初の手順です。 組み込みのシステム分類を使用することも、独自の分類を作成することもできます。
機密情報の種類とトレーニング可能な分類子を使用して、AI アプリを使用する際のユーザー プロンプトと応答で機密データを見つけることができます。 その後、結果の情報は、DSPMの Microsoft Purview Reports の概要とアクティビティ エクスプローラーに表示され、DSPMのプレビュー バージョンのアクティビティ エクスプローラーの [AI アクティビティ] タブに表示されます。
Insider Risk Management と AI の相互作用
Microsoft Purview インサイダー リスク管理は、IP の盗難、データの漏洩、セキュリティ違反などの内部リスクを検出、調査、軽減するのに役立ちます。 Microsoft 365 およびサード パーティのインジケーターからの機械学習モデルとさまざまなシグナルを利用して、悪意のある、または不注意なインサイダー アクティビティの可能性を特定します。 このソリューションには、仮名化やロールベースのアクセスなどのプライバシー制御が含まれており、リスク アナリストが適切なアクションを実行できるようにしながら、ユーザー レベルのプライバシーを確保します。
危険な AI 使用状況ポリシー テンプレートを使用して、迅速なインジェクション攻撃や保護された素材へのアクセスを含む危険な使用状況を検出します。 これらのシグナルからの分析情報は、AI 関連のリスクの包括的なビューを提供するために、Microsoft Defender XDRに統合されています。
AI アプリ固有の情報:
- プロンプトと応答の場合は、AI のDSPMなどのコレクション ポリシーが必要です 。 AI の推奨事項のDSPMから Copilot エクスペリエンスの相互作用をキャプチャする Microsoft Copilot エクスペリエンスでの安全な相互作用。
コミュニケーション コンプライアンスと AI インタラクション
Microsoft Purview コミュニケーション コンプライアンスには、さまざまなコミュニケーション チャネル (AI アプリのユーザー プロンプトや応答など) で規制コンプライアンスとビジネス行為違反を検出および管理するのに役立つツールが用意されています。 既定ではプライバシーを使用して設計されており、ユーザー名を仮名化し、ロールベースのアクセス制御を組み込みます。 このソリューションは、機密情報、ハラスメント、脅威、成人コンテンツの共有など、不適切なコミュニケーションを特定して修復するのに役立ちます。
AI アプリの通信コンプライアンス ポリシーの使用の詳細については、「 生成的な AI 対話を検出するように通信コンプライアンス ポリシーを構成する」を参照してください。
AI アプリ固有の情報:
- プロンプトと応答の場合は、AI のDSPMなどのコレクション ポリシーが必要です 。 AI の推奨事項のDSPMから Copilot エクスペリエンスの相互作用をキャプチャする Microsoft Copilot エクスペリエンスでの安全な相互作用。
電子情報開示と AI の相互作用
Microsoft Purview eDiscoveryを使用すると、訴訟で証拠として使用できる電子情報を特定して配信できます。 Microsoft Purview の電子情報開示ツールでは、Exchange Online、OneDrive for Business、SharePoint Online、Microsoft Teams、Microsoft 365 グループ、Viva Engage の各チームでコンテンツを検索できます。 その後、情報が削除されないようにし、情報をエクスポートできます。
AI アプリに対するユーザーのプロンプトと応答はユーザーのメールボックスに格納されるため、ケースを作成し、検索クエリのソースとしてユーザーのメールボックスが選択されたときに 検索 を使用できます。 たとえば、クエリ ビルダーの [Add condition>Type>Contains any>Edit>Copilot アクティビティを選択して、ソース メールボックスからこのデータを選択して取得します。 このクエリ条件には、すべての Copilot とその他の AI アプリケーション アクティビティが含まれます。
検索が絞り込まれたら、結果をエクスポートするか、 レビュー セットに追加できます。 レビュー セットから直接情報を確認およびエクスポートできます。
ユーザー AI 操作データの識別と削除の詳細については、「 電子情報開示で Copilot データを検索して削除する」を参照してください。
AI アプリ固有の情報:
- プロンプトと応答の場合は、AI のDSPMなどのコレクション ポリシーが必要です 。 AI の推奨事項のDSPMから Copilot エクスペリエンスの相互作用をキャプチャする Microsoft Copilot エクスペリエンスでの安全な相互作用。
データ ライフサイクル管理と AI の相互作用
Microsoft Purview データ ライフサイクル管理には、必要なコンテンツを保持し、不要なコンテンツを削除することで、組織データのライフサイクルを管理するためのツールと機能が用意されています。 これらのツールは、ビジネス、法律、規制の要件への準拠を保証します。
アイテム保持ポリシーを使用して、AI アプリのユーザー プロンプトと応答を自動的に保持または削除します。 このリテンション期間のしくみの詳細については、「 Copilot & AI アプリのリテンション期間について」を参照してください。
すべてのアイテム保持ポリシーと保持と同様に、同じ場所の複数のポリシーがユーザーに適用される場合、 保持の原則 によって競合が解決されます。 たとえば、データは、適用されたすべての保持ポリシーまたは電子情報開示ホールドの最も長い期間保持されます。
AI アプリ固有の情報:
アイテム保持ポリシーの場合は、[Microsoft Copilot エクスペリエンス] のオプションを選択します。
プロンプトと応答の場合は、AI のDSPMなどのコレクション ポリシーが必要です 。 AI の推奨事項のDSPMから Copilot エクスペリエンスの相互作用をキャプチャする Microsoft Copilot エクスペリエンスでの安全な相互作用。
コンプライアンス マネージャーと AI の対話
Microsoft Purview コンプライアンス マネージャー は、マルチクラウド環境全体のコンプライアンスを自動的に評価および管理するのに役立つソリューションです。 コンプライアンス マネージャーは、データ保護リスクのインベントリの作成から、複雑な制御の実装の管理、規制や認証の最新情報の入手、監査人への報告まで、コンプライアンスの過程全体を支援します。
コンプライアンス マネージャーは、AI 規制への準拠を維持するために、すべての生成型 AI アプリのコンプライアンス要件を評価、実装、強化するのに役立つ規制テンプレートを提供します。 たとえば、AI の相互作用を監視し、AI アプリケーションでのデータ損失を防ぎます。 詳細については、「 AI 規制の評価」を参照してください。
推奨される手順の概要
次の手順を使用して、Fabric の Copilot からの AI 操作のデータ セキュリティ & コンプライアンスの管理を開始します。
注:
これらの手順では、特定の AI アプリまたはエージェントの管理に重点を置きます。 ガイド付きワークフローでセキュリティ目標を使用する範囲を広げるには、現在のバージョンのデータ セキュリティ態勢管理を使用します。
Fabric で Copilot のデータ セキュリティ & コンプライアンスを管理するには、必要な API をサポートするために、 エンタープライズ バージョンの Microsoft Purview データ ガバナンスが必要です。
AI 用データ セキュリティ態勢管理は AI 操作をセキュリティで保護および管理するためのフロント ドアであるため、次の手順のほとんどは、そのソリューションを使用します。
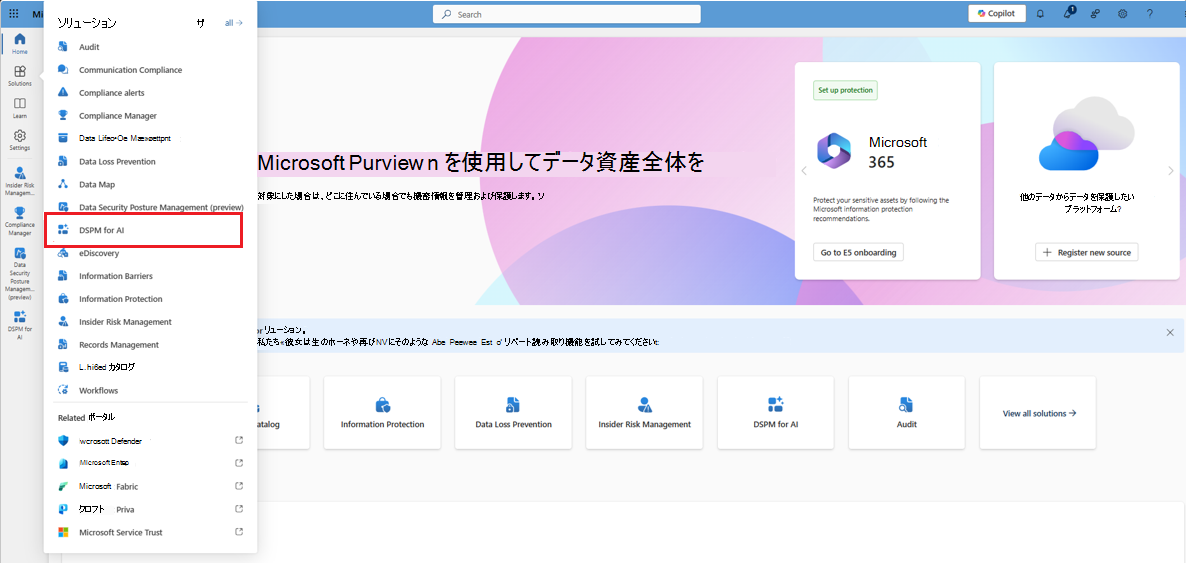
Microsoft Purview ポータルにサインインします>ソリューション>適切なアクセス許可を持つアカウントを持つ AI (クラシック) 用のDSPM。 たとえば、Microsoft Entraコンプライアンス管理者グループ ロールのメンバーであるアカウントです。
Fabric の相互作用における Copilot の潜在的なセキュリティ リスクを検出する
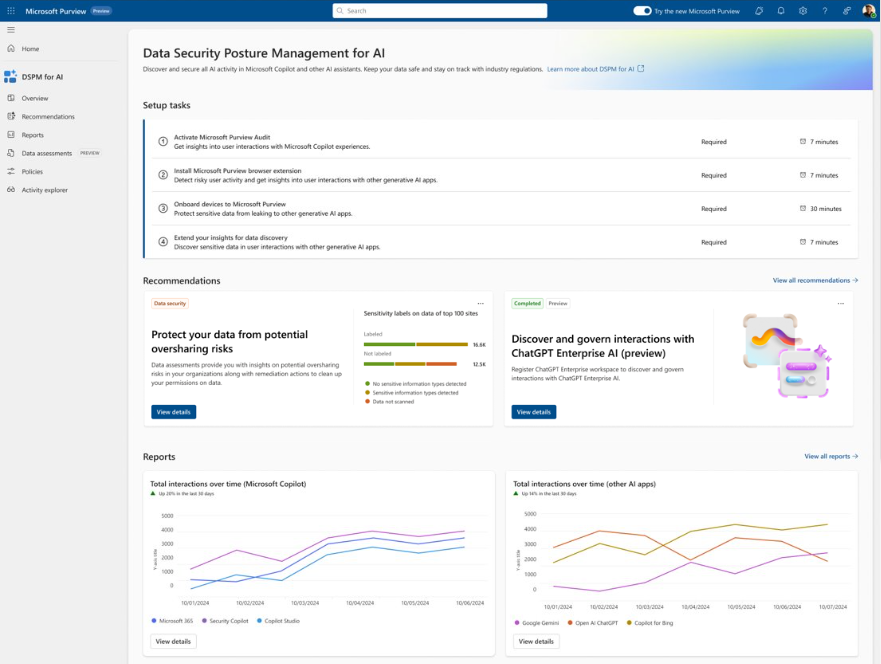
[DSPM for AI (クラシック)>Overview から、[作業の開始] セクションで、テナントに対して監査がオンになっているかどうかを確認します。 そうでない場合は、[Microsoft Purview 監査のアクティブ化] を選択します。
[ 推奨事項 ] セクションで、[ すべての推奨事項の表示 ] を選択して[ 推奨事項 ] ページに移動します。 状態が [未開始] の場合は、 ワンクリック ポリシーを作成する次の推奨事項に対してアクションを実行します。
Microsoft Copilot エクスペリエンスでの安全な対話: この推奨事項は、Fabric の Copilot からのデータ セキュリティ体制と規制コンプライアンスのプロンプトと応答、およびSecurity Copilotをキャプチャするポリシーを作成します。
AI アプリで危険な相互作用を検出する: この推奨事項は、Microsoft 365 Copilot、エージェント、その他の生成的な AI アプリで危険なプロンプトと応答を検出することで、ユーザー のリスクを計算するのに役立つポリシーを作成します。
データが少なくとも 1 日待ってから、[ レポート] ページに移動してポリシーの結果を表示します。 エージェント & Copilot エクスペリエンスを選択し、次のような情報を表示します。
- 時間の経過に伴う相互作用の合計 (Microsoft Copilotとエージェント)
- AI アプリごとの機密性の高い操作
- 非倫理的な AI インタラクションの上位
- インサイダー リスクの重大度
- AI アプリごとのインサイダー リスクの重大度
- 潜在的な危険な AI の使用
アクティビティ エクスプローラーで詳細なアクティビティを 表示 するには、各レポート グラフの [詳細の表示] を選択します。
フィルターから、エージェント & Copilot エクスペリエンスの AI アプリ カテゴリを選択し、表示されるデータをさらに絞り込む必要がある場合は、他のフィルターを使用します。 次に、各アクティビティにドリルダウンして、Microsoft Purview Content エクスプローラー Content Viewer ロール グループのメンバーである場合のプロンプトと応答の表示を含む詳細を表示します。 この要件の詳細については、「AI 用データ セキュリティ態勢管理のアクセス許可」を参照してください。
Fabric の Copilot にコンプライアンス制御を適用する
[DSPM for AI (クラシック)>[コミット] ページの [未開始] で、次の推奨事項を見つけて選択し、アクションを実行します。
- AI で非倫理的な動作を検出する: この推奨事項は、Fabric とエージェント、およびその他の生成的な AI アプリの Copilot のプロンプトと応答で機密情報を検出するポリシーを作成します。
コンプライアンス上の理由から、ファブリックの相互作用で Copilot が保持されるようにする必要がある場合:
Microsoft Purview ポータルで、Data Lifecycle Management>Policies>Retention Policies に移動し、場所Microsoft Copilotエクスペリエンスを選択して必要な保持期間を指定することで、Microsoft Security Copilotの相互作用を保持するアイテム保持ポリシーを作成します。 詳細については、「 アイテム保持ポリシーの作成と構成」を参照してください。
Microsoft Fabric の相互作用を保持、収集、分析、確認、またはエクスポートする必要がある場合:
Microsoft Purview ポータルで、[ 電子情報開示>ケース>ケースの作成] に移動します。 この場合は、検索を作成し、ItemClass プロパティと
IPM.SkypeTeams.Message.Copilot.Fabric.*値を使用して、organizationでこれらの相互作用を検索します。
AI のDSPMのレポートを定期的に確認して、変更を行う必要があるかどうかを判断し、アクティビティ エクスプローラーとイベントを使用して、ユーザーが Fabric で Copilot と対話する方法をより深く分析します。
関連リソース
- ブログ投稿 (2025 年 7 月): ファブリックで自信を持って Copilot を使用する: データ セキュリティ、コンプライアンス、& ガバナンスと AI のDSPM