次のセクションを使用して、Microsoft 365 Copilot & Microsoft 365 Copilot Chatとの AI 操作でサポートされる Microsoft Purview 機能と、セキュリティとコンプライアンスに関するこれらの AI 対話を管理するための推奨事項を確認します。
サポートされている機能
次の表を使用して、Microsoft 365 Copilot & Microsoft 365 Copilot Chatでサポートされている Microsoft Purview 機能を一目で確認します。
| Microsoft Purview の機能またはソリューション | AI インタラクションでサポートされる |
|---|---|
| AI (クラシック) のDSPMとDSPM | ✓ |
| 監査 | ✓ |
| データの分類 | ✓ |
| 機密ラベル | ✓ |
| 秘密度ラベルのない暗号化 | ✓ |
| データ損失防止 | ✓ |
| インサイダー リスクの管理 | ✓ |
| 通信コンプライアンス | ✓ |
| 電子情報開示 | ✓ |
| データ ライフサイクル管理 | ✓ |
| コンプライアンス マネージャー | ✓ |
AI (クラシック) のDSPMとDSPM
データ セキュリティ態勢管理またはAI 用データ セキュリティ態勢管理 (クラシック) をフロント ドアとして使用して、企業全体で AI の使用に対するコンプライアンス制御を検出、セキュリティ保護、適用します。 どちらのDSPMバージョンも、使いやすいグラフィカル ツールとレポートを使用して、Microsoft Purview の情報保護とコンプライアンス管理の既存のコントロールを使用して、organization内での AI の使用に関する分析情報をすばやく得ることができます。 パーソナライズされた推奨事項とワンクリック ポリシーを使用すると、データを保護し、規制要件に準拠するのに役立ちます。
AI アプリ固有の情報:
データ リスク評価は、データ の共有が過剰になる可能性がある問題を特定して修正するのに役立ちます。 推奨事項から:
- 既定の週単位のデータ リスク評価の潜在的な過剰共有リスクからデータを保護します。
- Copilot の機密データ参照とエージェントの応答を保護して、カスタム データ リスク評価を行います。
推奨事項: コンプライアンス マネージャーからコントロール マッピング規制テンプレートを使用する AI 規制に関するガイド付きサポートを受ける。
概要>Microsoft 365 Copilot ビューからのその他のガイダンス。
-
- 推奨事項または修復アクションからの秘密度ラベルとポリシー秘密度ラベルを使用してデータを保護します。
- AI のDSPM - 推奨事項または修復アクションから危険な AI の使用状況を検出する AI アプリの危険な相互作用を検出します。
- AI のDSPM - 推奨事項または修復アクションから AI アプリの非倫理的な動作AI での非倫理的な動作を検出します。
- AI のDSPM - 推奨事項または修復アクションから Copilot 処理から機密データを保護する Microsoft 365 Copilotとエージェントの処理から秘密度ラベルを持つアイテムを保護する
- AI のDSPM - 推奨事項または修復アクションから、ネットワーク経由で AI と共有される機密情報を検出します。AI アプリの操作で分析情報を機密データに拡張します。
監査と AI の対話
Microsoft Purview 監査 ソリューションは、ユーザーと管理者がさまざまな Microsoft サービス間で実行したアクティビティの監査記録を検索および管理するための包括的なツールを提供し、組織がセキュリティ イベント、フォレンジック調査、内部調査、コンプライアンス義務に効果的に対応するのに役立ちます。
他のアクティビティと同様に、プロンプトと応答は 統合監査ログにキャプチャされます。 イベントには、ユーザーが AI アプリと対話する方法とタイミングが含まれます。また、アクティビティが行われた Microsoft 365 サービスと、操作中にアクセスされた Microsoft 365 に格納されているファイルへの参照を含めることができます。 これらのファイルに秘密度ラベルが適用されている場合は、それもキャプチャされます。
これらのイベントは、現在のバージョンの DSPM の [AI アクティビティ] タブと ai のDSPMでアクティビティ エクスプローラーに流れ込みます。ここで、プロンプトと応答のデータを表示できます。 また、Microsoft Purview ポータルの監査ソリューションを使用して、これらの監査イベントを検索して検索することもできます。
詳細については、「 Copilot と AI アクティビティの監査ログ」を参照してください。
データ分類と AI の相互作用
Microsoft Purview データ分類は、Office 365、Dynamics 365、Azureなど、さまざまな Microsoft サービス間で機密データを識別およびタグ付けするための包括的なフレームワークを提供します。 多くの場合、データの分類は、データ保護規制への準拠を確保し、不正なアクセス、変更、または破棄から保護するための最初の手順です。 組み込みのシステム分類を使用することも、独自の分類を作成することもできます。
機密情報の種類とトレーニング可能な分類子を使用して、AI アプリを使用する際のユーザー プロンプトと応答で機密データを見つけることができます。 その後、結果の情報は、DSPMの Microsoft Purview Reports の概要とアクティビティ エクスプローラーに表示され、DSPMのプレビュー バージョンのアクティビティ エクスプローラーの [AI アクティビティ] タブに表示されます。
秘密度ラベルと AI の相互作用
Microsoft Purview がサポートする AI アプリでは 、既存のコントロールを使用して、テナントに格納されているデータがユーザーに返されたり 、ユーザーがそのデータにアクセスできない場合は大きな言語モデル (LLM) によって使用されたりしないようにします。 データにorganizationの秘密度ラベルがコンテンツに適用されている場合は、追加の保護レイヤーがあります。
Outlook でファイルをWord、Excel、PowerPoint、または同様に電子メールまたは予定表イベントで開くと、ラベルに対して構成されているラベル名とコンテンツ マーキング (ヘッダーやフッター テキストなど) を使用して、アプリ内のユーザーにデータの機密性が表示されます。 Loopコンポーネントとページでも、同じ秘密度ラベルがサポートされます。
秘密度ラベルが暗号化を適用する場合、AI アプリがデータを返すには、ユーザーが EXTRACT の使用権限と VIEW を持っている必要があります。
この保護は、Office アプリ (使用中のデータ) で開いたときに、Microsoft 365 テナントの外部に格納されているデータに拡張されます。 たとえば、ローカル ストレージ、ネットワーク共有、クラウド ストレージなどです。
ヒント
SharePoint と OneDrive の秘密度ラベルをまだ有効にしていない場合は、これらのサービスで処理できるファイルの種類とラベルの構成についても理解することをお勧めします。 これらのサービスで秘密度ラベルが有効になっていない場合、Copilot とエージェントがアクセスできる暗号化されたファイルは、Windows 上の Office アプリから使用されているデータに制限されます。
手順については、「SharePoint および OneDrive で Office ファイルの秘密度ラベルを有効にする」を参照してください。
秘密度ラベルをまだ使用していない場合は、「秘密度ラベルの概要」を参照してください。
AI アプリ固有の情報:
Microsoft 365 Copilot Chatは、応答と引用に記載されている項目の秘密度ラベルを表示します。 Microsoft Purview ポータルで定義されている秘密度ラベルの優先度番号を使用すると、Teams チャットとチャネルの Copilot でのMicrosoft 365 Copilot Chatとスレッドの概要の最新の応答には、その Copilot チャットに使用されるデータの最も優先度の高い秘密度ラベルが表示されます。
コンプライアンス管理者は秘密度ラベルの優先順位を定義しますが、優先度の高い数値は通常、コンテンツの機密性が高く、アクセス許可が制限されます。 その結果、Copilot 応答には、データの機密性についてユーザーを教育するための最も制限の厳しい秘密度ラベルが表示されます。
Wordの Copilot、PowerPointの Copilot、Outlook の Copilot は、新しく作成されたコンテンツの秘密度ラベルの継承をサポートします。 詳細については、次のセクションを参照してください。
秘密度ラベルの継承
Wordで Copilot、PowerPointの Copilot、Outlook の Copilot を使用して、秘密度ラベルが適用されているアイテムに基づいて新しいコンテンツを作成すると、ソース ファイルの秘密度ラベルがラベルの保護設定と共に自動的に継承されます。
たとえば、ユーザーは Word で Copilot を使用して下書きを選択し、[ファイルを参照] を選択します。 または、ユーザーが [PowerPointのファイルからプレゼンテーションを作成する] を選択するか、Microsoft 365 Copilot Chatから [ページで編集] を選択します。 ソース コンテンツには秘密度ラベル Confidential\Anyone (無制限) が適用されており、そのラベルは "Confidential" と表示されるフッターを適用するように構成されています。 新しいコンテンツには、同じフッターを持つ 秘密\全員 (無制限) が自動的にラベル付けされます。
この動作の例を確認するには、Ignite 2023 セッションの次のデモ「Microsoft 365 Copilotの準備」をご覧ください。 デモでは、ユーザーが Copilot を使用して下書きし、ラベル付きファイルを参照するときに、 General の既定の秘密度ラベルを 機密 ラベルに置き換える方法を示します。 リボンの下の情報バーは、Copilot によって作成されたコンテンツによって新しいラベルが自動的に適用されたことをユーザーに通知します。
複数のファイルを使用して新しいコンテンツを作成する場合、ラベルの継承には 優先度が最も高い 秘密度ラベルが使用されます。
すべての自動ラベル付けシナリオと同様に、ユーザーは継承されたラベルを常にオーバーライドして置き換えることができます (または、必須のラベル付けを使用していない場合は削除します)。
秘密度ラベルと AI 操作を使用しない暗号化
機密ラベルがコンテンツに適用されていない場合でも、サービスと製品は Microsoft Azure AD Rights Management サービスの暗号化機能を使用する可能性があります。 その結果、AI アプリは、データとリンクをユーザーに返す前に、VIEW と EXTRACT の使用権限を引き続きチェックできますが、新しい項目に対する保護の自動継承はありません。
ヒント
機密ラベルを常に使用してデータを保護し、ラベルによって暗号化を適用すると、最適なユーザー エクスペリエンスが得られます。
秘密度ラベルなしで Microsoft Azure AD Rights Management サービスの暗号化機能を使用できる製品とサービスの例を次に示します:
- Microsoft Purview のメッセージの暗号化
- Microsoft Information Rights Management (IRM)
- Microsoft Rights Management コネクタ
- Microsoft Rights Management SDK
Microsoft Azure AD Rights Management サービスを使用しない他の暗号化方法の場合:
S/MIME で保護されたメールは Copilot から返されません。また、S/MIME で保護されたメールが開いている場合、Outlook では Copilot を使用できません。
パスワードで保護されたドキュメントは、同じアプリ (使用中のデータ) でユーザーによって既に開かれている場合を除き、AI アプリからアクセスできません。 パスワードは、移行先アイテムによって継承されません。
電子情報開示や検索など、他の Microsoft 365 サービスと同様に、 Microsoft Purview カスタマー キー または 独自のルート キー (BYOK) で暗号化されたアイテムがサポートされ、Copilot から返される資格があります。
データ損失防止と AI 操作
Microsoft Purview データ損失防止 (DLP) は、Microsoft 365 サービスとエンドポイント全体で機密性の高いアイテムを特定し、それらを監視し、それらのアイテムの漏洩から保護するのに役立ちます。 コンテンツの詳細な検査とコンテキスト分析を使用して機密性の高い項目を特定し、財務記録、健康情報、知的財産などの機密データを保護するためのポリシーを適用します。
Microsoft Purview にオンボードされている Windows コンピューターは、ユーザーがブラウザー経由でアクセスするサードパーティの生成 AI サイトと機密情報を共有することを警告またはブロックするエンドポイント データ損失防止 (DLP) ポリシー用に構成できます。 たとえば、ユーザーがクレジット カード番号を ChatGPT に貼り付けないようにしたり、上書きできることを示す警告が表示されたりします。 サポートされている DLP アクションと、それらをサポートするプラットフォームの詳細については、 監視およびアクションを実行できるエンドポイント アクティビティの表の最初の 2 行を参照してください。
AI アプリ固有の情報:
Microsoft 365 CopilotとCopilot Chatポリシーの場所を使用して、機密情報の種類を含むプロンプトの処理、または特定の秘密度ラベルが適用されているファイルと電子メールの処理を制限します。 詳細については、「Microsoft Purview データ損失防止を使用してMicrosoft 365 CopilotとCopilot Chatとの対話を保護する方法について」を参照してください。
Microsoft 365 Copilot Chat (Web バージョンのみ) では、次のエンドポイント DLP 機能がサポートされています。
- 機密コンテンツの貼り付けをブロックする
- 指定した秘密度ラベルに基づいてファイルをブロックする
Insider Risk Management と AI の相互作用
Microsoft Purview インサイダー リスク管理は、IP の盗難、データの漏洩、セキュリティ違反などの内部リスクを検出、調査、軽減するのに役立ちます。 Microsoft 365 およびサード パーティのインジケーターからの機械学習モデルとさまざまなシグナルを利用して、悪意のある、または不注意なインサイダー アクティビティの可能性を特定します。 このソリューションには、仮名化やロールベースのアクセスなどのプライバシー制御が含まれており、リスク アナリストが適切なアクションを実行できるようにしながら、ユーザー レベルのプライバシーを確保します。
危険な AI 使用状況ポリシー テンプレートを使用して、迅速なインジェクション攻撃や保護された素材へのアクセスを含む危険な使用状況を検出します。 これらのシグナルからの分析情報は、AI 関連のリスクの包括的なビューを提供するために、Microsoft Defender XDRに統合されています。
コミュニケーション コンプライアンスと AI インタラクション
Microsoft Purview コミュニケーション コンプライアンスには、さまざまなコミュニケーション チャネル (AI アプリのユーザー プロンプトや応答など) で規制コンプライアンスとビジネス行為違反を検出および管理するのに役立つツールが用意されています。 既定ではプライバシーを使用して設計されており、ユーザー名を仮名化し、ロールベースのアクセス制御を組み込みます。 このソリューションは、機密情報、ハラスメント、脅威、成人コンテンツの共有など、不適切なコミュニケーションを特定して修復するのに役立ちます。
AI アプリの通信コンプライアンス ポリシーの使用の詳細については、「 生成的な AI 対話を検出するように通信コンプライアンス ポリシーを構成する」を参照してください。
電子情報開示と AI の相互作用
Microsoft Purview eDiscoveryを使用すると、訴訟で証拠として使用できる電子情報を特定して配信できます。 Microsoft Purview の電子情報開示ツールでは、Exchange Online、OneDrive for Business、SharePoint Online、Microsoft Teams、Microsoft 365 グループ、Viva Engage の各チームでコンテンツを検索できます。 その後、情報が削除されないようにし、情報をエクスポートできます。
AI アプリに対するユーザーのプロンプトと応答はユーザーのメールボックスに格納されるため、ケースを作成し、検索クエリのソースとしてユーザーのメールボックスが選択されたときに 検索 を使用できます。 たとえば、クエリ ビルダーの [Add condition>Type>Contains any>Edit>Copilot アクティビティを選択して、ソース メールボックスからこのデータを選択して取得します。 このクエリ条件には、すべての Copilot とその他の AI アプリケーション アクティビティが含まれます。
検索が絞り込まれたら、結果をエクスポートするか、 レビュー セットに追加できます。 レビュー セットから直接情報を確認およびエクスポートできます。
ユーザー AI 操作データの識別と削除の詳細については、「 電子情報開示で Copilot データを検索して削除する」を参照してください。
データ ライフサイクル管理と AI の相互作用
Microsoft Purview データ ライフサイクル管理には、必要なコンテンツを保持し、不要なコンテンツを削除することで、組織データのライフサイクルを管理するためのツールと機能が用意されています。 これらのツールは、ビジネス、法律、規制の要件への準拠を保証します。
アイテム保持ポリシーを使用して、AI アプリのユーザー プロンプトと応答を自動的に保持または削除します。 このリテンション期間のしくみの詳細については、「 Copilot & AI アプリのリテンション期間について」を参照してください。
すべてのアイテム保持ポリシーと保持と同様に、同じ場所の複数のポリシーがユーザーに適用される場合、 保持の原則 によって競合が解決されます。 たとえば、データは、適用されたすべての保持ポリシーまたは電子情報開示ホールドの最も長い期間保持されます。
AI アプリ固有の情報:
アイテム保持ポリシーの場合は、[Microsoft Copilot エクスペリエンス] のオプションを選択します。
保持ラベルは、自動適用保持ラベル ポリシーを使用してクラウド添付ファイルのオプションを選択すると、Microsoft 365 Copilotで参照されているファイルを自動的に保持できます。Exchange、Teams、Viva Engage、Copilot で共有されているクラウドの添付ファイルとリンクにラベルを適用します。 保持されているすべてのクラウド添付ファイルと同様に、参照時のファイル バージョンも保持されます。
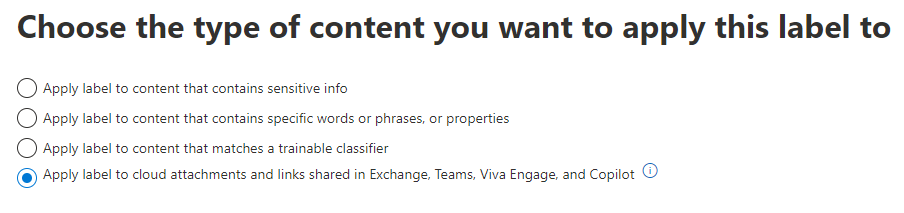
この保持のしくみの詳細については、「クラウドの添付ファイルでの保持のしくみ」を参照してください。
コンプライアンス マネージャーと AI の対話
Microsoft Purview コンプライアンス マネージャー は、マルチクラウド環境全体のコンプライアンスを自動的に評価および管理するのに役立つソリューションです。 コンプライアンス マネージャーは、データ保護リスクのインベントリの作成から、複雑な制御の実装の管理、規制や認証の最新情報の入手、監査人への報告まで、コンプライアンスの過程全体を支援します。
コンプライアンス マネージャーは、AI 規制への準拠を維持するために、すべての生成型 AI アプリのコンプライアンス要件を評価、実装、強化するのに役立つ規制テンプレートを提供します。 たとえば、AI の相互作用を監視し、AI アプリケーションでのデータ損失を防ぎます。 詳細については、「 AI 規制の評価」を参照してください。
推奨される手順の概要
次の手順を使用して、Microsoft 365 Copilot & Microsoft 365 Copilot Chatからの AI 操作のデータ セキュリティ & コンプライアンスの管理を開始します。
注:
これらの手順では、特定の AI アプリまたはエージェントの管理に重点を置きます。 ガイド付きワークフローでセキュリティ目標を使用する範囲を広げるには、現在のバージョンのデータ セキュリティ態勢管理を使用します。
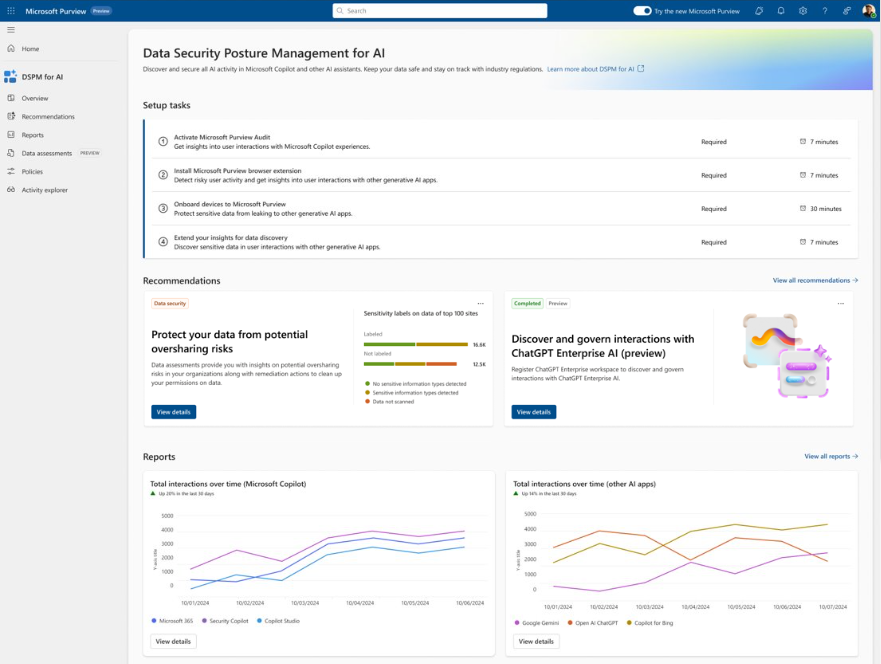
AI 用データ セキュリティ態勢管理は AI 操作をセキュリティで保護および管理するためのフロント ドアであるため、次の手順のほとんどは、そのソリューションを使用します。
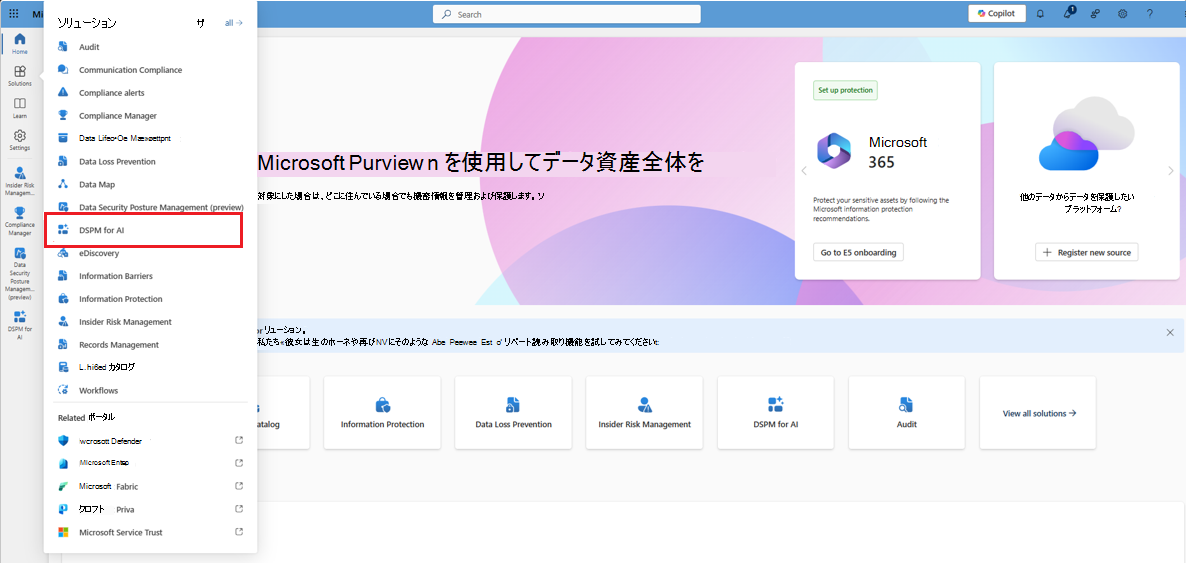
Microsoft Purview ポータルにサインインします>ソリューション>適切なアクセス許可を持つアカウントを持つ AI (クラシック) 用のDSPM。 たとえば、Microsoft Entraコンプライアンス管理者グループ ロールのメンバーであるアカウントです。
監査が有効になっていることを確認する
[DSPM for AI (クラシック)>Overview>すべての AI アプリ ビュー >[開始] セクションで、テナントの監査がオンになっているかどうかを確認します。 そうでない場合は、[Microsoft Purview 監査のアクティブ化] を選択します。
Microsoft 365 Copilot ビューを使用してコンプライアンス制御を検出、保護、適用する
ビューを [すべての AI アプリ] から [Microsoft 365 Copilotに変更し、セクションで作業します。
- 機密データの過剰共有を評価して防止する
- Microsoft 365 Copilotでデータをセキュリティで保護する
- Microsoft 365 Copilot アクティビティを検出する
これらのセクションには、Microsoft 365 Copilotに固有の推奨事項が含まれます。 このページのレポートのデータが表示されるまで少なくとも 1 日待ちます。
ヒント
Microsoft 365 Copilotでのデータのセキュリティ保護には、それぞれの Microsoft Purview ソリューションの手動構成手順を使用した次の推奨事項が含まれています。organizationの秘密度ラベルを作成し、Copilot 処理から秘密度ラベルを使用してアイテムを保護する
必要に応じて、次のセクションで説明するように、これらの推奨事項に対して AI ワンクリック ポリシーのDSPMを使用できます。
ワンクリック ポリシーを使用してカバレッジを拡大する
ナビゲーションから [ 推奨事項] を選択し、 ワンクリック ポリシー を使用して、コンプライアンス制御を検出、保護、適用するのに役立つポリシーを自動的に作成します。 Microsoft 365 Copilotに固有:
- 秘密度ラベルを使用してデータを保護する
- AI アプリで危険な操作を検出する
- AI で非倫理的な動作を検出する
- 秘密度ラベルを持つアイテムをMicrosoft 365 Copilotやエージェントの処理から保護する
ポリシーからのデータを表示する
データが少なくとも 1 日待ってから、[ レポート] ページに移動してポリシーの結果を表示します。 エージェント & Copilot エクスペリエンスを選択し、次のような情報を表示します。
- 時間の経過に伴う相互作用の合計 (Microsoft Copilotとエージェント)
- AI アプリごとの機密性の高い操作
- 非倫理的な AI インタラクションの上位
- Microsoft 365 Copilotおよびエージェントの上位秘密度ラベル参照
- インサイダー リスクの重大度
- AI アプリごとのインサイダー リスクの重大度
- 潜在的な危険な AI の使用
アクティビティ エクスプローラーで詳細なアクティビティを 表示 するには、各レポート グラフの [詳細の表示] を選択します。
フィルターから、エージェント & Copilot エクスペリエンスの AI アプリ カテゴリを選択し、表示されるデータをさらに絞り込む必要がある場合は、他のフィルターを使用します。 次に、各アクティビティにドリルダウンして、Microsoft Purview Content エクスプローラー Content Viewer ロール グループのメンバーである場合のプロンプトと応答の表示を含む詳細を表示します。 この要件の詳細については、「AI 用データ セキュリティ態勢管理のアクセス許可」を参照してください。
Microsoft 365 Copilotの操作に追加のコンプライアンス制御を適用する
Microsoft 365 Copilot操作で参照されるファイルの正確なバージョンを保持する必要がある場合:
Microsoft Purview ポータルで、Data Lifecycle Management>Retention ラベルに移動し>必要な保持期間を持つ保持ラベルを見つけるか、作成します。 次に、[ラベル ポリシー] に移動してそのラベルを自動適用し、[Exchange、Teams、Viva Engage、Copilot で共有されているクラウドの添付ファイルとリンクにラベルを適用する] オプションを選択します。 詳細については、「 アイテム保持ラベルを自動的に適用してコンテンツを保持または削除する」を参照してください。
Microsoft 365 Copilot操作を保持、収集、分析、確認、またはエクスポートする必要がある場合:
Microsoft Purview ポータルで、[ 電子情報開示>ケース>ケースの作成] に移動します。 この場合は、検索を作成し、ItemClass プロパティと
IPM.SkypeTeams.Message.Copilot.*値を使用して、organizationでこれらの相互作用を検索します。
AI のDSPMのレポートとデータ リスク評価を定期的に確認して、変更を加える必要があるかどうかを判断し、アクティビティ エクスプローラーとイベントを使用して、ユーザーがMicrosoft 365 Copilot & Microsoft 365 Copilot Chatと対話する方法をより深く分析します。
ジェネレーティブ AI アプリのセキュリティ保護と管理に役立つその他のドキュメント
詳細については、「セキュリティとコンプライアンスのMicrosoft 365 Copilot管理に関する考慮事項」を参照してください。
Microsoft 365 Copilotドキュメント: