この記事は、意思決定者が、統合データ プラットフォームを作成するために、Azureランディング ゾーンのアーキテクチャ上の決定を行う際に役立ちます。
組織は、プラットフォーム ランディング ゾーンに必要な更新と、Azure ワークロードを統合データ プラットフォームとどのように統合すべきかを決定する必要があります。 明確なアーキテクチャがなければ、データがさまざまなワークロードやプラットフォーム間で孤立したままになったり、一貫したガバナンスやセキュリティがない状態で環境間を移動したりする可能性があります。 この記事では、プラットフォーム ランディング ゾーンを更新し、ワークロード ランディング ゾーンを設計して、Azure ワークロードが Microsoft Fabric 向けのデータを生成し、そこからガバナンスされたデータを利用できるようにするためのガイダンスを提供します。
アーキテクチャとデシジョン ツリー


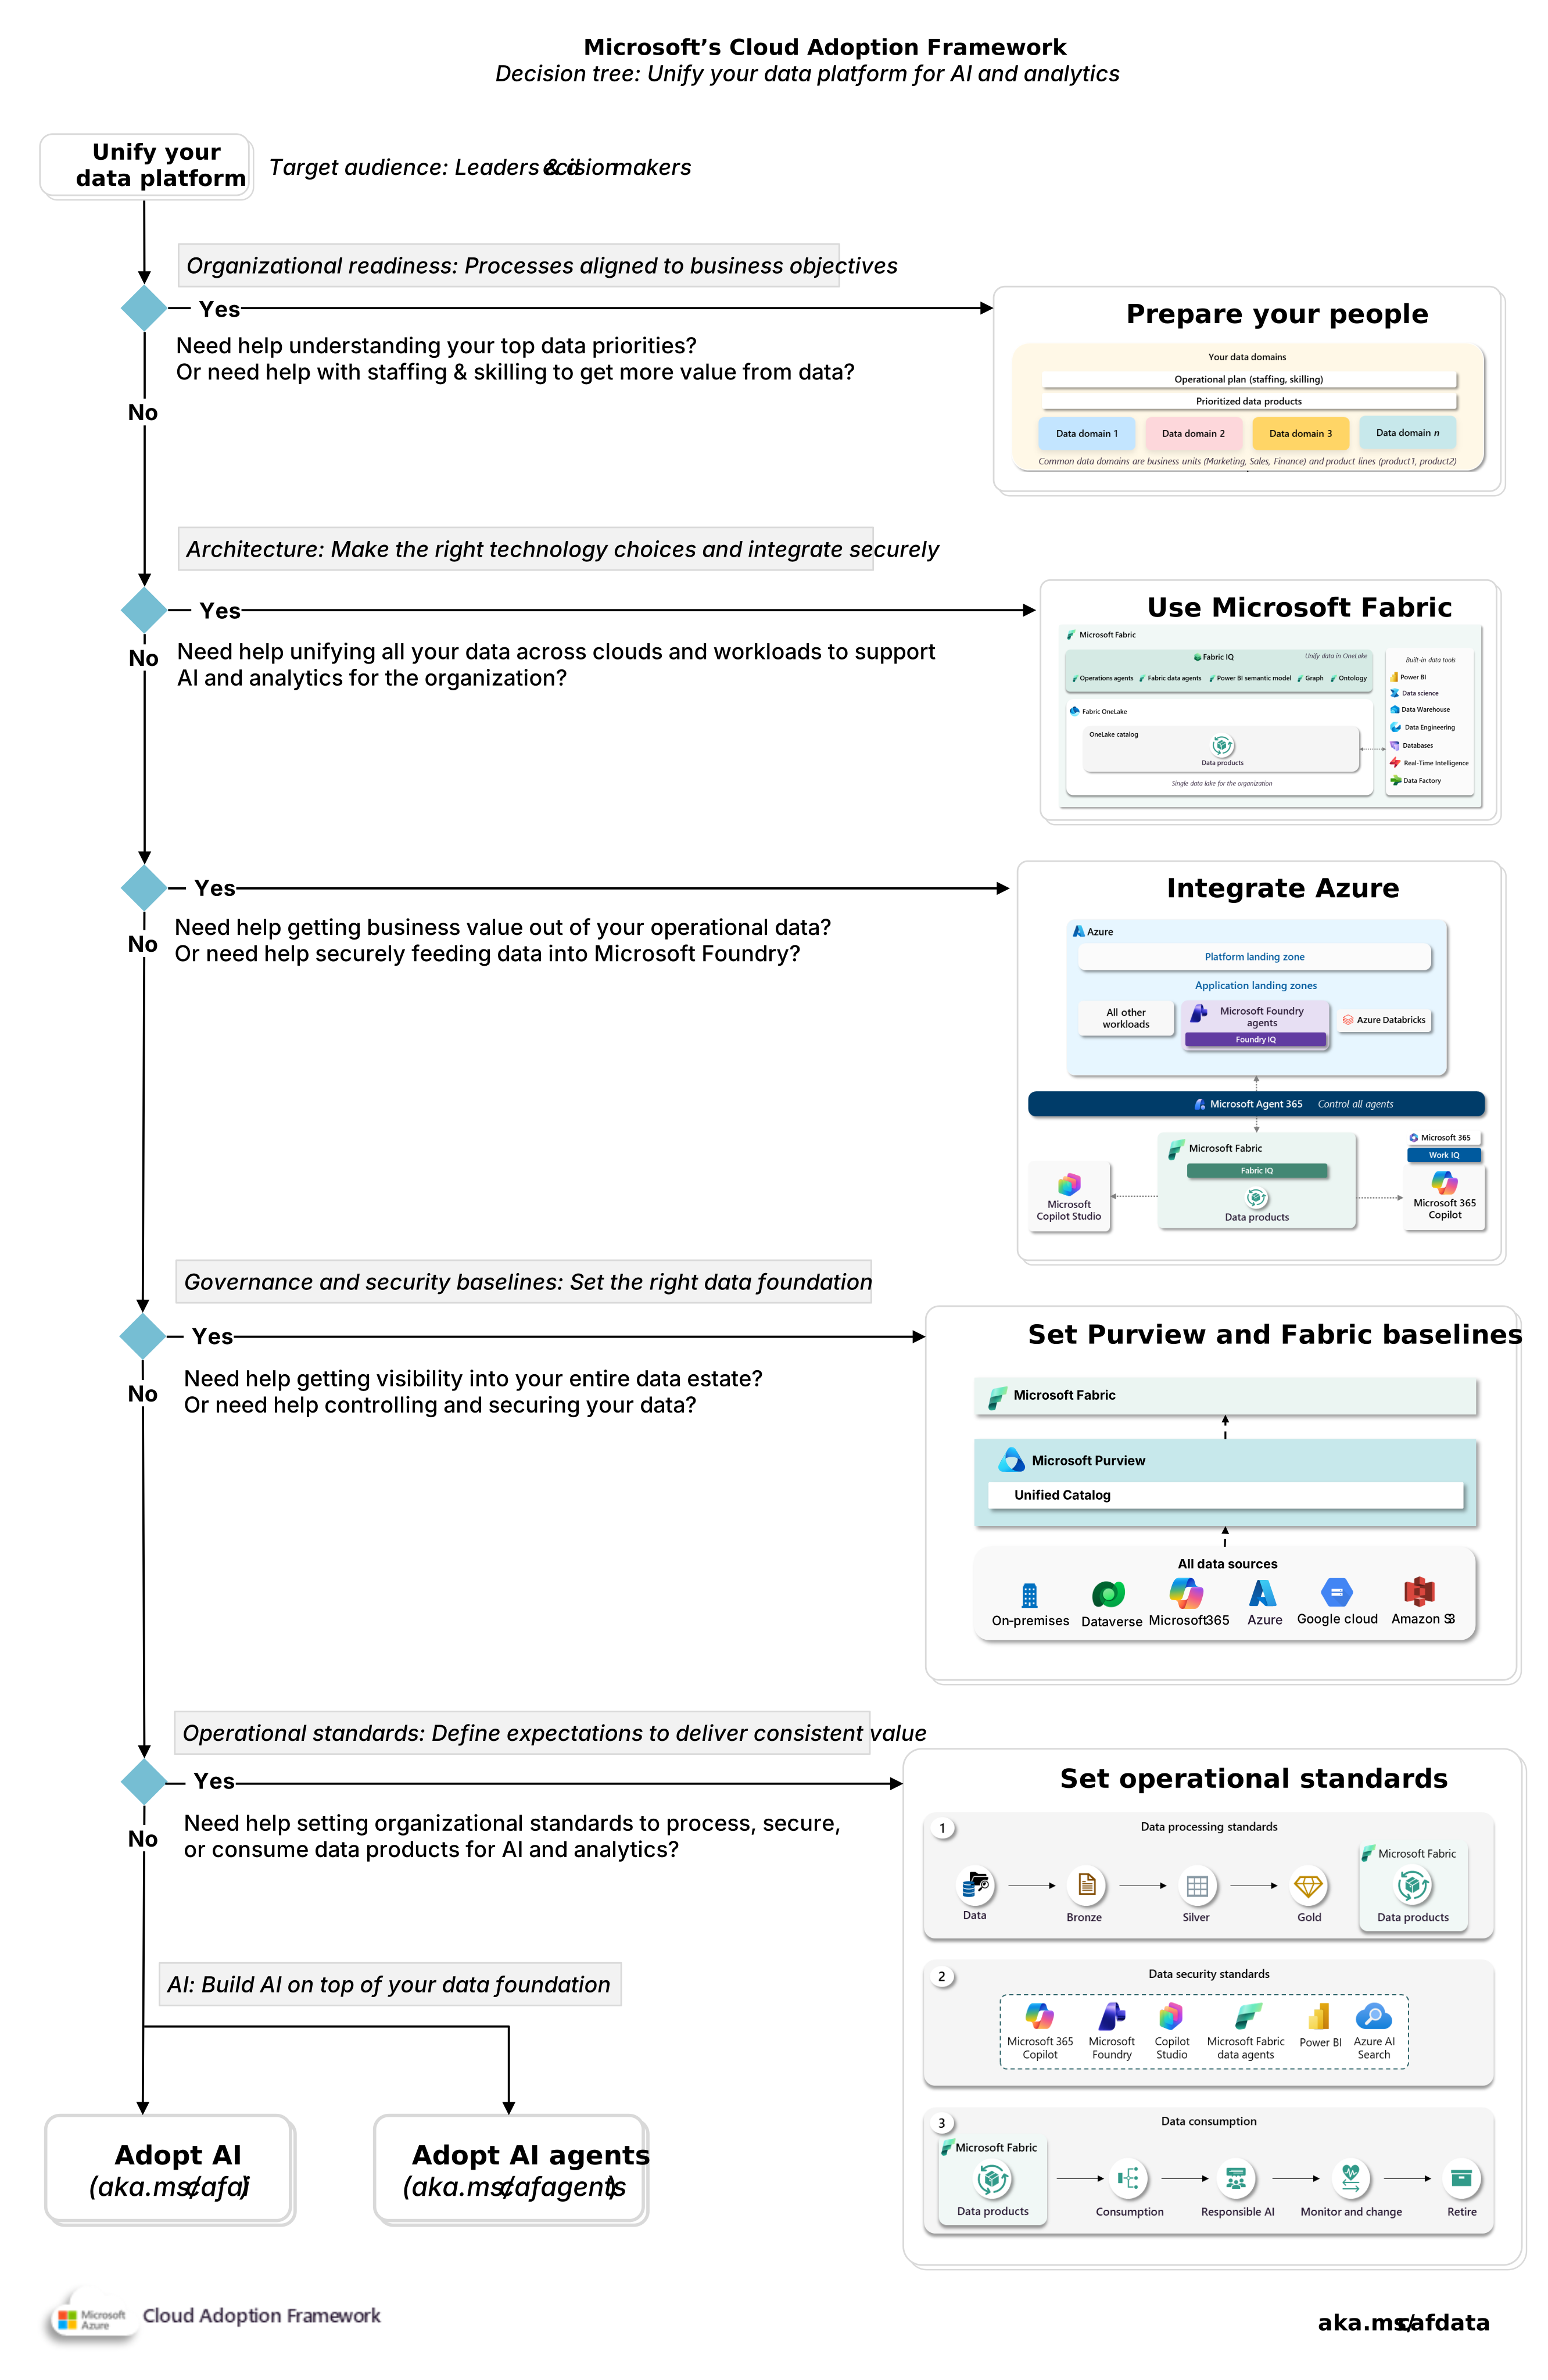
1. Azureランディング ゾーン
Azureランディング ゾーンを更新する方法 統合データ プラットフォームでは、組織の既存のAzureランディング ゾーン アーキテクチャを使用する必要があります。 組織では、Microsoft Fabric またはデータ ワークロード専用の個別の Azure アーキテクチャを作成しないでください。
1.1. プラットフォーム ランディング ゾーンの更新
プラットフォームランディングゾーンにはどのような変更が必要ですか? プラットフォーム ランディング ゾーンは、組織全体で使用される共有Azure機能を引き続き提供する必要があります。 組織は、新しい規制、セキュリティ、主権、運用の要件で別のポリシー スコープが必要とされない限り、既存の管理グループ階層を保持する必要があります。
ガバナンス ベースライン: プラットフォーム チームは、統合データ プラットフォームによって導入されたすべてのAzure サービスを、既存のポリシー ベースラインと比較して評価する必要があります。 レビューでは、既存のコントロールが適用されるかどうか、および追加のコントロールが必要かどうかを特定する必要があります。 関連する組み込みポリシー参照は次のとおりです。
1.2. ワークロード ランディング ゾーン
ワークロードランディングゾーンに何を配置する必要がありますか? 統合データ プラットフォームをサポートするAzureリソースは、組織のAzureランディング ゾーン アーキテクチャによって定義されたコア Azure プラットフォーム機能を提供しない限り、ワークロード ランディング ゾーンに存在する必要があります。
| Service | 一般的な管理グループの配置 |
|---|---|
| Microsoft Purview | 内部ワークロード ランディング ゾーン |
| Microsoft Fabric 容量 | 内部ワークロード ランディング ゾーン |
| Azure ワークロード (データ製品または AI の使用) | 内部、オンライン、またはローカルワークロードランディングゾーン |
| Azure データベース | 内部、オンライン、またはローカルワークロードランディングゾーン |
| Azure Databricks | 内部ワークロード ランディング ゾーン |
| Azure Machine Learning | 内部ワークロード ランディング ゾーン |
| Azure Data Lake Storage | 内部ワークロード ランディング ゾーン |
| AI インフラストラクチャ (トレーニング/GPU) | 内部ワークロード ランディング ゾーン |
1.3 Fabric統合
Azure のワークロードを Microsoft Fabric と統合するにはどうすればよいですか。 Azureワークロードは、OneLake を通じてデータを利用できるようにし、管理されたデータ製品を使用するための、組織全体で承認されたパターンを通じて、Microsoft Fabricと統合する必要があります。 Fabricとの統合によってワークロードの配置が変更されることはありません。
このアーキテクチャでは、Fabricで作成されたデータ製品と、Azure Databricksなどの他の承認済みプラットフォームを介して作成されたデータ製品をサポートする必要があります。 統合パターンでは、正当な権限を持つシステムを特定し、処理やデータの不必要な重複を避ける必要があります。 OneLake と Azure Databricks の統合 および Azure Data Lake Storage (ADLS) Gen2 ショートカット を参照してください。
組織は、運用標準を通じて、サポートされる統合パターンを定義する必要があります。
2. Microsoft Fabricアーキテクチャ
組織はどのようにMicrosoft Fabricを設計する必要がありますか? Microsoft Fabric で、データ ドメインがデータ製品を作成、発行、消費するための共有プラットフォームを提供する必要があります。 組織は、データ ドメインが本番用データ製品をデプロイする前に、共通の Fabric アーキテクチャを確立する必要があります。
2.1 Fabric容量のデプロイ
Fabric 容量はどのようにデプロイすべきですか? 各データ ドメインは、指定されたワークロード ランディング ゾーン サブスクリプションを通じて、Fabric容量をデプロイする必要があります。 データ ドメインは、承認された予算と組織全体の標準内でFabric容量を管理する必要があります。
容量要件: 既存のリソースが承認されたパフォーマンス、分離、リージョン、またはライフサイクルの要件を満たしていない場合、データ ドメインはFabric容量を追加する必要があります。 データ ドメインで、データ製品またはチームを整理するためだけに Fabric 容量を追加するべきではありません。
Azure サブスクリプションの要件: データ ドメインでは、個別のAzureガバナンスまたは管理境界が必要な場合にのみ、別のワークロード ランディング ゾーン サブスクリプションを使用する必要があります。 別のワークスペース、環境、またはデータ製品だけでは、別のサブスクリプションが正当化されるわけではありません。
共有Fabric容量: 共有リソースが許容可能なパフォーマンスを提供し、リソース使用率を向上させるとき、複数のデータ ドメインでFabric容量を共有できます。
リージョンデプロイ: 組織は、Fabric容量の既定のAzureリージョンを確立する必要があります。 承認された要件によって別のリージョンが正当化される場合を除き、データ ドメインはそのリージョンを使用する必要があります。 許容される例外としては、法的なデータ常駐性、データ主権、待ち時間、Fabric 機能の可用性、または承認されたディザスター リカバリー設計などが挙げられます。 利便性やチームの場所が、別のリージョンを選ぶ十分な理由ではありません。 FabricおよびFabricデプロイ パターンの Multi-Geo サポートを参照してください。
例外の承認: 組織は、別のリージョン、またはデータ ドメイン間で共有される Fabric 容量を承認するユーザーを定義する必要があります。 例外申請では、要件、影響を受けるデータ製品、予想されるコスト、終了条件を特定する必要があります。
2.2 Fabric ワークスペース
ワークスペースの使い方 Fabric ワークスペースは、データ ドメインがMicrosoft Fabricでデータ製品を作成および管理するための作業境界を提供する必要があります。 各データ ドメインは、組織全体の標準内でそのワークスペース構造を決定する必要があります。
ワークスペースの使用: Fabric項目に別の管理、アクセス、展開、またはネットワーク境界が必要な場合は、別のワークスペースを作成します。
ワークスペースの整理。 データ ドメインは、関連するワークスペースをFabricドメインに関連付ける必要があります。 Fabricドメインは論理的にFabricワークスペースをグループ化し、委任されたガバナンスをサポートしますが、ドメインの割り当てによってFabric項目へのアクセスは決定されません。 Microsoft Fabricでのドメインの計画と作成に関するベスト プラクティスを参照してください。
3. Microsoft Purview アーキテクチャ
Microsoft Purview はどのように設計すべきですか。 Microsoft Purview アーキテクチャでは、Purview ガバナンス ドメイン、データ マップ ドメイン、コレクション、またはFabric ドメインを交換可能として扱うことなく、組織のデータ ドメインを反映する必要があります。
3.1 Microsoft Purview アカウントの配置
Purview アカウントはどこにデプロイする必要がありますか? 組織は、Microsoft Purview Azure リソースを内部ワークロード ランディング ゾーンに配置する必要があります。 選択したサブスクリプションとリージョンは、組織の規制と運用の要件を満たしている必要があります。
組織は Purview サービスの責任を一元的に割り当てる必要があります。 データ ドメインは、承認された Purview ロールを通じて、メタデータとビジネスの概念に対する委任された権限を受け取る必要があります。 管理上の自律性を得るためだけに、個別の Purview 環境を展開すべきではありません。
Microsoft Purview FAQ を参照してください。
3.2 Purview の構造
Purview をどのように構成すべきですか。 組織は、データ ドメインがデータ ソースの登録とデータ製品の発行を開始する前に、ガバナンス ドメインとデータ マップ構造を確立する必要があります。
ガバナンス ドメイン: ガバナンス ドメインは、データ製品と関連する概念のビジネス コンテキストを提供します。 用語集の用語、目的と主要な結果、重要なデータ要素を含めることができます。 ガバナンス ドメインは、最初は組織のデータ ドメインと整合させるべきです。 ガバナンス所有権に必要とされる場合は、別の境界を使用します。 ガバナンスドメインを参照してください。
データ マップ構造: データ マップ ドメインは、最上位レベルの技術的な管理またはライフサイクルの境界を表す必要があります。 データ マップ ドメインは制限されているため、組織のデータ ドメインをミラーリングするのではなく、広範な技術管理境界に使用します。
コレクション: コレクションは、データ マップ ドメイン内でより詳細な管理とメタデータ アクセスを提供する必要があります。 組織は、運用チームにデータ ソースの登録とスキャンの責任を委任する必要がある場合に、コレクションを使用する必要があります。 コレクションは、これらのソースが別の Data Map ドメインを正当化しない場合に、運用ソースと非運用ソースを分離することもできます。 各データ ソースは、1 つのデータ マップ ドメイン内の 1 つのコレクションに登録する必要があります。 そのソースからスキャンされた資産は、その構造に関連付けられたままになります。 そのため、組織では、広範なオンボーディングの前にソースの配置ルールを定義する必要があります。
ガバナンス ドメインとドメインの推奨事項 と Microsoft Purview のドメインとコレクションのアーキテクチャとベスト プラクティス を参照してください。