この記事は、意思決定者が組織全体でデータ ガバナンスを確立するのに役立ちます。
組織は、各データ ドメインが自身が所有するデータに適用する共通のデータ ガバナンス要件を確立する必要があります。 一貫性のあるガバナンスは、組織が自信を持ってデータを使用し、データが存在する場所に関係なくビジネスまたは規制のリスクを管理するのに役立ちます。 この記事では、これらの要件を確立し、組織全体で一貫して適用するためのガイダンスを提供します。
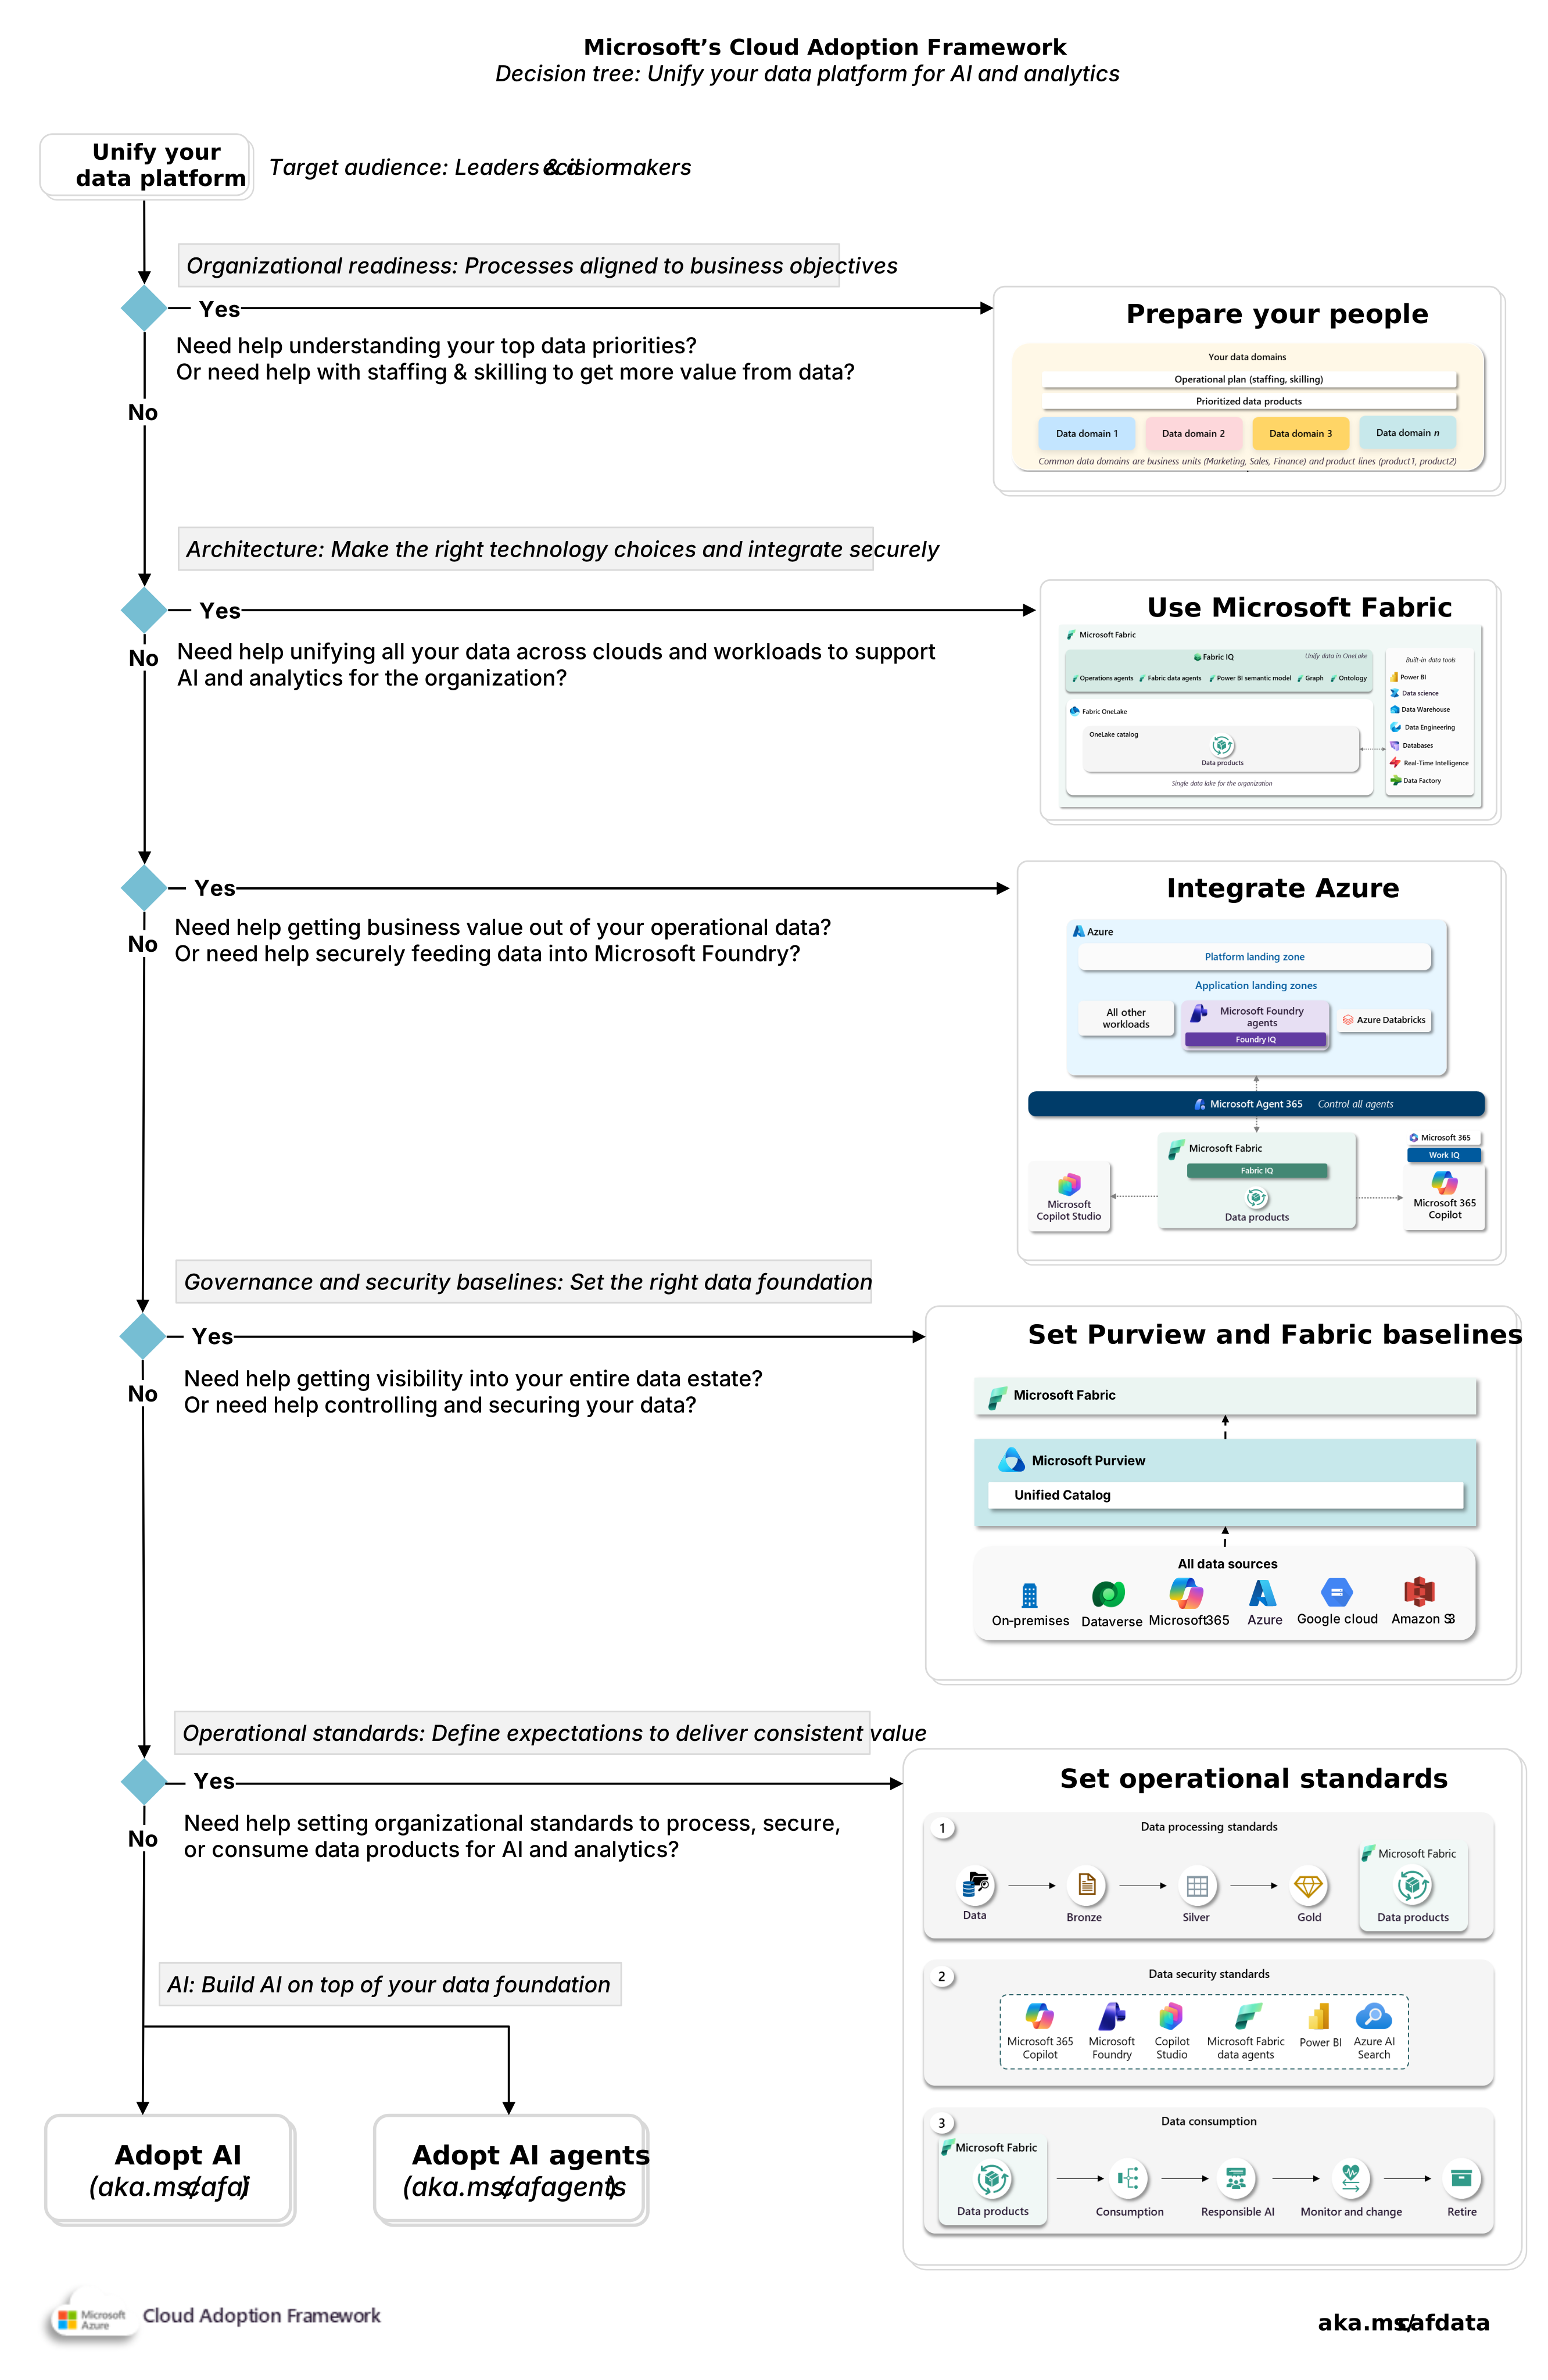
アーキテクチャとデシジョン ツリー

データ ガバナンスとセキュリティ ベースラインにおけるMicrosoft Purviewの役割。

1. データインベントリ
データを理解するにはどうすればよいでしょうか。 組織は、エンタープライズ データ メタデータの共通ガバナンス システムとしてMicrosoft Purviewを確立する必要があります。 Microsoft Purview データ マップは技術的なインベントリを提供し、Microsoft Purview 統合カタログはユーザーがデータを検出するのに役立ちます。 これらの機能はメタデータを格納します。 基になるデータをコピーしたり、そのデータへのアクセスを許可したりすることはありません。
組織は、Microsoft Purview を通じて検出可能である必要があるデータと、追加データがインベントリに入る順序を定義するデータ インベントリ ポリシーを確立する必要があります。 法的または規制上の義務で求められる場合を除き、完全な技術的範囲を最初の目標にすべきではありません。
優先対象範囲: 最初のインベントリ境界には、重要なビジネス プロセスまたはエンタープライズ レポートをサポートするデータを含める必要があります。 また、データの出所または許可された使用がリスクに影響を与える AI ソリューションで使用されるデータも含める必要があります。
Microsoft 365 データ: ドキュメントまたは通信に組織のガバナンス スコープに含まれる情報が含まれている場合は、Microsoft 365コンテンツを含める必要があります。 Microsoft Purview セットアップ ガイドを参照してください。
Microsoft Fabric: Fabric テナントを登録してスキャンし、サポートされている Fabric メタデータとリネージを Microsoft Purview に取り込みます。 「Microsoft Fabric を登録してスキャンする」を参照してください。
マルチクラウド、SaaS、オンプレミスのデータ: コネクタベースのスキャンは、Azure、Microsoft Dataverse、オンプレミス システム、およびその他のクラウド (AWS、Google Cloud、Oracle) に格納されるデータに必要です。 中央メタデータの可視性が明確なガバナンス上の利点を提供する場合、組織はサポート対象のソースを登録する必要があります。 そうした利点としては、規制上の証拠や、クロスプラットフォームでの検出が考えられます。 未サポートのソースまたは優先度の低いソースは、責任者を特定し、対応計画を定めたうえで、ガバナンススコープに記録しておく必要があります。 「データ マップのスキャンに関するベスト プラクティス」を参照してください。 「Microsoft Purview の統合カタログ」および「データ マップ」を参照してください。
2. ビジネス上の共通認識
自社のデータ定義の一貫性をどのように確保すべきでしょうか。 組織は、意味の不一致が複数のデータドメインにまたがる意思決定に影響を及ぼす場合、ビジネス概念を標準化すべきです。 各ローカル概念に対してそれぞれ1つの定義を作成しようとすべきではありません。
組織全体の概念: 複数のデータ ドメインがレポートまたは AI で同じ意味に依存する場合、概念には組織全体の定義が必要です。 一貫性のない定義がすでに事業上の意思決定に影響を及ぼしている概念を優先します。 共有される各概念には、承認された定義と、説明責任を負うビジネス所有者が必要です。 定義では、ビジネス上の状況によって正当に異なる場合に許容される差異を明示する必要があります。
データドメイン固有の概念: データドメインは、そのデータドメイン外で一貫した意味を持つ必要のない概念の管理権限を保持する必要があります。 これらの概念は、複数のデータドメインにまたがって利用されることで共通の意味が必要になる場合にのみ、組織全体で共通の概念とすべきです。
用語集ガバナンス: 承認された定義は、ユーザーが管理対象データに関連付けられた意味を把握できるように、Microsoft Purview 統合カタログ を通じて公開する必要があります。 ガバナンス ドメインでは、用語集の用語を整理し、関連するデータ製品またはデータ資産に接続できます。 「統合カタログの用語集の用語」を参照してください。
3. コンプライアンス
データ コンプライアンスの義務をどのように満たすべきでしょうか? 組織は、技術的な制御を選択する前に、法的義務と契約上の義務をデータ要件に変換する必要があります。 Microsoft Purview コンプライアンス マネージャーは、コントロールを評価し、改善作業を整理するのに役立ちます。
3.1 コンプライアンス要件
コンプライアンス要件をどのように定めるべきですか? 組織は、該当する法的要件および契約上の義務をデータガバナンス要件に反映するためのプロセスを確立する必要があります。
責任: 法務またはコンプライアンスの責任部門が、どの義務を適用すべきかを決定する必要があります。 データドメインは、影響を受けるデータを識別する必要があります。 セキュリティチームは、承認された要件を技術的管理策にどのように反映させるかを判断する必要があります。
ドキュメント化: 組織は、これらの要件を一元管理台帳に保持する必要があります。 各要件において、その説明責任を負う権限部門と影響を受けるデータを特定する必要があります。 また、必要な証拠とレビュー頻度も定義する必要があります。
ツール: Microsoft Purview コンプライアンス マネージャーの評価は、統制上のギャップを特定し、改善作業を整理するのに役立てる必要があります。 コンプライアンス スコアは、管理指標として活用する必要があります。 組織が法的義務を果たしていることを証明するものとして扱うべきではありません。 Purview Assessmentsを参照してください。
3.2 データコンプライアンスの監視
データ コンプライアンスをどのように監視すべきですか? 組織は、規制とビジネス のリスクに応じて、監視とエスカレーションの要件を確立する必要があります。 潜在的な影響が大きい要件ほど、より強力な監視体制と、厳格な是正処置の実施基準を設定する必要があります。 監視は、責任を負うチームが重要なコンプライアンスギャップを特定し、その解決を追跡するために使用できる証拠を提供する必要があります。
ツール: Microsoft Purview コンプライアンス マネージャーは、サポートされている要件に対して評価と改善アクションを提供できます。 意思決定者は、この情報を使用して、コンプライアンス体制と未解決の制御ギャップを監視する必要があります。 コンプライアンス スコアをコンプライアンスの結果として扱うべきではありません。 コンプライアンス マネージャーとマルチクラウドを参照してください。
コンプライアンスの証拠: 組織は、必要なコントロールが意図したとおりに動作することを示すために必要な証拠を保持する必要があります。 証拠の要件と保持期間は、コンプライアンス レジスタに記載されている義務に従う必要があります。
3.3. データライナージ
データ履歴をどのように追跡すべきですか? 組織は、データの取得元または変換を把握することが重要な組織要件をサポートする場合、データ系列を必須とすべきです。 系列が、すべてのデータ移動を文書化する目的にならないようにします。
系列のカバレッジ: データ ドメインは、必要なガバナンスの決定をサポートするために、重要なデータ製品に対して十分な系列をキャプチャする必要があります。
重要なデータが発生した場所を組織が示したり、権威あるソースまで問題を遡って調査したりする必要がある場合は、ソース システムの系列が必要です。
消費層の系列 (Fabric など) は、アップストリーム システムが既に十分な証拠を提供している場合、一元化された系列境界を形成できます。 「Fabric のスキャン」を参照してください。
変換によってデータの意味や許容される使用方法が大幅に変わる可能性がある場合は、ソースレイヤーと消費レイヤーの両方を含める必要があります。
Tooling: Microsoft Purview 統合カタログは、管理されたデータ資産のデータ リネージの一元的なビューを提供する必要があります。 データ資産の詳細は、資産の説明や所有者などのビジネス コンテキストと共に、アップストリームとダウンストリームのリネージを表示できます。 「Unified Catalog でデータ製品を検索する」を参照してください。
リネージの収集: 可能な場合は、サポートされているソース統合を通じてリネージの収集を自動化する必要があります。 自動系列がガバナンスの決定に必要な証拠を提供しない場合、データ ドメインは重要なギャップを特定する必要があります。 Fabric から Microsoft Purview へのメタデータとリネージおよび手動でのリネージの設定を参照してください。
3.4 データ保持
データはどのくらいの期間保持する必要がありますか? 組織は、個々のプラットフォームを構成する前に、法的義務とビジネス ニーズから保持要件を確立する必要があります。 各主要なデータ分類またはレコードの種類には、承認された保持期間と廃棄要件が必要です。 ポリシーでは、訴訟ホールドなど、通常の削除を妨げる状況も特定する必要があります。
データ ドメインは、自身が所有するデータにこれらの組織要件を適用する必要があります。 プラットフォーム チームは、運用するサービスに対して承認済みの実装パターンを提供する必要があります。
3.4.1 Microsoft 365データ保持
Microsoft 365 の保持ポリシーと保持ラベルは、サポート対象の Microsoft 365 コンテンツに対する組織の保持要件を満たす必要があります。 組織では、保持と廃棄の要件を満たすMicrosoft Purview データ ライフサイクル管理およびレコード管理機能を使用する必要があります。 Microsoft 365 のデータ保持
3.4.2 Azureデータ保持
Azureプラットフォーム標準では、組織の保持要件がサービス固有のバックアップとライフサイクルの設定にどのように変換されるかを定義する必要があります。 組織は、ビジネスまたは規制上の目的での保持と、運用回復に必要なバックアップを区別する必要があります。 これらの目標には、さまざまな制御が必要な場合があります。 Azure Storage、SQL Database、Cosmos DB、および MySQL を参照してください。
3.4.3 オンプレミスとマルチクラウドのデータ保持
データが存在する場所に関係なく、組織の保持要件を適用する必要があります。 データ ドメインは、必要な保持ポリシーまたは廃棄ポリシーを満たすことができないプラットフォームを識別する必要があります。 プラットフォームが要件を満たすことができない場合、組織は承認済みの補正制御を確立するか、要件を満たすことができるプラットフォームに管理レコードを移動する必要があります。
4. データセキュリティ
データをどのように分類して保護すればよいですか? 組織は、秘密度とビジネス リスクに従ってデータを保護する一貫したデータ セキュリティ モデルを確立する必要があります。 このモデルでは、機密データを特定し、不適切な使用や開示を防止するための組織全体の要件を定義する必要があります。 各プラットフォームでは、サポートされているセキュリティ制御を使用して、これらの要件を実装する必要があります。
4.1 データ分類
データをどのように分類すべきですか? 組織は、サポートされているプラットフォーム間で 1 つの情報分類モデルを確立する必要があります。 各分類では、ビジネス上の意味と必要な保護結果を定義する必要があります。 プラットフォームでは、必要に応じて秘密度ラベルを含め、サポートされているメカニズムを通じてそのモデルを実装する必要があります。
組織の分類: 分類では、組織内で既に定着している意味を持つ用語を使用する必要があります。 モデルでは、Public、General、Confidential、Highly Confidential などの分類が使用される場合があります。 組織では、個別の保護または取り扱い結果を表す場合にのみ、秘密度ラベルを作成する必要があります。 ラベルが多すぎると、分類を理解し、一貫して適用するのが困難になります。 秘密度ラベルの使用を開始する方法を参照してください。
既定の分類: 組織は、ラベルのないデータが重大なリスクを生じさせるプラットフォームに対して、安全な既定の分類を確立する必要があります。 既定の分類は、出発点となります。 これは、責任を持つデータ ドメインによる分類に置き換わるものではありません。 「既定の秘密度ラベルとポリシー」を参照してください。
例外承認者: 組織は、誰が分類を下げることができるのか、またその際にどのような証拠が必要かを定義する必要があります。 秘密度が極めて高い分類については、説明責任を負うビジネス所有者または指定されたセキュリティ機関からの承認が必要です。
Microsoft 365: Microsoft Purview の秘密度ラベルは、Microsoft 365 コンテンツを分類し、暗号化や使用制限などの構成済みの保護を適用できます。 「Microsoft 365」を参照してください。
Microsoft Fabric: Fabric では、分類に Microsoft Purview の秘密度ラベルが使用されます。 Fabric アイテムの機密ラベルは、それ自体では Fabric アイテムに同等のアクセス制限を適用しません。 Fabric のアクセス許可が、引き続きアクセスを制御します。 分類でアクセス制限が必要な場合は、Fabric のアクセス制御またはサポート対象の保護ポリシーを使用して適用します。 保護された秘密度ラベル と Fabric の既定のラベル ポリシーを参照してください。
保護の検証: 組織は、必要な保護がプラットフォーム間での重要な移行時にも維持されるかどうかを検証する必要があります。 テストでは、Fabric から Microsoft 365 へのエクスポートなど、より厳密に管理された環境からデータが流出する可能性のある経路をカバーする必要があります。
4.2 機密データ
機密データはどのように保護すべきでしょうか。 組織は、重大な事業上またはコンプライアンス上のリスクを生じさせる情報が何であるかを定義し、そうした情報を検出するための一貫した方法を確立する必要があります。 データ ドメインは、ビジネス コンテキスト内で機密情報を識別する必要があります。 セキュリティチームとコンプライアンス チームは、これらの定義を再利用可能な分類器と保護コントロールに変換する必要があります。
標準検出: 機密データに信頼できるパターンまたは信頼できる参照データセットがある場合は、機密情報タイプまたは完全一致データ照合を使用する必要があります。 例としては、国民識別子や既知の顧客レコードがあります。
コンテキスト検出: トレーニング可能な分類子は、予測可能なパターンではなくコンテンツの意味に秘密度が依存する場合に使用する必要があります。 たとえば、機密戦略ドキュメントや独自の調査などがあります。
Microsoft Purviewでは、これらの組織内での定義をサポートできる機密情報の種類とトレーニング可能な分類子が提供されます。 Microsoft Purview 分類子の概要を参照してください。
4.3 データ損失防止
データ損失防止 (DLP) を設定する方法 組織は、アクションを防止または検出することで重大なビジネス リスクを低減できる特定のデータ損失シナリオに対して、DLP ポリシーを確立する必要があります。 すべてのロケーションに、利用可能な中で最も厳しい制御を適用しないでください。 DLP は、より広範なデータ保護モデル内の 1 つの管理策であるべきです。これは、カバレッジがプラットフォームとアクティビティによって異なるためです。
リスク シナリオ: 各 DLP ポリシーでは、対応する機密データと危険なアクションを定義する必要があります。 スコープ内の対象集団またはサービスも定義する必要があります。 たとえば、ポリシーでは、Microsoft 365からの顧客の個人データの外部共有に対処できます。
監視フェーズ: 新しいポリシーは、通常、監査モードまたはシミュレーション モードで開始する必要があります。 担当チームは、制限を有効にする前に、代表的な業務活動との一致を確認し、承認された例外を定義する必要があります。 DLP シミュレーション モードを参照してください。
適用フェーズ: データ露出によって予想される影響が、正当な作業を中断することによるビジネス上の影響を上回る場合は、ブロックを適用する必要があります。 組織は、ブロックを有効にする前に例外の承認権限を確立する必要があります。
ポリシー レビュー: オーバーライドまたは誤検知を繰り返す場合は、ポリシー レビューをトリガーする必要があります。 これらのパターンは、不正確な検出や、ポリシーと競合する正当なビジネス プロセスを示している可能性があります。
「Microsoft Purview データ損失防止」と、「Microsoft Fabric」および「Microsoft Copilot」に関する具体的なガイダンスを参照してください。
4.4 Azureデータセキュリティ
Azure システム内のデータをどのように保護すべきですか? 組織は、データ分類を最小限のセキュリティ要件に変換するAzureデータ保護標準を確立する必要があります。 Microsoft Purview の分類機能は、データの機密性とビジネス上の重要性を識別できます。 Azure サービスでは、サポートされているセキュリティ制御を通じて、導き出された要件を適用する必要があります。
保護ベースライン: プラットフォーム チームは、個々のワークロード チームが組織のセキュリティ モデルを個別に設計しないように、これらの要件を満たす承認済みのAzure パターンを提供する必要があります。
サービスの実装: Azure サービスは、それぞれのネイティブ機能を通じて組織のベースラインを適用する必要があります。 データ分類では、すべてのサービスに特定の技術的な実装を指示するのではなく、必要な保護の判断材料とする必要があります。
制御検証: セキュリティ チームは、機密データを含むサービスが組織のベースラインを満たしていることを定期的に確認し、修復または正式なリスク受け入れを必要とする例外を特定する必要があります。