条件付きアクセスとAzure Data Explorerを使用して、データ管理操作中に選択したユーザーに対して追加の検証を要求することで、未承認のアクセス リスクを軽減します。
条件付きアクセス ポリシーは、サインイン コンテキストを評価し、多要素認証 (MFA) などの制御を適用します。
この記事では、Azure Data Explorer Web UI の選択したユーザーに対して MFA を必要とするポリシーをMicrosoft Entra IDで構成します。
前提条件
- Microsoft Entra ID P1 または P2 ライセンス。 ライセンスの詳細については、「Microsoft Entra IDの使用可能な機能の比較」を参照してください。
- 少なくとも 条件付きアクセス管理者 ロール。
注
条件付きアクセス ポリシーはテナント レベルで適用されるため、テナント内のすべてのクラスターに影響します。 これらのポリシーは、Azure Data Explorerデータ管理操作に適用され、リソース管理操作には影響しません。
条件付きアクセスを構成する
Azure Data Explorerで選択したユーザーに対して MFA を必要とするポリシーを作成するには、次の手順に従います。
Azure portal に条件付きアクセス管理者以上でサインインします。
Azure ポータルで、Microsoft Entra ID>Security>Conditional Access に移動します。
[新しいポリシー] を選択します。
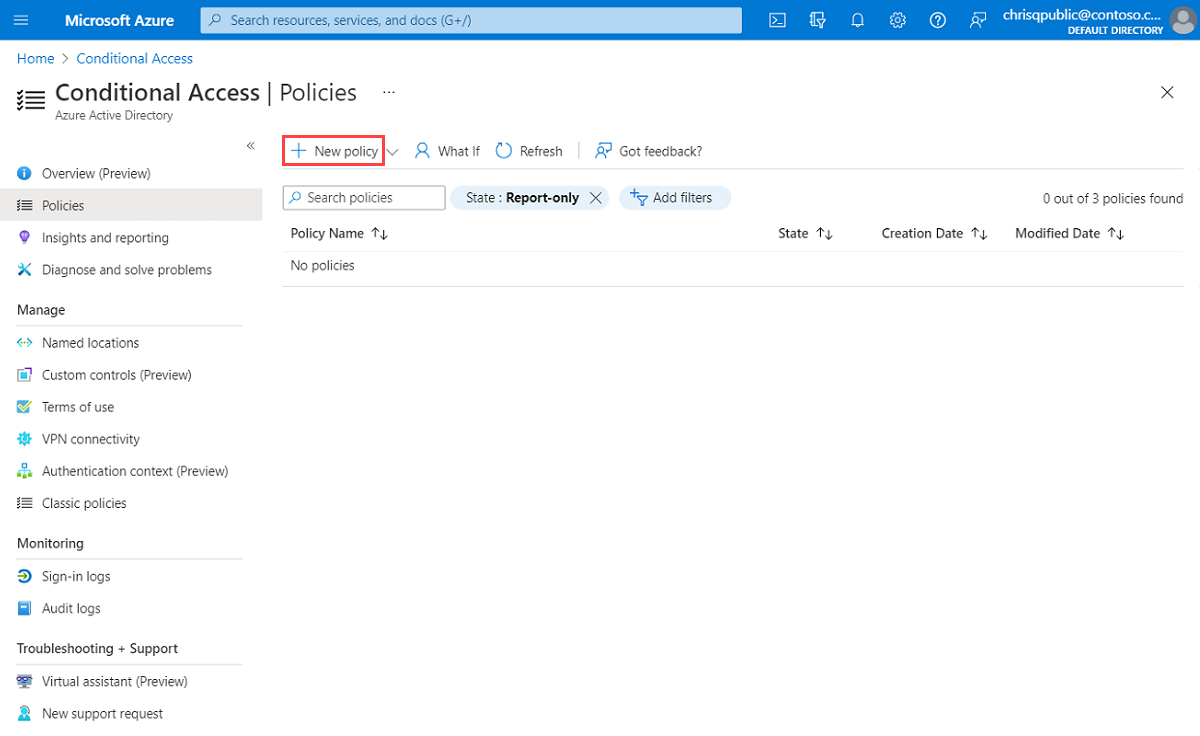
ポリシーに名前を付けます。 わかりやすい名前付け標準を使用します。
[割り当て] で、 [ユーザーとグループ] を選択します。 [含める]>[ユーザーとグループの選択] で、[ユーザーとグループ] を選択し、条件付きアクセスに含めるユーザーまたはグループを追加して、[選択] を選択します。

[クラウド アプリまたは操作] で、[クラウド アプリ] を選択します。 [含める] で、[アプリを選択] を選択して、条件付きアクセスで使用できるすべてのアプリの一覧を表示します。 [Azure Data Explorer]>[選択] を選択します。
注
場合によっては、アプリケーション名が KustoService として表示されることがあります。

[ 条件] で、すべてのデバイス プラットフォームに適用する条件を設定し、[完了] を選択 します。 詳細については、「Microsoft Entra 条件付きアクセス: 条件」を参照してください。

[アクセス制御] で [許可] を選択し、[多要素認証が必要] を選択し、[選択] を選択します。

[ポリシーを有効にする] を [オン] に設定して、[保存] を選択します。

割り当てられたユーザーに Azure Data Explorer Web UI にアクセスするように依頼して、ポリシーを検証します。 ユーザーに MFA の入力を求められます。
