このページでは、Azure Databricks アカウントとワークスペースの IP アクセス リストについて説明します。
IP アクセス リストの概要
注
この機能を使用するには、Premium プランが必要です。
IP アクセス リストでは、Azure Databricks アカウントとワークスペースに接続できるネットワークを制御できるため、セキュリティが強化されます。 既定では、任意の IP アドレスからの接続が許可されます。
- ユーザーの送信元 IP アドレスに基づいてアクセスを制限します。
- 会社のオフィスや VPN などの承認されたネットワークからのみ接続を許可します。
- セキュリティで保護されていない、またはコーヒー ショップなどのパブリック ネットワークからのアクセス試行をブロックします。
IP アクセス リストの機能は、次の 2 つがあります。
- アカウント コンソールの IP アクセス リスト (パブリック プレビュー): アカウント管理者は、アカウント コンソールの IP アクセス リストを構成して、ユーザーが一連の承認済み IP アドレスを介してのみアカウント コンソールの UI とアカウント レベルの REST API に接続できるようにすることができます。 アカウント オーナーとアカウント管理者は、アカウント コンソール UI または REST API を使用して、許可およびブロックする IP アドレスとサブネットを構成できます。 「アカウント コンソール向けの IP アクセス リストを構成する」をご覧ください。
- ワークスペースの IP アクセス リスト: ワークスペース管理者は、Azure Databricks ワークスペースの IP アクセス リストを構成して、ユーザーが一連の承認済み IP アドレスを介してのみワークスペースまたはワークスペース レベルの API に接続できるようにします。 ワークスペース管理者は、REST API を使って、許可およびブロックする IP アドレスとサブネットを構成します。 「ワークスペース向けの IP アクセス リストを構成する」をご覧ください。
注
Private Link を使用する場合、IP アクセス リストはインターネット (パブリック IP アドレス) からの要求にのみ適用されます。 Private Link トラフィックからのプライベート IP アドレスは、IP アクセス リストでブロックできません。 private linkを使って誰がAzure Databricksにアクセスできるか制御するには、どのプライベートエンドポイントが作成されているか確認できます。詳細はPrivate Linkの概念を参照。
コンテキストベースのイングレス コントロール
IP アクセスリストはソース IP アドレスのみに基づいて要求をフィルター処理しますが、コンテキストベースのイングレス制御を使用すると、アカウント管理者は複数の条件 (ユーザー ID、要求の種類、ネットワーク ソースなど) を許可規則と拒否規則に組み合わせることができます。 これらのポリシーにより、ワークスペースにアクセスできるユーザーと場所をより細かく制御できます。
コンテキストベースのイングレス制御は、アカウント レベルで構成されます。 1 つのポリシーで複数のワークスペースを管理できるため、組織全体で一貫した適用が保証されます。
両方のコントロールが一緒に適用されます。 要求は、アカウント レベルのコンテキストベースのイングレス ポリシーと、ワークスペースの IP アクセス リストによって許可される必要があります。 コンテキストベースのイングレスでは、ID または要求スコープに基づいてアクセスを制限でき、IP アクセス リストではネットワークの場所に基づいてアクセスを制限できます。 いずれかの制御によって要求がブロックされた場合、アクセスは拒否されます。
コンテキストベースのイングレス制御を参照してください。
注
Databricks では、アクセスを管理するための主要な方法として、コンテキストベースのイングレス制御を使用することをお勧めします。 もしワークスペースにIPアクセスリストが設定されている場合、Databricksはコンテキストベースの入力への移行を推奨しています。 詳細は 「ワークスペースのIPアクセスリストをコンテキストベースの入力に移行する」を参照してください。
アクセスの確認方法
IP アクセス リスト機能を使うと、Azure Databricks のアカウント コンソールとワークスペースに対して許可リストとブロック リストを構成できます。
- 許可リストには、アクセスが許可されているパブリック インターネット上の IP アドレスのセットが含まれます。 複数の IP アドレスを明示的に許可するか、サブネット全体として許可します (例:
216.58.195.78/28)。 - ブロック リストには、許可リストに含まれている場合でも、ブロックする IP アドレスまたはサブネットが含まれます。 許可されている IP アドレス範囲に、実際にセキュリティで保護されたネットワーク境界の外部にある、より小さな範囲のインフラストラクチャ IP アドレスを含めるときに、この機能を使用できます。
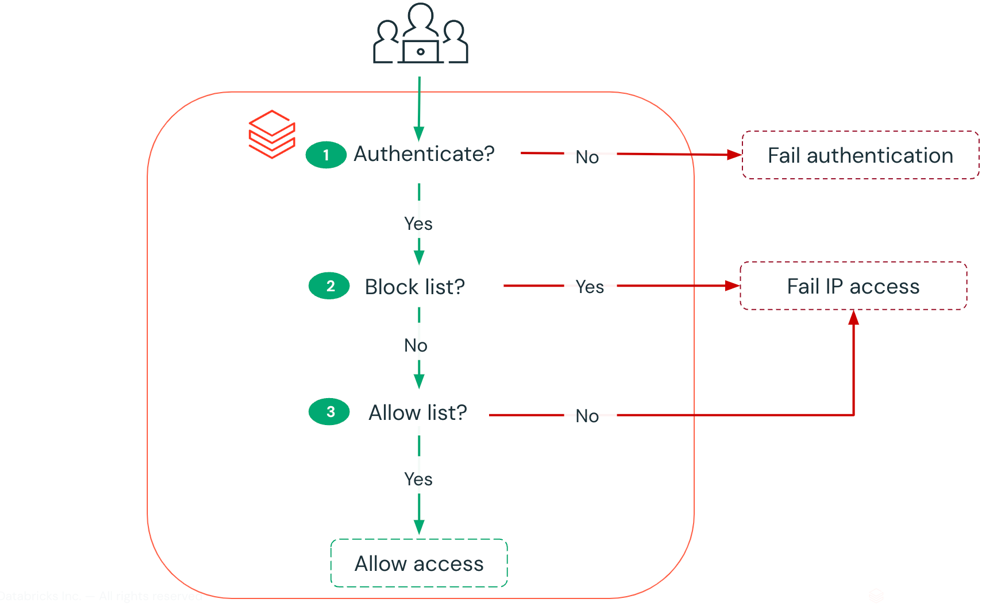
接続が試行された場合:
- 最初にすべてのブロック リストがチェックされます。 接続 IP アドレスがブロック リストと一致する場合、接続は拒否されます。
- 接続がブロック リストによって拒否されなかった場合、IP アドレスは許可リストと比較されます。 少なくとも 1 つの許可リストがある場合は、IP アドレスが許可リストと一致する場合にのみ、接続が許可されます。 許可リストがない場合は、すべての IP アドレスが許可されます。
この機能が無効になっている場合は、アカウントまたはワークスペースへのすべてのアクセスが許可されます。
すべての許可リストとブロック リストを組み合わせた場合、アカウント コンソールでは最大 1,000 個の IP/CIDR 値がサポートされます。この場合、1 つの CIDR が 1 つの値としてカウントされます。
IP アクセス リストの変更が有効になるまで、数分かかる場合があります。
次のステップ
| Resource | Description |
|---|---|
| アカウント コンソールの IP アクセス リストを構成する | アカウントコンソールアクセスにIP制限を設定し、どのネットワークがアカウントレベルの設定やAPIにアクセスできるかを制御しましょう。 |
| ワークスペースの IP アクセス リストを構成する | ワークスペースアクセスにIP制限を設定し、どのネットワークがAzure Databricksワークスペースに接続できるかを制御しましょう。 |
| Private Linkの概念 | Private Linkを使って、仮想ネットワークからAzureサービスへの安全かつ隔離されたアクセスを確立し、公共インターネットを迂回しましょう。 |