Azure DevOps Services |Azure DevOps Server |Azure DevOps Server 2022
Azure DevOps のアクセス レベルは、使用可能な Web ポータル機能を制御します。 アクセス レベルは、特定のタスクを許可または拒否するセキュリティ グループを補完します。 管理者は、ユーザー ベースが必要な機能にアクセスできることを確認し、それらの特定の機能に対してのみ支払います。 詳細については、「 Stakeholder access quick reference および Manage users and accessを参照してください。
重要
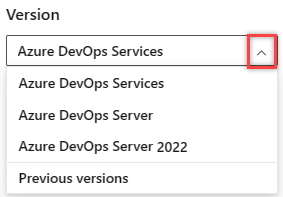
お使いのプラットフォームとバージョンに対応するこの記事のバージョンを選択します。 バージョン セレクターは目次の上にあります。 Azure DevOps のプラットフォームとバージョンを検索します。
重要
Azure DevOpsのパブリック プロジェクトは廃止されます。 2027 年から、既存のパブリック プロジェクトはプライベートに変換されます。 詳細については、「
ユーザーまたはグループをチームまたはプロジェクトに追加すると、既定のアクセス レベルとセキュリティ グループに関連付けられている機能に自動的にアクセスできます。 ほとんどのユーザーは、 Basic アクセス レベルと Contributors セキュリティ グループに割り当てることで、ほとんどの機能にアクセスできます。 Readers、Contributors、および Project Administrators の最も一般的なグループに割り当てられているアクセス許可の簡単な概要については、「既定のアクセス許可」を参照してください。
ヒント
AI を使用して、Azure DevOps タスクに役立てることができます。 作業を開始するには、 Azure DevOps MCP Server で AI サポートを有効にする 方法に関するページを参照してください。
サポートされているアクセス レベル
次のいずれかのアクセス レベルにユーザーまたはユーザー グループを割り当てます。
- Basic: ほとんどの機能にアクセスできます。 Visual Studio Professional サブスクリプション、Azure DevOps Server CAL を持つユーザー、および組織内の Basic アクセス料金を支払っているユーザーに割り当てます。
- 基本 + テスト 計画: Basic および Azure Test Plans に含まれるすべての機能にアクセスできます。 Visual Studio Test Professional または MSDN Platforms サブスクリプションを持つユーザー、および Basic + Test Plans アクセスの料金を支払っている組織のユーザーに対して割り当てます。
- 利害関係者: プライベート プロジェクトへの無料の制限付きアクセスを提供します。 既存のパブリック プロジェクトの利害関係者は、2027 年にプロジェクトがプライベートに変換されるまで、より広範なアクセス権を持ちます。 ライセンスやサブスクリプションを必要とせずに無制限の数のユーザーに割り当てます。制限された機能セットへのアクセスが必要なユーザーに最適です。 利害関係者は、作業項目の表示、ディスカッションへの参加、ダッシュボードへのアクセスなど、さまざまなタスクを実行できます。
-
Visual Studio サブスクライバー: Visual Studio サブスクリプションを既に持っているユーザーに割り当てます。
システムは、ユーザーのサブスクリプション (Visual Studio Enterprise、Visual Studio Professional、Visual Studio Test Professional、または MSDN Platform) を自動的に認識し、サブスクリプション レベルに含まれるその他の機能を有効にします。
Basic または Stakeholder を割り当てると、サインイン時に Visual Studio サブスクリプションの特典も受け取ります。
ヒント
新しいユーザーを追加する場合のベスト プラクティスとして、必要に応じて Visual Studio サブスクライバー レベルを割り当てて (Basic ではなく)、ユーザーが初めてサインインする前に Basic レートが課金されないようにします。
- GitHub Enterprise: システムは、次回 Azure DevOps にサインインすると、GitHub Enterprise ライセンスを持つユーザーを自動的に認識します。 ユーザーの割り当てられたアクセス レベル (たとえば、 利害関係者 アクセスを割り当てることができる) に関係なく、GitHub Enterprise ライセンスに関連付けられているときに Basic アクセスを受け取ります。
- 利害関係者: 部分的なアクセスを提供し、無制限のユーザーに無料で割り当てることができます。 ライセンスとサブスクリプションはないものの、限られた機能セットにアクセスする必要があるユーザーに割り当てます。
- Basic: ほとんどの機能にアクセスできます。 Azure DevOps Server CAL を使用するユーザー、Visual Studio Professional サブスクリプションを持つユーザー、および組織内の Basic アクセス料金を支払っているユーザーに割り当てます。
- Basic + Test Plans: 毎月の Test Manager サブスクリプション、Visual Studio Test Professional、または MSDN Platforms サブスクリプションを持つユーザーにアクセスできます。
- VS Enterprise: Premium 機能へのアクセスを提供します。 Visual Studio Enterprise へのサブスクリプションを持つユーザーに割り当てます。
次の表は、サポートされている各アクセス レベルで使用できる機能を示しています。 Visual Studio Test Professional サブスクリプションと MSDN プラットフォーム サブスクリプションでは、Visual Studio Enterprise と同じ機能へのアクセスが許可されます。
機能
ステークホルダー
Basic、 GitHub Enterprise、および
Visual Studio プロフェッショナル
基本 + テスト計画 &
Visual Studio エンタープライズ
機能
ステークホルダー
基本 &
Visual Studio プロフェッショナル
基本 + テスト計画 &
Visual Studio エンタープライズ
組織の管理
セキュリティ グループまたはロール (チーム管理者、プロジェクト管理者、またはプロジェクト コレクション管理者) にも追加されたときにリソースを構成できます。
✔️
✔️
✔️
✔️
✔️
高度なホーム ページ
プロジェクト、作業項目、および作業中のプロジェクト間で定義されたプル要求へのアクセスが含まれます。
✔️
✔️
高度なポートフォリオ管理
ポートフォリオ バックログまたはボードから機能やエピックを定義するためのフル アクセスが提供されます。
✔️
✔️
アジャイル ボード
利害関係者は、プライベート プロジェクトの ボード と タスクボード へのアクセスが制限されます。
利害関係者はドラッグ アンド ドロップを使用して作業項目を作成および変更しますが、変更できるのはカードの [状態] フィールドのみです。
スプリント容量の設定のみを表示できます。
✔️
✔️
✔️
アジャイル ボード 利害関係者は 、ボード を表示したり、作業項目を開いたり編集したりできます。 ボードではなくバックログから作業項目を追加し、ドラッグ アンド ドロップを使用して状態や優先度を更新することはできません。
✔️
✔️
✔️
アジャイル ポートフォリオ管理
ポートフォリオ バックログとボードへの制限付きアクセスが含まれます。
利害関係者はバックログの優先順位を変更できない、イテレーションに項目を割り当てることができない、マッピング ウィンドウを使用できない、または予測を実行できない。
✔️
✔️
✔️
アイテム
Azure Artifacts のすべての機能 (最大 2 GiB の無料ストレージ) へのフル アクセスが含まれています。
✔️
✔️
✔️
成果物Azure Artifacts フィードへのアクセスが含まれます。 Azure DevOps Serverには、Basic 以上のアクセス レベルが必要です。
✔️
✔️
リリース パイプラインの作成とリリースの管理リリース パイプラインの定義、複数ステージの継続的デプロイ (CD) パイプラインの定義、承認とゲートを使用したデプロイの制御が含まれます。 関係者はリリースを表示し、割り当てられた承認に基づいて行動できますが、リリース パイプラインを作成したり、リリースを管理したりすることはできません。
✔️
✔️
基本的なバックログおよびスプリント計画ツールバックログとスプリント バックログとタスクボードの項目を追加および変更するための制限付きアクセスが含まれます。 関係者は、イテレーションに項目を割り当てたり、マッピング ウィンドウを使用したり、予測したりすることはできません。
✔️
✔️
ビルドソフトウェアの継続的インテグレーションと継続的デリバリーを管理するためのすべての機能へのフル アクセスが含まれています。 利害関係者はビルドを表示できますが、ビルド パイプラインを作成、編集、管理することはできません。
✔️
✔️
クエリ グラフへのアクセス 作業追跡 クエリ グラフを表示および作成できます。 プライベート プロジェクトとAzure DevOps Serverでは、関係者はグラフがダッシュボードに追加されたときにのみグラフを表示できます。 既存のパブリック プロジェクトでは、利害関係者はクエリ グラフを表示および作成できます。
制限あり
✔️
✔️
コード
Git リポジトリまたは Team Foundation Version Control (TFVC) を使用してコードを管理するためのすべての機能へのフル アクセスが含まれています。
✔️
✔️
配信計画
配信プランを追加および表示するためのフル アクセスが含まれています。
✔️
✔️
配信計画
配信プランを追加および表示するためのフル アクセスが含まれています。
✔️
✔️
フィードバックの要求と管理Azure DevOps Server 2022 で動作するソフトウェアに関する正式なフィードバックを要求および管理するためのフル アクセスが含まれています。
✔️
✔️
標準機能
プロジェクト間での作業、ダッシュボードの表示、Wiki の表示、個人用通知の管理が含まれます。
利害関係者は、リポジトリ用に定義された Markdown README ファイルを表示することはできず、Wiki ページのみを表示できます。
アクセスは、特定のプロジェクトまたは組織のアクセス許可に基づいて制限される場合があります。
すべての Wiki 機能を表示する機能を含む完全な機能については、 Basic ライセンスをお勧めします。
✔️
✔️
✔️
ビルドとリリースでサービスをテストする
ビルドでの単体テストの実行、テスト結果の確認と分析が含まれます。
✔️
✔️
✔️
テスト実行とテスト分析
手動テストの実行、テスト ステータスの追跡、自動テストが含まれます。
✔️
✔️
利害関係者ライセンスへの概要アクセスをテストする
テストおよびフィードバック拡張機能 使用した利害関係者フィードバックの要求含まれます。
✔️
✔️
✔️
作業項目を表示する
作業項目の追加と変更、作業項目のフォロー、クエリの表示と作成にアクセスできます。
利害関係者は、既存のタグのみを作業項目に割り当てることができ (新しいタグを追加できません)、クエリを [マイ クエリ] ([共有クエリ] の下に保存することはできません) にのみ保存できます。
✔️
✔️
✔️
✔️
✔️
✔️
Visual Studio サブスクリプションへのアクセス
Visual Studio サブスクライバーは、サブスクライバー特典として Visual Studio サブスクリプション 機能を利用できます。 これらのユーザーを追加するときは、 Visual Studio サブスクリプション のアクセス レベルを割り当てます。
システムはサブスクリプションを自動的に認識し、サブスクリプション レベルに基づいて、含まれるその他の機能を有効にします。
VS Enterprise アクセス権
Visual Studio Enterprise サブスクライバーは、サブスクライバー特典として VS Enterprise アクセス権を取得します。 これらのユーザーを追加するときは、 VS Enterprise アクセス レベルを割り当てます。
Visual Studio Enterprise (VS Enterprise) アクセスを使用すると、ユーザーは、アクティブな Visual Studio Enterprise サブスクライバーに含まれる Microsoft によって公開された、料金ベースの Marketplace 拡張機能にアクセスできます。
Basic + Test Plans アクセスを使用すると、すべての基本機能に加えて、 Web ベースのテスト ケース管理ツールをユーザーに提供できます。 毎月のアクセス権を したり MSDN または MSDN Platforms サブスクリプションで Visual Studio Test Professional を既に持っているユーザーを追加したりできます。
アクセス レベルのプログラムによるマッピング
Azure DevOps Services で、az devops user addまたはユーザーエンタイトルメント - REST API の追加を使用して、プログラムでユーザー アクセス レベルを管理します。
次の表は、ユーザー インターフェイスのアクセス レベルを、REST API で受け入れられる accessLevel プロパティにマップします。 GitHub Enterprise アクセスは自動的に検出され、これらのプロパティを介して割り当てられません。
| ユーザー インターフェイスのアクセス レベル | accountLicenseType |
licensingSource |
msdnLicenseType |
|---|---|---|---|
| Basic | express |
account |
none |
| 基本 + テスト計画 | advanced |
account |
none |
| Visual Studio サブスクライバー | none |
msdn |
eligible |
| 利害関係者 | stakeholder |
account |
none |
| Visual Studio Enterprise サブスクリプション | none |
msdn |
enterprise |
注記
earlyAdopter accountLicenseType は、Microsoft によってのみ使用される内部値です。
2 つの異なるアクセス レベルに追加されたユーザーが利用できる機能は何ですか?
ユーザーが Basic アクセス権を持つグループと VS Enterprise アクセス権を持つ別のグループに属している場合、ユーザーは、BASIC のスーパーセットである VS Enterprise を介して使用できるすべての機能にアクセスできます。
サービス アカウントへのアクセス
Azure DevOps サービス アカウントを既定の アクセス レベルに追加します。 利害関係者を既定のアクセス レベルにする場合は、 サービス アカウントを Basic、 Basic + Test Plans、または VS Enterprise アクセスに追加する必要があります。
サービス アカウントでは、CAL やその他の購入は必要ありません。