[アラート] キューには、ネットワーク内のデバイスでフラグ付けされたアラートの一覧が表示されます。 既定では、キューには、グループ化されたビューの過去 7 日間に表示されたアラートが表示されます。 最新のアラートはリストの上部に表示されます。
注
自動調査と是正によりアラートは大幅に減少します。 この手法により、セキュリティ運用の専門家はより高度な脅威やその他の高価値な取り組みに集中できます。
アラートに、対応OSを持つデバイスにファイルなどの自動調査対象エンティティが含まれている場合、自動調査と修復が開始されます。 詳細については、「 自動調査の概要」を参照してください。
アラート ビューをカスタマイズするには、いくつかのオプションから選択できます。
上部のナビゲーションでは、次の操作が可能です。
- 列をカスタマイズして列を追加または削除する
- フィルターの適用
- 1 日、3 日、1 週間、30 日、6 か月などの特定の期間のアラートを表示する
- アラートリストを Excel にエクスポートする
- 通知の管理
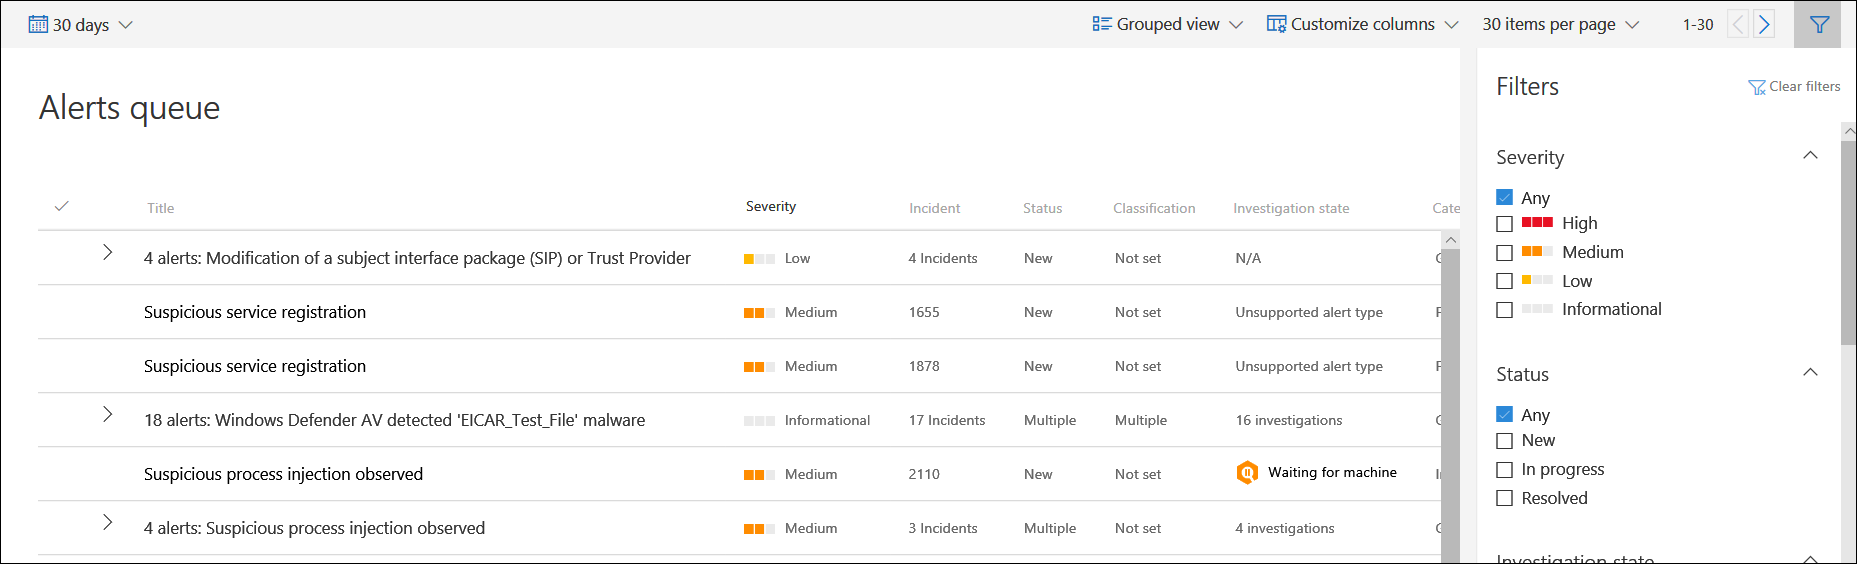
アラートの並べ替えとフィルター処理
次のフィルターを適用して、アラートの一覧を制限し、アラートのより焦点を絞ったビューを取得できます。
重要度
| アラートの重大度 | 説明 |
|---|---|
| 高 (赤) |
高度な永続的な脅威 (APT) に関連付けられている一般的なアラート。 これらのアラートは、デバイスに深刻な損害を与える可能性があるため、リスクが高いことを示します。 たとえば、資格情報の盗難ツールアクティビティ、グループに関連付けられていないランサムウェア アクティビティ、セキュリティ センサーの改ざん、または人間の攻撃者を示す悪意のあるアクティビティなどがあります。 |
| 中 (オレンジ) |
高度な永続的脅威 (APT) の一部である可能性がある侵害後の動作に関する、エンドポイントの検出と応答によるアラート。 これらの挙動には、攻撃段階に典型的な観察された挙動、異常なレジストリの変更、疑わしいファイルの実行が含まれます。 一部は内部セキュリティテストの一部かもしれませんが、この重大度では高度な攻撃の一部である可能性もあるため調査が必要です。 |
| 低 (黄色) |
広く蔓延しているマルウェアに関連する脅威のアラート。 例えば、ハックツールや非マルウェアのハックツール(探索コマンドの実行やログのクリアなど)は、多くの場合、組織を標的とした高度な脅威を示すものではありません。 このレベルは、組織内のユーザーによる単独のセキュリティツールのテストからも得られる可能性があります。 |
| 情報提供 (グレイ) |
ネットワークに有害と見なされない可能性があるが、潜在的なセキュリティの問題に対する組織のセキュリティ認識を促進する可能性のあるアラート。 |
アラートの重大度を理解する
Microsoft Defenderウイルス対策と Defender for Endpoint アラートの重大度は、スコープが異なるため異なります。
- Microsoft Defender Antivirusの脅威の重大度は、検出された脅威(マルウェア)の絶対的な重大度を表します。 感染した場合、個々のデバイスにかかる潜在的なリスクに基づいて割り当てられます。
- Defender for Endpointのアラート重大度は、検出された動作の深刻さを表し、これはデバイスに対する実際のリスク、そしてより重要な組織への潜在的リスクを表します。
例えば次が挙げられます。
- Microsoft Defender Antivirus が検出した脅威に関する Defender for Endpoint のアラートの重大度は、その脅威が防止され、デバイスに感染せず、実際の損害もなかったため、情報 に分類されます。
- 実行中に検出されたものの、Microsoft Defender Antivirusによってブロックおよび修復された商用マルウェアは、個々のデバイスに何らかの損害を与えた可能性はあるものの、組織に対する脅威はないため、低アラートを生成します。
- 実行中に検出され、個々のデバイスと組織の両方に脅威をもたらす可能性のあるマルウェアは、最終的にブロックされるかどうかにかかわらず、中 または 高 にランク付けされることがあります。
- ブロックや対策がされていない疑わしい行動アラートは、同じ組織的脅威の考慮事項に従って低、中、高にランク付けされます。
状態
アラートのステータスに基づいてリストを絞り込むことができます。
注
もし 「サポートされていないアラートの種類」 というアラート ステータスが表示された場合、それは自動調査機能がそのアラートを処理対象にできず、自動調査を実行できないことを意味します。 これらのアラートは手動で調査できます。
カテゴリ
Microsoftは、
サービス提供元
次のサービス ソースに基づいてアラートをフィルター処理できます。
- Microsoft Defender for Identity
- Microsoft Defender for Cloud Apps(クラウドアプリを守るマイクロソフトのセキュリティサービス)
- Microsoft Defender for Endpoint(エンドポイント用マイクロソフトディフェンダー)
- Microsoft Defender XDR
- Microsoft Defender for Office 365
- アプリ ガバナンス
- Microsoft Entra ID 保護
Microsoft エンドポイント通知のお客様は、Microsoft Defender for Endpoint サービス ソース配下の Microsoft Defender Experts でフィルター処理することで、サービスからの検出を絞り込んで表示できるようになりました。
注
アンチウイルスフィルターは、デバイスがデフォルトのリアルタイム保護アンチマルウェア製品としてMicrosoft Defender Antivirusを使用している場合にのみ表示されます。
タグ
アラートに割り当てられたタグに基づいてアラートをフィルター処理できます。
Policy
次のポリシーに基づいてアラートをフィルター処理できます。
| 検出ソース | API 値 |
|---|---|
| サードパーティ製センサー | ThirdPartySensors |
| ウイルス対策 | WindowsDefenderAv |
| 自動調査 | AutomatedInvestigation |
| カスタム検出 | CustomDetection |
| カスタム TI | CustomerTI |
| EDR | WindowsDefenderAtp |
| Microsoft Defender XDR | MTP |
| Microsoft Defender for Office 365 | OfficeATP |
| Microsoft Defender Experts | ThreatExperts |
| SmartScreen | WindowsDefenderSmartScreen |
エンティティ
エンティティ名または ID に基づいてアラートをフィルター処理できます。
自動調査の状態
自動調査の状態に基づいてアラートをフィルター処理できます。
関連するコンテンツ
- Microsoft Defender for Endpoint アラートを管理する
- Microsoft Defender for Endpointアラートを調査する
- Microsoft Defender for Endpoint アラートに関連付けられているファイルを調査する
- [Microsoft Defender for Endpoint デバイス] の一覧でデバイスを調査する
- Microsoft Defender for Endpoint アラートに関連付けられている IP アドレスを調査する
- Microsoft Defender for Endpoint アラートに関連付けられているドメインを調査する
- Microsoft Defender for Endpointでユーザー アカウントを調査する