Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Overview
Azure Enclave is een Azure-service die de implementatie en het beheer van veilige, geïsoleerde en compatibele cloudomgevingen voor de meest gevoelige bedrijfsworkloads versnelt en stroomlijnt.
Community's bieden de geïsoleerde hubnetwerkbasis die enclaves veilig en logisch groepeert voor governance, beheer, connectiviteit en bewaking. Een community-eigenaar kan connectiviteit met andere community's of on-premises netwerken mogelijk maken via community-eindpunten en transithubs.
In dit eerste deel van acht van deze zelfstudie maakt u in Azure Portal een Azure Enclave-community. Latere zelfstudies in deze reeks maken enclaves, enclave-eindpunten en enclaveverbindingen.
In deze handleiding leert u:
- Plan uw communityarchitectuur en adresruimte.
- Implementeer een community voor uw enclaves.
- Inzicht in de voordelen van hub-and-spoke-topologie.
- Valideer community-implementatie, connectiviteitsbronnen, bewaking en toegang.
- Schoon de community op wanneer u deze niet meer nodig hebt.
Prerequisites
- Een Azure-abonnement met quotum voor het vereiste netwerk, firewallbeleid en bewakingsresources.
- Machtigingen voor het maken en beheren van resources in het doelabonnement of de resourcegroep:
- Contributor
- Beheerder van gebruikerstoegang, als u roltoewijzingen moet maken of bijwerken
- Basiskennis van Azure netwerken, Azure resourcegroepen en het plannen van privé-IP-adressen.
- Azure CLI of Azure PowerShell geïnstalleerd als u optionele validatieopdrachten wilt uitvoeren.
Voordat u begint
Uw community plannen
Voordat u uw community maakt, moet u rekening houden met de volgende belangrijke planningsaspecten:
Adresruimteplanning
Bereken de totale IP-ruimte die nodig is voor alle geplande enclaves:
- Schatting van het aantal enclaves: plannen voor huidige behoeften plus 20-30% groei
- Vereiste ruimte berekenen: elke enclave heeft doorgaans /16 tot /24 CIDR nodig
- Vermijd overlappingen: Zorg ervoor dat er geen overlap is met on-premises netwerken of andere Azure omgevingen
- Zorgvuldig plannen: Bepaal de vereiste IP-adresruimte voor uw community en enclaves
Voorbeeldberekening:
- Vijf enclaves gepland, elk met /16 CIDR (elk 65.536 IP-adressen en in totaal 327.680 IP-adressen)
- Minimum community CIDR: /12 (totaal 1.048.576 IP-adressen)
- Aanbevolen: /11 of /10 voor groeibuffer
Aanbevelingen voor adresruimtegrootte:
| Implementatiegrootte | Aantal enclaves | Aanbevolen CIDR | Beschikbare IP's |
|---|---|---|---|
| Small | 1-3 enclaves | /14 | 262.144 |
| Gemiddeld | 4-10 enclaves | /12 | 1,048,576 |
| Grote | 11-25 enclaves | /11 | 2,097,152 |
| Enterprise | 26+ enclaves | /10 | 4,194,304 |
Tip
Gebruik de Azure IP-adrescalculator om uw adresruimte te plannen.
Naamgevingsconventie
Naamgevingsstandaarden instellen vóór de implementatie:
Aanbevolen naamgevingspatroon:
- Opmaak:
<organization>-<environment>-<purpose> - Examples:
-
contoso-prod-main- Productiecommunity -
fabrikam-dev-sandbox- Ontwikkelaarscommunity -
northwind-test-validation- Testcommunity
-
Aanvullende overwegingen voor naamgeving:
- Houd namen beknopt (3-24 tekens)
- Kleine letters en afbreekstreepjes gebruiken
- Speciale tekens vermijden
- Naamgevingsconventie voor documentnamen ter referentie voor het team
Regioselectie
Kies de Azure regio op basis van:
Vereisten voor dataopslaglocatie:
- Naleving van regelgeving
- Vereisten voor gegevenssoevereine
- Branchespecifieke voorschriften
Beschikbaarheid van service:
- Beschikbaarheid van Azure enclave in regio controleren
- Controleer of de vereiste Azure services beschikbaar zijn
- Bekijk preview versus GA-functies
Prestaties en kosten:
- Nabijheid van gebruikers voor lagere latentie
- Kosten voor uitgaand netwerkverkeer
- Azure prijsvariaties per regio
Herstel na calamiteiten:
- Plan indien nodig een secundaire regio
- Overweeg regioparen voor Azure DR
Overwegingen voor architectuur
De hub-and-spoke-topologie
Community's vormen de hub en enclaves vormen de spaken in uw hub-and-spoke-netwerktopologie, die verschillende architectonische voordelen biedt:
Hubcomponenten (Community):
- Beheerde resourcegroep: door Azure beheerde resources ter ondersteuning van de community
- Connectiviteitsbronnen: Virtual WAN en gerelateerde connectiviteitsbronnen voor de communityhub
- Firewallbeleid: Gecentraliseerd regelbeleid en regelverzamelingen voor verkeerbeheer
- Gecentraliseerde logboekregistratie: configureerbare logboekregistratie en bewakingsresources
- Beleidsafdwinging: gecentraliseerde governance- en nalevingscontroles
Spoke-componenten (Enclave):
- Geïsoleerde virtuele netwerken: afzonderlijke netwerkgrenzen per enclave
- Workloadresources: toepassingsspecifieke Azure-resources
- Netwerkbeveiligingsgroepen: beveiligingsinstellingen op subnetniveau
- Privé-eindpunten: Beveiligde connectiviteit met Azure PaaS-services
Voordelen van hub-and-spoke-topologie:
| Benefit | Description |
|---|---|
| Netwerkisolatie | Elke enclave is geïsoleerd met onafhankelijke adresruimte |
| Gecentraliseerde beveiliging | Eén punt voor verkeersinspectie en beleidshandhaving |
| Kostenoptimalisatie | Gedeelde infrastructuur (firewall, VPN-gateway) vermindert de kosten |
| Vereenvoudigd beheer | Gecentraliseerde bewaking en governance |
| Schaalbaarheid | Voeg eenvoudig nieuwe enclaves toe zonder dat dit van invloed is op bestaande enclaves |
| Gecontroleerde connectiviteit | Expliciete enclaveverbindingen vereist voor verkeer tussen enclaves |
Standaard beveiliging
Gemeenschappen bieden meerdere beveiligingslagen:
Netwerkbeveiliging:
- Geïsoleerde netwerkgrenzen met Azure Firewall
- Netwerkverkeer standaard weigeren
- Expliciete toestaanregels via community- en enclave-eindpunten
- Logboekregistratie van netwerkverkeer voor controle en naleving
Bestuur en naleving:
- Gecentraliseerde handhaving van Azure Policy
- Ingebouwde compliancekaders
- Workflows voor beleidsuitzonderingen met goedkeuring
- Logboekregistratie van alle beheeracties controleren
Toegangsbeheer:
- Just-In-Time-toegang (JIT) voor beheerbewerkingen
- Onderhoudsmodus voor tijdelijke verhoogde toegang
- Integratie van op rollen gebaseerd toegangsbeheer (RBAC)
- Ondersteuning voor beheerde identiteit
Bewaking en waarneembaarheid:
- Log Analytics werkruimte-integratie
- Azure Monitor voor metrische gegevens en waarschuwingen
- Azure Firewall-bedreigingsinformatie
- Netwerkstroomlogboeken en diagnostische gegevens
Architectuurschema
In het volgende diagram wordt een voorbeeld van een Azure Enclave-omgeving weergegeven die begint met een gemeenschap en waaraan in latere zelfstudies enclaves en workloads worden toegevoegd:

Een community maken in Azure Enclave
Resourcegroep voorbereiden
Voordat u een community maakt, hebt u een resourcegroep nodig. Een Azure-resourcegroep is een logische container waarin u Azure-resources implementeert en beheert.
Important
In deze zelfstudie wordt myResourceGroup gebruikt als tijdelijke aanduiding voor de naam van de resourcegroep. U kunt desgewenst myResourceGroup vervangen door de naam van uw eigen resourcegroep, volgens uw naamconventie.
Aanbevolen procedures voor de resourcegroep:
- Beschrijvende namen gebruiken die het doel en de omgeving aangeven
- Tags toepassen voor organisatie en kosten bijhouden
- Zorg ervoor dat de juiste RBAC-machtigingen zijn toegewezen
- Overweeg de locatie van de resourcegroep (moet overeenkomen met de regio van de community)
De community implementeren
Het duurt ongeveer 30-45 minuten voordat community-implementaties zijn voltooid. Azure Enclave maakt de communityresource en ondersteunende beheerde resources aan voor connectiviteit, firewallbeleid en monitoring.
Stap 1: Ga naar Azure Enclave
Selecteer Azure Enclave in het linkermenu op de pagina Communities.

Stap 2: Begin met het maken van een community
Selecteer Communities op de pagina Create.

Stap 3: Community-instellingen configureren
Voer de basisgegevens voor uw community in:
Basisconfiguratie:
-
Subscription: Selecteer uw Azure-abonnement -
Resource Group:myResourceGroup(of nieuwe maken) -
Community name:cmt-fabrikam(of gebruik je naamgevingsconventie) -
Region:East US(kies op basis van uw vereisten) -
Community address space:10.0.0.0/16
Inzicht in de configuratieparameters:
| Parameter | Description | Begeleiding |
|---|---|---|
| abonnement | Azure-abonnement om resources te factureren | Abonnement gebruiken met voldoende quota |
| Resourcegroep | Logische container voor community-resources | Nieuwe maken of bestaande gebruiken |
| Naam van de community | Unieke identificatie voor de gemeenschap | Naamconventie, 3-24 tekens volgen |
| Region | Azure-regio voor implementatie | Kan niet worden gewijzigd na het maken |
| Adresruimte | Privé-IP-adresbereik voor gemeenschap | Moet RFC 1918 zijn, plan voor groei |
Richtlijnen voor adresruimte:
Privé-IP-adresbereiken (RFC 1918):
-
10.0.0.0/8- Klasse A (16.777.216 adressen) -
172.16.0.0/12- Klasse B (1.048.576 adressen) -
192.168.0.0/16- Klasse C (65.536 adressen)
Voor deze handleiding:
- Het gebruik
10.0.0.0/16biedt 65.536 IP-adressen - Voldoende voor 3-5 enclaves met middelgrote subnetten
- Overweeg grotere CIDR (bijvoorbeeld /14 of /12) voor productie om groei mogelijk te maken
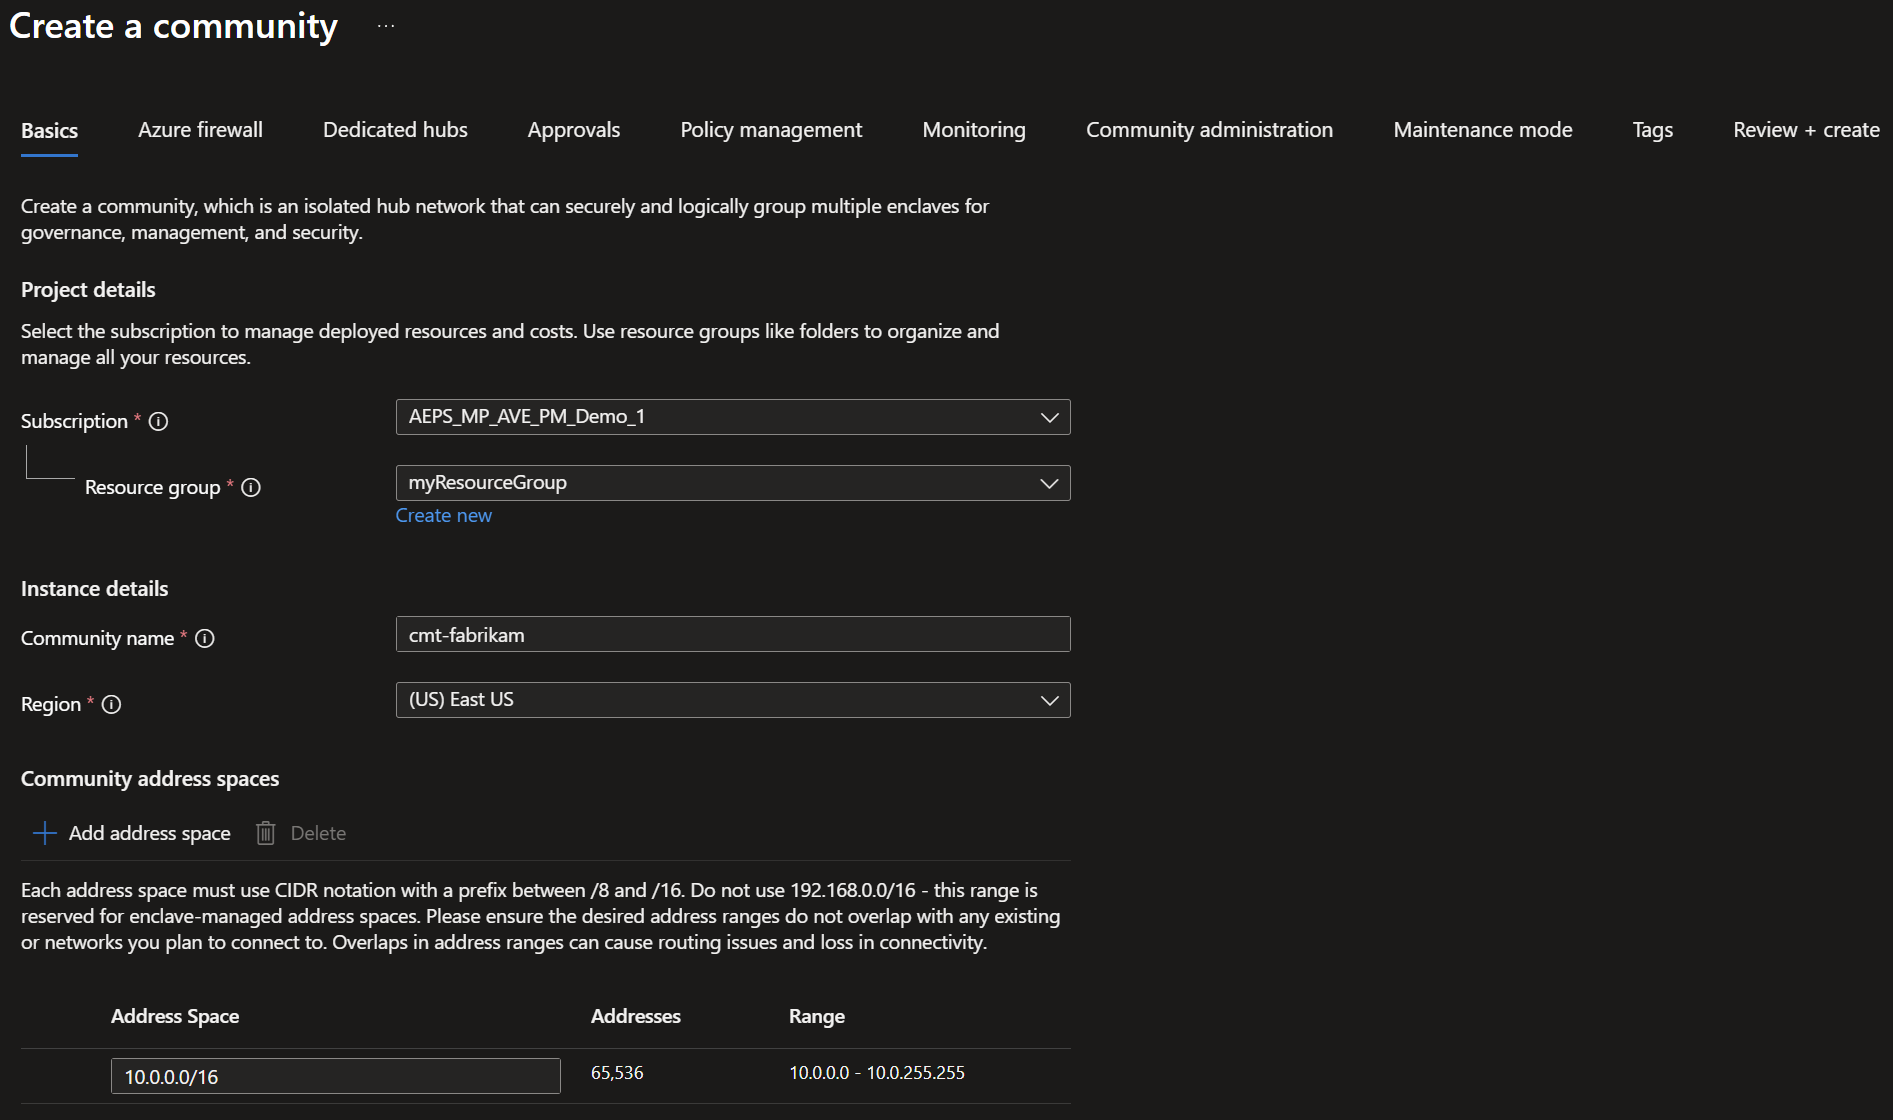
U kunt de andere tabbladen bekijken, maar voor deze zelfstudie behoudt u de standaardwaarden:
- De standaardfirewall geselecteerd houden
- maak geen toegewezen hubs voor uw enclaves
- het standaardbeleidsbeheer behouden
- de standaardinstellingen voor bewaking en logboekregistratie behouden
- voeg geen anderen toe aan het communitybeheer
- onderhoudsmodus behouden
Off
Selecteer het Approvals tabblad volgende.
Stap 4: Goedkeuringen
Voor deze zelfstudie hebt u alleen goedkeuringen nodig voor het maken en bijwerken van enclaveverbindingen. Voer de goedkeuringsgegevens van jouw gemeenschap in:
Configuratie van goedkeuringen:
-
Connection creation: SelecterenRequireden invoeren1voorMinimum number of approvers -
Connection updates: SelecterenRequireden invoeren1voorMinimum number of approvers

Note
Deze goedkeuringsselecties zijn alleen om te laten zien hoe goedkeuringen werken voor de laatste resource die u maakt. Deze configuratie vertegenwoordigt geen productieconfiguratie.
Stap 5: Controleren en aanmaken
Selecteer Review + create en controleer of de gegevens van uw community correct zijn.
Validatiecontroles:
- Controleer of het abonnement en de resourcegroep juist zijn
- Bevestig dat de communitynaam aan de naamgevingsconventie voldoet
- Valideer of de regio aan de vereisten voldoet
- Controleer of de adresruimte de juiste grootte heeft en niet overlapt
- Validatiewaarschuwingen of -fouten bekijken
Stap 6: Aanmaken
Selecteer Create deze optie om de implementatie te starten.
Wat gebeurt er tijdens de implementatie:
Het implementatieproces maakt het volgende:
- Virtual WAN: Hub virtual WAN en virtuele hub met adresruimte van de community
- Azure Firewall: Premium- of Standard-laag voor het filteren van verkeer
- Firewallbeleid: standaardregels en beleidsregels
- Log Analytics Werkruimte: voor bewaking en diagnose
- Beheerde resourcegroep: bevat door Azure beheerde infrastructuur
- Diagnostische instellingen: configuratie van logboeken en metrische gegevens
- Netwerkbeveiligingsgroepen: standaardbeveiligingsregels
Voortgang van implementatie bewaken:
- Volg de status van deployment in de Azure portal meldingen
- Implementatielogboeken controleren als er problemen optreden
- Geschatte tijd: 30-45 minuten
- Status geeft
RunningvervolgensSucceededweer
Implementatie valideren
Nadat de community-implementatie is voltooid, voert u deze validatiestappen uit om ervoor te zorgen dat alles correct is geconfigureerd.
Stap 1: De communitystatus controleren
Ga naar de community in het Azure-portaal.
Controleer of
StatusSucceededwordt weergegeven.Bekijk de
Overviewpagina voor basisinformatie

Belangrijke informatie om te controleren:
-
Provisioning State: Zou moeten zijn
Succeeded. - Resourcegroep: juiste resourcegroep vermeld
- Locatie: Komt overeen met geselecteerde regio
- Adresruimte: juiste CIDR weergegeven
- Beheerde resourcegroep: automatisch gemaakt
Stap 2: Netwerkconfiguratie controleren
- Selecteer in het communityoverzicht de optie
Managed Resource Group - Bekijk de gemaakte resources:
Verwachte resources in een beheerde resourcegroep:
- Beheerde identiteit
- Log Analytics-werkruimte
- Virtual WAN en gerelateerde connectiviteitsbronnen
- Resources voor het verzamelen van firewallbeleid en -regels
- Diagnostische instellingen, indien van toepassing
Resources voor beheerde connectiviteit controleren:
- Navigeer naar de beheerde resourcegroep.
- Controleer of de resources voor de verwachte connectiviteit en firewallbeleid zijn gemaakt.
- Controleer of de geconfigureerde adresruimte overeenkomt met de planning van uw community.
Stap 3: RBAC en toegang controleren
- Ga in de community naar
Access control (IAM) - Roltoewijzingen controleren
Verwachte rollen:
- Uw gebruikersaccount moet over de juiste machtigingen beschikken
- Overgenomen machtigingen van abonnement/resourcegroep controleren
- Opdrachten bekijken die u hebt gemaakt voor machtigingen voor communitybeheer
Validatiecontrolelijst
Bevestig na de implementatie het volgende:
- Communitystatus geeft
Succeededweer. - Resourcegroep die door de community wordt beheerd, aangemaakt met de verwachte resources
- Resources voor beheerde connectiviteit die zijn geconfigureerd met de juiste adresruimte
- Het firewallbeleid en de regelverzamelingen zijn aangemaakt.
- Verbonden Log Analytics-werkruimte
- Diagnostische instellingen ingeschakeld
- RBAC-rechten geconfigureerd
- Geen implementatiefouten in activiteitenlogboek
De hulpbronnen opschonen
Als u uw community wilt verwijderen nadat u deze zelfstudie hebt voltooid:
Warning
Het verwijderen van een community is permanent en kan niet ongedaan worden gemaakt. Bijbehorende enclaves, workloads en beheerde hulpbronnen kunnen worden verwijderd als onderdeel van het proces voor het verwijderen van de community. Controleer afhankelijke resources voordat u de community verwijdert.
Voordat u het volgende verwijdert:
- Belangrijke configuraties of gegevens exporteren
- Netwerkinstellingen voor documenten ter referentie
- Teamleden op de hoogte stellen van geplande verwijdering
- Eventuele afhankelijkheden verwijderen (peering van virtuele netwerken, verbindingen)
Een community verwijderen:
Ga naar Azure Enclave in de Azure-portal
Selecteer
Communitiesin het menu linksSelecteer de community die verwijderd moet worden (bijvoorbeeld
cmt-fabrikam).Selecteer
Deletein het bovenste menu.Typ de naam van de community om het verwijderen te bevestigen
Selecteren
Delete

Alternatieve verwijdering via Azure CLI:
# Delete community (replace with your values)
az resource delete \
  --resource-group myResourceGroup \
  --resource-type Microsoft.Mission/communities \
  --name fabrikam \
  --api-version 2026-03-01-preview
Wat wordt verwijderd:
- Communitybron
- Gerelateerde enclaves binnen de gemeenschap
- Gekoppelde workloads en lege workloadresourcegroepen
- Beheerde resourcegroep en door de service beheerde resources
- Firewallbeleid en gekoppelde regelverzamelingsbronnen
- Log Analytics-werkruimte, als deze niet gedeeld wordt
Wat behouden blijft:
- Resourcegroep (indien met andere resources)
- Resources die niet worden beheerd door Azure Enclave
- Log Analytics gegevens (op basis van bewaarinstellingen)
Troubleshooting
Probleem: implementatie mislukt met fout met overlappende adresruimte
Symptoom: Deployment faalt met een foutmelding over conflicten in de adresruimte.
Mogelijke oorzaken:
- Adresruimte overlapt met het bestaande virtuele netwerk in het abonnement
- Adresruimteconflict met het on-premises netwerk
- Adresruimte overlapt met peeringverbindingen voor virtuele netwerken
Oplossingsstappen:
- Bekijk bestaande VNets in uw abonnement:
az network vnet list --output table - Kies een ander CIDR-blok zonder overlapping
- Controleer met het netwerkteam of hybride connectiviteit wordt gebruikt
- Implementatie opnieuw starten met nieuwe adresruimte
Preventie: Onderhoud een spreadsheet voor IP-adresbeheer (IPAM) waarin alle toegewezen adresbereiken worden gedocumenteerd
Probleem: implementatie duurt langer dan verwacht
Symptoom: Implementatie die langer dan 60 minuten wordt uitgevoerd
Mogelijke oorzaken:
- Azure regio met hoge belasting
- Complexe configuraties voor firewallbeleid
- Vertragingen in de registratie van resourceproviders
Oplossingsstappen:
- Controleer Azure statuspagina op problemen met de servicestatus
- Implementatielogboeken bekijken in het Activiteitenlogboek
- Neem contact op met ondersteuning voor Azure als de implementatie langer is dan 90 minuten
- De implementatie niet annuleren, tenzij expliciet wordt geadviseerd
Preventie: Implementeren tijdens daluren indien mogelijk
Probleem: Kan geen toegang krijgen tot de community na de implementatie
Symptoom: Community geïmplementeerd maar niet toegankelijk in de portal
Mogelijke oorzaken:
- Onvoldoende RBAC-machtigingen
- Beleid voor voorwaardelijke toegang blokkeert de toegang
- Probleem met machtigingen voor beheerde resourcegroepen
Oplossingsstappen:
- Controleer of u de rol Lezer of Inzender hebt voor de community
- Beleid voor voorwaardelijke toegang controleren in Microsoft Entra ID
- Toegang aanvragen bij abonnementsbeheerder
- Browsercache wissen en opnieuw proberen
Preventie: Zorg voor de juiste RBAC-toewijzingen voordat u de implementatie start
Hulp krijgen
Als u problemen blijft ondervinden:
- Raadpleeg de handleiding voor het oplossen van problemen met Azure Enclave: Gids voor probleemoplossing
- Logboeken controleren: Activiteitenlogboek controleren op foutberichten
- Azure documentatie: raadpleeg de Azure Enclave-documentatie en Azure Enclave-veelgestelde vragen
-
Neem contact op met ondersteuning: Maak een ondersteuningsticket met:
- Abonnements-id
- Communityresource-id
- Tijdlijn van implementatie-gebeurtenissen
- Foutberichten en schermafbeeldingen
- Correlatie-id van implementatie
Inzicht in gemeenschapskosten
Maak een Azure Calculator-schatting voor uw community.
Tips voor kostenoptimalisering:
- Gebruik firewall van de Standard-laag voor ontwikkeling/testen
- Bewaarbeleid voor logboeken op de juiste manier configureren
- Resources monitoren en op de juiste grootte afstemmen
- Gebruik Microsoft Cost Management voor het bijhouden
Volgende stappen
Gefeliciteerd! U hebt een Azure Enclave-community geïmplementeerd.
In de volgende zelfstudie leert u hoe u geïsoleerde enclaves in uw gemeenschap kunt maken om workloads in onder te brengen.