Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Microsoft Defender voor Cloud biedt een SQL-waarschuwingssimulatiefunctie waarmee organisaties en beveiligingsteams implementaties kunnen valideren en detectie, respons en automatiseringswerkstromen kunnen testen zonder dat er werkelijke beveiligingsrisico's worden gemaakt.
De simulatie gebruikt een aangepaste scriptextensie genaamd Sql-SimulateAlert om telemetrierecords op doelmachines te injecteren. Doelmachines zijn onder andere Azure Virtuele Machines (VM's) of Arc-verbonden machines. Elke gesimuleerde alert bevat runtime-context zoals host-, SQL-instantie-, database- en procesinformatie. Je kunt deze waarschuwingen gebruiken om je end-to-end beveiligingsresponsstromen te valideren. Dit proces is veilig en heeft geen invloed op je middelen.
U kunt de volgende beveiligingsscenario's simuleren:
- Brute force-authenticatie
- Verificatie van verdachte toepassing
- SQL-injectie
- Hoofdafwijking
- Afwijking van externe bron shell
- Shell-verduistering
De simulatie wordt lokaal uitgevoerd op de machine via de aangepaste scriptextensie zonder externe schadelijke nettoladingen uit te voeren. Alle gegenereerde waarschuwingen bevatten volledige machine- en resource-id's, SQL-exemplaarnamen, databasegegevens, procesdetails en telemetriegegevens die vereist zijn voor playbooks en werkstromen voor beveiligingsautomatisering.
Prerequisites
SQL-servers op machines inschakelen voor Defender for Databases.
De volgende rollen en permissies:
- Maak een ARM-implementatie en schrijf VM-extensies: Beveiligingsbeheerder of Inzender in het doelabonnement.
- Bijdragertoestemming en Resource Policy bijdrager aan de bronnen
Microsoft.Compute/virtualMachines/writeenMicrosoft.Resources/deployments/*.
Configureer de SQL Server-instantie om SQL-authenticatie toe te staan voor simulatiescenario's waarbij een gebruikersnaam en wachtwoord vereist zijn. Sommige simulatietypes accepteren gebruikersgegevens.
Note
Gebruik een geschikte SQL-gebruikersnaam en -wachtwoordtest in plaats van een productieaccount.
Waarschuwingen simuleren
Het SqlAlertSimulationClient leest details van de doelbron, zoals abonnement, resourcegroep, machinenaam en locatie.
Vervolgens bouwt het een Azure Resource Manager (ARM) sjabloon die een aangepaste scriptextensie op de machine uitrolt. De extensie voert een PowerShell-commando uit dat de Defender for SQL simulate helper start met de gekozen aanvalsinstellingen. De helper maakt waarschuwingsgegevens aan en stuurt deze naar Defender voor Cloud. Deze meldingen kunnen vervolgens uw automatiserings- en reactieconnectoren activeren.
Meld u aan bij het Azure-portaal.
Zoek en selecteer Azure SQL.
Selecteer SQL Server op Azure VMS- of SQL Server-exemplaren (Azure Arc).
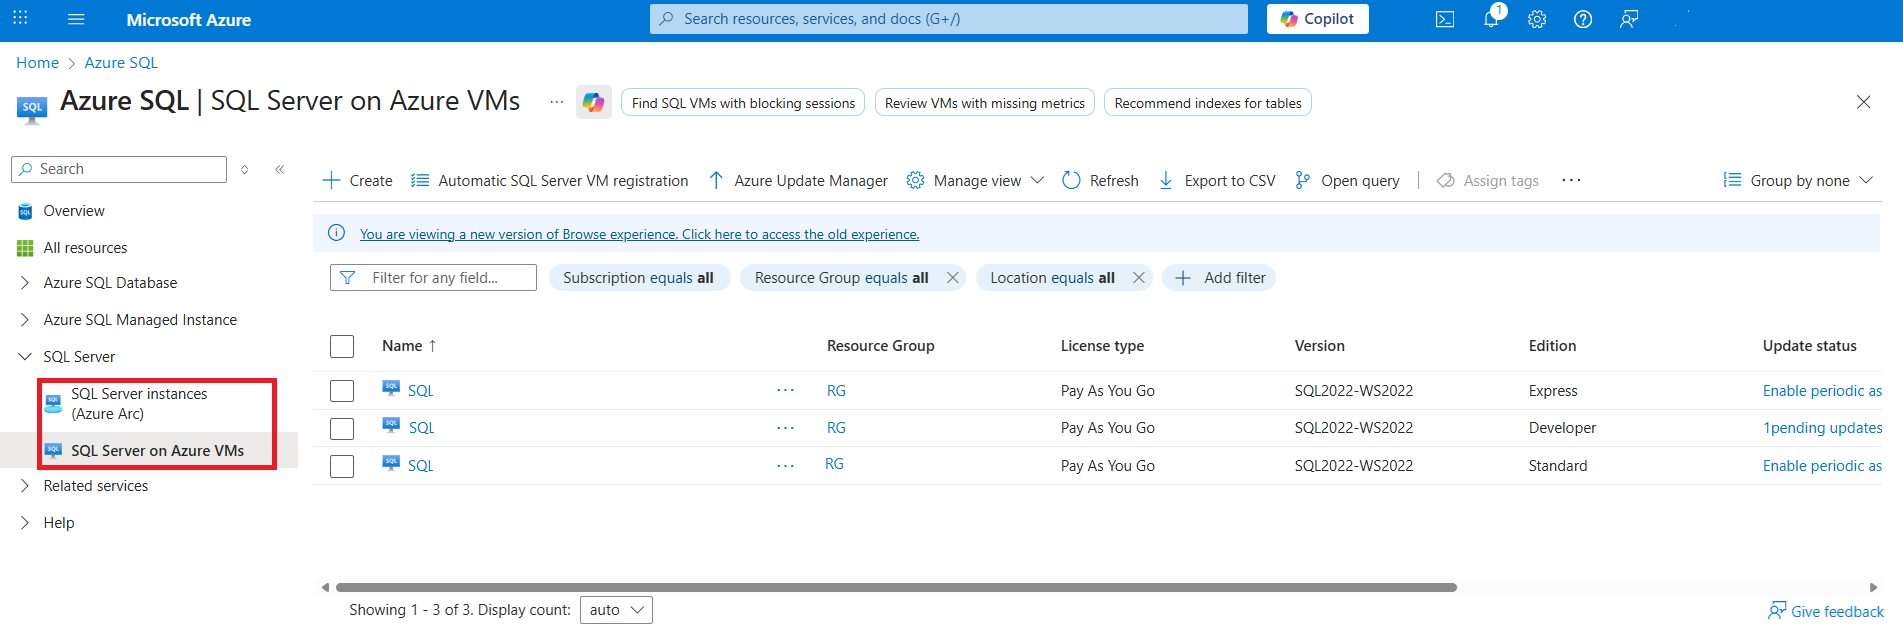
Selecteer de juiste database.
Selecteer Security>Microsoft Defender voor Cloud.
Selecteer het tabblad Beveiligingswaarschuwingen en selecteer Vervolgens Waarschuwingen simuleren.
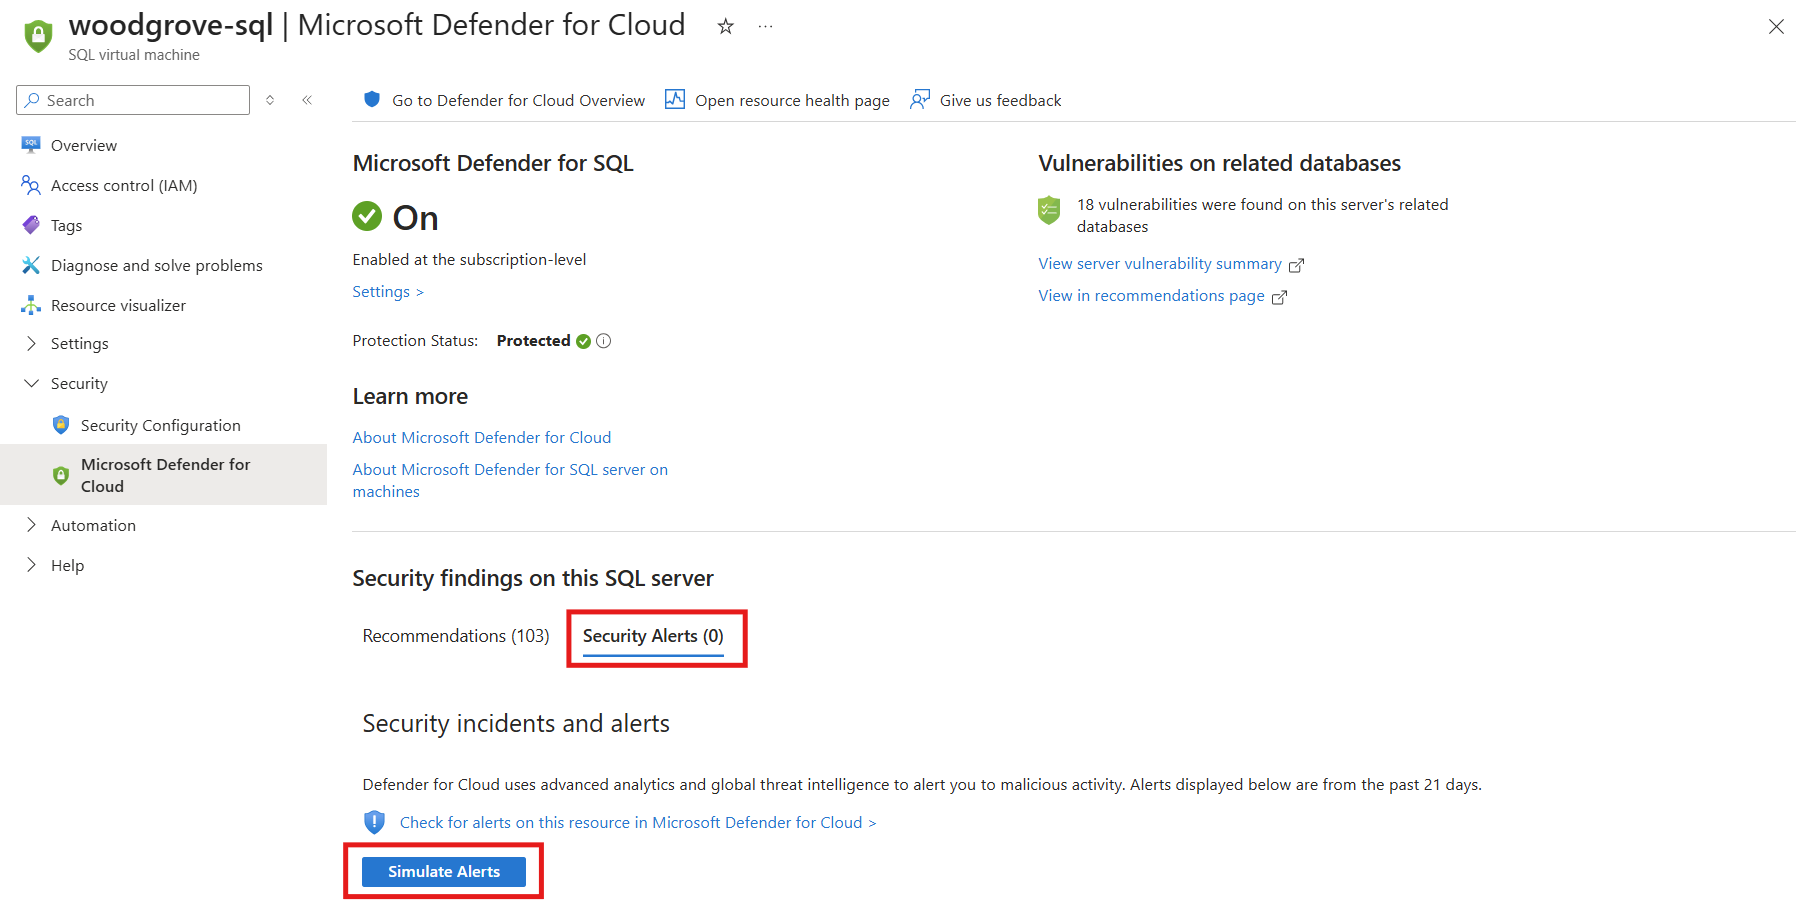
Selecteer een waarschuwingstype.

Voer de vereiste gegevens in voor het geselecteerde waarschuwingstype. Bijvoorbeeld gebruikersnaam en wachtwoord voor verificatieaanvallen.
Selecteer Waarschuwingen simuleren.

De melding verschijnt na een paar minuten. Je kunt de waarschuwing gebruiken om je configuratie voor beveiligingsmonitoring te valideren.
Controleer of de waarschuwing is gegenereerd
Nadat u een waarschuwing hebt gesimuleerd, controleert u of de waarschuwing is gegenereerd.
Zoek en selecteer Azure SQL in Azure Portal.
Selecteer SQL Server op Azure VMS- of SQL Server-exemplaren (Azure Arc).
Selecteer de juiste database.
Selecteer Security>Microsoft Defender voor Cloud.
Selecteer het tabblad Beveiligingswaarschuwingen .
Selecteer Controleren op waarschuwingen voor deze resource in Microsoft Defender voor Cloud.


Controleer of de gesimuleerde waarschuwing wordt weergegeven in de lijst met waarschuwingen voor de resource en of de beveiligingswaarschuwing wordt beheerd en beantwoord.