Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
In dit artikel wordt uitgelegd hoe u Spring Cloud Azure MySQL-ondersteuning gebruikt om Spring Boot-toepassingen te verbinden met Azure Database for MySQL met flexibele verificatieopties, waaronder wachtwoordloze Microsoft Entra-verificatie.
Van versie 4.5.0ondersteunt Spring Cloud Azure verschillende typen referenties voor verificatie bij Azure Database for MySQL Flexibele server.
Ondersteunde MySQL-versie
De huidige versie van de starter moet azure Database for MySQL Flexible Server-versie 5.7 of 8.0gebruiken.
Kernfuncties
Verbinding zonder wachtwoord
Verbinding zonder wachtwoord maakt gebruik van Microsoft Entra-verificatie voor het maken van verbinding met Azure-services zonder referenties op te slaan in de toepassing, de configuratiebestanden of in omgevingsvariabelen. Microsoft Entra-verificatie is een mechanisme voor het maken van verbinding met Azure Database for MySQL met behulp van identiteiten die zijn gedefinieerd in Microsoft Entra-id. Met behulp van Microsoft Entra-verificatie kunt u databasegebruikersidentiteiten en andere Microsoft-services op een centrale locatie beheren, wat het beheer van machtigingen vereenvoudigt.
Hoe het werkt
Spring Cloud Azure bouwt eerst een van de volgende typen referenties, afhankelijk van de configuratie van de toepassingsverificatie:
ClientSecretCredentialClientCertificateCredentialUsernamePasswordCredentialManagedIdentityCredentialDefaultAzureCredential
Als de toepassing geen van deze typen referenties vindt, worden DefaultAzureCredential er referenties opgehaald uit toepassingseigenschappen, omgevingsvariabelen, beheerde identiteiten of de IDE. Zie Spring Cloud Azure-verificatievoor meer informatie.
In het volgende diagram op hoog niveau ziet u hoe verificatie werkt met behulp van OAuth-referentieverificatie met Azure Database for MySQL. De pijlen geven communicatiepaden aan.
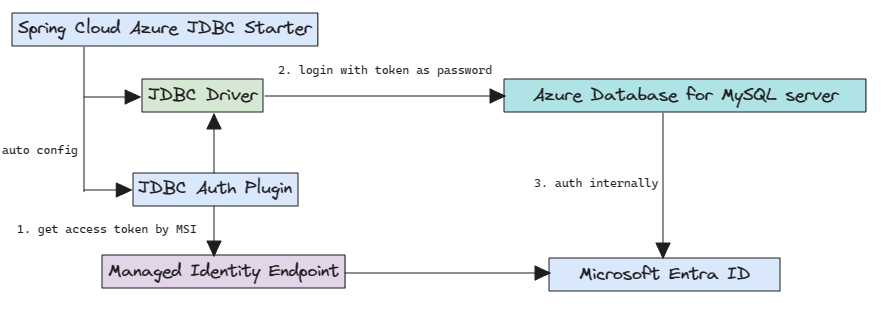
Configuratie
Spring Cloud Azure for MySQL ondersteunt de volgende twee configuratieniveaus:
De algemene configuratieopties voor verificatie van
credentialenprofilemet voorvoegsels vanspring.cloud.azure.Algemene configuratieopties voor Spring Cloud Azure for MySQL.
In de volgende tabel ziet u de algemene configuratieopties voor Spring Cloud Azure for MySQL:
| Naam | Beschrijving |
|---|---|
spring.datasource.azure.passwordless-enabled |
Of u wachtwoordloze verbindingen met Azure-databases wilt inschakelen met behulp van OAuth2 Microsoft Entra-tokenreferenties. |
spring.datasource.azure.credential.client-certificate-password |
Wachtwoord van het certificaatbestand. |
spring.datasource.azure.credential.client-certificate-path |
Pad van een PEM-certificaatbestand dat moet worden gebruikt bij het uitvoeren van service-principalverificatie met Azure. |
spring.datasource.azure.credential.client-id |
Client-id die moet worden gebruikt bij het uitvoeren van service-principalverificatie met Azure. Dit is een verouderde eigenschap. |
spring.datasource.azure.credential.client-secret |
Clientgeheim dat moet worden gebruikt bij het uitvoeren van service-principal-verificatie met Azure. Dit is een verouderde eigenschap. |
spring.datasource.azure.credential.managed-identity-enabled |
Of beheerde identiteit moet worden geverifieerd met Azure. Als true en de client-id is ingesteld, gebruikt u de client-id als door de gebruiker toegewezen client-id voor beheerde identiteiten. De standaardwaarde is false. |
spring.datasource.azure.credential.password |
Wachtwoord dat moet worden gebruikt bij het uitvoeren van verificatie van gebruikersnaam en wachtwoord met Azure. |
spring.datasource.azure.credential.username |
Gebruikersnaam die moet worden gebruikt bij het uitvoeren van verificatie met gebruikersnaam en wachtwoord met Azure. |
spring.datasource.azure.profile.cloud-type |
Naam van de Azure-cloud waarmee verbinding moet worden gemaakt. |
spring.datasource.azure.profile.environment.active-directory-endpoint |
Het Microsoft Entra-eindpunt waarmee verbinding moet worden gemaakt. |
spring.datasource.azure.profile.tenant-id |
Tenant-id voor Azure-resources. De waarden die zijn toegestaan voor tenant-id zijn: common, organizations, consumersof de tenant-id. |
Afhankelijkheid instellen
Voeg de volgende afhankelijkheid toe aan uw project. Deze afhankelijkheid bevat automatisch de spring-boot-starter afhankelijkheid in uw project.
<dependency>
    <groupId>com.azure.spring</groupId>
    <artifactId>spring-cloud-azure-starter-jdbc-mysql</artifactId>
</dependency>
Notitie
Verbindingen zonder wachtwoord worden ondersteund vanaf versie 4.5.0.
Vergeet niet om de bom spring-cloud-azure-dependencies samen met de voorgaande afhankelijkheid toe te voegen. Zie de sectie Aan de slag aan de slag van de Spring Cloud Azure-ontwikkelaarshandleidingvoor meer informatie.
Basisgebruik
In de volgende secties ziet u de klassieke gebruiksscenario's voor Spring Boot-toepassingen.
Belangrijk
Verbinding zonder wachtwoord maakt gebruik van Microsoft Entra-verificatie. Als u Microsoft Entra-verificatie wilt gebruiken, stelt u eerst de gebruiker van de Microsoft Entra-beheerder in. Alleen een Microsoft Entra-beheerder kan gebruikers maken en inschakelen voor verificatie op basis van Microsoft Entra-id's. Zie Spring Data JDBC gebruiken met Azure Database for MySQLvoor meer informatie.
Lokaal verbinding maken met Azure MySQL zonder wachtwoord
Als u gebruikers wilt maken en machtigingen wilt verlenen, raadpleegt u de Een mySQL-gebruiker zonder beheerdersrechten maken en sectie van Spring Data JDBC gebruiken met Azure Database for MySQL.
Configureer de volgende eigenschappen in uw application.yml-bestand:
spring:
  datasource:
    url: jdbc:mysql://${AZURE_MYSQL_SERVER_NAME}.mysql.database.azure.com:3306/${AZURE_MYSQL_DATABASE_NAME}
    username: ${AZURE_MYSQL_AD_NON_ADMIN_USERNAME}
    azure:
      passwordless-enabled: true
Verbinding maken met Azure MySQL met behulp van een service-principal
Maak een Microsoft Entra gebruiker voor de service-principal en verdeel toestemming.
Gebruik de volgende opdrachten om omgevingsvariabelen in te stellen.
export AZURE_MYSQL_AZURE_AD_SP_USERID=$(az ad sp list \
    --display-name <service_principal-name> \
    --query '[0].appId'
    --output tsv)
export AZURE_MYSQL_AZURE_AD_SP_USERNAME=<YOUR_MYSQL_AZURE_AD_USERNAME>
export AZURE_MYSQL_SERVER_NAME=<YOUR_MYSQL_SERVER_NAME>
export AZURE_MYSQL_DATABASE_NAME=<YOUR_MYSQL_DATABASE_NAME>
export CURRENT_USERNAME=$(az ad signed-in-user show \
    --query userPrincipalName \
    --output tsv)
Maak een SQL-script met de naam create_ad_user_sp.sql voor het maken van een niet-beheerdersgebruiker. Voeg de volgende inhoud toe en sla deze lokaal op:
cat << EOF > create_ad_user_sp.sql
SET aad_auth_validate_oids_in_tenant = OFF;
CREATE AADUSER '$AZURE_MYSQL_AZURE_AD_SP_USERNAME' IDENTIFIED BY '$AZURE_MYSQL_AZURE_AD_SP_USERID';
GRANT ALL PRIVILEGES ON $AZURE_MYSQL_DATABASE_NAME.* TO '$AZURE_MYSQL_AZURE_AD_SP_USERNAME'@'%';
FLUSH privileges;
EOF
Gebruik de volgende opdracht om het SQL-script uit te voeren om de niet-beheerdersgebruiker van Microsoft Entra te maken:
mysql -h $AZURE_MYSQL_SERVER_NAME.mysql.database.azure.com --user $CURRENT_USERNAME --enable-cleartext-plugin --password=$(az account get-access-token --resource-type oss-rdbms --output tsv --query accessToken) < create_ad_user_sp.sqlGebruik de volgende opdracht om het tijdelijke SQL-scriptbestand te verwijderen:
rm create_ad_user_sp.sql
Configureer de volgende eigenschappen in uw application.yml-bestand:
spring:
  cloud:
    azure:
      credential:
        client-id: ${AZURE_CLIENT_ID}
        client-secret: ${AZURE_CLIENT_SECRET}
      profile:
        tenant-id: <tenant>
  datasource:
    url: jdbc:mysql://${AZURE_MYSQL_SERVER_NAME}.mysql.database.azure.com:3306/${AZURE_MYSQL_DATABASE_NAME}
    username: ${AZURE_MYSQL_AD_SP_USERNAME}
    azure:
      passwordless-enabled: true
Notitie
De toegestane waarden tenant-id zijn: common, organizations, consumersof de tenant-id. Zie voor meer informatie over deze waarden het Het verkeerde eindpunt (persoonlijke en organisatieaccounts) gebruikt sectie van Fout AADSTS50020 - Gebruikersaccount van id-provider bestaat niet in tenant. Zie App met één tenant converteren naar multitenant op Microsoft Entra IDvoor meer informatie over het converteren van uw app met één tenant.
Verbinding maken met Azure MySQL met beheerde identiteit in Azure Spring Apps
Als u beheerde identiteit wilt inschakelen, raadpleegt u de De beheerde identiteit toewijzen met behulp van azure Portal sectie van Een toepassing migreren om wachtwoordloze verbindingen met Azure Database for MySQL te gebruiken.
Als u machtigingen wilt verlenen, raadpleegt u de sectie Rollen toewijzen aan de beheerde identiteit van Een toepassing migreren voor het gebruik van wachtwoordloze verbindingen met Azure Database for MySQL-.
Configureer de volgende eigenschappen in uw application.yml-bestand:
spring:
  datasource:
    url: jdbc:mysql://${AZURE_MYSQL_SERVER_NAME}.mysql.database.azure.com:3306/${AZURE_MYSQL_DATABASE_NAME}
    username: ${AZURE_MYSQL_AD_MI_USERNAME}
    azure:
      passwordless-enabled: true
Monsters
Bekijk de azure-spring-boot-samples opslagplaats op GitHub.