Een web-app-registratie begrijpen
Een toepassingsregistratie levert de identiteit en configuratie die een Java webtoepassing gebruikt bij het communiceren met Microsoft Entra ID. In deze les interpreteert u registratie-instellingen voor een illustratieve bedrijfsportal in plaats van een registratie te maken.
Note
De aanmeldingsdoelgroep van een app met één tenant bevat zowel gebruikers- als gastaccounts in die tenant. Alleen toegang voor werknemers vereist aanvullende autorisatie voor een gecureerde set werknemersgebruikers of -groepen; in het scenario wordt dat beleid niet geïmplementeerd. Tenantlidmaatschap, e-maildomein en classificatie van leden/gasten bewijzen geen werk. Zie Apps met één en meerdere tenants voor meer informatie.
De registratie-instellingen interpreteren
In de volgende tabel worden de instellingen beschreven die relevant zijn voor de portal. De id's en voorbeeld-URI zijn verklarende tijdelijke aanduidingen, niet waarden die de cursist moet configureren.
| Setting | Rol in het voorbeeld |
|---|---|
| Naam | Een leesbaar label voor de toepassing. Dit is niet de protocol-id van de toepassing. |
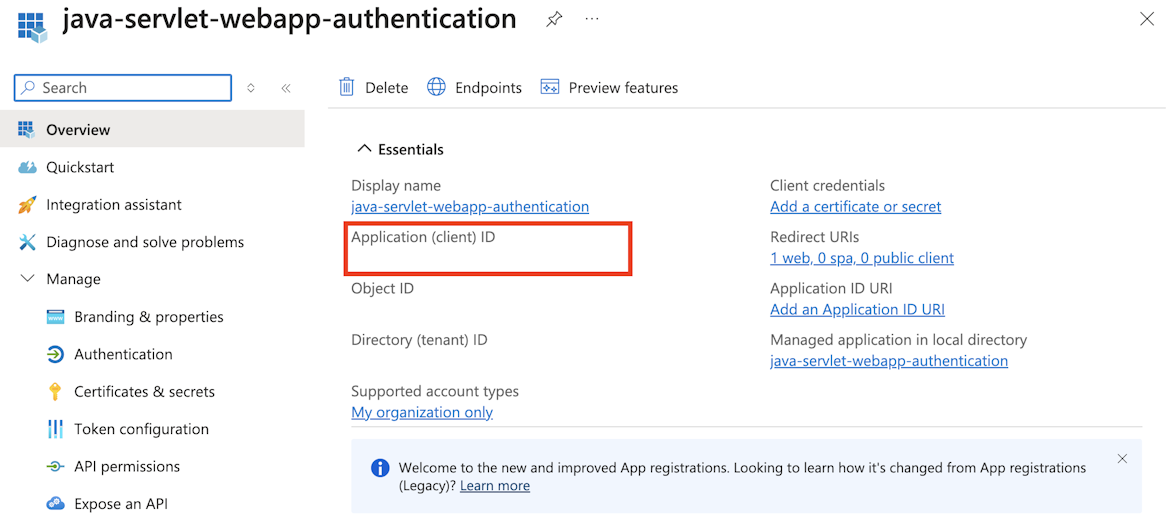
| Toepassings-id (client) | Identificeert de toepassing. Codevoorbeelden verwijzen naar deze waarde als CLIENT_ID. |
| Id van directory (tenant) | Identificeert de personeelstenant. De tenantspecifieke instantie stuurt verificatieaanvragen naar die tenant. |
| Ondersteunde rekeningtypen | Een doelgroep met één tenant staat gebruikers- en gastaccounts toe in de geselecteerde map, afhankelijk van het toepasselijke toegangsbeleid. |
| Webomleidings-URI | Identificeert het servereindpunt dat het autorisatieantwoord ontvangt. Een illustratieve waarde is https://app.example.com/auth/callback. |
| Aanmeldingsgegevens van toepassing | Hiermee kan de vertrouwelijke webtoepassing zichzelf verifiëren bij het inwisselen van een autorisatiecode voor tokens. |
In de volgende afbeelding ziet u hoe client- en tenant-id's worden weergegeven in het overzicht van een app-registratie. Het is referentiemateriaal, geen scherm dat moet worden geopend om de module te voltooien.
De omleidings-URI koppelen aan de aanmeldingsstroom
In de autorisatiecodestroom verzendt de toepassing de browser naar een Microsoft Entra autorisatie-eindpunt. Na een geslaagd autorisatieantwoord keert de browser terug naar de geregistreerde omleidings-URI met een autorisatiecode.
De callback-URI moet overeenkomen met de webomleidings-URI in de registratie en de URI die in de autorisatieaanvraag wordt gebruikt. De server wisselt vervolgens de code in op het tokeneindpunt. De callback in de browser ontvangt het Microsoft Graph-toegangstoken niet in deze flow.
In latere voorbeelden staat Config.REDIRECT_URI voor dit callback-adres. Het is een toepassingsconfiguratiewaarde, niet een methode die wordt geleverd door MSAL4J.
Maak onderscheid tussen identificatiegegevens en aanmeldingsgegevens
De client-id identificeert de toepassing, maar bewijst de identiteit niet. Een vertrouwelijke webtoepassing geeft ook een referentie weer tijdens het ophalen van tokens.
Een clientsecret is een mogelijk aanmeldingsgegeven. De waarde is het geheime materiaal; de geheime id is een id, niet de waarde die wordt gebruikt voor clientverificatie. In de Azure-portal wordt de waarde van een nieuw geheim slechts eenmaal weergegeven. Deze verschillen verklaren de CLIENT_SECRET plaatsaanduiding in het volgende onderdeel; er is geen secret nodig voor deze module.
Important
Codevoorbeelden op basis van geheimen illustreren de API-shape, niet een ontwerp voor productiereferentieopslag. Geheimen en gevulde configuratiebestanden moeten buiten broncodebeheer, schermopnamen en logboeken blijven. Voor productie vertrouwelijke webtoepassingen moet een certificaat of een correct geconfigureerde federatieve referentie worden gebruikt, met beveiligde opslag voor referentiemateriaal. Een beheerde identiteit is geen directe vervanging voor dit gebruikersaanmeldingsproces. Raadpleeg de richtlijnen voor toepassingsreferenties.
Registratiebeheer en API-toegang zijn afzonderlijke problemen
De mogelijkheid om registraties te beheren, is onderhevig aan tenantmachtigingen. Gebruikers van leden kunnen normaal gesproken apps registreren, maar tenantbeleid kan dit beperken. De juiste toegang, zoals de rol Van toepassingsontwikkelaar of beheerdersondersteuning, kan nodig zijn in een echte implementatie. Dit is een administratieve overweging, geen vereiste voor cursisten.
Registratie verleent ook niet elke API-machtiging die een toepassing kan aanvragen. De toegang van de portal tot Microsoft Graph hangt af van de aangevraagde machtigingen en de toepasselijke verleende toestemmingen; beide worden later in de module uitgelegd.
Ter referentie beschrijft Registreren van een toepassing de registratie-instellingen en het bijbehorende beheer.