Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
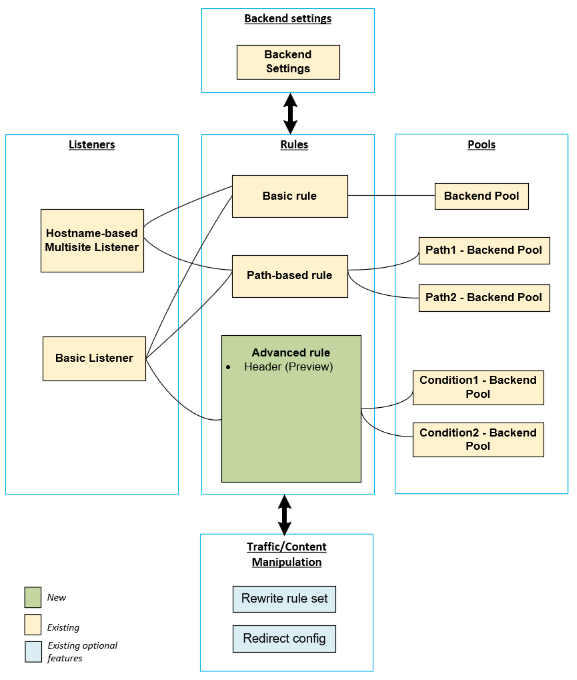
Reguły routingu Azure Application Gateway definiują, jak ruch przychodzący jest dopasowany i przesyłany do odpowiedniego backendu. W protokołach HTTP/HTTPS mogą one kierować wszystkie żądania do jednego backendu lub używać ścieżek URL do kierowania ruchu do różnych pul backendu. Reguła wiąże Listener frontendu, ustawienie backendu oraz pulę backendową.
Typ reguły
Tworząc regułę, wybierasz między Podstawowe, Zaawansowane i Oparte na ścieżce.
- Wybierz Basic, jeśli chcesz przekierować wszystkie żądania na powiązanym listenerze (np. blog.contoso.com/*) do jednej puli backendowej.
- Wybierz Zaawansowany, jeśli chcesz podejmować decyzje routingowe na podstawie atrybutów żądań HTTP.
- Wybierz opcję Oparte na ścieżce, jeśli chcesz kierować żądania z określonych ścieżek URL do określonych pul zaplecza. Wzorzec ścieżki jest stosowany tylko do ścieżki adresu URL, a nie do parametrów zapytania.
Important
Advanced rule jest obecnie dostępna w wersji zapoznawczej. Zobacz dodatkowe warunki użytkowania dla wersji zapoznawczych platformy Microsoft Azure, aby zapoznać się z postanowieniami prawnymi dotyczącymi funkcji platformy Azure, które są w wersji beta, wersji zapoznawczej lub w inny sposób nie zostały jeszcze wydane w wersji ogólnodostępnej.
Ta funkcja nie jest obsługiwana dla nasłuchiwaczy Multisite oraz proxy TCP/TLS warstwy 4
Kolejność reguł przetwarzania
Kolejność reguł można ustalić, nadając regułom routingu żądań wartość priorytetu. Można określić wartość całkowitą z zakresu od 1 do 20000, gdzie 1 ma najwyższy priorytet, a 20000 ma najniższy priorytet. Jeśli przychodzący ruch klienta jest zgodny z wieloma detektorami nasłuchiwania, reguła routingu żądań o najwyższym priorytecie jest używana do obsługi żądania. Każda reguła routingu żądań musi mieć unikatową wartość priorytetu. Aby uzyskać więcej informacji na temat kolejności oceny reguł, zobacz Request Routing rules evaluation order (Kolejność obliczania reguł routingu żądań).
Skojarzony nasłuchiwacz
Skojarz odbiornik z regułą, aby reguła routingu żądań skojarzona z odbiornikiem została obliczona w celu określenia puli zaplecza w celu kierowania żądania do.
Skojarzona pula zaplecza
Skojarz z regułą pulę zaplecza zawierającą obiekty docelowe zaplecza, które obsługują żądania otrzymywane przez nasłuchujący serwer.
W przypadku reguły podstawowej dozwolona jest tylko jedna pula serwerów zaplecza. Wszystkie żądania nasłuchującego odbiornika są przekazywane do tej puli serwerowej.
W przypadku reguły opartej na ścieżkach dodaj wiele pul zaplecza, z których każda odpowiada określonej ścieżce adresu URL. Żądania pasujące do wprowadzonej ścieżki adresu URL są przekazywane do odpowiedniej puli serwera. Ponadto dodaj domyślną pulę zaplecza. Żądania, które nie pasują do żadnej ścieżki adresu URL w regule, są przekazywane do tej puli.
Skojarzone ustawienie HTTP zaplecza
Dodaj ustawienie HTTP zaplecza dla każdej reguły. Żądania są kierowane z bramy aplikacji do obiektów docelowych zaplecza przy użyciu numeru portu, protokołu i innych informacji określonych w tym ustawieniu.
W przypadku reguły podstawowej dozwolone jest tylko jedno ustawienie zaplecza HTTP. Wszystkie żądania skojarzonego odbiornika są przekazywane do odpowiednich obiektów docelowych zaplecza przy użyciu tego ustawienia HTTP.
W przypadku reguły opartej na ścieżkach dodaj wiele ustawień http zaplecza odpowiadających każdej ścieżce adresu URL. Żądania pasujące do ścieżki adresu URL w tym ustawieniu są przekazywane do odpowiednich obiektów docelowych zaplecza przy użyciu ustawień HTTP odpowiadających każdej ścieżce adresu URL. Ponadto dodaj domyślne ustawienie HTTP. Żądania, które nie pasują do żadnej ścieżki adresu URL w tej regule, są przekazywane do domyślnej puli zaplecza przy użyciu domyślnego ustawienia HTTP.
Ustawienie przekierowania
Jeśli przekierowanie jest skonfigurowane dla reguły podstawowej, wszystkie żądania w skojarzonym odbiorniku są przekierowywane do obiektu docelowego. Jest to globalne przekierowanie. Jeśli przekierowanie jest skonfigurowane dla reguły opartej na ścieżkach, przekierowywane są tylko żądania w określonym obszarze witryny. Przykładem jest obszar koszyka, który jest oznaczony przez /cart/*. Jest to przekierowanie oparte na ścieżkach.
Aby uzyskać więcej informacji na temat przekierowań, zobacz Omówienie przekierowania usługi Application Gateway.
Typ przekierowania
Wybierz wymagany typ przekierowania: Permanent(301), Temporary(307), Found(302)lub See other(303).
Cel przekierowania
Wybierz inny odbiornik lub witrynę zewnętrzną jako miejsce docelowe przekierowania.
Słuchacz
Wybierz odbiornik jako docelowy przekierowania, aby przekierować ruch z jednego odbiornika do innego w bramie. To ustawienie jest wymagane, gdy chcesz włączyć przekierowywanie HTTP-to-HTTPS. Przekierowuje ruch z odbiornika źródłowego, który sprawdza przychodzące żądania HTTP do odbiornika docelowego, który sprawdza przychodzące żądania HTTPS. Możesz również uwzględnić ciąg zapytania i ścieżkę z oryginalnego żądania w żądaniu przesłanym dalej do celu przekierowania.

Aby uzyskać więcej informacji na temat przekierowania HTTP-to-HTTPS, zobacz:
- Przekierowywanie HTTP-do-HTTPS przy użyciu portalu Azure
- Przekierowywanie http-do-HTTPS przy użyciu programu PowerShell
- Przekierowywanie http-do-HTTPS przy użyciu interfejsu wiersza polecenia platformy Azure
Witryna zewnętrzna
Wybierz witrynę zewnętrzną, jeśli chcesz przekierować ruch na nasłuchiwacz skojarzony z tą regułą do witryny zewnętrznej. Możesz dołączyć ciąg zapytania z oryginalnego żądania do żądania przekazanego do obiektu docelowego przekierowania. Nie można przekazać ścieżki do witryny zewnętrznej, która znajdowała się w oryginalnym żądaniu.
Aby uzyskać więcej informacji na temat przekierowania, zobacz:
- Przekierowywanie ruchu do witryny zewnętrznej przy użyciu programu PowerShell
- Przekierowywanie ruchu do witryny zewnętrznej przy użyciu interfejsu wiersza polecenia
Ponowne zapisywanie nagłówków HTTP i adresów URL
Za pomocą reguł ponownego zapisywania można dodawać, usuwać lub aktualizować nagłówki żądań HTTP(S) i odpowiedzi, a także ścieżki adresu URL i parametrów ciągu zapytania, ponieważ pakiety żądań i odpowiedzi są przenoszone między pulami klienta i zaplecza za pośrednictwem bramy aplikacji.
Nagłówki i parametry adresu URL można ustawić na wartości statyczne lub na inne nagłówki i na zmienne serwera. Pomaga to w ważnych przypadkach użycia, takich jak wyodrębnianie adresów IP klienta, usuwanie poufnych informacji o zapleczu, dodawanie większej liczby zabezpieczeń itd. Aby uzyskać więcej informacji, zobacz:
- Ponowne zapisywanie nagłówków HTTP i adresów URL — omówienie
- Konfigurowanie ponownego zapisywania nagłówka HTTP
- Konfigurowanie ponownego zapisywania adresów URL