Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
W tym przewodniku z instrukcjami utworzysz punkt końcowy enklawy w portalu Azure. Punkty końcowe enklawy definiują reguły docelowe, których mogą używać inne enklawy lub koncentratory tranzytowe podczas tworzenia połączeń enklaw.
Prerequisites
- Subskrypcja platformy Azure. W razie potrzeby utwórz bezpłatne konto Azure.
- Społeczność i enklawa.
Zaloguj się do Azure
Zaloguj się do portalu Azure.
Utwórz punkt końcowy enklawy
W polu wyszukiwania wpisz
Azure Enclave.W
Serviceswybierz pozycjęAzure Enclave.Na stronie
Azure EnclavewybierzEnclavesw menu po lewej stronie.Na
Enclavesstronie wybierz nazwę swojej enklawy, aby otworzyć zasób enklawy.Wybierz pozycję
Enclave Endpointsw obszarze nawigacji po lewej stronie, a następnie wybierz pozycjęCreate.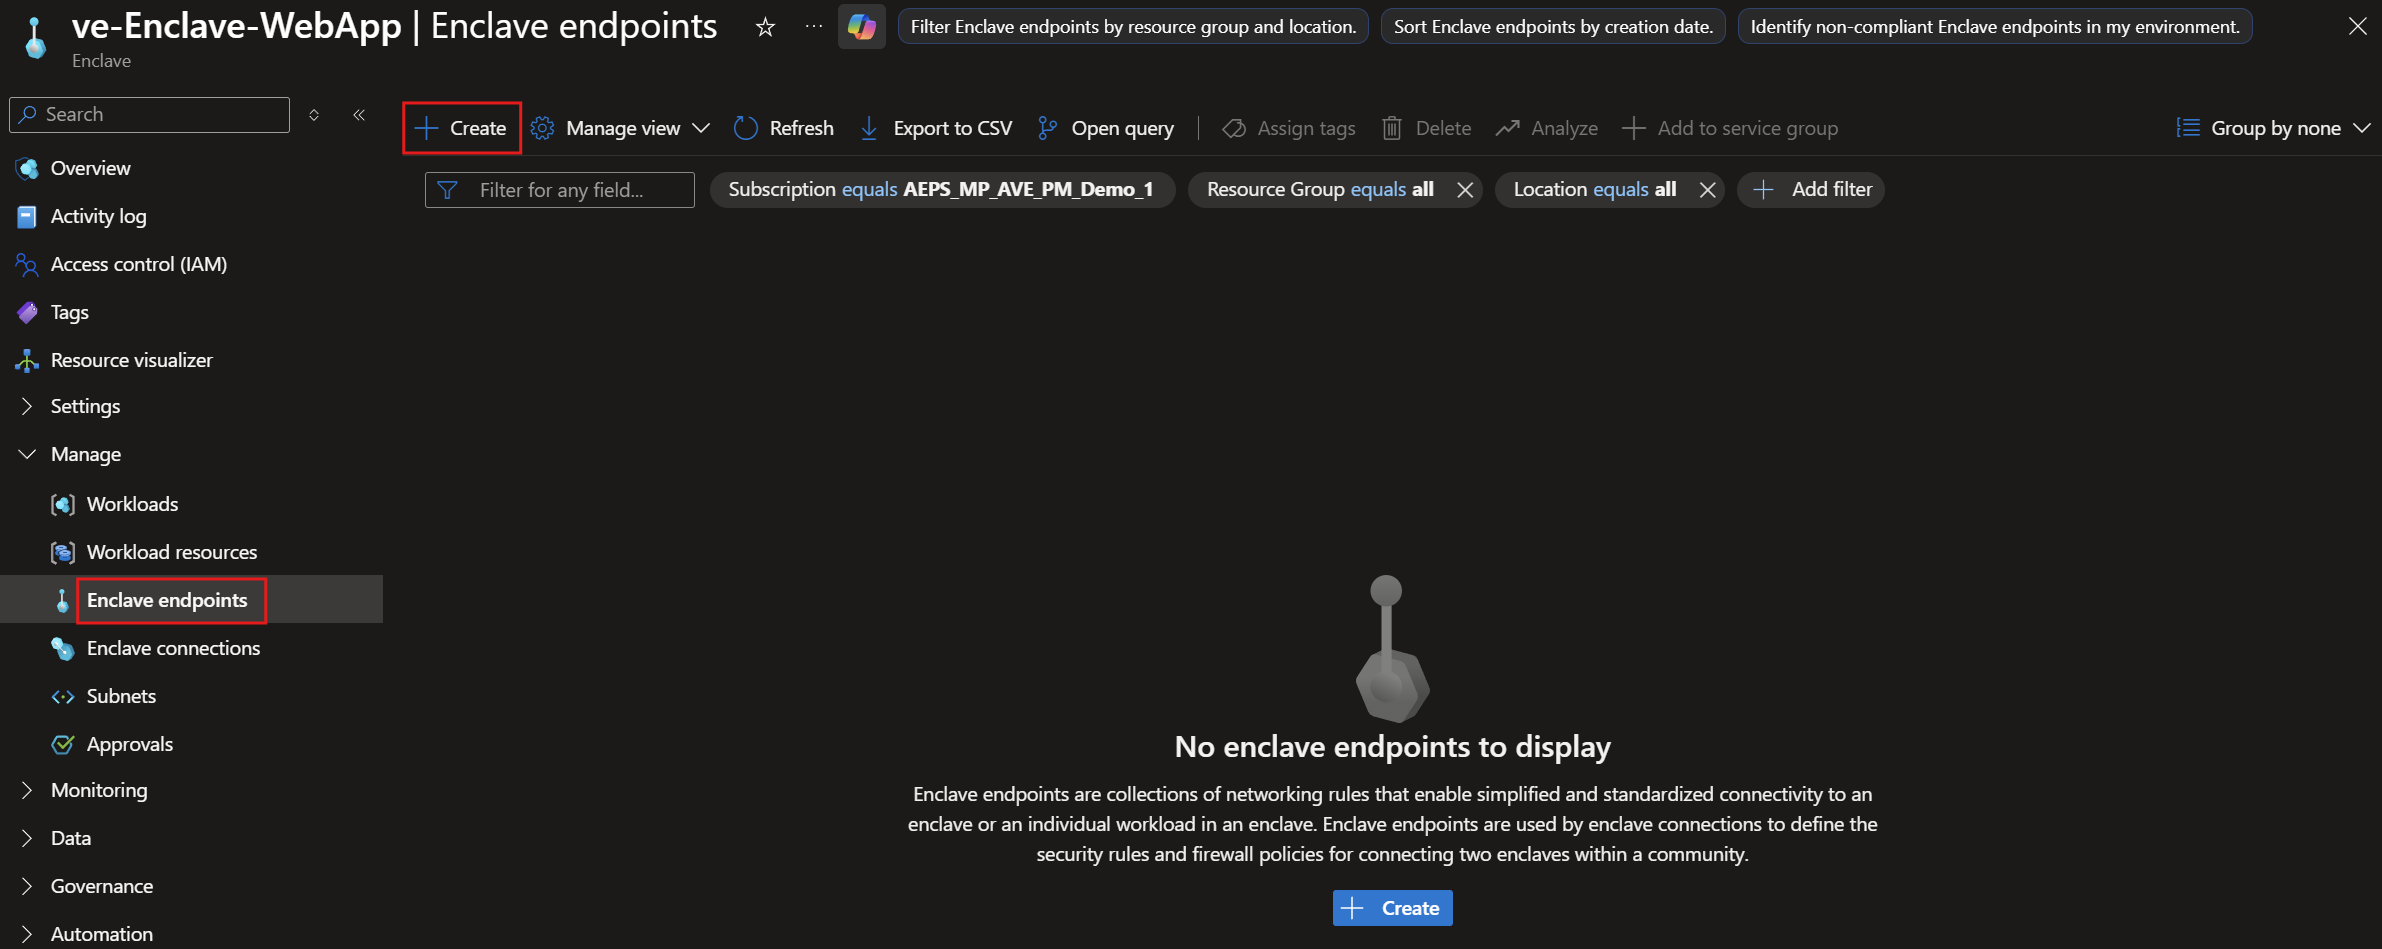
Wprowadź
Enclave endpoint name, na przykładendpoint-MyService.W
Endpoint ruleswybierz pozycjęAdd.Wprowadź wartości
Rule Name, ,Destination IP addresses/CIDR rangeProtocoliDestination Port Range.Na przykład, aby umożliwić ruch do serwera HTTPS hostowanego na wirtualnej maszynie Azure (VM) w ramach obciążenia, należy wpisać prywatny adres IP VM lub zakres CIDR, takie jak
10.0.2.5lub10.0.2.0/26, wybraćTCP, i wpisać443.
Note
Reguły punktu końcowego enklawy muszą używać adresów docelowych IPv4 w wirtualnej sieci enklawy. Docelowy CIDR musi odpowiadać podsieci chronionej przez grupę zabezpieczeń sieci.
Wybierz pozycję
Review + create, sprawdź, czy szczegóły punktu końcowego enklawy są poprawne, a następnie wybierz pozycjęCreate.

Zweryfikowaj punkt końcowy enklawy
Po zakończeniu wdrożenia wróć do zasobu enklawy i wybierz Enclave Endpoints. Sprawdź, czy nowy punkt końcowy pojawia się na liście ze statusem Succeeded.