Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Agent odporności Azure Copilot jest asystentem opartym na sztucznej inteligencji zintegrowanym z Azure Copilot, który pomaga projektować, oceniać i poprawiać odporność obciążeń Azure za pomocą języka naturalnego. Zamiast nawigować po wielu narzędziach i interpretować nieprzetworzone sygnały, możesz rozmawiać z agentem, aby zrozumieć poziom odporności, uzyskać praktyczne zalecenia i przeprowadzać działania naprawcze. Możesz użyć pełnego środowiska obsługi agenta w portalu Azure i ukierunkowanego zestawu możliwości w GitHub Copilot.
Ważne
Agent odporności Azure Copilot jest obecnie w wersji zapoznawczej. Zobacz dodatkowe warunki użytkowania dla wersji zapoznawczych platformy Microsoft Azure, aby zapoznać się z postanowieniami prawnymi dotyczącymi funkcji platformy Azure, które są w wersji beta, wersji zapoznawczej lub w inny sposób nie zostały jeszcze wydane w wersji ogólnodostępnej.
Aby użyć agenta odporności, wybierz pozycję Odporność z opcji Nowy czat w Azure Copilot.
Note
Administratorzy mogą włączać lub wyłączać dostęp do agenta odporności Azure Copilot i innych agentów Azure Copilot. Jeśli podczas rozpoczynania nowego czatu nie widzisz opcji Agent Resiliency, skontaktuj się ze swoim administratorem.
Agent obsługuje dwa podstawowe obszary możliwości:
Rozpocznij odporność — projektowanie z odpornością od pierwszego dnia
Uruchamianie aplikacji Resilient ułatwia tworzenie odporności w aplikacjach przed ich wdrożeniem. Opisz architekturę aplikacji w języku naturalnym, a agent będzie:
- Przeanalizuj topologię Twojej aplikacji i zidentyfikuj najlepsze praktyki w zakresie odporności odpowiednie dla Twoich zasobów.
- Wygeneruj szczegółowy raport odporności z zaleceniami dostosowanymi do architektury.
- Utwórz gotowe do wdrożenia szablony Bicep, JSON usługi ARM lub Terraform z już włączoną zalecaną konfiguracją odporności.
Ta funkcja jest przeznaczona dla zespołów, które tworzą nowe aplikacje lub modernizują istniejące i chcą zadbać o to, aby odporność była domyślnym elementem wdrożenia — a nie późniejszym działaniem naprawczym.
Uzyskiwanie odporności — ocenianie i ulepszanie istniejących obciążeń
Get Resilient pomaga zrozumieć i poprawić poziom odporności obciążeń roboczych, które są już uruchomione na platformie Azure. Agent może wykonywać następujące czynności:
- Sprawdź, czy poszczególne zasoby lub całe grupy aplikacji (grupy usług) są odporne strefowo.
- Zidentyfikuj wymagania wstępne i blokady umożliwiające odporność zasobów.
- Zapewnij ukierunkowane działania naprawcze — w tym bezpośrednie konwersje tam, gdzie są obsługiwane, lub instrukcje migracji krok po kroku dla bardziej złożonych scenariuszy.
- Generuj skrypty włączania w preferowanym formacie (PowerShell, Azure CLI, Bicep, ARM JSON lub Terraform).
- Ułatwia organizowanie zasobów w grupy usług, ustawianie celów odporności i śledzenie zgodności w czasie.
- Pokaż szacunkowy wpływ na koszty, aby umożliwić podejmowanie świadomych decyzji dotyczących działań naprawczych.
Ta funkcja jest przeznaczona dla zespołów zarządzających istniejącymi obciążeniami, które chcą systematycznie zamykać luki w odporności i zachować zgodność z celami odporności organizacji.
Jak uzyskać dostęp do agenta odporności
Istnieją dwa sposoby uruchamiania Resiliency Agent w portalu Azure:
Opcja 1: za pośrednictwem Azure Copilot
- Otwórz portal Azure.
- Przejdź do strony przeglądu odporności.
- Wybierz ikonę Copilot w prawym górnym rogu paska nagłówka portalu Azure. Ta akcja otwiera panel boczny aplikacji Copilot.
- Na panelu Copilot znajdź listę rozwijaną selektora agentów w górnej części panelu.
- Wybierz listę rozwijaną i wybierz pozycję "Odporność" z listy dostępnych agentów. Inne opcje obejmują Copilot, rozwiązywanie problemów, wdrażanie i optymalizację.
- Nagłówek panelu zaktualizuje się i wyświetli "Resiliency agent", a zobaczysz sugerowane prompty początkowe, aby rozpocząć interakcję.
Opcja 2: Przez akcje u góry ekranu Resiliency
Na stronie Przegląd odporności wyświetlane są górne przyciski akcji, które umożliwiają szybki dostęp do typowych przepływów pracy związanych z odpornością. Po wybraniu dowolnej z tych akcji portal automatycznie otworzy panel Copilot z wybranym agentem odporności i wstępnie wypełnionym odpowiednim monitem.
Wskazówka
Po załadowaniu agenta możesz wchodzić z nim w interakcje przy użyciu sugerowanych monitów lub wpisując własne pytania w języku naturalnym. Agent zachowuje kontekst w kolejnych etapach rozmowy, dzięki czemu możesz prowadzić ciągłą rozmowę, która przechodzi od oceny do działań naprawczych.
Korzystanie z Azure Resiliency Agent w GitHub Copilot (ograniczona wersja zapoznawcza)
Użyj wtyczki agenta odporności Azure podczas pracy w repozytorium lokalnym z GitHub Copilot. Wtyczka zapewnia skoncentrowany zestaw możliwości:
Note
Wtyczki agentów łączą powiązane GitHub Copilot dostosowania, takie jak agenci niestandardowi, umiejętności i serwery MCP, w jednej instalacji. Aby uzyskać więcej informacji na temat odnajdywania, instalowania wtyczek agentów i zarządzania nimi, zobacz wtyczki agentów w Visual Studio Code.
- Zadaj ogólne pytania dotyczące odporności Azure, wysokiej dostępności, stref dostępności, odporności stref i nadmiarowości stref.
- Oceń opisaną architekturę aplikacji lub zatwierdzone pliki architektury lokalnej.
- Wygeneruj nowe Bicep, dane JSON usługi ARM lub Terraform odporne na strefy.
- Przejrzyj i popraw istniejące pliki Bicep, ARM JSON lub Terraform oraz powiązane pliki lokalne.
Wtyczka łączy się z tym samym hostowanym Azure Resiliency Agent używanym przez Azure Copilot. Podczas przesyłania żądania Azure MCP używa domyślnego dzierżawcy platformy Azure do określenia odpowiedniej granicy danych platformy Azure, a następnie wysyła żądanie do Azure Resiliency Agent.
Obsługiwane obszary użycia GitHub Copilot
- GitHub Copilot w Visual Studio Code.
- GitHub Copilot CLI.
Przed rozpoczęciem
- W przepływach pracy programu Visual Studio Code zainstaluj najnowsze Visual Studio Code i upewnij się, że funkcje GitHub Copilot Chat i Agent Plugins są włączone.
- W przypadku przepływów pracy terminalu zainstaluj lub zaktualizuj do najnowszej wersji interfejsu wiersza polecenia GitHub Copilot. Jeśli Twoja organizacja zarządza GitHub Copilot, należy włączyć politykę Copilot CLI.
- Obecnie obsługiwana jest tylko publiczna chmura Azure.
- Zainstaluj Node.js 22 lub nowszej wersji, z dostępnymi
node,npminpxwPATH. - Używaj systemu Windows, Linux lub macOS na urządzeniu z architekturą x64 lub ARM64. Pakiet npm pobiera odpowiedni plik binarny Azure MCP i jego zależności środowiska uruchomieniowego. Nie potrzebujesz zestawu SDK .NET.
- Zaloguj się do Azure przy użyciu Visual Studio Code, Azure CLI (
az login), Azure PowerShell, Azure Developer CLI lub Visual Studio. - Otwórz repozytorium aplikacji lub folder zawierający dokumenty architektury lub pliki infrastruktury jako kod, które chcesz ocenić.
Po zainstalowaniu Node.jsuruchom ponownie Visual Studio Code i wszystkie otwarte terminale. Sprawdź, czy Node.js, npm i npx są dostępne:
node --version
npm --version
npx --version
Jeśli skonfigurowany rejestr npm wymaga uwierzytelniania, zaloguj się do tego rejestru przed pierwszym wywołaniem narzędzia odporności Azure.
Wymagania dotyczące sieci
Azure MCP używa wychodzącego protokołu HTTPS na porcie 443. Jeśli organizacja ogranicza ruch wychodzący, zezwól na dostęp do:
- Skonfigurowany rejestr npm, zwykle
registry.npmjs.org, służy do pobierania Azure MCP przy pierwszym użyciu wtyczki i po aktualizacji pakietu. -
login.microsoftonline.comdo uwierzytelniania Microsoft Entra. -
management.azure.comaby określić granicę danych Azure dla dzierżawy domyślnej. -
agent.public.resiliencemanagement.azure.comaby zadzwonić do Azure Resiliency Agent.
Ważne
Jeśli agent.public.resiliencemanagement.azure.com jest blokowany przez zaporę, serwer proxy lub zasady zabezpieczeń sieci, Azure MCP nie może nawiązać połączenia z agentem odporności Azure. Dodaj hosta do listy dozwolonego ruchu wychodzącego organizacji przed użyciem wtyczki.
Zainstaluj agenta odporności Azure
Możesz rozpocząć instalację z poziomu portalu Azure, witryny Marketplace Awesome Copilot, Visual Studio Code lub interfejsu wiersza polecenia GitHub Copilot.
Rozpocznij od portalu Azure
- W przeglądzie odporności infrastruktury w portalu Azure wybierz pozycję Eksploruj w programie VS Code.
- Przejrzyj możliwości wyświetlane w panelu Resiliency Agent w Visual Studio Code.
- Wybierz Wypróbuj w VS Code.
- Jeśli w przeglądarce zostanie wyświetlony monit o potwierdzenie, zezwól na otwarcie Visual Studio Code.
- W Visual Studio Code przejrzyj źródło Marketplace, a następnie wybierz pozycję Dodaj witrynę Marketplace i zainstaluj.
- Po zakończeniu instalacji otwórz repozytorium lub folder, który chcesz ocenić, i wybierz pozycję AzureResiliencyAgent w czacie GitHub Copilot.
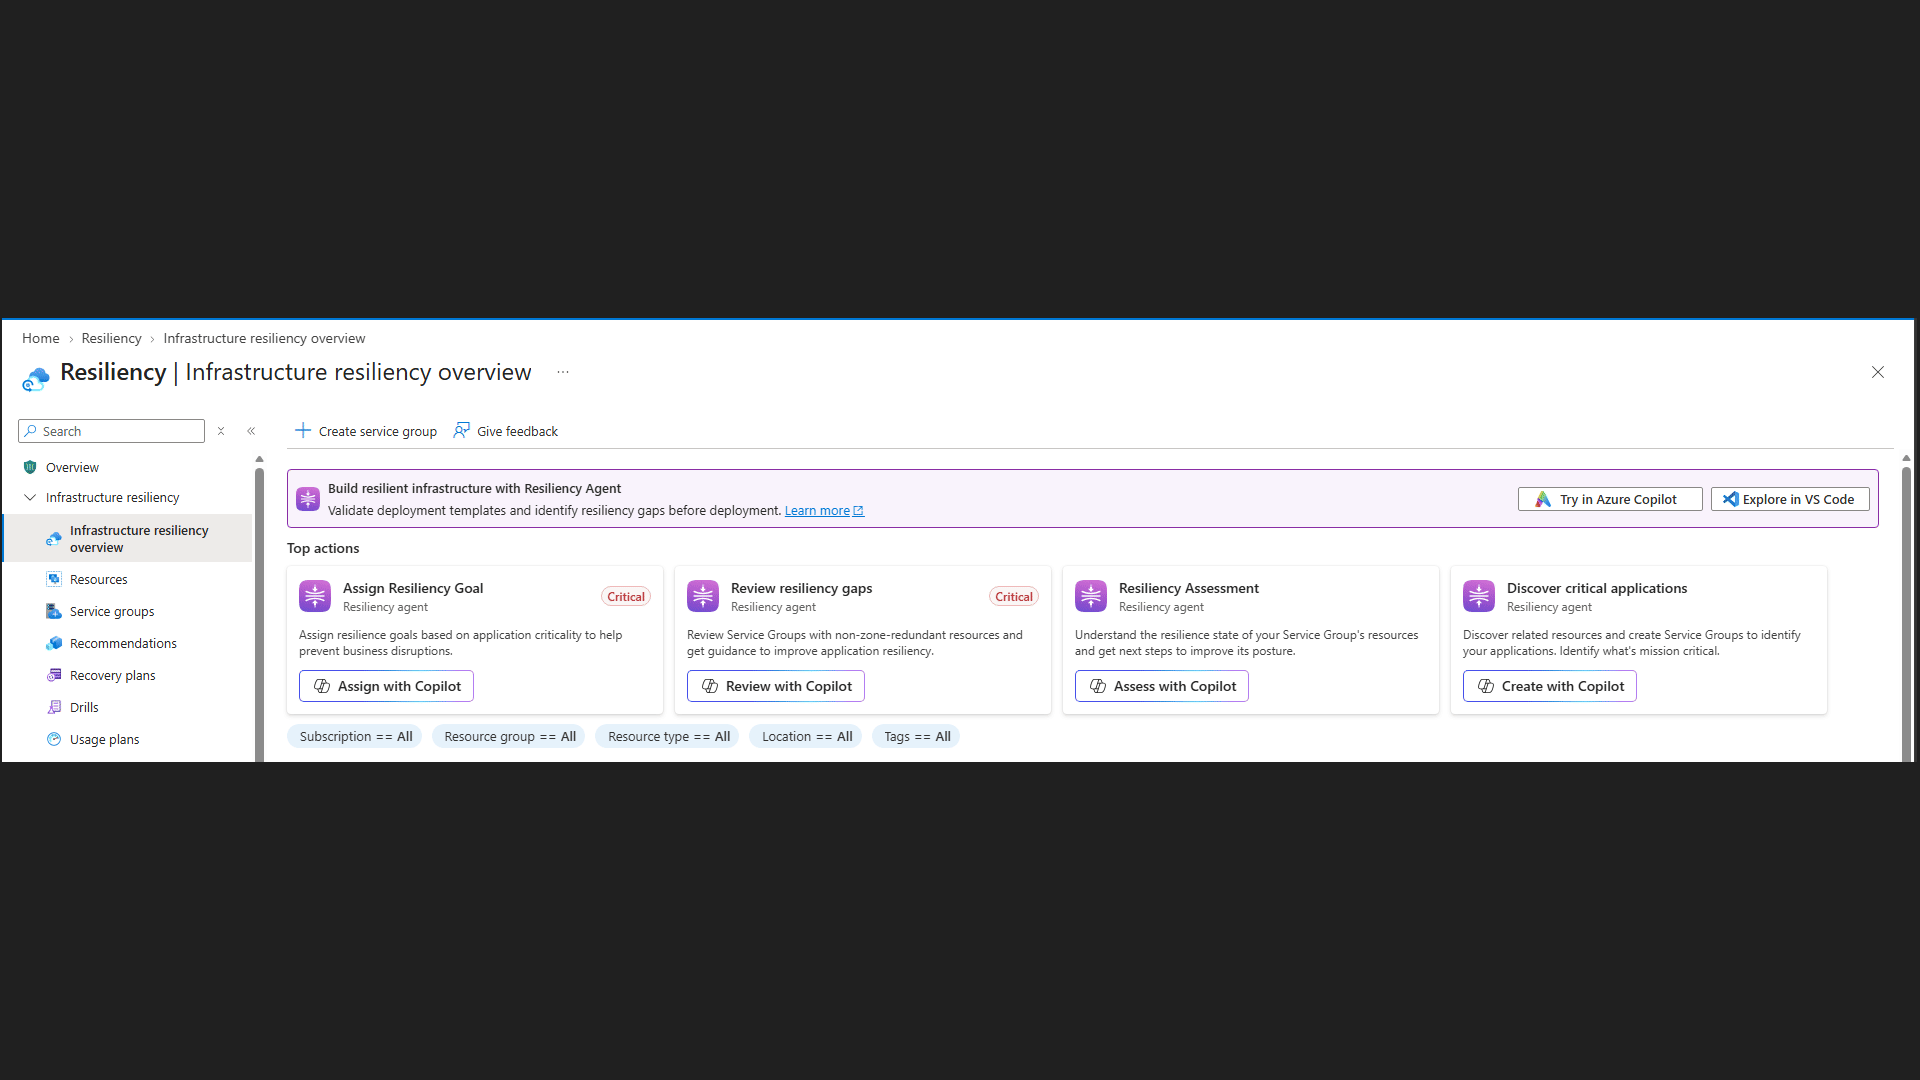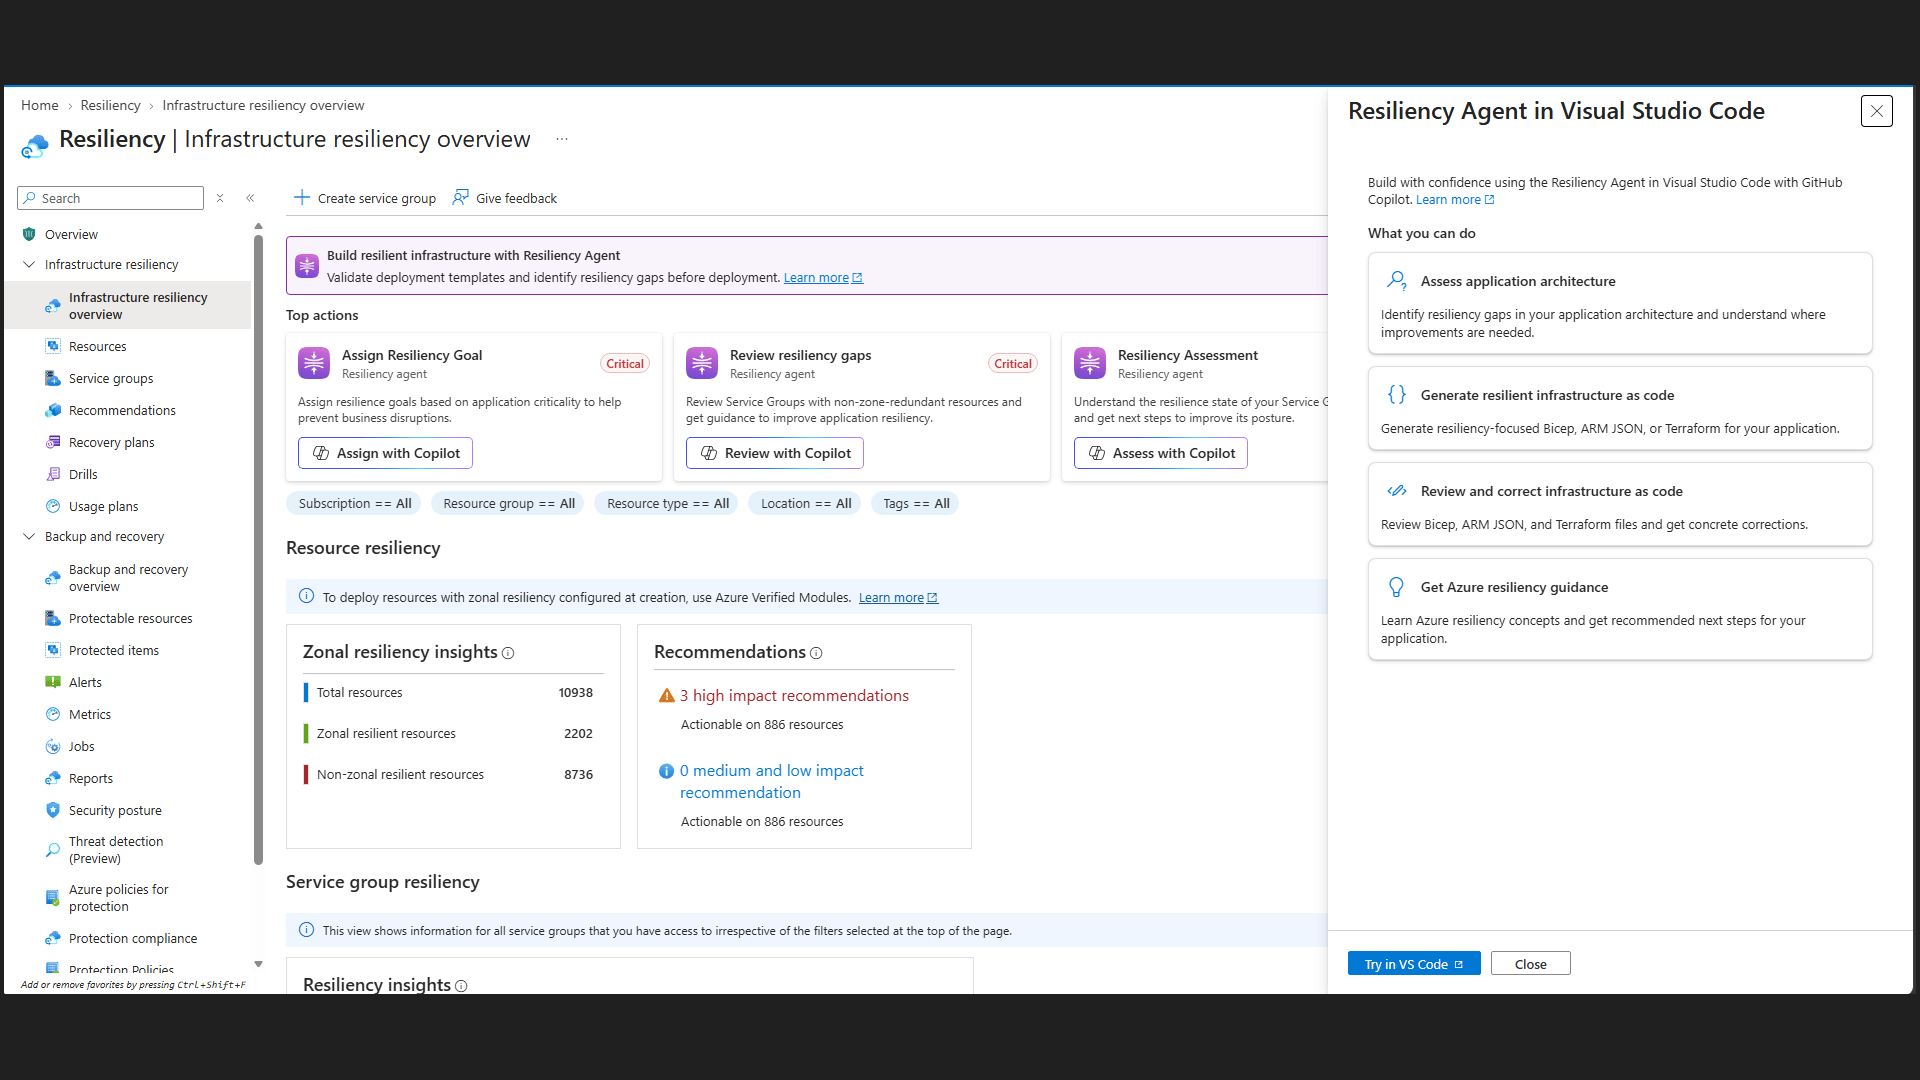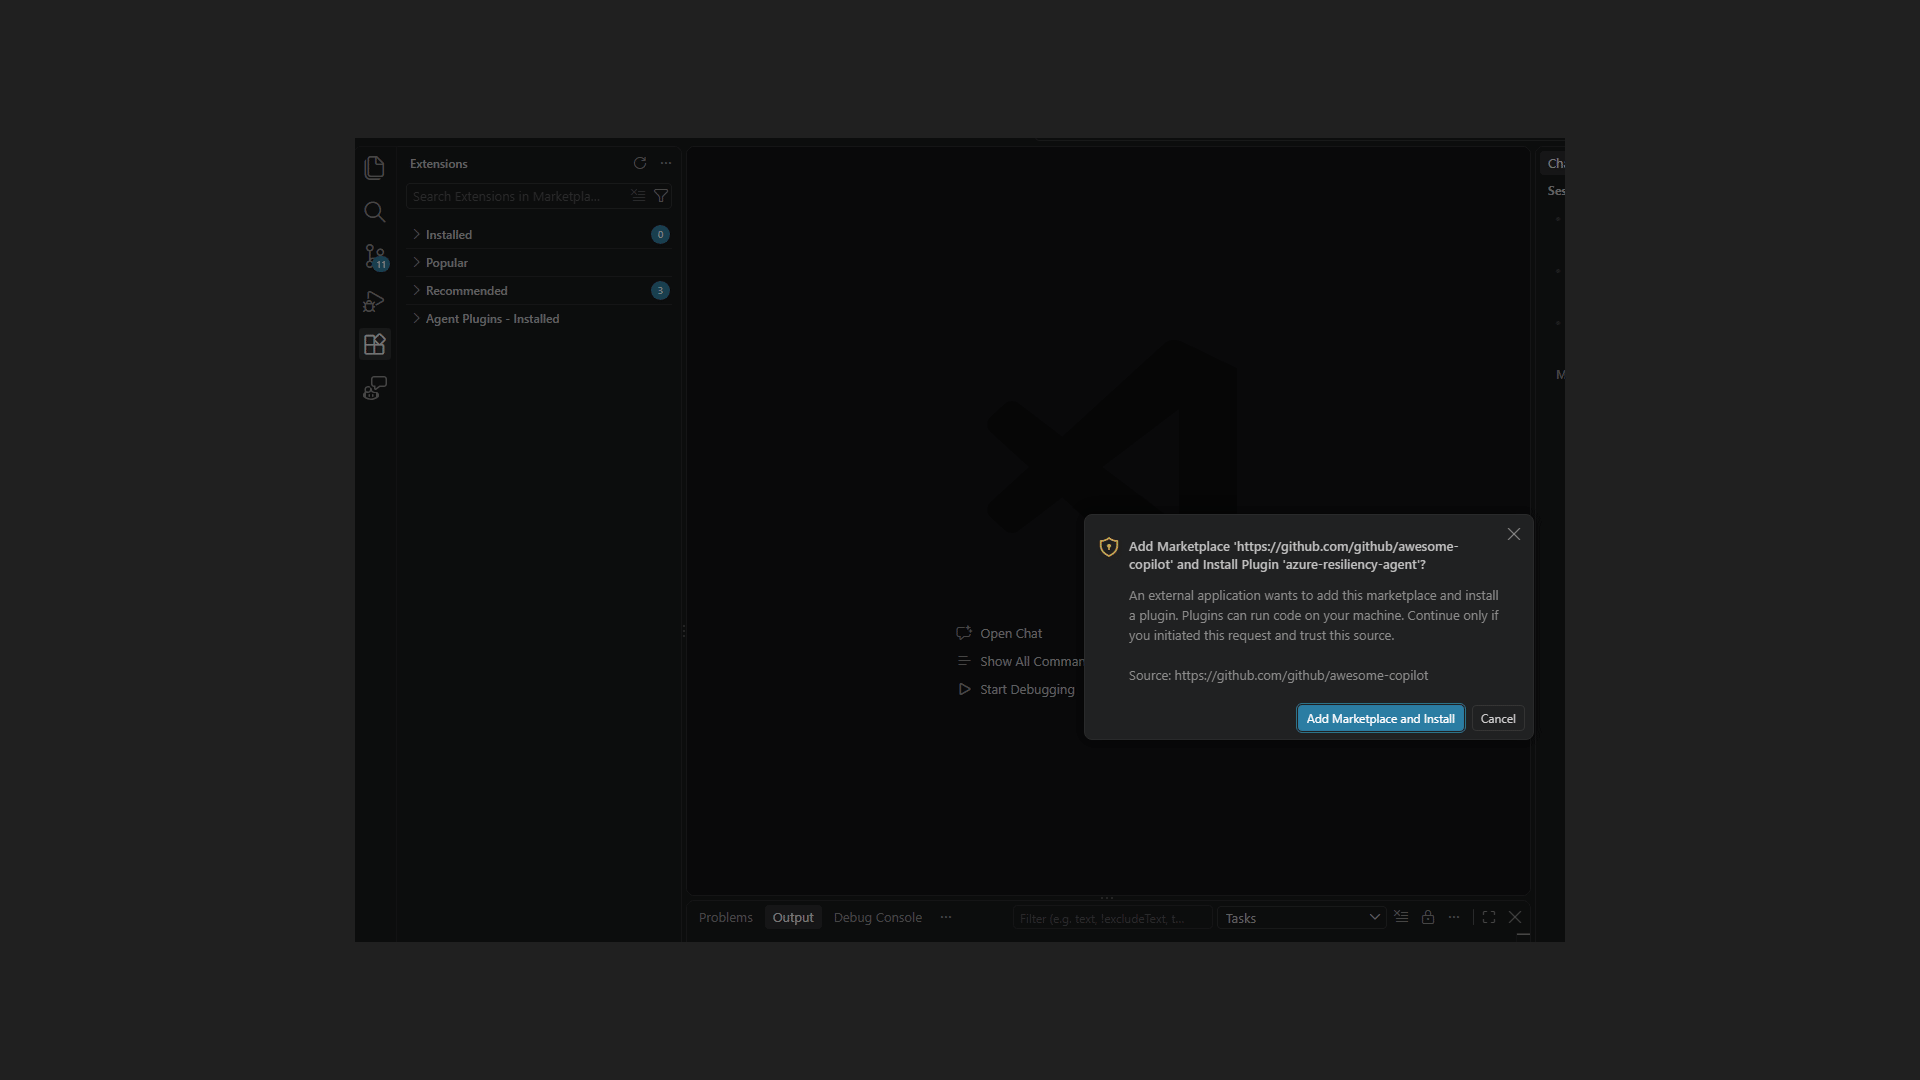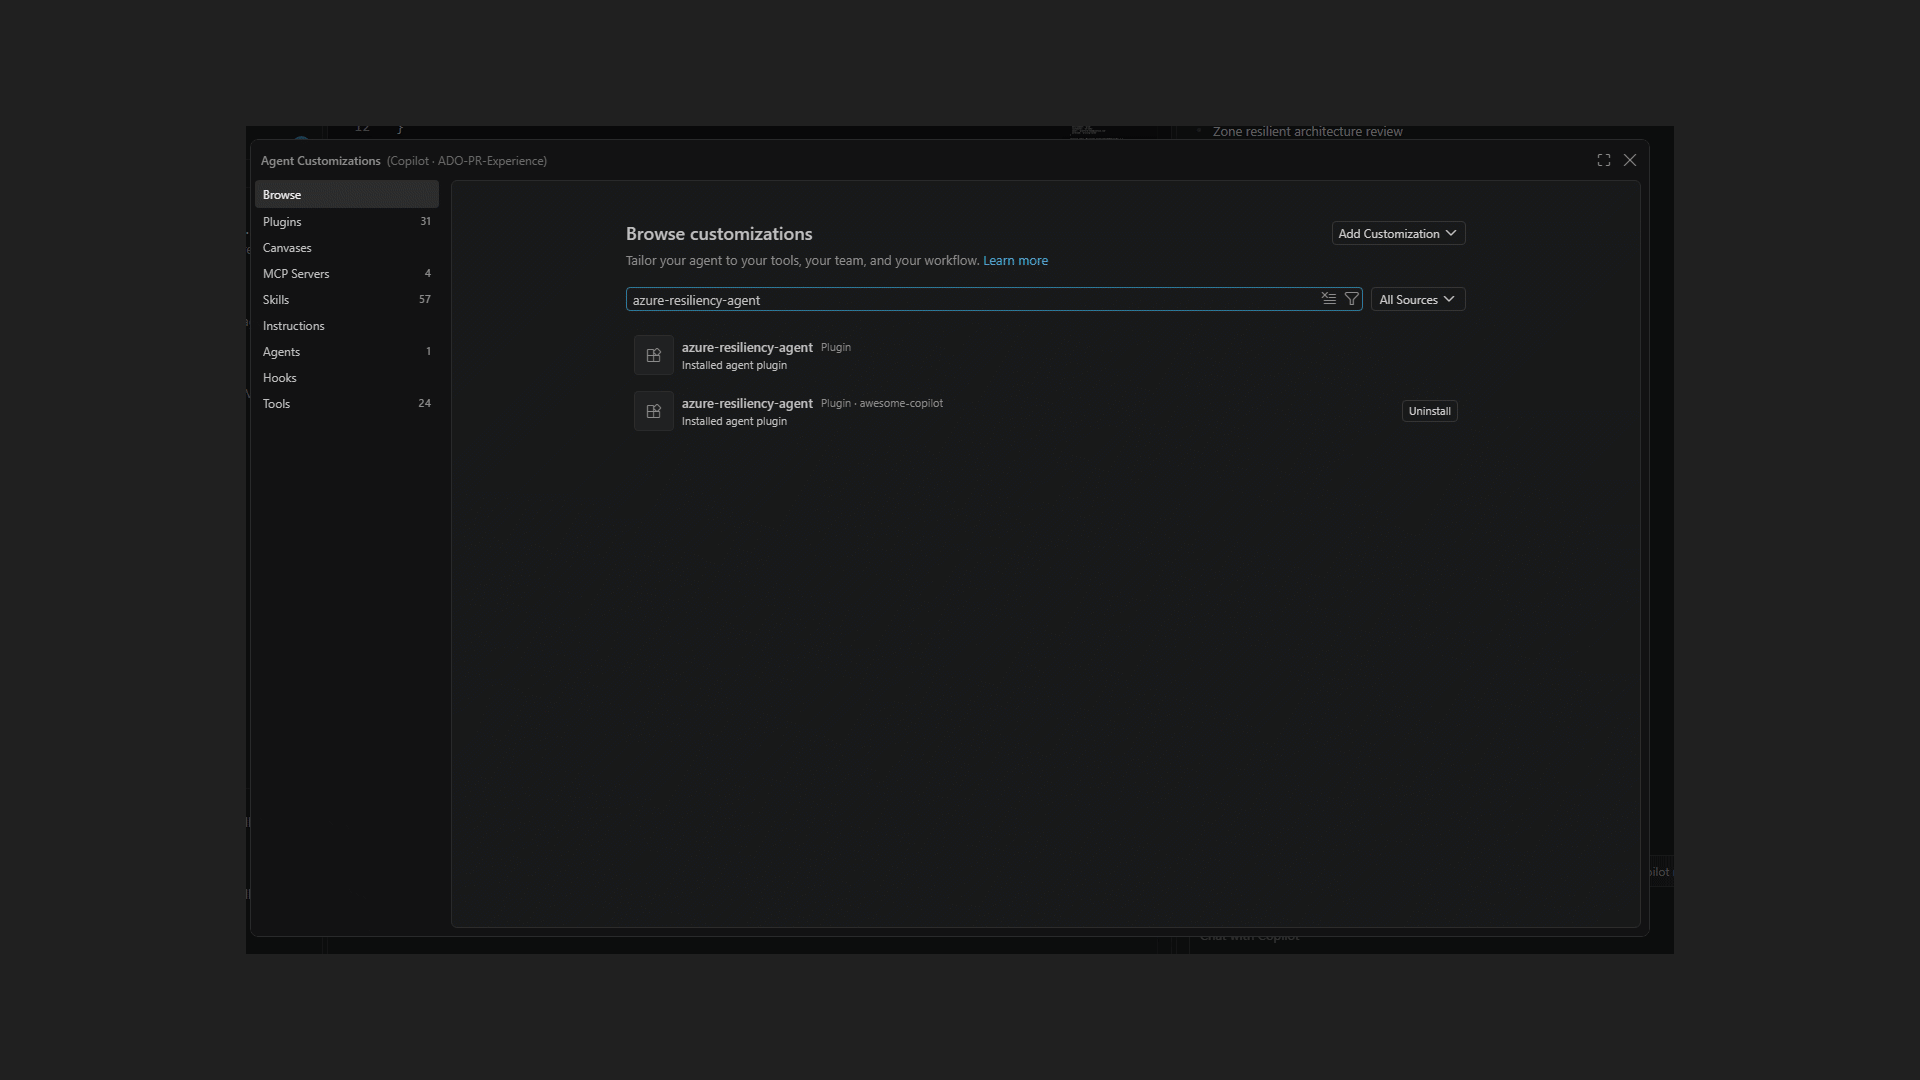
Działanie w portalu udostępnia ścieżkę do zainstalowania i otwarcia aplikacji GitHub Copilot. Nie przesyła automatycznie zasobów platformy Azure, plików repozytorium ani istniejącej rozmowy w usłudze Azure Copilot do Visual Studio Code.
Zainstaluj z Awesome Copilot marketplace
- Otwórz listę Azure Resiliency Agent w witrynie Awesome Copilot.
- Przejrzyj wydawcę, repozytorium źródłowe, zawartość wtyczki i wymagania wstępne.
- Wybierz pozycję Zainstaluj w programie VS Code.
- Przejrzyj źródło Marketplace w Visual Studio Code, a następnie wybierz pozycję Dodaj Marketplace i zainstaluj.
Zainstaluj bezpośrednio w Visual Studio Code
- Uruchom Chat: Open Customizations z palety poleceń.
- Wybierz pozycję Przeglądaj, a następnie wyszukaj
azure-resiliency-agent. - Wybierz Azure Resiliency Agent, aby przejrzeć jego wydawcę, zawartość i plik README.
- Wybierz Zainstaluj.
- Otwórz Copilot Chat usługi GitHub i wybierz pozycję AzureResiliencyAgent z selektora agentów.
Możesz również otworzyć widok Rozszerzenia i wyszukać @agentPlugins azure-resiliency-agent.
Zainstaluj w GitHub Copilot CLI
Zainstaluj wtyczkę agenta:
copilot plugin install azure-resiliency-agent@awesome-copilot
Uruchom interfejs wiersza polecenia GitHub Copilot przy użyciu wybranego agenta:
copilot --agent azure-resiliency-agent:azure-resiliency
Możesz również wybrać pozycję AzureResiliencyAgent z menu interaktywnego /agent .
Weryfikowanie instalacji
W programie Visual Studio Code:
- Uruchom Chat: Otwórz Dostosowywanie.
- Wybierz pozycję Wtyczki.
- Upewnij się, że agent azure-resiliency-agent jest zainstalowany i włączony dla zamierzonego profilu lub obszaru roboczego.
- Otwórz Copilot Chat usługi GitHub i upewnij się, że w selektorze agenta jest wyświetlana usługa AzureResiliencyAgent.
W GitHub Copilot CLI wyświetl listę zainstalowanych wtyczek:
copilot plugin list
Rozwiązywanie problemów z platformą Marketplace Awesome Copilot
Awesome Copilot to domyślny marketplace wtyczek. Zwykle nie trzeba konfigurować Marketplace w Visual Studio Code ani interfejsie wiersza polecenia GitHub Copilot.
Jeśli wtyczka nie jest wyświetlana w Visual Studio Code:
- Upewnij się, że ustawienie
chat.plugins.enabledjest włączone. - Uruchom Chat: Otwórz dostosowania, a następnie wybierz pozycję Przeglądaj.
- Otwórz menu źródła i wybierz pozycję Konfiguruj platformy handlowe.
- Upewnij się, że na liście znajduje się awesome-copilot .
- Jeśli nie ma go na liście, wybierz pozycję Dodaj witrynę Marketplace i wprowadź
github/awesome-copilot. - Wróć do Przeglądaj, wybierz źródło Awesome Copilot i wyszukaj ciąg
azure-resiliency-agent.
W GitHub Copilot CLI sprawdź zarejestrowane platformy handlowe:
copilot plugin marketplace list
Jeśli awesome-copilot nie ma na liście, dodaj go i przeglądaj witrynę Marketplace:
copilot plugin marketplace add github/awesome-copilot
copilot plugin marketplace browse awesome-copilot
Note
Edytor dostosowywania agenta i interfejs wiersza polecenia GitHub Copilot utrzymują oddzielne spisy wtyczek. Zarządzaj wtyczką z poziomu obszaru, w którym ją zainstalowano. Visual Studio Code odnajduje również wtyczki zainstalowane przez interfejs wiersza polecenia GitHub Copilot w ~/.copilot/installed-plugins.
Rozpoczynanie konwersacji
Po zakończeniu instalacji otwórz repozytorium, które chcesz ocenić, i wybierz pozycję AzureResiliencyAgent. Zadaj pytanie dotyczące odporności, opisz architekturę lub zidentyfikuj szablony, które chcesz do sprawdzenia.
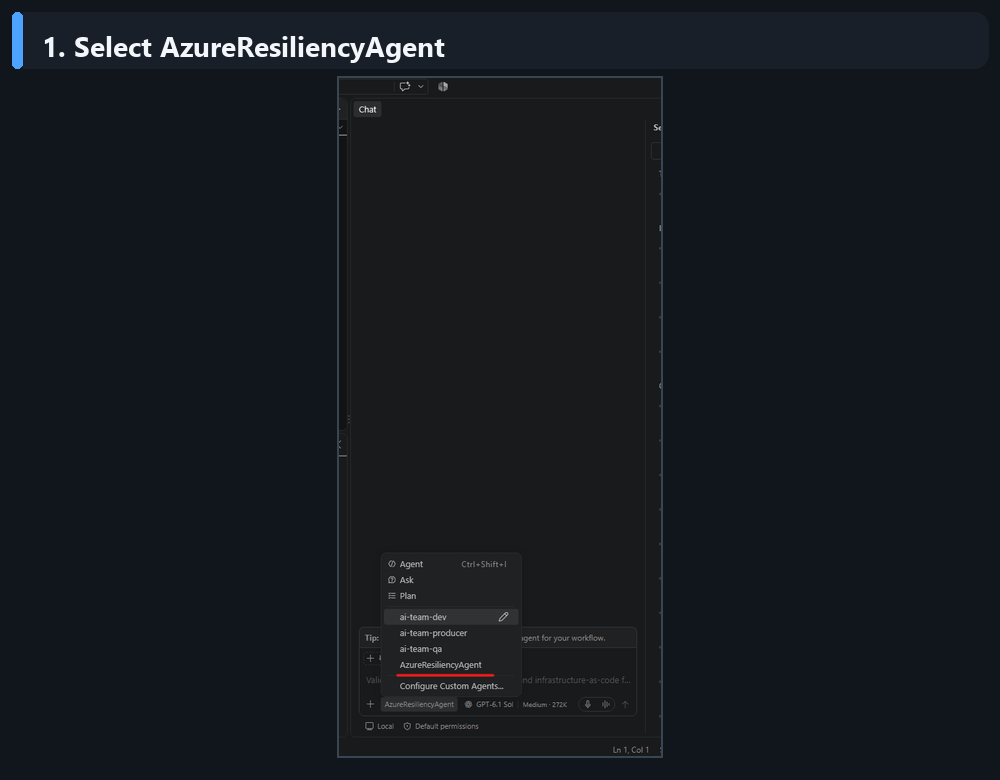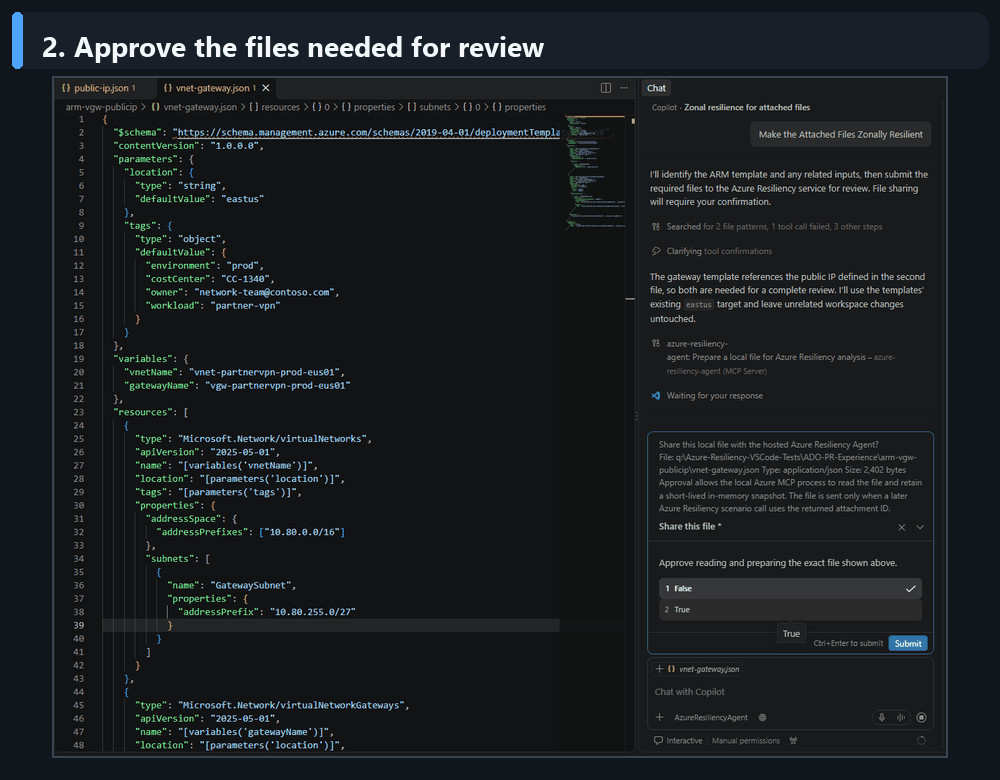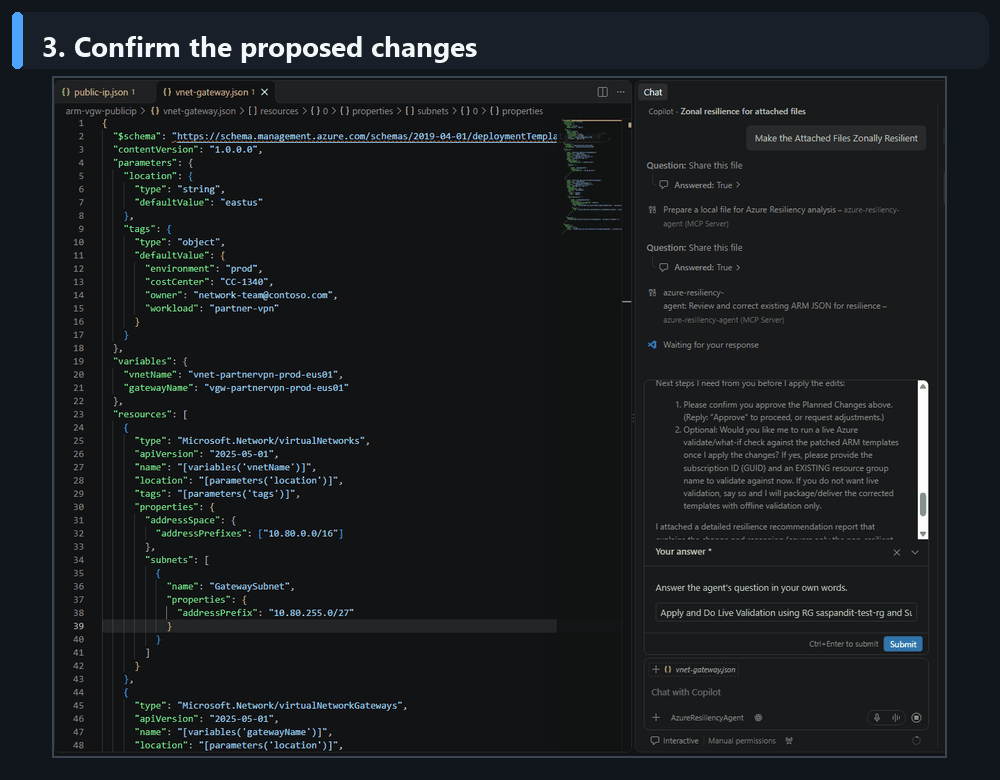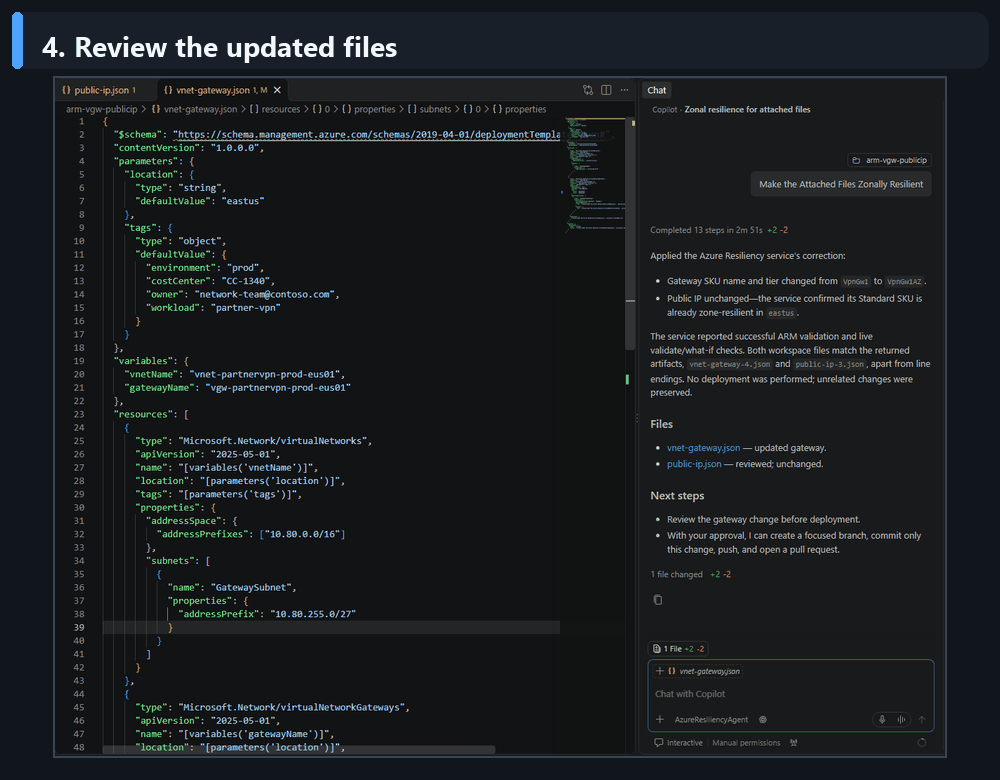
Gdy żądanie wymaga plików lokalnych, agent wyświetla każdy plik i prosi o zatwierdzenie przed jego udostępnieniem. Tylko pliki, które zatwierdzisz, są wysyłane do Azure Resiliency Agent na potrzeby tej oceny lub przeglądu.
Przykładowe monity dotyczące GitHub Copilot
Użyj tych monitów z usługą AzureResiliencyAgent w Visual Studio Code lub interfejsie wiersza polecenia GitHub Copilot.
Przykładowe polecenia:
"Jak zacząć poprawiać odporność nowej aplikacji Azure?"
"Użyj tego diagramu architektury, aby zidentyfikować luki w odporności stref dostępności przed wdrożeniem."
"Generuj odporną konfigurację Terraform dla aplikacji internetowej przy użyciu usług App Service i PostgreSQL".
"Przejrzyj razem szablony ARM w tym folderze i wprowadź tylko zmiany wymagane do zapewnienia odporności strefowej".
"Popraw dołączony kod Terraform, zachowując adresy zasobów, zmienne i ograniczenia dostawcy."
Start Resilient — scenariusze i przykładowe prompty
Funkcja Start Resilient ułatwia projektowanie odpornych architektur od podstaw. W poniższych sekcjach opisano kluczowe scenariusze, które można eksplorować, wraz z przykładowymi monitami o rozpoczęcie pracy.
Opisz swoją aplikację i uzyskaj plan odporności
Poinformuj agenta o zasobach aplikacji w języku naturalnym. Agent analizuje topologię, zadaje wyjaśnienia pytań w razie potrzeby (na przykład region, preferencje konfiguracji) i generuje podsumowanie odporności ze szczegółowym raportem rekomendacji.
Przykładowe polecenia:
"Moja aplikacja ma maszynę wirtualną, bazę danych PostgreSQL i moduł równoważenia obciążenia. Pomóż mi rozpocząć moją odporną podróż".
"Kompiluję aplikację przy użyciu usług AKS, Redis, Storage i Cosmos DB. Co należy zrobić, aby uczynić go odpornym?"
"Mam aplikację internetową z usługą App Service, usługą SQL Database i usługą Front Door. Czy można ocenić odporność?"
Generowanie odpornej infrastruktury jako kodu
Poproś agenta o wygenerowanie gotowych do wdrożenia Bicep, ARM JSON lub Terraform dla zasobów przy użyciu zalecanych konfiguracji odporności, które są już włączone. Określ żądany format lub pozwól agentowi zadać pytanie objaśniające przed wygenerowaniem plików.
Przykładowe polecenia:
"Wygeneruj szablon Bicep dla konfiguracji maszyny wirtualnej odpornej na awarie stref."
"Utwórz szablon JSON usługi ARM dla odpornej architektury z maszynami wirtualnymi, usługami AKS i magazynem".
"Wygeneruj konfigurację Terraform dla mojej aplikacji z uwzględnieniem najlepszych praktyk w zakresie odporności."
Większe architektury aplikacji
Agent może obsługiwać bardziej złożone opisy aplikacji z wieloma typami zasobów. Tworzy zbiorcze podsumowanie odporności oraz szczegółowe zalecenia dla wszystkich zasobów.
Przykładowe polecenia:
"Moja aplikacja zawiera maszyny wirtualne, usługi AKS, Redis, Storage i Cosmos DB. Pomóż mi zaprojektować odporną konfigurację.
Generuj infrastrukturę jako kod dla architektury odpornej na awarie stref za pomocą maszyn wirtualnych, usługi AKS i magazynu. Zapytaj mnie, czy należy używać Bicep, JSON usługi ARM, czy narzędzia Terraform.
Jak zwiększyć odporność — scenariusze i przykładowe polecenia
Funkcja Uzyskiwanie odporności pomaga ocenić i poprawić odporność istniejących obciążeń Azure. W poniższych sekcjach opisano kluczowe scenariusze, które można eksplorować.
Sprawdzanie odporności zasobów
Poproś agenta o sprawdzenie, czy określony zasób lub cała grupa usług jest odporna na awarie strefowe. Agent zwraca bieżący stan odporności wraz z pomocniczymi szczegółami konfiguracji.
Przykładowe polecenia:
"Czy moja maszyna wirtualna jest odporna na awarie strefowe?"
"Sprawdź odporność konta magazynu".
"Pobierz stan gotowości mojej grupy usług pod kątem odporności strefowej."
Sprawdzanie wymagań wstępnych pod kątem odporności
Przed włączeniem mechanizmów odporności może być konieczne spełnienie określonych wymagań wstępnych. Agent może identyfikować warunki blokowania, takie jak ograniczenia regionów, wymagania dotyczące uprawnień lub zależności konfiguracji.
Przykładowe polecenia:
"Jakie są wymagania wstępne, aby moja maszyna wirtualna (VM) była odporna na awarie stref?"
"Co muszę zrobić przed włączeniem nadmiarowości strefowej w mojej bazie danych?"
Włącz odporność dla swoich zasobów
W przypadku zasobów obsługujących konwersję w miejscu (zasoby modyfikowalne) agent może bezpośrednio włączyć funkcję odporności strefowej. W przypadku zasobów, które wymagają ponownego wdrożenia (na przykład maszyn wirtualnych), agent udostępnia szczegółowe wskazówki i skrypty.
Przykładowe polecenia:
"Włącz odporność strefowa dla serwera my PostgreSQL".
"Włącz odporność strefowa dla mojej maszyny wirtualnej".
"Jak skonfigurować konto magazynu jako nadmiarowe strefowo?"
Ważne
W przypadku niektórych typów zasobów agent wykonuje zmianę bezpośrednio. W przypadku innych (takich jak maszyny wirtualne) udostępnia wskazówki i skrypty, a nie wprowadzanie zmian, ponieważ te zasoby wymagają ponownego wdrożenia.
Generowanie skryptów włączania
Agent może generować skrypty umożliwiające włączenie lub utworzenie zasobów odpornych na awarie stref w wielu formatach, w tym PowerShell, Azure CLI, Bicep, Terraform i szablonach ARM.
Przykładowe polecenia:
"Daj mi skrypty, aby umożliwić odporność strefowa dla moich zasobów."
"Wygeneruj skrypty służące do utworzenia konta magazynowego odpornego na awarie stref."
"Generuj skrypty dla wszystkich zasobów w mojej grupie usług".
Organizowanie zasobów w grupy usług
Grupy usług umożliwiają logiczne grupowanie Azure zasobów tworzących aplikację. Agent może pomóc w tworzeniu grup usług, dodawaniu do nich zasobów i wyświetlaniu ich członkostwa.
Przykładowe polecenia:
"Utwórz grupę usług dla mojej aplikacji".
"Dodaj moją maszynę wirtualną i bazę danych do grupy usług".
"Pokaż zasoby w mojej grupie usług".
Ustawianie celów odporności i śledzenie zgodności
Po utworzeniu grupy usług ustaw cele dotyczące odporności i śledź stopień zgodności zasobów w czasie. Agent obsługuje tworzenie celów, sprawdzanie stanu zgodności, wykluczanie określonych zasobów i odświeżanie zgodności po zmianach.
Przykładowe polecenia:
"Ustaw cel odporności strefowej dla mojej grupy usług".
"Jaki jest mój stan zgodności z celem?"
"Wyklucz tę maszynę wirtualną z mojego celu dotyczącego odporności."
"Odśwież zgodność z moim celem po ostatnich zmianach."
Kompleksowy przepływ pracy prowadzony krok po kroku
Agent obsługuje wieloturowe rozmowy, które w naturalny sposób przechodzą od oceny do działań naprawczych. Możesz zacząć od sprawdzenia kondycji, a następnie poprosić o skrypty naprawiające problemy i przejść przez pełny cykl zapewniania odporności w ramach jednej rozmowy.
Przykładowy przepływ konwersacji:
- Zacznij od: "Tworzenie grupy usług dla mojej aplikacji"
- Następnie: "Ustawianie celów odporności"
- Następnie: "Sprawdź stan"
- Następnie: "Rozwiąż problemy" lub "Daj mi skrypty, aby rozwiązać problem"
Wskazówka
Agent zachowuje kontekst między kolejnymi turami, więc każdy krok opiera się na poprzednim. Nie trzeba powtarzać nazw zasobów ani szczegółów konfiguracji.
Znane ograniczenia
Ponieważ ta funkcja jest dostępna w publicznej wersji zapoznawczej, należy pamiętać o następujących ograniczeniach:
- Agent jest zoptymalizowany pod kątem scenariuszy odporności strefowej. Regionalna odporność i inne wymiary odporności zostaną dodane w przyszłych wersjach.
- Wykonanie niektórych operacji może potrwać kilka minut, zwłaszcza w przypadku większych grup usług.