Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Platformy partnerskie pozwalają zablokować publiczny dostęp do przestrzeni roboczej i jednocześnie umożliwić ruch z obsługiwanych narzędzi typu oprogramowanie jako usługa (SaaS), takich jak Power BI, Tableau Cloud czy aplikacja Databricks Genie dla Slacka. Wybierasz partnera w zasadzie wejścia opartej na kontekście, a Azure Databricks utrzymuje aktualne zakresy IP partnera lub szczegóły aplikacji OAuth, dzięki czemu sam nie śledzisz adresów IP partnerów.
Ta strona wymienia obsługiwane platformy partnerskie i pokazuje, jak zezwolić na jedną z nich w polityce na poziomie przestrzeni roboczej za pomocą konsoli kont. Aby zapoznać się z omówieniem ruchu przychodzącego opartego na kontekście, zobacz Kontrolka ruchu przychodzącego oparta na kontekście.
Jak zasady dotyczące platform partnerskich są dopasowane do ruchu
Azure Databricks identyfikuje ruch partnera na jeden z następujących sposobów, w zależności od partnera:
- Zarządzane zakresy IP: Partner publikuje swoje adresy IP wyjściowe. Azure Databricks synchronizuje opublikowane zakresy co jeden do dwóch tygodni i pozwala na żądania z tych adresów IP. Dla niektórych partnerów można ograniczyć zasady tak, by ruch był dozwolony tylko z określonych regionów.
- Zarządzana aplikacja OAuth: W produkcie partnera hostowana jest aplikacja Azure Databricks, taka jak aplikacja Databricks Genie dla Slacka lub aplikacja Databricks Genie w Microsoft Teams. Azure Databricks identyfikuje ruch na podstawie identyfikatora klienta OAuth aplikacji i zezwala na niego tylko wtedy, gdy przechodzi przez usługi Azure Databricks.
Reguła platformy partnerskiej dopuszcza tylko źródło ruchu partnera. Użytkownicy i nazwy główne usług nadal się uwierzytelniają, a każde żądanie uruchamia się z uprawnieniami tożsamości, która je wysłała.
Wspierane platformy partnerskie
| Platforma partnerska | Typ dopasowania | Wybór regionu | Zakresy IP partnera | Przewodnik konfiguracji |
|---|---|---|---|---|
| Microsoft Power BI | Zarządzane zakresy IP | Yes | Zakresy adresów IP platformy Azure i tagi usług | Publikowanie do usługi Power BI z usługi Azure Databricks |
| Tableau Cloud | Zarządzane zakresy IP | Yes | Adresy IP Tableau Cloud | Łączenie usług Tableau i Azure Databricks |
| dbt Cloud | Zarządzane zakresy IP | Yes | adresy IP dbt Cloud | Połącz się z dbt Cloud |
| Databricks Slack App | Zarządzana aplikacja OAuth | No | Nie dotyczy | Aplikacja Databricks Genie dla usługi Slack |
| Aplikacja Teams Databricks | Zarządzana aplikacja OAuth | No | Nie dotyczy | Aplikacja Databricks Genie w Microsoft Teams |
Wybór regionu zależy od tego, czy partner publikuje swoje zakresy IP według regionów.
Requirements
- Musisz być administratorem konta.
- Konto usługi Azure Databricks musi znajdować się w warstwie Premium.
- Dostęp publiczny musi być włączony w obszarze roboczym. Platformy partnerskie łączą się przez publiczny internet. Jeśli dostęp publiczny jest wyłączony, Azure Databricks blokuje ich żądania przed oceną polityki wejścia.
Dostęp publiczny zależy od ustawienia Zezwalaj na dostęp do sieci publicznej w przestrzeni roboczej.
Limitations
- Możesz używać zarządzanych aplikacji OAuth, takich jak Databricks Slack App i Databricks Teams App, wyłącznie w politykach na poziomie przestrzeni roboczej.
- Możesz dodać platformy partnerskie, aby zezwalać tylko na reguły zezwalające, a nie reguły blokujące.
- Każda zasada obsługuje jedną platformę partnerską. Aby umożliwić kilku partnerom, dodaj zasadę dla każdego partnera.
Możesz także korzystać z partnerów zarządzanego zakresu IP, takich jak Power BI, w polityce na poziomie konta. Zobacz Zarządzaj politykami wejściowymi opartymi na koncie kontekstowym.
Zezwól platformie partnerskiej na korzystanie z konsoli konta
Otwórz zasady przestrzeni roboczej
Otwórz lub stwórz zasady sieciowe dla swojej przestrzeni roboczej. Zobacz zasady dostępu do sieci.
Wyłącz dostęp ze wszystkich publicznych adresów IP
Na karcie Ingress, w sekcji Dostęp do sieci publicznej, wyczyść opcję Zezwalaj na dostęp ze wszystkich publicznych adresów IP. Pojawiają się listy Zasad Zezwalaj i Zasady odmowy.

Dodaj zasadę zezwalania dla partnera
Kliknij Dodaj reguły zezwalające.
W sekcji Zezwalaj na tożsamości wybierz tożsamości, które mogą korzystać z partnera federacyjnego. Aby ograniczyć, kto może korzystać z partnera, wybierz konkretnych użytkowników lub nazwy główne usług.
W sekcji Źródło, dla typu źródłowego, wybierz Platformy partnerskie.
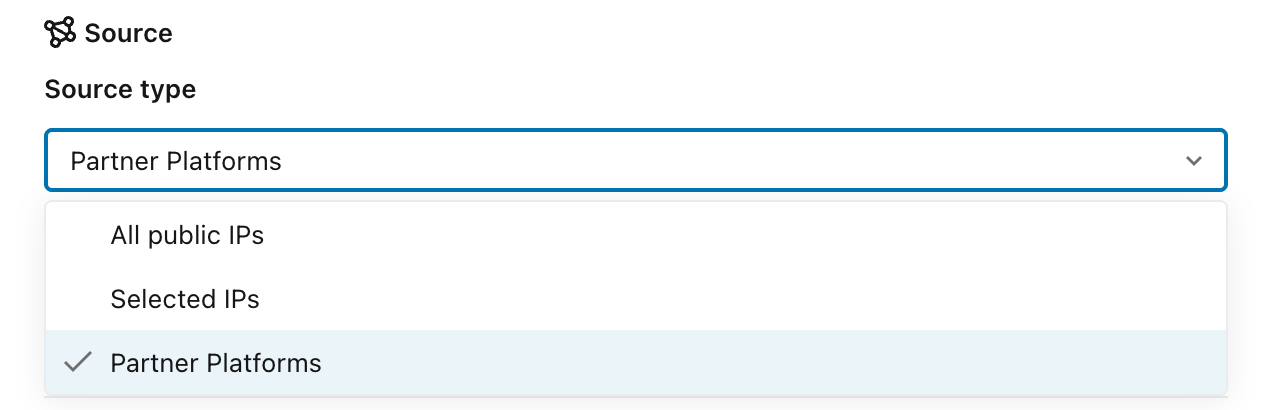
Dla Nazwa partnera wybierz platformę partnerską.

Jeśli partner obsługuje wybór regionów, opcjonalnie wybierz Regiony. Jeśli zostawisz wszystkie regiony zaznaczone, reguła pozwala na wszystkie regiony partnera.

W sekcji Destination wybierz to, do czego partner ma dostęp: interfejs Workspace, API Workspace, runtime Lakebase lub runtime aplikacji. Aby ograniczyć partnera do potrzebnych API, wybierz Workspace API i wybierz konkretne zakresy API. Na przykład dla aplikacji Databricks Genie dla Slacka i Microsoft Teams wybierz zakres API Genie.
Dodaj regułę.
Zapisz, przetestuj i dołącz polisę
- Kliknij Zapisz, aby zapisać zasadę.
- Ustaw tryb egzekwowania polityki na tryb testowy i dołącz politykę do swojego obszaru roboczego. Zobacz Ustaw tryb egzekwowania oraz Dołącz politykę do przestrzeni roboczych.
- Sprawdź tabelę
system.access.inbound_networkpod kątem odrzuconych żądań partnerów. Zobacz Sprawdź dzienniki odmów. - Gdy żądania partnera nie są już odrzucane, ustaw tryb egzekwowania polityki na Egzekwowane.
Dodatkowe zasoby
| Resource | Description |
|---|---|
| Zarządzanie politykami wejściowymi opartymi na kontekście przestrzeni roboczej | Twórz polityki na poziomie przestrzeni roboczej, konfiguruj reguły publiczne, prywatne i między przestrzeniami roboczymi oraz dołączaj polityki do przestrzeni roboczych. |
| Migracja list dostępu IP obszaru roboczego do ruchu przychodzącego opartego na kontekście | Przenieś istniejące listy dostępu IP obszaru roboczego do polityki ruchu przychodzącego opartej na kontekście. |