Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Możesz przeglądać adnotacje do pull requestów w usłudze Defender dla Chmury i podejmować działania na ich podstawie w serwisach GitHub i Azure DevOps. Użyj tych adnotacji, aby rozwiązać problemy z bezpieczeństwem, zanim scalysz kod.
Rozwiązywanie problemów z zabezpieczeniami w usłudze GitHub
Aby rozwiązać problemy z zabezpieczeniami w usłudze GitHub:
Przewiń stronę pull request, aby znaleźć dotknięty plik z adnotacją.
Postępuj zgodnie z działaniami naprawczymi opisanymi w adnotacji. Jeśli zdecydujesz się nie korygować adnotacji, wybierz pozycję Odrzuć alert.
Wybierz przyczynę odrzucenia:
- Nie będzie naprawiane: Zgłoszenie zostało odnotowane, ale nie będzie naprawiane.
- Fałszywy alarm: Alert jest niezasadny.
- Używane w testach: Alert nie znajduje się w kodzie produkcyjnym.
Rozwiązywanie problemów z zabezpieczeniami w usłudze Azure DevOps
Po skonfigurowaniu adnotacji pull requestów w Defender dla Chmury możesz zobaczyć wszystkie wykryte problemy.
Aby rozwiązać problemy z zabezpieczeniami w usłudze Azure DevOps:
Zaloguj się do Azure DevOps.
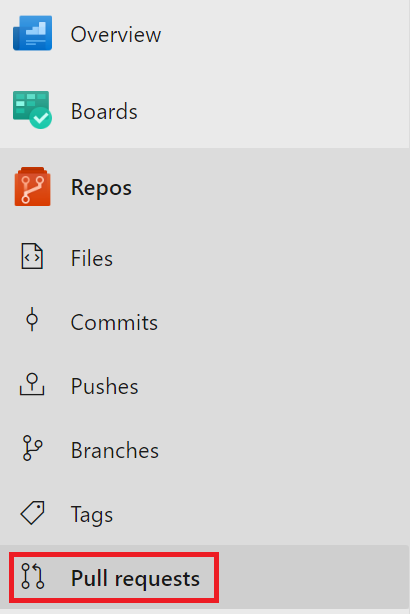
Przejdź do Pull requests i wybierz pull request.
Wybierz Pliki i znajdź linię dotkniętą z adnotacją.
Postępuj zgodnie z działaniami naprawczymi opisanymi w adnotacji.
Wybierz pozycję Aktywne , aby zmienić stan adnotacji i uzyskać dostęp do menu rozwijanego.
Wybierz akcję do wykonania:
- Aktywne: Domyślny status nowych adnotacji.
- Oczekujące: Trwają prace nad ustaleniem.
- Rozstrzygnięte: Ustalenie zostało rozwiązane.
- Nie zostanie naprawione: Problem został odnotowany, ale nie zostanie naprawiony.
- Zamknięte: Dyskusja w tej adnotacji jest zamknięta.
Zabezpieczenia metodyki DevOps w usłudze Defender dla Chmury reaktywują adnotację, jeśli problem z zabezpieczeniami nie został rozwiązany w nowej iteracji.