Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Ten przewodnik jest przeznaczony dla specjalistów IT, analityków zabezpieczeń informacji i administratorów chmury, których organizacje muszą rozwiązywać problemy związane z Microsoft Defender dla Chmury.
Tip
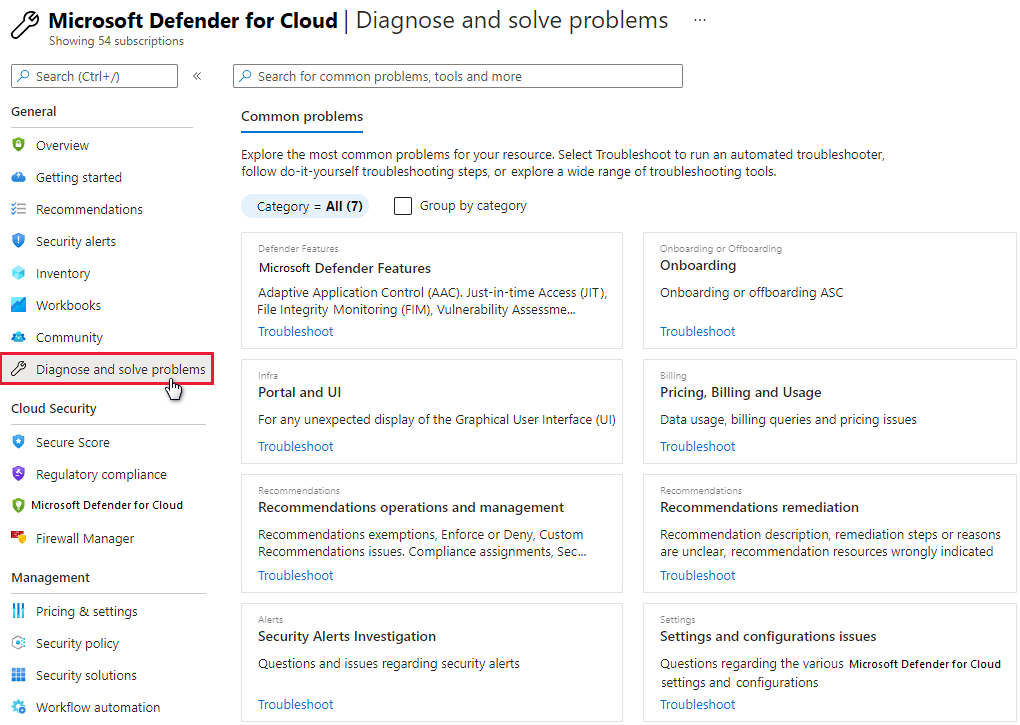
Jeśli masz problem lub potrzebujesz porady od naszego zespołu pomocy technicznej, sekcja Diagnozowanie i rozwiązywanie problemów w witrynie Azure Portal jest dobrym miejscem do wyszukiwania rozwiązań.
Korzystanie z dziennika inspekcji w celu zbadania problemów
Pierwszym miejscem do wyszukania informacji dotyczących rozwiązywania problemów jest dziennik inspekcji składnika, który zakończył się niepowodzeniem. W dzienniku inspekcji można zobaczyć szczegółowe informacje, takie jak:
- Które operacje zostały wykonane.
- Kto zainicjował operację.
- Kiedy została wykonana operacja.
- Stan operacji.
Dziennik inspekcji zawiera wszystkie operacje zapisu (PUT, POST, DELETE) wykonywane na zasobach, ale nie operacje odczytu (GET).
Rozwiązywanie problemów z niewłaściwą ochroną przed złośliwym kodem
Agent gościa jest procesem nadrzędnym dla wszystkich działań wykonywanych przez rozszerzenie Microsoft Antimalware. Gdy proces agenta gościa zakończy się niepowodzeniem, ochrona przed złośliwym kodem firmy Microsoft, która jest uruchamiana jako proces podrzędny agenta gościa, również może zakończyć się niepowodzeniem.
Oto kilka wskazówek dotyczących rozwiązywania problemów:
- Jeśli docelowa maszyna wirtualna została utworzona na podstawie obrazu niestandardowego, upewnij się, że twórca maszyny wirtualnej zainstalował agenta gościa.
- Jeśli elementem docelowym jest maszyna wirtualna z systemem Linux, zainstalowanie wersji systemu Windows rozszerzenia ochrony przed złośliwym kodem zakończy się niepowodzeniem. Agent gościa systemu Linux ma określone wymagania dotyczące systemu operacyjnego i pakietu.
- Jeśli maszyna wirtualna została utworzona przy użyciu starej wersji agenta gościa, stary agent może nie mieć możliwości automatycznej aktualizacji do nowszej wersji. Zawsze używaj najnowszej wersji agenta gościa podczas tworzenia własnych obrazów.
- Niektóre oprogramowanie administracyjne innej firmy może wyłączyć agenta gościa lub zablokować dostęp do określonych lokalizacji plików. Jeśli na maszynie wirtualnej jest zainstalowane oprogramowanie administracyjne innej firmy, upewnij się, że agent ochrony przed złośliwym kodem znajduje się na liście wykluczeń.
- Upewnij się, że ustawienia zapory i grupa zabezpieczeń sieciowych nie blokują ruchu sieciowego do agenta-gościa i od niego.
- Upewnij się, że żadne listy kontroli dostępu nie uniemożliwiają dostępu do dysku.
- Agent gościa potrzebuje wystarczającej ilości miejsca na dysku, aby działał prawidłowo.
Domyślnie interfejs użytkownika programu Microsoft Antimalware jest wyłączony. Można jednak włączyć interfejs użytkownika programu Microsoft Antimalware na maszynach wirtualnych usługi Azure Resource Manager.
Rozwiązywanie problemów z ładowaniem pulpitu nawigacyjnego
Jeśli wystąpią problemy z ładowaniem pulpitu ochrony obciążeń, upewnij się, że użytkownik, który jako pierwszy włączył usługę Microsoft Defender dla Chmury w ramach subskrypcji, oraz użytkownik, który chce włączyć zbieranie danych, mają przypisaną rolę Właściciel lub Współautor w ramach subskrypcji. Jeśli tak, użytkownicy z rolą Czytelnik w subskrypcji mogą zobaczyć pulpit nawigacyjny, alerty, zalecenia i zasady.
Rozwiązywanie problemów z łącznikiem w organizacji usługi Azure DevOps
Jeśli nie możesz wdrożyć organizacji usługi Azure DevOps, wypróbuj następujące wskazówki dotyczące rozwiązywania problemów:
Upewnij się, że używasz wersji innej niż zapoznawcza witryny Azure Portal. Krok autoryzacji nie działa w witrynie Azure Portal w wersji zapoznawczej.
Ważne jest, aby wiedzieć, na które konto jesteś zalogowany(-a) podczas autoryzowania dostępu, ponieważ system użyje tego konta podczas wdrożenia. Twoje konto może być skojarzone z tym samym adresem e-mail, ale także skojarzone z różnymi dzierżawami. Upewnij się, że wybrano odpowiednią kombinację konta/dzierżawy. Jeśli musisz zmienić kombinację:
Na stronie profilu usługi Azure DevOps użyj menu rozwijanego, aby wybrać inne konto.

Po wybraniu prawidłowej kombinacji konta/dzierżawy przejdź do pozycji Ustawienia środowiska w Defender dla Chmury i edytuj łącznik usługi Azure DevOps. Ponownie autoryzuj łącznik, aby zaktualizować go przy użyciu prawidłowej kombinacji konta i dzierżawcy. Powinna zostać wyświetlona poprawna lista organizacji w menu rozwijanym.
Upewnij się, że masz rolę Administrator kolekcji projektów w organizacji Azure DevOps, którą chcesz wdrożyć.
Upewnij się, że dostęp do aplikacji innej firmy za pośrednictwem przełącznika OAuth jest włączony dla organizacji usługi Azure DevOps. Dowiedz się więcej o włączaniu dostępu OAuth.

Kontaktowanie się z pomocą techniczną firmy Microsoft
Informacje o rozwiązywaniu problemów dotyczące Defender dla Chmury można również znaleźć na stronie Pytań i odpowiedzi usługi Defender dla Chmury.
Jeśli potrzebujesz dodatkowej pomocy, możesz otworzyć nowe żądanie pomocy technicznej w witrynie Azure Portal. Na stronie Pomoc i obsługa techniczna wybierz pozycję Utwórz wniosek o pomoc techniczną.

Zobacz także
- Dowiedz się, jak zarządzać alertami zabezpieczeń i reagować na nie w Defender dla Chmury.
- Dowiedz się więcej o walidacji alertów w Defender dla Chmury.
- Zapoznaj się z typowymi pytaniami dotyczącymi korzystania z Defender dla Chmury.