Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Ważna
Niektóre informacje zawarte w tym artykule odnoszą się do wersji wstępnej produktu, który może zostać znacznie zmodyfikowany do czasu wydania wersji komercyjnej. Firma Microsoft nie udziela żadnych gwarancji, wyrażonych ani dorozumianych, w odniesieniu do informacji podanych tutaj.
Możesz użyć uproszczonego połączenia z urządzeniami, aby dołączać urządzenia do Ochrona punktu końcowego w usłudze Microsoft Defender za pomocą jednej skonsolidowanej domeny lub statycznych zakresów adresów IP. Usprawniona łączność zmniejsza liczbę miejsc docelowych sieci potrzebnych dla podstawowych usług Defender for Endpoint. Urządzenia mogą nadal wymagać wspierających punktów końcowych dla usług systemu operacyjnego, aktualizacji i narzędzi wdrożeniowych. Zanim zaczniesz, sprawdź wymagania dotyczące komponentów i systemu operacyjnego w ramach Wymagań wstępnych.
Ten artykuł opisuje wymagania oraz proces wdrażania nowych urządzeń. Aby zaktualizować urządzenia, które już zostały włączone, zobacz Migracja urządzeń do usprawnionej łączności.
Poznaj uproszczoną domenę rozpoznawaną przez usługę Microsoft Defender for Endpoint
Defender for Endpoint wykorzystuje następujące skonsolidowane domeny dla usprawnionej łączności:
-
Środowiska komercyjne:
*.endpoint.security.microsoft.com -
Środowiska rządowe USA (Zapowiedź):
*.endpoint.security.microsoft.us
Odpowiednia domena konsoliduje połączenia z następującymi kluczowymi usługami Defender for Endpoint:
- Ochrona dostarczana przez chmurę
- Magazyn zgłoszeń próbek złośliwego oprogramowania
- Automatyczne przechowywanie próbek do badań i remediacji
- Defender for Endpoint – sterowanie i kontrola
- Dane cybernetyczne i diagnostyczne usługi Defender for Endpoint
Pełny proces konfiguracji sieci oraz aktualne listy docelowe znajdują się w artykule Konfiguruj łączność sieciową z Ochrona punktu końcowego w usłudze Microsoft Defender.
W przypadku urządzeń sieciowych, które nie obsługują reguł opartych na symbolach wieloznacznych, można zamiast nich skonfigurować dedykowane statyczne zakresy adresów IP dla usługi Defender for Endpoint. Aby uzyskać więcej informacji, zobacz Konfigurowanie łączności przy użyciu statycznych zakresów adresów IP.
Uwaga
- Uprościona łączność nie zmienia funkcjonalności Defender for Endpoint ani doświadczenia użytkownika. Zmienia jedynie adresy URL lub adresy IP, których urządzenia używają do połączenia się z usługą.
- Nie ma planów wycofywania standardowych adresów URL usług. Urządzenia dołączone do standardowej łączności nadal działają. W przypadku przyszłych usług zachowaj dostęp do
*.endpoint.security.microsoft.comdla środowisk komercyjnych lub do*.endpoint.security.microsoft.usdla instytucji rządowych USA (Zapowiedź). - Połączenia usługi używają przypinania certyfikatów i protokołu TLS. Inspekcja ruchu nie jest obsługiwana. Połączenia są inicjowane przez urządzenie, a nie inicjowane przez użytkownika. Wymuszanie uwierzytelniania serwera proxy (użytkownika) powoduje przerwanie łączności.
Wymagania wstępne
Zanim skorzystasz z uproszczonej łączności, sprawdź, czy urządzenia spełniają następujące wymagania dotyczące komponentów i systemu operacyjnego.
Wersje z minimalnymi komponentami
- Czujnik Defender for Endpoint (SENSE):
10.8040.*(marzec 2022 r.) lub nowszy. Aby poznać odpowiednie aktualizacje Windows, zobacz tabelę minimalnych aktualizacji w tej sekcji. - Klient ochrony przed złośliwym oprogramowaniem Microsoft Defender Antivirus:
4.18.2211.5(listopad 2022 r.) lub nowszy. - Microsoft Defender Antivirus Engine:
1.1.19900.2(listopad 2022) lub nowszy. - Analiza zabezpieczeń programu Microsoft Defender Antivirus:
1.391.345.0(z czerwca 2023 r.) lub nowsza wersja. - Defender for Endpoint na systemach macOS i Linux:
101.24022.*(z marca 2024 r.) lub nowszy.
Obsługiwane systemy operacyjne
Następujące systemy operacyjne obsługują usprawnione połączenia:
- Windows 11.
- Windows 10, wersja 1809 (październik 2018) lub nowsza.
- Windows 10, wersje 1607 (sierpień 2016) do 1803 (kwiecień 2018). Wersje te wspierają uproszczony pakiet onboardingowy, ale wymagają dłuższej listy adresów URL w Ochrona punktu końcowego w usłudze Microsoft Defender – uproszczonych adresach łączności dla środowisk komercyjnych.
- Windows Server 2019 (listopad 2018) i później.
- Windows Server 2016 i Windows Server 2012 R2, gdy są w pełni zaktualizowane i działają nowoczesne zintegrowane rozwiązanie Defender for Endpoint, które jest instalowane za pomocą pakietu Windows Installer (
.msi). -
Wspierane wersje macOS z użyciem wersji
101.24022.*Defender for Endpoint (marzec 2024) lub nowszej. -
Obsługiwane wersje systemu Linux uruchamiające program Microsoft Defender for Endpoint w wersji
101.24022.*(marzec 2024) lub nowszej. - Azure Stack HCI OS, wersja 23H2 (luty 2024) lub nowsza.
Ważna
- Urządzenia korzystające z Microsoft Monitoring Agent (MMA) nie obsługują uproszczonej łączności i muszą nadal korzystać ze standardowej łączności. Do tych urządzeń należą Windows 7, Windows 8.1, Windows Server 2008 R2 z MMA oraz Windows Server 2012 R2 (październik 2013) lub Windows Server 2016 (październik 2016), które nie zostały zaktualizowane do nowoczesnego rozwiązania zunifikowanego.
- Zaktualizuj Windows Server 2012 R2 i Windows Server 2016 do nowoczesnego, zunifikowanego rozwiązania, zanim zaczniesz korzystać z usprawnionej łączności.
| System operacyjny Windows | Minimalna aktualizacja lub wymóg |
|---|---|
| Windows 11 (październik 2021) | KB5011493 (8 marca 2022 r.) |
| Windows 10, wersja 1809 (październik 2018); Windows Server 2019 (listopad 2018) | KB5011503 (8 marca 2022 r.) |
| Windows 10, wersja 1909 (listopad 2019) | KB5011485 (8 marca 2022 r.) |
| Windows 10, wersje 20H2 (październik 2020) i 21H2 (listopad 2021) | KB5011487 (8 marca 2022 r.) |
| Windows 10, wersja 22H2 (październik 2022) | KB5020953 (28 października 2022 r.) |
| Windows 10, wersja 1803 (kwiecień 2018) | Koniec serwisu |
| Windows 10, wersja 1709 (październik 2017) | Koniec serwisu |
| Windows Server 2022 (sierpień 2021) | KB5011497 (8 marca 2022 r.) |
| Windows Server 2012 R2 (październik 2013) oraz Windows Server 2016 (październik 2016) | Nowoczesne rozwiązanie zunifikowane |
Usprawniony proces łączności
Poniższa ilustracja przedstawia etapy konfiguracji i wykorzystania uprościonej łączności:
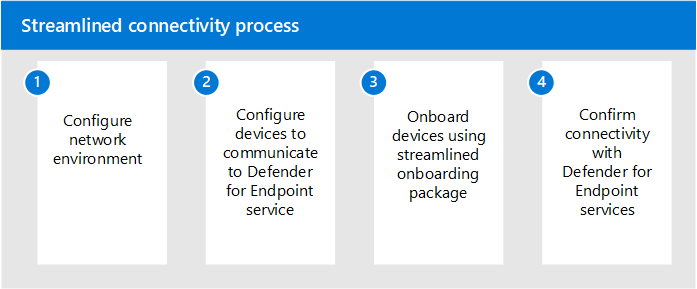
Etap 1. Konfigurowanie środowiska sieciowego pod kątem łączności w chmurze
Po potwierdzeniu, że urządzenia spełniają wymagania, kliknij Konfiguruj łączność sieciową z Ochrona punktu końcowego w usłudze Microsoft Defender. Korzystaj z uproszczonej listy adresów URL dla swojego środowiska chmurowego i zachowaj wszystkie wspierające endpointy wymagane dla systemu operacyjnego, metodę aktualizacji, metodę wdrożenia oraz włączone funkcje.
Skonsolidowana domena (*.endpoint.security.microsoft.comlub *.endpoint.security.microsoft.us) zastępuje standardowe adresy URL tylko dla podstawowych usług Defender for Endpoint wymienionych wcześniej. Przejrzyj uprostrononą listę URL łączności w celu uzyskania aktualizacji, walidacji certyfikatów, systemu operacyjnego oraz zależności specyficznych dla konkretnych scenariuszy. Na przykład urządzenia Linux korzystające z narzędzia wdrożeniowego Defender również wymagają punktu końcowego do pobierania przez narzędzie wdrożeniowe.
Wybierz jedną z następujących opcji konfiguracji połączeń z usługami core Defender for Endpoint:
Opcja 1. Konfigurowanie łączności przy użyciu domeny uproszczonej
Skonfiguruj środowisko, aby umożliwić połączenia z skonsolidowaną domeną Defender for Endpoint:
- W przypadku urządzeń komercyjnych:
*.endpoint.security.microsoft.com - Dla urządzeń administracji USA (wersja zapoznawcza):
*.endpoint.security.microsoft.us
Instrukcje konfiguracyjne znajdują się w artykule Konfiguruj łączność sieciową z Ochrona punktu końcowego w usłudze Microsoft Defender.
Utrzymywanie łączności z usługami wspierającymi wymienionymi w uproszczenych adresach łączności Ochrona punktu końcowego w usłudze Microsoft Defender dla środowisk komercyjnych lub Ochrona punktu końcowego w usłudze Microsoft Defender w uproszczonych adresach łączności dla środowisk rządowych. W zależności od systemu operacyjnego, funkcji, metody wdrożenia i metody aktualizacji, usługi te mogą obejmować listy cofnięć certyfikatów, Windows Update, SmartScreen, repozytoria produktów Linux oraz specyficzne dla scenariusza punkty końcowe do pobierania.
Opcja 2. Konfigurowanie łączności przy użyciu statycznych zakresów adresów IP
Jeśli Twoje urządzenia sieciowe nie obsługują reguł z użyciem symboli wieloznacznych, użyj dedykowanych statycznych zakresów adresów IP jako alternatywy dla skonsolidowanej domeny. Etykieta serwisowa MicrosoftDefenderForEndpoint obejmuje następujące usługi:
- usługa Microsoft Active Protection (MAPS)
- Magazyn przesłanych próbek złośliwego oprogramowania
- Automatyczne przechowywanie próbek do badań i remediacji
- Defender for Endpoint – sterowanie i kontrola
Ważna
Jeśli używasz statycznych zakresów adresów IP, musisz również zezwolić na tag usługi OneDsCollector dla danych cyberzagrożeń i danych diagnostycznych usługi Defender for Endpoint. Tag MicrosoftDefenderForEndpoint serwisowy nie obejmuje tego ruchu. Utrzymuj dostęp do wszystkich innych wymaganych usług, w tym SmartScreen, list unieważnień certyfikatów, Windows Update oraz odpowiednich wspierających punktów końcowych.
Użyj poniższych tagów usług Azure, aby utrzymać aktualność zakresów IP. Aktualne zakresy można znaleźć tutaj: Zakresy adresów IP platformy Azure.
| Nazwa tagu usługi | Uwzględniono usługę Defender for Endpoint |
|---|---|
MicrosoftDefenderForEndpoint |
Ochrona dostarczana z chmury, przechowywanie przesłanych próbek złośliwego oprogramowania, przechowywanie próbek na potrzeby automatycznego badania i naprawiania oraz mechanizmy dowodzenia i kontroli w usłudze Defender for Endpoint. |
OneDsCollector |
Defender for Endpoint — dane dotyczące cyberbezpieczeństwa i diagnostyczne. Ruch objęty tym tagiem usługi nie jest ograniczony wyłącznie do Defender for Endpoint i może obejmować dane diagnostyczne innych usług firmy Microsoft. |
Aby uzyskać najnowszą listę tagów usług platformy Azure, w tym tagów związanych z usługą Defender for Endpoint wymienionych w poprzedniej tabeli, zapoznaj się z dokumentacją tagów usług platformy Azure.
Ważna
Defender for Endpoint przetwarza i przechowuje dane zgodnie z lokalizacją geograficzną określoną podczas aprowizowania organizacji. W zależności od lokalizacji urządzenia ruch może przepływać przez dowolny powiązany region IP, który odpowiada regionowi centrum danych Azure. Aby uzyskać więcej informacji, zobacz Przechowywanie danych i prywatność.
Etap 2. Konfigurowanie urządzeń w celu nawiązywania połączenia z usługą Defender for Endpoint
Konfiguruj urządzenia tak, aby korzystały z twojej infrastruktury proxy lub innej infrastruktury łączności. Aby uzyskać metody konfiguracji proxy specyficzne dla systemu operacyjnego, zobacz Konfiguruj proxy urządzenia i ustawienia połączenia internetowego.
Etap 3. Zweryfikuj połączenie klienta przed wdrożeniem
Użyj Ochrona punktu końcowego w usłudze Microsoft Defender Client Analyzer, aby zweryfikować łączność przed wdrożeniem. Pełną procedurę można znaleźć w artykule Weryfikacja łączności klienta.
W Windows uruchom analizator z folderuMDEClientAnalyzer, stosując jedną z następujących metod:
- Uruchom program
mdeclientanalyzer.cmd -o <path to onboarding cmd file>. Analizator odczytuje parametry geograficzne z uproszczonego skryptu onboardingowego i testuje odpowiednie miejsca docelowe. - Uruchom
mdeclientanalyzer.cmd -g US,mdeclientanalyzer.cmd -g EU, lubmdeclientanalyzer.cmd -g UKaby przetestować określony region bez skryptu onboardingowego.
Jako dodatkową kontrolę możesz użyć podglądu Ochrona punktu końcowego w usłudze Microsoft Defender Client Analyzer, aby sprawdzić, czy urządzenie spełnia wymagania wstępne.
Uwaga
Na urządzeniach, które nie są zintegrowane, Client Analyzer testuje standardowy adres URL ustawiony domyślnie. Aby przetestować uproszczoną łączność, użyj przełącznika -o ze skryptem wdrażania lub przełącznika -g o wartości regionu US, EU lub UK.
Etap 4. Zastosuj nowy pakiet wdrożeniowy wymagany do usprawnienia łączności
Po skonfigurowaniu i weryfikacji wymaganych połączeń pobierz uproszczony pakiet wdrożenia:
Na stronie wdrożenia w portalu Microsoft Defender w https://security.microsoft.com/securitysettings/endpoints/onboarding, potwierdź, że urządzenia spełniają wymagania dotyczące uproszczonej łączności.
W kroku 1: Wybierz system operacyjny do rozpoczęcia wdrożenia, wybierz grupę wersji systemu operacyjnego dla urządzeń. Nie wybieraj opcji Windows, ponieważ spowoduje to uruchomienie osobnego przepływu pracy narzędzia Defender do wdrażania.
W obszarze Typ łączności wybierz Uproszczony.
Wybierz metodę wdrożenia i pobierz pakiet wdrożenia.
Zapoznaj się z odpowiednim artykułem dotyczącym wdrożenia:
- Wdrażanie rozwiązania Microsoft Defender dla punktu końcowego
- Dołączanie urządzeń klienckich z systemem Windows lub macOS
- Dołącz serwery za pomocą środowiska wdrażania w usłudze Ochrona punktu końcowego w usłudze Microsoft Defender
- Uruchom test wykrywania na urządzeniu, aby sprawdzić, czy zostało prawidłowo wdrożone w usłudze Microsoft Defender dla Punktu Końcowego
Wyklucz urządzenia z istniejących zasad wdrażania, które używają standardowego pakietu wdrażania.
Aby zaktualizować urządzenia, które już zostały włączone, zobacz Migracja urządzeń do usprawnionej łączności. Po zastosowaniu uproszczonego pakietu postępuj zgodnie z zawartymi w tym artykule instrukcjami ponownego uruchamiania specyficznymi dla danego systemu operacyjnego.