Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Procedury opisane w tym artykule wymagają Microsoft Intune. Intune to osobny produkt, który nie jest częścią Ochrona punktu końcowego w usłudze Microsoft Defender i nie jest uwzględniony we wszystkich subskrypcjach. Aby korzystać z usługi Intune, potrzebujesz subskrypcji, która ją zawiera, lub możesz kupić ją oddzielnie jako autonomiczną subskrypcję lub dodatek. Aby uzyskać więcej informacji, zobacz licencjonowanie Microsoft Intune.
Uwaga
Usługa Defender for Endpoint w systemie iOS używa sieci VPN w celu zapewnienia funkcji ochrony sieci Web. Nie jest to zwykła sieć VPN i jest lokalną/samopętlaną siecią VPN, która nie przyjmuje ruchu poza urządzeniem.
Konfigurowanie sygnałów ryzyka Ochrona punktu końcowego w usłudze Microsoft Defender w zasadach ochrony aplikacji (MAM)
Microsoft Defender dla punktu końcowego na platformie iOS, który już zapewnia ochronę użytkownikom w przedsiębiorstwach w scenariuszach zarządzania urządzeniami mobilnymi (MDM), obsługuje teraz również zarządzanie aplikacjami mobilnymi (MAM) na urządzeniach, które nie są zarejestrowane przy użyciu rozwiązania Intune do zarządzania urządzeniami mobilnymi (MDM). Rozszerza ona również tę pomoc techniczną na klientów, którzy korzystają z innych rozwiązań do zarządzania mobilnością w przedsiębiorstwie, a jednocześnie używają Intune do zarządzania aplikacjami mobilnymi (MAM). Ta funkcja umożliwia zarządzanie danymi organizacji i ochronę ich w aplikacji.
Informacje o zagrożeniach z usługi Ochrona punktu końcowego w usłudze Microsoft Defender w systemie iOS są stosowane przez zasady ochrony aplikacji w usłudze Intune w celu ochrony tych aplikacji. Zasady ochrony aplikacji (APP) to zasady, które zapewniają, że dane organizacji pozostają bezpieczne lub w obrębie zarządzanej aplikacji. Aplikacja zarządzana ma zastosowane zasady ochrony aplikacji i może być zarządzana przez Intune.
Ochrona punktu końcowego w usłudze Microsoft Defender w systemie iOS obsługuje obie konfiguracje MAM
- Intune MDM + MAM: administratorzy IT mogą zarządzać aplikacjami wyłącznie za pomocą zasad ochrony aplikacji na urządzeniach zarejestrowanych w usłudze Intune Mobile Device Management (MDM).
- Zarządzanie aplikacjami mobilnymi bez rejestracji urządzeń: zarządzanie aplikacjami mobilnymi bez rejestracji urządzeń lub MAM-WE umożliwia administratorom IT zarządzanie aplikacjami przy użyciu zasad ochrony aplikacji na urządzeniach, które nie są zarejestrowane w usłudze Intune MDM. Oznacza to, że aplikacjami można zarządzać za pomocą Intune na urządzeniach zarejestrowanych u dostawców EMM innych niż Microsoft. Aby zarządzać aplikacjami przy użyciu obu powyższych konfiguracji, klienci powinni używać Intune w centrum administracyjnym Microsoft Intune
Aby włączyć tę możliwość, administrator musi skonfigurować połączenie między Ochrona punktu końcowego w usłudze Microsoft Defender a Intune, utworzyć zasadę ochrony aplikacji i zastosować ją do docelowych urządzeń i aplikacji.
Użytkownicy końcowi muszą również podjąć działania, aby zainstalować Ochrona punktu końcowego w usłudze Microsoft Defender na swoim urządzeniu i aktywować proces wdrażania.
Wymagania wstępne
Sprawdź, czy łącznik Intune jest włączony w portalu zabezpieczeń.
W portalu Microsoft Defender przejdź do pozycji Ustawienia>Punkty końcowe>Funkcje zaawansowane i upewnij się, że połączenie z usługą Microsoft Intune jest włączone.
Sprawdź, czy łącznik aplikacji jest włączony w portalu Intune.
W centrum administracyjnym usługi Microsoft Intune przejdź do Zabezpieczenia punktów końcowych>Ochrona punktu końcowego w usłudze Microsoft Defender i upewnij się, że stan połączenia jest włączony.


Tworzenie zasad ochrony aplikacji
Zablokuj dostęp do zarządzanej aplikacji lub wymaż dane w niej na podstawie sygnałów ryzyka z Ochrona punktu końcowego w usłudze Microsoft Defender przez utworzenie zasad ochrony aplikacji. Usługę Ochrona punktu końcowego w usłudze Microsoft Defender można skonfigurować tak, aby wysyłała sygnały o zagrożeniach do stosowania w zasadach ochrony aplikacji (APP, nazywanych również MAM). Dzięki tej funkcji można używać Ochrona punktu końcowego w usłudze Microsoft Defender do ochrony zarządzanych aplikacji.
Tworzenie zasad
Zasady ochrony aplikacji (APP) to reguły, które zapewniają, że dane organizacji pozostają bezpieczne lub pozostają w zarządzanej aplikacji. Zasady mogą być regułą wymuszaną, gdy użytkownik próbuje uzyskać dostęp do danych firmowych lub przenieść je, lub zestawem akcji, które są zabronione lub monitorowane, gdy użytkownik znajduje się w aplikacji.
Dodawanie aplikacji
a. Wybierz sposób stosowania tych zasad do aplikacji na różnych urządzeniach. Następnie dodaj co najmniej jedną aplikację.
Użyj tej opcji, aby określić, czy te zasady mają zastosowanie do urządzeń niezarządzanych. Możesz również wybrać skierowanie zasad do aplikacji na urządzeniach niezależnie od stanu zarządzania. Ponieważ zarządzanie aplikacjami mobilnymi nie wymaga zarządzania urządzeniami, można chronić dane firmowe na urządzeniach zarządzanych i niezarządzanych. Zarządzanie jest skoncentrowane na tożsamości użytkownika, co eliminuje wymaganie dotyczące zarządzania urządzeniami. Firmy mogą używać zasad ochrony aplikacji z rozwiązaniem MDM lub bez niego w tym samym czasie. Rozważmy na przykład pracownika korzystającego zarówno z telefonu wystawionego przez firmę, jak i własnego tabletu osobistego. Telefon firmy jest zarejestrowany w rozwiązaniu MDM i chroniony przez zasady ochrony aplikacji, podczas gdy urządzenie osobiste jest chronione tylko przez zasady ochrony aplikacji.b. Wybierz pozycję Aplikacje.
Aplikacja zarządzana to aplikacja, która ma zastosowane zasady ochrony aplikacji i może być zarządzana przez Intune. Każdą aplikacją zintegrowaną z zestawem Intune SDK lub opakowaną przez Intune App Wrapping Tool można zarządzać przy użyciu zasad ochrony aplikacji Intune. Zobacz oficjalną listę Microsoft Intune chronionych aplikacji, które są tworzone przy użyciu tych narzędzi i są dostępne do użytku publicznego.Przykład: Program Outlook jako aplikacja zarządzana

Wybierz ustawienia Platformy, Aplikacje, Ochrona danych, Wymagania dostępu, których wymaga Twoja organizacja dla tych zasad.
Ustaw wymagania zabezpieczeń logowania w zasadach ochrony.
Wybierz pozycję Ustawienie > maksymalnego dozwolonego poziomu zagrożenia urządzenia w warunkach warunkowego uruchamiania > urządzenia i wprowadź wartość. Należy to skonfigurować na wartość Niski, Średni, Wysoki lub Zabezpieczony. Dostępne akcje to Blokuj dostęp lub Wyczyść dane. Wybierz pozycję Akcja: "Blokuj dostęp". Ochrona punktu końcowego w usłudze Microsoft Defender na iOS udostępnia ten Poziom zagrożenia urządzenia.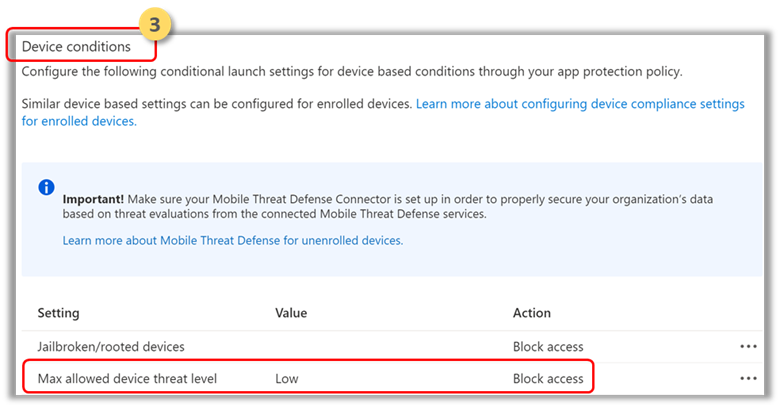
Przypisz grupy użytkowników, dla których należy zastosować zasady.
Wybierz pozycję Dołączone grupy. Następnie dodaj odpowiednie grupy.Aby uzyskać więcej informacji na temat zasad zarządzania aplikacjami mobilnymi lub ochrony aplikacji, zobacz ustawienia zasad ochrony aplikacji systemu iOS.


Wdróż Microsoft Defender dla punktu końcowego na potrzeby zarządzania aplikacjami mobilnymi (MAM) lub na niezarejestrowanych urządzeniach
Ochrona punktu końcowego w usłudze Microsoft Defender na iOS obsługuje scenariusz zasad ochrony aplikacji i jest dostępny w sklepie Apple App Store.
Gdy zasady ochrony aplikacji są skonfigurowane tak, aby uwzględniały sygnały ryzyka urządzenia z Ochrona punktu końcowego w usłudze Microsoft Defender, użytkownicy podczas korzystania z takich aplikacji są przekierowywani do zainstalowania Ochrona punktu końcowego w usłudze Microsoft Defender. Alternatywnie użytkownicy mogą również zainstalować najnowszą wersję aplikacji bezpośrednio ze sklepu Apple App Store.
Upewnij się, że urządzenie jest zarejestrowane w aplikacji Authenticator na to samo konto, które jest używane do wdrażania w aplikacji Defender, aby rejestracja MAM przebiegła pomyślnie.