Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Używaj repozytoriów zintegrowanych z funkcją Integrated Security Operations Center (ISOC) w usłudze Microsoft Defender, aby za pomocą CI/CD zarządzać niestandardową zawartością zabezpieczeń i wdrażać ją do obszaru roboczego ISOC.
Możesz zarządzać treścią z portalu Microsoft Defender lub zewnętrznego repozytorium GitHub lub Azure DevOps. Zarządzanie zawartością w zewnętrznym repozytorium umożliwia aktualizowanie zawartości poza usługą Microsoft Defender i automatyczne wdrażanie tych aktualizacji w obszarze roboczym ISOC.
Doświadczenie CI/CD oraz obsługiwane typy treści dla przestrzeni roboczej ISOC są takie same jak w istniejącym repozytorium Microsoft Sentinel.
Note
Ta funkcja jest dostępna w wersji zapoznawczej. Możliwości i dostępność mogą się zmieniać w okresie podglądowym.
Prerequisites
Przed rozpoczęciem upewnij się, że zostały spełnione następujące wymagania:
- Twój najemca kwalifikuje się do ISOC.
- Masz przestrzeń roboczą ISOC w grupie zasobów, gdzie pełnisz rolę Właściciela .
- Masz rolę Globalnego Administratora w Microsoft Entra ID dla początkowej konfiguracji CI/CD.
- Niestandardowe pliki zawartości, które chcesz wdrożyć w obszarze roboczym, są w obsługiwanym formacie. Aby uzyskać obsługiwane formaty, zobacz Planowanie zawartości repozytorium.
- Konto używane do tworzenia połączenia znajduje się w dzierżawie domowej. Zewnętrzne tożsamości, takie jak konta gości B2B i dostęp delegowany, nie są obsługiwane.
- (Tylko niestandardowe reguły wykrywania) Masz licencję Microsoft 365 E5 lub równoważną licencję, która zawiera Microsoft Defender XDR. Aby uzyskać więcej informacji, zobacz Wdrażanie niestandardowych reguł wykrywania jako kodu.
Wymagania wstępne do GitHub
Przed połączeniem z GitHub upewnij się, że:
- Masz dostęp do repozytorium GitHub przez współpracowników.
- GitHub Actions jest włączony.
Wymagania wstępne usługi Azure DevOps
Przed podłączeniem do Azure DevOps upewnij się, że:
- Masz dostęp Project Administrator do swojego repozytorium Azure DevOps.
- Dostęp do aplikacji przez osoby trzecie przez OAuth jest włączony dla polityk połączeń aplikacji Azure DevOps.
- Twoje połączenie Azure DevOps znajduje się w tym samym tenantze co twoja przestrzeń robocza ISOC.
Więcej informacji o typach treści możliwych do wdrożenia znajdziesz w artykule Zaplanuj zawartość swojego repozytorium.
Łączenie repozytorium
Użyj tej procedury, aby połączyć repozytorium GitHub lub Azure DevOps z twoim obszarem roboczym ISOC.
Każde połączenie może obsługiwać różne typy niestandardowych treści, w tym reguły analityczne, reguły automatyzacji, niestandardowe reguły wykrywania, zapytania wyszukiwania, parsery, playbooki i zeszyty ćwiczeń. Aby uzyskać więcej informacji, zobacz Informacje o zawartości i rozwiązaniach usługi Microsoft Sentinel.
Nie możesz tworzyć zduplikowanych połączeń z tym samym repozytorium i gałęzią w jednym obszarze roboczym ISOC.
Zaloguj się do portalu Microsoft Defender.
Upewnij się, że jesteś zalogowany w aplikacji kontroli wersji przy użyciu danych logowania, których chcesz użyć do nawiązania połączenia.
W portalu Defender wybierz Microsoft Sentinel>Zarządzanie zawartością>.
Wybierz Dodaj nową.
Na stronie Utworzenie nowego połączenia wdrożenia wpisz nazwę połączenia.
Wprowadź opis połączenia.
W Kontroli Source wybierz typ repozytorium, który chcesz połączyć.
Wybierz pozycję Autoryzuj.
Wykonaj poniższe kroki dla swojego dostawcy systemu kontroli wersji:
Kiedy pojawi się monit, wprowadź swoje poświadczenia GitHub.
Po pierwszym dodaniu połączenia zostanie wyświetlony monit o autoryzowanie połączenia do Microsoft Sentinel. Jeśli jesteś już zalogowany na swoje konto GitHub w tej samej przeglądarce, Twoje dane logowania GitHub zostaną automatycznie wypełnione.
W Repozytorium wybierz repozytorium, które chcesz połączyć.
Wybierz pozycję Dodaj repozytorium.
Za pierwszym razem, gdy podłączasz się do repozytorium, otwiera się nowe okno przeglądarki lub zakładka, która prosi o zainstalowanie aplikacji Azure-Sentinel.
W GitHub wybierz repozytorium, w którym chcesz zainstalować aplikację Azure-Sentinel.
Zainstaluj aplikację Azure-Sentinel.
Wróć do strony Utwórz nowe połączenie wdrożeniowe.
Z Branch wybierz gałąź, którą chcesz połączyć ze swoim ISOC workspace.
W Typach Treści wybierz treść, którą chcesz wdrożyć.
Zarówno parsery, jak i zapytania wyszukiwania korzystają z API Saved Searches do wdrażania treści. Jeśli wybierzesz jeden z tych typów treści, a twoja gałąź zawiera drugi, oba typy treści są wdrażane.
W przypadku innych typów treści wdrażane są tylko wybrane przez Ciebie typy treści.
Wybierz Utwórz.
Przykład:
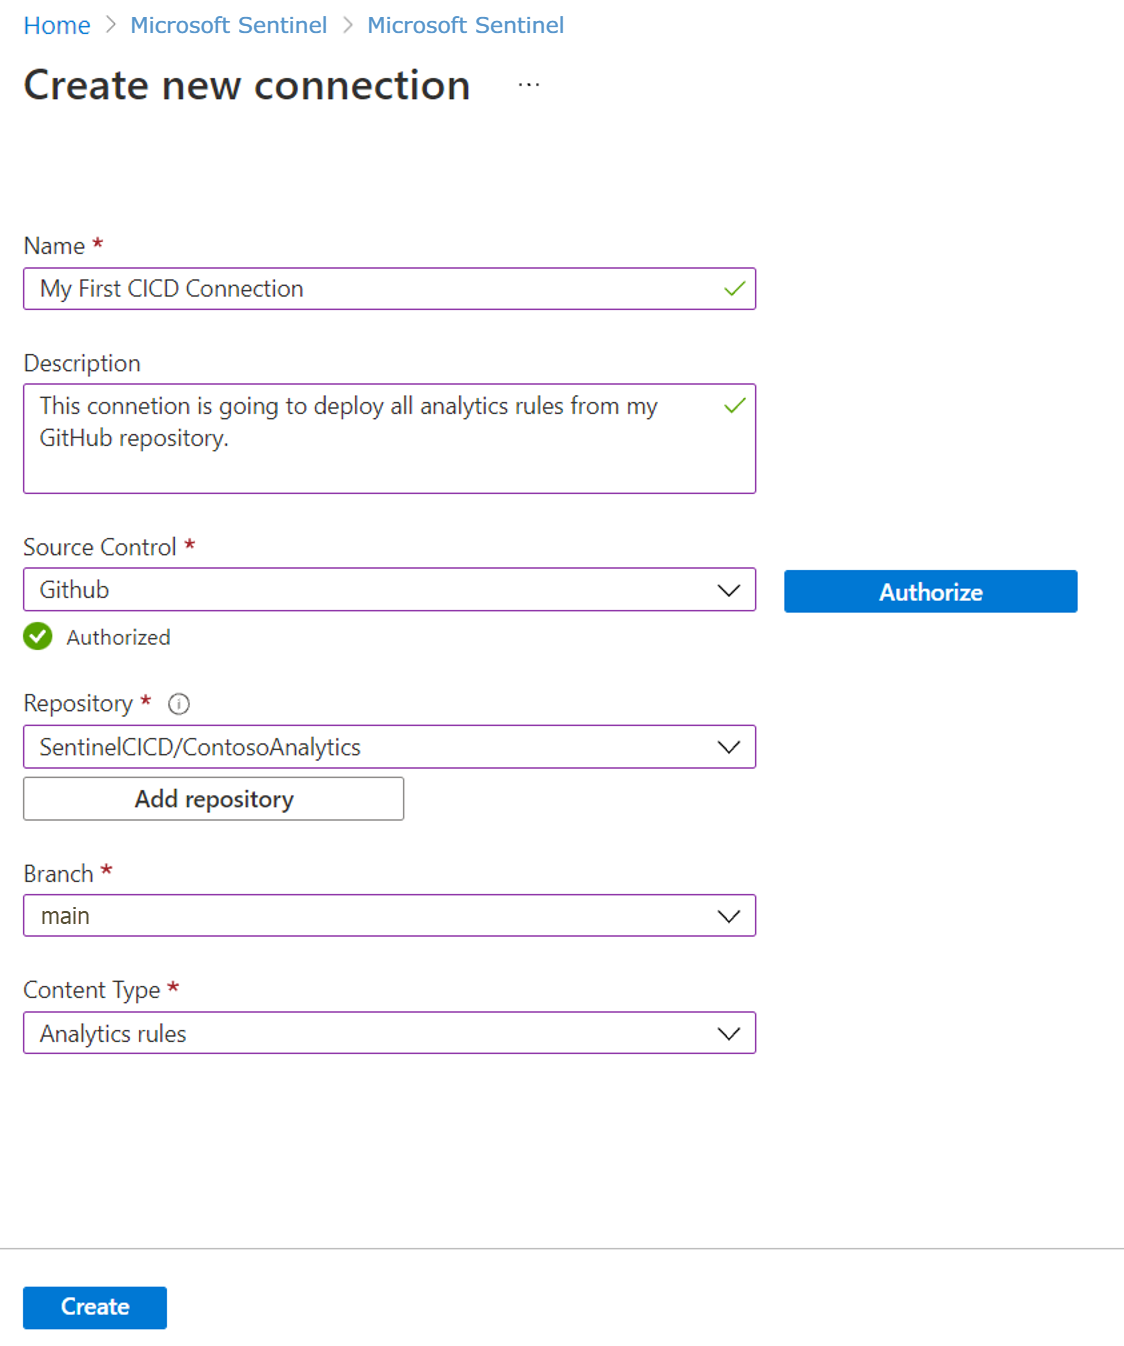

Po utworzeniu połączenia w repozytorium zostanie utworzony nowy przepływ pracy lub potok. Zawartość przechowywana w twoim repozytorium jest wdrażana do twojej przestrzeni roboczej ISOC.
Czas wdrożenia może się różnić w zależności od ilości wdrożonej zawartości.
Wyświetlanie stanu wdrożenia
Aby zobaczyć status wdrożenia na GitHub:
Otwórz swoje repozytorium na GitHub.
Wybierz kartę Działania.
Wybierz plik workflow
.yaml, aby zobaczyć dzienniki wdrożenia i komunikaty o błędach.
Aby zobaczyć status wdrożenia w Azure DevOps:
Otwórz swoje repozytorium w Azure DevOps.
Wybierz zakładkę Potoki .
Po zakończeniu rozmieszczenia:
- Treści przechowywane w twoim repozytorium pojawiają się na odpowiednich stronach Microsoft Sentinel w portalu Defender.
- Szczegóły połączenia na stronie Repozytoriów pokazują status wdrożenia, czas ostatniego wdrożenia oraz link do logów wdrożeń.
Przykład:

Domyślnie workflow wdraża tylko zawartość zmodyfikowaną od poprzedniego wdrożenia. Możesz dostosować to zachowanie, zmieniając wyzwalacze wdrożeń, wyłączając inteligentne wdrożenia lub ograniczając wdrożenia do konkretnego folderu głównego.
Więcej informacji można znaleźć w artykule Personalizacja wdrożeń repozytorium.
Edytuj zawartość
Po utworzeniu połączenia z repozytorium edytuj powiązaną treść w repozytorium zamiast edytować ją bezpośrednio w Microsoft Defender.
Jeśli edytujesz wdrożone treści w Microsoft Defender, wyeksportuj zaktualizowaną zawartość z powrotem do repozytorium kontroli wersji. W przeciwnym razie Twoje zmiany mogą zostać nadpisane przy następnym wdrożeniu treści z repozytorium.
Usuń zawartość
Usunięcie treści z repozytorium nie usuwa ich z przestrzeni roboczej ISOC.
Aby usunąć treści wdrożone przez repozytorium:
Usuń zawartość z repozytorium.
Usuń odpowiadające treści z Microsoft Sentinel w portalu Defender.
Możesz filtrować treść według nazwy źródłowej, aby pomóc zidentyfikować treści wdrożone z repozytoriów.

Usuń połączenie z repozytorium
Usunięcie połączenia z repozytorium zatrzymuje kolejne wdrażanie treści. Treść, która została wcześniej wdrożona, pozostaje w twojej przestrzeni roboczej ISOC.
Aby korzystać z plików Bicep, połączenie z repozytorium musi być nowsze niż 1 listopada 2024 roku. Usuń i utwórz ponownie starsze połączenie, aby je zaktualizować.
Aby usunąć połączenie z repozytorium:
Zaloguj się do portalu Microsoft Defender.
Wybierz Microsoft Sentinel>>Content Management Repositories.
Wybierz połączenie, które chcesz usunąć.
Wybierz Usuń.
Wybierz pozycję Tak , aby potwierdzić usunięcie.
Po usunięciu połączenia zawartość wcześniej wdrożona przez to połączenie pozostaje w Twoim środowisku pracy ISOC. Zawartość dodana do repozytorium po usunięciu połączenia nie jest wdrażana.
Jeśli podczas usuwania połączenia wystąpi błąd, sprawdź repozytorium systemu kontroli wersji i upewnij się, że skojarzony przepływ pracy GitHub lub potok usługi Azure DevOps został usunięty.
Usuwanie aplikacji Microsoft Sentinel z repozytorium GitHub
Zanim usuniesz aplikację Microsoft Sentinel z repozytorium GitHub, usuń wszystkie powiązane połączenia ze strony repozytoriów w Microsoft Defender.
Każda instalacja aplikacji Microsoft Sentinel ma unikalny identyfikator, który jest używany przy dodawaniu i odłączaniu połączenia. Jeśli ID jest brakujące lub zmienione, usuń połączenie ze strony repozytoriów i ręcznie usuń workflow z repozytorium GitHub, aby zapobiec kolejnym wdrożeniom treści.