Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Dotyczy: SQL Server
Zwraca wiersz dla każdego połączenia ustanowionego do mirroringu bazy danych.
| Nazwa kolumny | Typ danych | Zanullowalny | Opis |
|---|---|---|---|
connection_id |
uniqueidentifier | Yes | Identyfikator połączenia. |
transport_stream_id |
uniqueidentifier | Yes | Identyfikator połączenia SQL Server Network Interface (SNI) używanego przez to połączenie do komunikacji TCP/IP. |
state |
smallint | Yes | Obecny stan połączenia. Możliwe wartości:1 = Nowe2 = Łączenie3 = Połączony4 = Zalogowanie5 = Zamknięte |
state_desc |
nvarchar(60) | Yes | Obecny stan połączenia. Możliwe wartości:NEWCONNECTINGCONNECTEDLOGGED_INCLOSED |
connect_time |
datetime | Yes | Data i godzina otwarcia połączenia. |
login_time |
datetime | Yes | Data i godzina logowania się do połączenia zakończyły sukcesem. |
authentication_method |
nvarchar(128) | Yes | Nazwa metody uwierzytelniania Windows, takiej jak NTLM lub KERBEROS. Wartość pochodzi z Windows. |
principal_name |
nvarchar(128) | Yes | Nazwa logowania, które zostało zweryfikowane pod kątem uprawnień połączenia. W przypadku uwierzytelniania Windows ta wartość to zdalna nazwa użytkownika. W przypadku uwierzytelniania certyfikatu tą wartością jest właściciel certyfikatu. |
remote_user_name |
nvarchar(128) | Yes | Nazwa użytkownika peer z drugiej bazy danych używanej przez uwierzytelnianie Windows. |
last_activity_time |
datetime | Yes | Data i godzina, w której połączenie było ostatnio używane do wysyłania lub odbierania informacji. |
is_accept |
bit | Yes | Wskazuje, czy połączenie pochodziło ze strony zdalnej.1 = Połączenie jest żądaniem zaakceptowanym przez zdalną instancję.0 = Lokalna instancja rozpoczęła połączenie. |
login_state |
smallint | Yes | Stan procesu logowania do tego połączenia. Możliwe wartości można znaleźć w artykule Wartości stanu logowania. |
login_state_desc |
nvarchar(60) | Yes | Aktualny stan logowania z komputera zdalnego. Możliwe wartości można znaleźć w artykule Wartości stanu logowania. |
peer_certificate_id |
int | Yes | Lokalny identyfikator obiektu certyfikatu używanego przez zdalną instancję do uwierzytelniania. Właściciel tego certyfikatu musi posiadać CONNECT uprawnienia do punktu końcowego mirroringu bazy danych. |
encryption_algorithm |
smallint | Yes | Algorytm szyfrowania używany do tego połączenia. Możliwe wartości można znaleźć w artykule Wartości algorytmu szyfrowania. |
encryption_algorithm_desc |
nvarchar(60) | Yes | Tekstowa reprezentacja algorytmu szyfrowania. Możliwe wartości można znaleźć w kolumnie encryption_algorithm_desc w Wartości algorytmu szyfrowania. |
receives_posted |
smallint | Yes | Liczba operacji odbioru sieci asynchronicznej, które nie zostały jeszcze ukończone dla tego połączenia. |
is_receive_flow_controlled |
bit | Yes | Operacje odbioru sieci są opóźniane z powodu kontroli przepływu, ponieważ sieć jest zajęta.1 = Prawda |
sends_posted |
smallint | Yes | Liczba operacji wysyłania asynchronicznych sieci, które jeszcze nie zostały ukończone dla tego połączenia. |
is_send_flow_control |
bit | Yes | Czy operacje wysyłania sieci są opóźniane z powodu kontroli przepływu sieci, ponieważ sieć jest zajęta.1 = Prawda |
total_bytes_sent |
bigint | Yes | Łączna liczba bajtów przesyłanych przez to połączenie. |
total_bytes_received |
bigint | Yes | Łączna liczba bajtów odebranych przez to połączenie. |
total_fragments_sent |
bigint | Yes | Łączna liczba fragmentów wiadomości mirroring danych wysyłanych przez to połączenie. |
total_fragments_received |
bigint | Yes | Łączna liczba fragmentów wiadomości mirroring database otrzymanych przez to połączenie. |
total_sends |
bigint | Yes | Łączna liczba żądań wysyłania sieci wysyłanych przez to połączenie. |
total_receives |
bigint | Yes | Łączna liczba żądań sieci wysyłanych przez to połączenie. |
peer_arbitration_id |
uniqueidentifier | Yes | Wewnętrzny identyfikator punktu końcowego. |
address |
nvarchar(256) | Yes | Adres równie w postaci .TCP://peer_host:peer_port |
encryption_key_bit_length |
int | Yes | Długość kluczy szyfrujących sesji, w bitach. Możliwe wartości to 128 lub 256. |
encryption_protocol_version |
nvarchar(32) | Yes | Gdy encryption_algorithm_desc jest albo RC4 (przestarzałe) albo AES, wartość to negocjowany numer wersji protokołu szyfrowania UCS, od 1 do 4:1= SQL Server 2005 (9.x) oraz SQL Server 2008 (10.0.x)2= SQL Server 2012 (11.x)3= SQL Server 2012 (11.x) z wsparciem przekierowania UCS4= SQL Server 2016 (13.x)Gdy encryption_algorithm_desc jest , TLSta wartość wyświetla wersję TLS (na przykład 1.2 lub 1.3) |
Wartości stanu logowania
Poniższa tabela opisuje login_state i login_state_desc.
login_state |
login_state_desc |
Szczegóły |
|---|---|---|
0 |
INITIAL |
Połączenie handshake jest inicjalizowane. |
1 |
WAIT LOGIN NEGOTIATE |
Połączenie handshake czeka na komunikat Login Negocjuj. |
2 |
ONE ISC |
Połączenie zainicjowało i przesłało kontekst bezpieczeństwa do uwierzytelnienia. |
3 |
ONE ASC |
Połączenie handshake otrzymało i zaakceptowało kontekst bezpieczeństwa do uwierzytelniania. |
4 |
TWO ISC |
Połączenie zainicjowało i przesłało kontekst bezpieczeństwa do uwierzytelnienia. Dostępny jest opcjonalny mechanizm uwierzytelniania użytkowników użytkowników. |
5 |
TWO ASC |
Połączenie handshake odebrało i wysłało akceptowany kontekst bezpieczeństwa do uwierzytelnienia. Dostępny jest opcjonalny mechanizm uwierzytelniania użytkowników użytkowników. |
6 |
WAIT ISC Confirm |
Połączenie handshake czeka na komunikat potwierdzenia kontekstu bezpieczeństwa (Initialize Security Context Confirmation Agreement). |
7 |
WAIT ASC Confirm |
Połączenie handshake czeka na komunikat Potwierdzenia "Zaakceptuj kontekst bezpieczeństwa". |
8 |
WAIT REJECT |
Połączenie handshake czeka na komunikat o odrzuceniu SSPI z powodu nieudanej autoryzacji. |
9 |
WAIT PRE-MASTER SECRET |
Połączenie handshake czeka na wiadomość Pre-Master Secret. |
10 |
WAIT VALIDATION |
Połączenie handshake czeka na komunikat Walidacja. |
11 |
WAIT ARBITRATION |
Połączenie handshake czeka na komunikat o arbitrażu. |
12 |
ONLINE |
Połączenie połączenia jest zakończone i jest gotowe do wymiany wiadomości. |
13 |
ERROR |
Połączenie jest błędne. |
Wartości algorytmu szyfrowania
Poniższa tabela opisuje możliwe wartości dla algorytmu szyfrowania.
encryption_algorithm |
encryption_algorithm_desc |
Odpowiadająca opcja DDL |
|---|---|---|
0 |
Żadne | Disabled |
1 |
RC4 |
Wymagany algorytm RC4 |
2 |
AES |
Wymagany algorytm AES |
3 |
Żaden RC4 |
Obsługiwany algorytm RC4 |
4 |
Żaden AES |
Obsługiwany algorytm AES |
5 |
RC4, AES |
Wymagany algorytm RC4 AES |
6 |
AES, RC4 |
Wymagany algorytm AES RC4 |
7 |
Żadnych, RC4, AES |
Obsługiwany algorytm RC4 AES |
8 |
Żadnych, AES, RC4 |
Obsługiwany algorytm AES RC4 |
Algorytm RC4 jest obsługiwany tylko w przypadku zgodności z poprzednimi wersjami. Nowe materiały mogą być szyfrowane tylko za pomocą lub RC4RC4_128 gdy baza danych jest na poziomie 90 kompatybilności lub 100 (niezalecane). Zamiast tego użyj jednego z algorytmów AES. W programie SQL Server 2012 (11.x) i nowszych wersjach dane zaszyfrowane przy użyciu RC4 lub RC4_128 można odszyfrować przy dowolnym poziomie zgodności.
Permissions
Program SQL Server 2019 (15.x) i starsze wersje wymagają uprawnień VIEW SERVER STATE na serwerze.
Program SQL Server 2022 (16.x) i nowsze wersje wymagają VIEW SERVER PERFORMANCE STATE uprawnień na serwerze.
Połączenia fizyczne
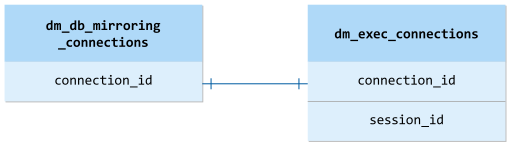
Kardynały relacji
| Od | Do | Relationship |
|---|---|---|
dm_db_mirroring_connections.connection_id |
dm_exec_connections.connection_id |
Jeden do jednego |