Opis sposobu włączania rozwiązania Microsoft Security Copilot
Aby rozpocząć korzystanie z rozwiązania Microsoft Security Copilot, organizacje muszą wykonać kroki w celu dołączenia usługi i użytkowników. Są to:
- Identyfikowanie kategorii klientów
- Aprowizuj pojemność Copilot (jeśli jest to wymagane)
- Konfigurowanie środowiska domyślnego
- Przypisywanie uprawnień roli
Identyfikowanie kategorii klientów
Twoje doświadczenie wdrożeniowe zależy od stanu licencji:
- klienci Microsoft 365 E5 i E7 — Security Copilot jest dołączony do licencji Microsoft 365 E5 i E7. Microsoft automatycznie wdraża i uruchamia Security Copilot dla kwalifikujących się klientów poprzez aktywację bez potrzeby klikania, więc nie jest wymagana żadna konfiguracja Azure ani ręczne zarządzanie pojemnością. Klienci otrzymują 7-dniowe powiadomienie z wyprzedzeniem przed aktywacją. Po zakończeniu aprowizacji Security Copilot jest gotowa do użycia.
- Non-Microsoft 365 E5 oraz klienci E7 — jeśli Security Copilot nie jest uwzględniona w licencji, należy wykonać kroki ręcznego wdrażania, aby przydzielić jednostki obliczeniowe zabezpieczeń w celu korzystania z Security Copilot.
Zapewnienie pojemności
W przypadku klientów innych niż Microsoft 365 E5 i E7, Security Copilot działa w oparciu o aprowizowaną pojemność i model nadwyżki. Aprowizowana pojemność jest rozliczana przez godzinę, podczas gdy pojemność nadwyżkowa jest rozliczana za użycie.
Możesz elastycznie aprowizować jednostki obliczeniowe zabezpieczeń (SCU), aby obsługiwać regularne obciążenia i dostosowywać je w dowolnym momencie bez długoterminowych zobowiązań. ScU to jednostka miary mocy obliczeniowej używanej do uruchamiania Copilot zarówno w autonomicznych, jak i osadzonych środowiskach.
Aby zarządzać nieoczekiwanymi skokami zapotrzebowania, możesz przydzielić kwotę nadwyżkową, aby upewnić się, że dodatkowe jednostki SCU są dostępne po początkowym wyczerpaniu aprowizacji jednostek podczas nieoczekiwanych skoków obciążenia. Jednostki nadwyżkowe są rozliczane na żądanie i można je ustawić jako nieograniczony lub jako maksymalny limit jednostek. Takie podejście umożliwia przewidywalne rozliczanie przy jednoczesnym zapewnieniu elastyczności w obsłudze zarówno regularnego, jak i nieoczekiwanego użycia. Zobacz sekcję podsumowanie i zasoby tego modułu, aby uzyskać linki do informacji na temat zarządzania użyciem jednostek obliczeniowych zabezpieczeń i cennikiem rozwiązania Security Copilot.
Zanim użytkownicy będą mogli rozpocząć korzystanie z rozwiązania Copilot, administratorzy muszą przygotować i przydzielać zasoby. Aby aprowizować pojemność:
Wymagana jest subskrypcja platformy Azure.
Musisz być właścicielem platformy Azure lub współautorem platformy Azure na poziomie grupy zasobów, co najmniej.
Musisz być administratorem zabezpieczeń lub posiadać wyższą rolę w dzierżawie, do której dołączasz Security Copilot.
Należy pamiętać, że globalna rola administratora firmy Microsoft Entra nie musi mieć domyślnie roli właściciela platformy Azure ani współautora platformy Azure. Przypisania ról firmy Microsoft Entra nie udzielają dostępu do zasobów Azure. Jako administrator globalny firmy Microsoft Entra możesz włączyć zarządzanie dostępem dla zasobów platformy Azure za pośrednictwem witryny Azure Portal. Aby uzyskać szczegółowe informacje, zobacz Podnoszenie poziomu dostępu do zarządzania wszystkimi subskrypcjami platformy Azure i grupami zarządzania. Po włączeniu zarządzania dostępem do zasobów platformy Azure możesz skonfigurować odpowiednią rolę platformy Azure.
Istnieją dwie opcje aprowizacji pojemności:
- Zarządzaj pojemnością w Security Copilot (zalecane) – Po pierwszym otwarciu Security Copilot jako administrator, kreator przeprowadzi Cię przez kroki konfigurowania pojemności, w tym tworzenie obszaru roboczego. Kreator wyświetli monit o podanie informacji, w tym nazwy obszaru roboczego, subskrypcji Azure, grupy zasobów, regionu, nazwy pojemności i ilości jednostek SCU.
- Przydzielanie zasobów w usłudze Azure — portal Azure obejmuje teraz Security Copilot jako nową usługę. Wybranie usługi spowoduje otwarcie strony, na której są wprowadzane informacje, w tym subskrypcja platformy Azure, grupa zasobów, region, nazwa pojemności i ilość jednostek SCU.
Uwaga
Niezależnie od wybranej metody należy kupić co najmniej jedną i maksymalnie 100 jednostek SCU. Zalecana liczba jednostek do przeprowadzenia wstępnej eksploracji Security Copilot to trzy jednostki z ustawioną nieograniczoną nadwyżką.


Niezależnie od wybranego podejścia do aprowizowania pojemności proces pobiera informacje i ustanawia grupę zasobów dla usługi Microsoft Security Copilot w ramach subskrypcji platformy Azure. Jednostki SCU to zasób platformy Azure w tej grupie zasobów. Wdrożenie zasobu platformy Azure może potrwać kilka minut.
Gdy administratorzy wykonają kroki dołączenia do aplikacji Copilot, mogą zarządzać pojemnością przez zwiększanie lub zmniejszanie przydzielonych jednostek SCU w portalu Azure lub w samej aplikacji Microsoft Security Copilot.
Funkcja Security Copilot udostępnia deskę rozdzielczą monitorowania użycia dla zarządzających pojemnością, umożliwiając im śledzenie użycia w czasie i podejmowanie świadomych decyzji dotyczących zarządzania pojemnością. Panel monitorowania użycia zapewnia wgląd w wybrany obszar roboczy pod kątem liczby użytych jednostek, konkretnych wtyczek wykorzystywanych podczas sesji oraz inicjatorów tych sesji. Pulpit nawigacyjny umożliwia również bezproblemowe stosowanie filtrów i eksportowanie danych użycia. Pulpit nawigacyjny zawiera maksymalnie 90 dni danych.

Konfigurowanie środowiska domyślnego
Aby skonfigurować środowisko domyślne, musisz mieć co najmniej rolę Administratora zabezpieczeń.
Podczas konfigurowania narzędzia Security Copilot zostanie wyświetlony monit o skonfigurowanie ustawień. Są to:
Pojemność SCU — wybierz pojemność wcześniej przydzielonych SCU. Każdy obszar roboczy musi mieć własną pojemność.
Magazyn danych — gdy organizacja dołącza do aplikacji Copilot, jedno z dostępnych ustawień określa, gdzie będą przechowywane dane klientów. Konfiguracja lokalizacji przechowywania danych ma zastosowanie na poziomie obszaru roboczego. Microsoft Security Copilot działa w centrach danych platformy Microsoft Azure w Unii Europejskiej (EUDB), Wielkiej Brytanii, Stany Zjednoczone, Australii i Nowej Zelandii, Japonii, Kanadzie i Ameryce Południowej.
Zdecyduj, gdzie są oceniane twoje zapytania — możesz ograniczyć ocenę do obrębu twojego regionu geograficznego lub zezwolić na ocenę w dowolnym miejscu na świecie.
Rejestrowanie danych inspekcji w usłudze Microsoft Purview — w ramach początkowej konfiguracji i wymienionej w obszarze Ustawienia właściciela w niezależnym środowisku możesz ustawić, aby usługa Microsoft Purview przetwarzała i przechowywała działania administratora, działania użytkownika oraz odpowiedzi Copilota. Obejmuje to dane z dowolnej integracji firmy Microsoft i firmy innej niż Microsoft. Jeśli wyrazisz zgodę i korzystasz już z usługi Microsoft Purview, nie jest wymagana żadna dalsza akcja. Jeśli zdecydujesz się na korzystanie z usługi Purview, ale jeszcze jej nie używasz, musisz postępować zgodnie z przewodnikami po usłudze Microsoft Purview, aby skonfigurować ograniczone środowisko. Ta konfiguracja ma zastosowanie do wszystkich obszarów roboczych w dzierżawie.

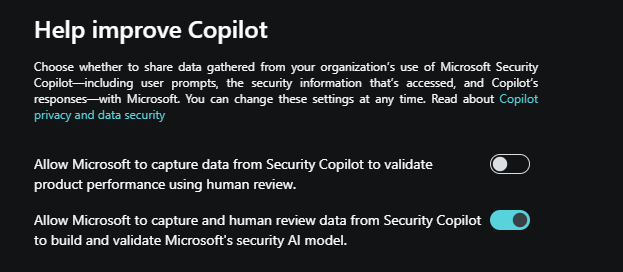
Dane organizacji — administrator musi zdecydować się na włączenie lub wyłączenie opcji udostępniania danych. Te opcje są częścią początkowej konfiguracji, a także wymienione w obszarze Ustawienia właściciela w środowisku autonomicznym i można je skonfigurować dla każdego obszaru roboczego. Włącz lub wyłącz przełączanie dla dowolnej z następujących opcji:
Zezwól firmie Microsoft na przechwytywanie danych z rozwiązania Security Copilot w celu zweryfikowania wydajności produktu przy użyciu przeglądu przez człowieka: po włączeniu dane klientów są udostępniane firmie Microsoft w celu poprawy jakości produktu. Monity i odpowiedzi są oceniane, aby zrozumieć, czy wybrano odpowiednie wtyczki, czy wynik jest zgodny z oczekiwaniami, oraz jak można ulepszyć odpowiedzi, zmniejszyć opóźnienia i poprawić format wyjściowy.
Zezwól firmie Microsoft na przechwytywanie i przeglądanie danych z Security Copilot w celu utworzenia i zweryfikowania modelu sztucznej inteligencji zabezpieczeń firmy Microsoft: po włączeniu dane klientów są udostępniane firmie Microsoft na potrzeby ulepszania sztucznej inteligencji Copilot. Wyrażenie zgody nie zezwala firmie Microsoft na używanie danych klientów do trenowania podstawowych modeli. Pytania i odpowiedzi są oceniane w celu ich ulepszenia i upewnienia się, że są przydatne i zgodne z oczekiwaniami.
Aby uzyskać więcej informacji na temat sposobu obsługi danych przez firmę Microsoft, zobacz Bezpieczeństwo danych i prywatność.
Ustawienia wtyczki — administrator zarządza wtyczkami i konfiguruje, czy zezwalać usłudze Security Copilot na dostęp do danych z usług Platformy Microsoft 365. Te ustawienia są konfigurowane dla każdego obszaru roboczego.
Skonfiguruj, kto może dodawać własne niestandardowe wtyczki i zarządzać nimi oraz kto może dodawać niestandardowe wtyczki i zarządzać nimi dla wszystkich użytkowników w organizacji.
Zarządzanie dostępnością wtyczki i ograniczaniem dostępu. Po włączeniu administratorzy decydują, które nowe i istniejące wtyczki są dostępne dla wszystkich użytkowników w organizacji i które będą ograniczone tylko do właścicieli.
Zezwól usłudze Security Copilot na dostęp do danych z usług platformy Microsoft 365. Jeśli ta opcja jest wyłączona, Twoja organizacja nie będzie mogła używać wtyczek, które uzyskują dostęp do usług Platformy Microsoft 365. Obecnie ta opcja jest wymagana do korzystania z wtyczki Microsoft Purview. Ustawienie i/lub zmiana tego ustawienia wymaga użytkownika z rolą właściciela Copilot lub globalną rolą administratora firmy Microsoft Entra.


Uprawnienia roli
Aby zapewnić użytkownikom dostęp do funkcji aplikacji Copilot, muszą mieć odpowiednie uprawnienia do roli. Uprawnienia roli są konfigurowane dla każdego obszaru roboczego.
Uprawnienia można przypisywać przy użyciu ról Microsoft Entra lub Microsoft Purview albo ról Security Copilot. Najlepszym rozwiązaniem jest zapewnienie najmniej uprzywilejowanej roli, która ma zastosowanie dla każdego użytkownika.
Rozwiązanie Security Copilot wprowadza dwie role, które działają podobnie do grup dostępu, ale nie są rolami Microsoft Entra ID. Zamiast tego kontrolują dostęp wyłącznie do możliwości platformy Security Copilot i same nie zapewniają dostępu do danych dotyczących zabezpieczeń.
Role copilot zabezpieczeń firmy Microsoft to:
- Właściciel Copilot
- Współautor usługi Copilot
Następujące role Microsoft Entra i Microsoft Purview automatycznie dziedziczą dostęp właściciela Copilot, zapewniając, że Security Copilot zawsze ma co najmniej dwóch właścicieli.
Role Microsoft Entra:
- Administrator rozliczeń
- Administrator zgodności firmy Microsoft Entra
- Administrator ogólnosystemowy
- Administrator usługi Intune
- Administrator zabezpieczeń
role usługi Microsoft Purview:
- Administrator zgodności Purview
- Administrator zarządzania danymi usługi Purview
- Zarządzanie organizacją w Purview

Tylko użytkownicy, którzy mają role globalnego administratora, administratora zabezpieczeń lub właściciela Copilot, mogą przypisywać role w Copilot, dodając lub usuwając członków z ról Właściciel i Współautor.
Grupa, którą administratorzy/właściciele mogą dołączyć do roli Współautor, to grupa Zalecanych ról zabezpieczeń firmy Microsoft. Ta grupa istnieje tylko w narzędziu Security Copilot i jest pakietem istniejących ról Microsoft Entra. Po dodaniu tej grupy jako członka roli Współautor wszyscy użytkownicy będący członkami ról Microsoft Entra ID uwzględnionych w zalecanej grupie ról rozwiązania zabezpieczające firmy Microsoft uzyskują dostęp do platformy Copilot. Ta opcja zapewnia szybki, bezpieczny sposób, aby dać użytkownikom w organizacji, którzy już mają dostęp do danych zabezpieczeń używanych przez Copilot za pośrednictwem wtyczki Microsoft, dostęp do platformy Copilot.
Aby uzyskać szczegółową listę uprawnień przyznanych dla każdej z tych ról, zapoznaj się z sekcją Przypisywanie ról w temacie Omówienie uwierzytelniania w programie Microsoft Security Copilot.
Wtyczki Copilot i wymagania dotyczące ról
Rola kontroluje działania, do których masz dostęp, takie jak konfigurowanie ustawień, przypisywanie uprawnień lub wykonywanie zadań. Copilot nie wykracza poza posiadany dostęp. Ponadto poszczególne wtyczki Microsoft mogą mieć własne wymagania dotyczące roli dostępu do usługi i danych, które reprezentuje. Na przykład analityk, któremu przypisano rolę operatora zabezpieczeń lub rolę współautora obszaru roboczego Copilot, może uzyskać dostęp do portalu Copilot i utworzyć sesje, ale do korzystania z wtyczki Usługi Microsoft Sentinel będzie potrzebna odpowiednia rola, taka jak Czytelnik usługi Microsoft Sentinel, aby uzyskać dostęp do zdarzeń w obszarze roboczym. Aby uzyskać dostęp do urządzeń, uprawnień i zasad dostępnych za pośrednictwem wtyczki usługi Microsoft Intune, ten sam analityk będzie potrzebować innej roli specyficznej dla usługi, takiej jak rola menedżera zabezpieczeń punktu końcowego usługi Intune.
Ogólnie rzecz biorąc, wtyczki firmy Microsoft w Copilot korzystają z modelu OBO (w imieniu) — co oznacza, że Copilot wie, że klient ma licencje na określone produkty i jest automatycznie zalogowany do tych produktów. Copilot może następnie uzyskać dostęp do określonych produktów, gdy wtyczka jest włączona i, jeśli ma to zastosowanie, parametry są skonfigurowane. Niektóre Microsoft wtyczki wymagające konfiguracji mogą obejmować konfigurowalne parametry używane do uwierzytelniania zamiast modelu OBO.
Włączenie poszczególnych wtyczek i konfiguracji wtyczek odbywa się dla każdego obszaru roboczego.