Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
OSConfig to narzędzie do konfiguracji zabezpieczeń dla Windows Server, które stosuje i utrzymuje znany dobry stan zabezpieczeń na urządzeniach. Wykorzystuje scenariusze, czyli wstępnie zdefiniowane grupy ustawień, aby zapewnić spójną konfigurację urządzeń lokalnych i połączonych z usługą Azure Arc przez cały cykl ich życia.
Z czasem serwery odchodzą od zamierzonej konfiguracji zabezpieczeń i spójne stosowanie ustawień na wielu urządzeniach i narzędziach do zarządzania jest trudne do wykonania ręcznie. OSConfig pomaga utrzymać każde urządzenie w zamierzonym stanie, automatycznie wykrywając i korygując takie odchylenia, dzięki czemu serwery pozostają bezpieczne i zgodne z wymaganiami.
W tym artykule wyjaśniono, co to jest konfiguracja systemu operacyjnego, jak działa i jakie scenariusze obsługuje, dzięki czemu możesz zdecydować, jak używać jej do zabezpieczania i obsługi serwerów.
Jak działa konfiguracja systemu operacyjnego
Stos OSConfig składa się z podstawowych poleceń cmdlet, natywnych interfejsów API i definicji scenariusza, która definiuje konfigurację żądanego stanu. Definicja scenariusza to oparty na danych opis konfiguracji. Konfiguracje to grupy ustawień, które używają par nazwa/wartość ze wstępnie zdefiniowaną kolejnością i zależnościami odpowiadającymi obszarom podrzędnym.
Projekt modelu obiektów jest oparty na danych, który umożliwia mapowanie różnych dostawców w systemie operacyjnym (OS) Windows na potrzeby konfiguracji urządzenia. Na poniższym diagramie opisano przepływ konfiguracji systemu operacyjnego.
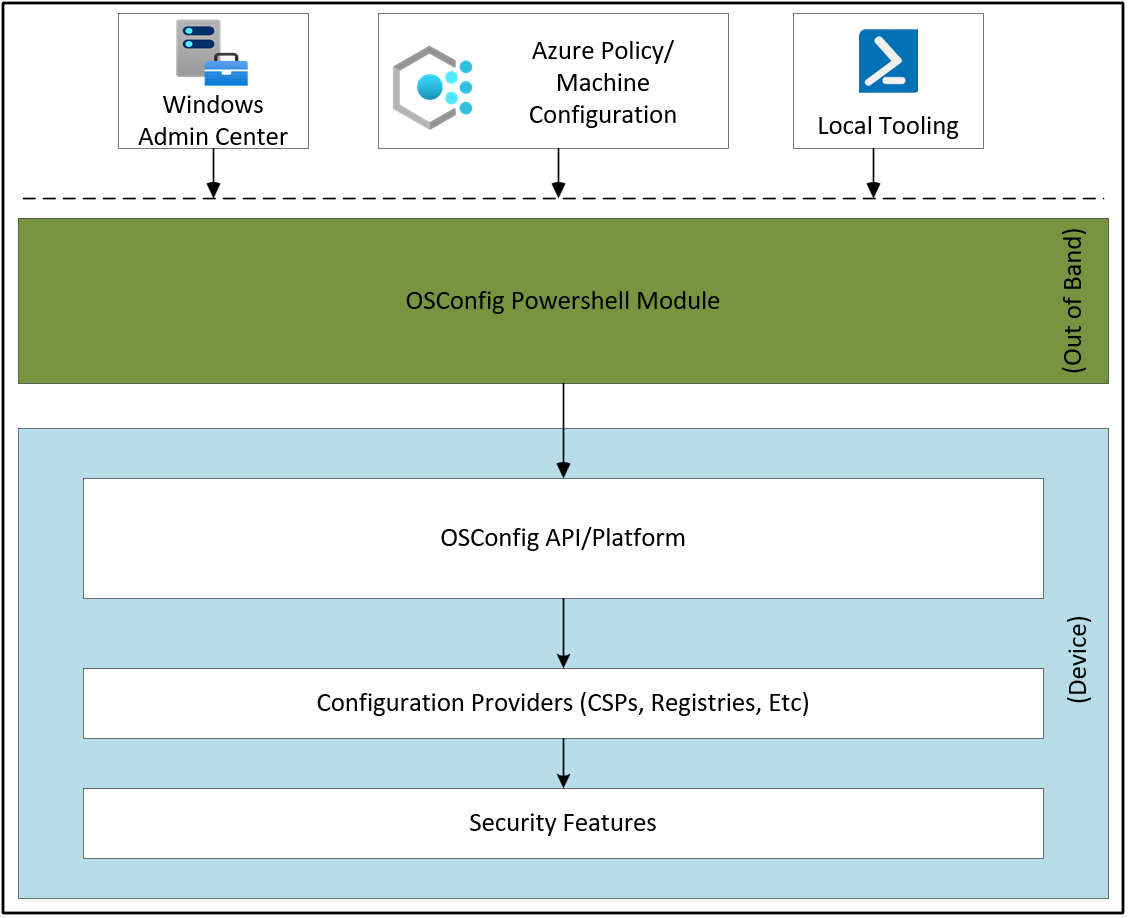
Schemat blokowy stosu OSConfig pokazujący, jak narzędzia do zarządzania stosują konfigurację na urządzeniu. Na górze, nad linią przerywaną, znajdują się trzy źródła zarządzania pozapasmowego: Windows Admin Center, Azure Policy i Machine Configuration oraz narzędzia lokalne. Każde źródło ma strzałkę wskazującą w dół do modułu programu PowerShell OSConfig, który obejmuje szerokość diagramu jako przedział oznaczony etykietą Poza pasmem. Pojedyncza strzałka prowadzi z modułu programu PowerShell OSConfig w dół do kontenera z etykietą Urządzenie. W kontenerze Device trzy pola ułożone pionowo są połączone kolejno strzałkami skierowanymi w dół: OSConfig API and Platform przekazują ustawienia do dostawców konfiguracji, takich jak CSP i rejestry, które z kolei stosują funkcje zabezpieczeń.
W systemie Windows Server 2025 usługa OSConfig integruje się z usługami Azure Policy, Microsoft Defender, Windows Admin Center oraz konfiguracją komputerów w usłudze Azure Policy, umożliwiając monitorowanie i raportowanie zgodności. Umożliwia również ulepszone mapowanie, a nawet bezpośrednią konwersję z innymi wcześniej istniejących definicji zarządzania. Te definicje obejmują pliki .admx w Zasadach grupy, pliki .mof w Instrumentacji zarządzania Windows (WMI) i pliki Struktury opisu urządzeń (DDF) w dostawcy usług konfiguracji (CSP).
Jako pojedyncza platforma, OSConfig:
- Stosuje pakiety konfiguracyjne na przestrzeni całego cyklu życia urządzenia, w tym konfigurację, działania naprawcze, monitorowanie, raportowanie i wersjonowanie.
- Spójnie działa w Windows Admin Center, Azure Arc, programie PowerShell, Azure Policy i konfiguracji maszyny Azure Policy.
- Uwzględnia warunki wstępne i zależności między ustawieniami za pomocą dyrektyw orkiestracji.
- Utrzymuje stan docelowy dzięki wykrywaniu dryfu konfiguracji, raportowaniu o nim i jego korygowaniu.
OSConfig drift control (Kontrola dryfu konfiguracji systemu operacyjnego)
Jedną z głównych funkcji OSConfig jest zarządzanie dryfem. Pomaga to zapewnić, że system zostanie uruchomiony i pozostanie w znanym dobrym stanie zabezpieczeń. Po włączeniu tej opcji program OSConfig automatycznie koryguje wszelkie zmiany systemu, które odbiegają od żądanego stanu. OSConfig dokonuje korekty za pomocą zadania odświeżenia.
Po wyłączeniu funkcji program OSConfig wyłącza również zadanie odświeżania. Następnie można użyć innych narzędzi, z użyciem OSConfig lub bez niego, aby zmodyfikować system. Każde narzędzie do zarządzania może obsługiwać różne cele, a różne podmioty mogą z niego korzystać, dzięki czemu wiele władz może zarządzać tym samym zestawem ustawień urządzenia. Na przykład władze mogą używać usługi Azure Policy do obsługi zasobów w chmurze lub z obsługą usługi Azure Arc na dużą skalę, podczas gdy mogą używać Centrum administracyjnego systemu Windows do zarządzania lokalnego.
Aby rozwiązać problemy z wieloma władzami, orkiestrator zapewnia deterministyczną konfigurację w środowisku, w którym wiele władz korzysta z różnych narzędzi administracyjnych IT. W tym modelu każdy urząd otrzymuje kolejność pierwszeństwa. Ta kolejność pierwszeństwa nie ma zastosowania tylko z perspektywy konfiguracji. Umożliwia również kontrolę dryfu dla każdego organu, a nawet dla każdego dokumentu scenariusza.
Jeśli używasz zasobów chmurowych lub zasobów z obsługą usługi Azure Arc, kolejność pierwszeństwa jest następująca:
- Autorytet chmury (Azure Policy)
- Urząd lokalny (Windows Admin Center i Windows PowerShell)
- Dowolne inne narzędzie wdrażania
Obsługiwane scenariusze konfiguracji systemu operacyjnego
OSConfig dostarcza konfigurację za pomocą scenariuszy. W Windows Server 2025 r. obsługiwane scenariusze należą do dwóch obszarów: punktów odniesienia zabezpieczeń i kontroli aplikacji dla firm.
Punkty odniesienia zabezpieczeń
Bazowe konfiguracje zabezpieczeń oparte na OS Config zapewniają zalecany poziom zabezpieczeń uwzględniający role dla serwerów i maszyn wirtualnych. Przez cały cykl życia urządzenia możesz je stosować za pomocą programu PowerShell lub Windows Admin Center, a kontrola odchyleń pomaga utrzymać każdy serwer w sprawdzonym, prawidłowym stanie. Ten obszar obejmuje:
- Punkt odniesienia zabezpieczeń Windows Server dostosowany do roli serwera.
- Microsoft Defender Konfiguracja programu antywirusowego.
- Windows – rozwiązanie do zarządzania hasłami administratora lokalnego (LAPS).
- Konfiguracja serwera Secured-core.
Zastosowanie punktów odniesienia zabezpieczeń ułatwia:
- Wzmacnianie stanu zabezpieczeń przez wyłączenie starszych protokołów i szyfrów.
- Zmniejsz nakład pracy operacyjnej dzięki wbudowanej kontroli dryfu w celu zapewnienia spójnego monitorowania na dużą skalę.
- Działania w kierunku zaleceń Centrum testów porównawczych zabezpieczeń internetowych (CIS) i Defense Information Systems Agency Security Technical Implementation Guides (DISA STIGs) dotyczących punktu odniesienia zabezpieczeń systemu operacyjnego.
Kontrola aplikacji dla firm
Kontrola aplikacji dla firm pomaga kontrolować, które aplikacje i kod mogą być uruchamiane na serwerach, co pomaga zmniejszyć ryzyko nieautoryzowanego lub niezaufanego oprogramowania. Konfiguracja systemu operacyjnego udostępnia scenariusz, który ma być stosowany i utrzymywany w ramach tego samego modelu żądanego stanu.