Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Este tutorial descreve como proteger um servidor flexível ou cluster elástico do Azure PostgreSQL usando o Backup do Azure (prévia) no portal do Azure. Você cria uma política de backup e configura o backup armazenado para o servidor ou cluster elástico.
Neste artigo:
- Verificar os pré-requisitos
- Criar uma política de backup
- Configurar backup em cofre.
- Executar um backup sob demanda.
- Acompanhe as tarefas de backup.
Pré-requisitos
Antes de proteger um servidor flexível ou cluster elástico (v2) do Azure PostgreSQL, utilizando o portal do Azure, certifique-se de atender aos seguintes pré-requisitos:
- Revise os cenários suportados e as limitações da solução v2.
- Identifique ou crie um cofre de backup na mesma região da fonte de dados. O cofre pode estar em uma assinatura diferente, desde que esteja no mesmo locatário.
- Revise as permissões de acesso, se presentes, para atribuir a função Função de Backup de Retenção de Longo Prazo do Servidor Flexível do PostgreSQL ao servidor flexível ou cluster elástico de origem do PostgreSQL e a função Leitor ao grupo de recursos de origem para o Cofre de Backup.
Crie uma política de backup para o Servidor Flexível do Azure Database for PostgreSQL ou para o cluster elástico com backup em cofre (v2)
Uma política de backup define o cronograma de backup e as regras de retenção para pontos de recuperação. O Backup do Azure avalia as regras de retenção nesta ordem de prioridade: anual, mensal, semanal e diário. Se um ponto de recuperação se qualifica para múltiplas regras, a regra com maior prioridade se aplica. Se nenhuma outra regra se qualificar, as configurações padrão de retenção se aplicam.
O Backup do Azure também suporta backups imutáveis do WORM. Se seus requisitos de conformidade impedirem alterações ou exclusão nos pontos de recuperação antes de expirarem, ative a imutabilidade no cofre de Backup antes de configurar a proteção. Depois que você bloqueia a imutabilidade, nenhum usuário, incluindo um administrador do cofre, pode alterar, sobrescrever ou excluir pontos de recuperação antes que seu período de retenção configurado expire.
Dica
A retenção afeta os custos de armazenamento de backup. Para servidores grandes com backups diários, use retenção mais curta para pontos de recuperação diários e retenção mais longa para pontos semanais, mensais e anuais para reduzir custos de dados retidos e armazenamento de backup.
Para criar uma política de backup para o backup armazenado do servidor flexível ou cluster elástico do Azure PostgreSQL (v2), siga estas etapas:
Vá em Políticas de Proteção à Resiliência> e selecione + Criar Política>Criar Política de Backup.
No início: Criar painel de Política, selecione a Solução como Backup do Azure, tipo de fonte de dados como servidor flexível/cluster elástico Azure PostgreSQL, selecione o cofre sob o qual deseja criar a política e selecione Continuar.
No painel de Criar Política de Backup , insira o nome de uma Política na aba Basics .
Na aba Agendar + retenção , em Cronograma de Backup, defina o cronograma para criar pontos de recuperação para backups.

Note
Backup do Azure suporta frequências de backup diárias e semanais. O Daily é selecionado por padrão e suporta requisitos de conformidade com um objetivo de ponto de recuperação (RPO) de um dia.
Nas configurações de retenção, edite a regra padrão de retenção ou adicione uma nova regra para especificar a retenção para pontos de recuperação.
Note
O período padrão de retenção é de 3 meses. Você pode definir regras separadas de retenção para pontos de recuperação semanais, mensais e anuais, com períodos de retenção de 7 dias a 10 anos.
Selecione Revisar + criar para criar a política de backup.

Configurar backup armazenado para o servidor flexível ou cluster elástico do Azure PostgreSQL (v2)
Você pode configurar o backup armazenado em cofre no Cofre de Backup, em Resiliência ou no painel LTR (Backups armazenados em cofre) do servidor flexível ou cluster elástico. Esta seção descreve como configurar o backup em cofre para o Servidor Flexível do Azure PostgreSQL ou o cluster elástico (v2) no painel Resiliência e LTR (Backups em cofre).
Para configurar o backup em cofre para o servidor flexível ou o cluster elástico (v2) do Azure Database for PostgreSQL no painel Resiliência ou LTR (Backups em Cofre), siga estas etapas:
Vá para Resiliência>Visão geral>+ Configurar proteção.
Alternativamente, para configurar backup a partir do painel de gerenciamento do banco de dados, vá ao painel flexível do servidor e selecione Configurações>LTR (Backups Vaulted).
No painel Configurar proteção, selecione Recurso gerenciado porAzure, Tipo de Fonte de Dados como Azure PostgreSQL servidor flexível/cluster elástico, e Solução como Backup do Azure. Em seguida, selecione Continuar.
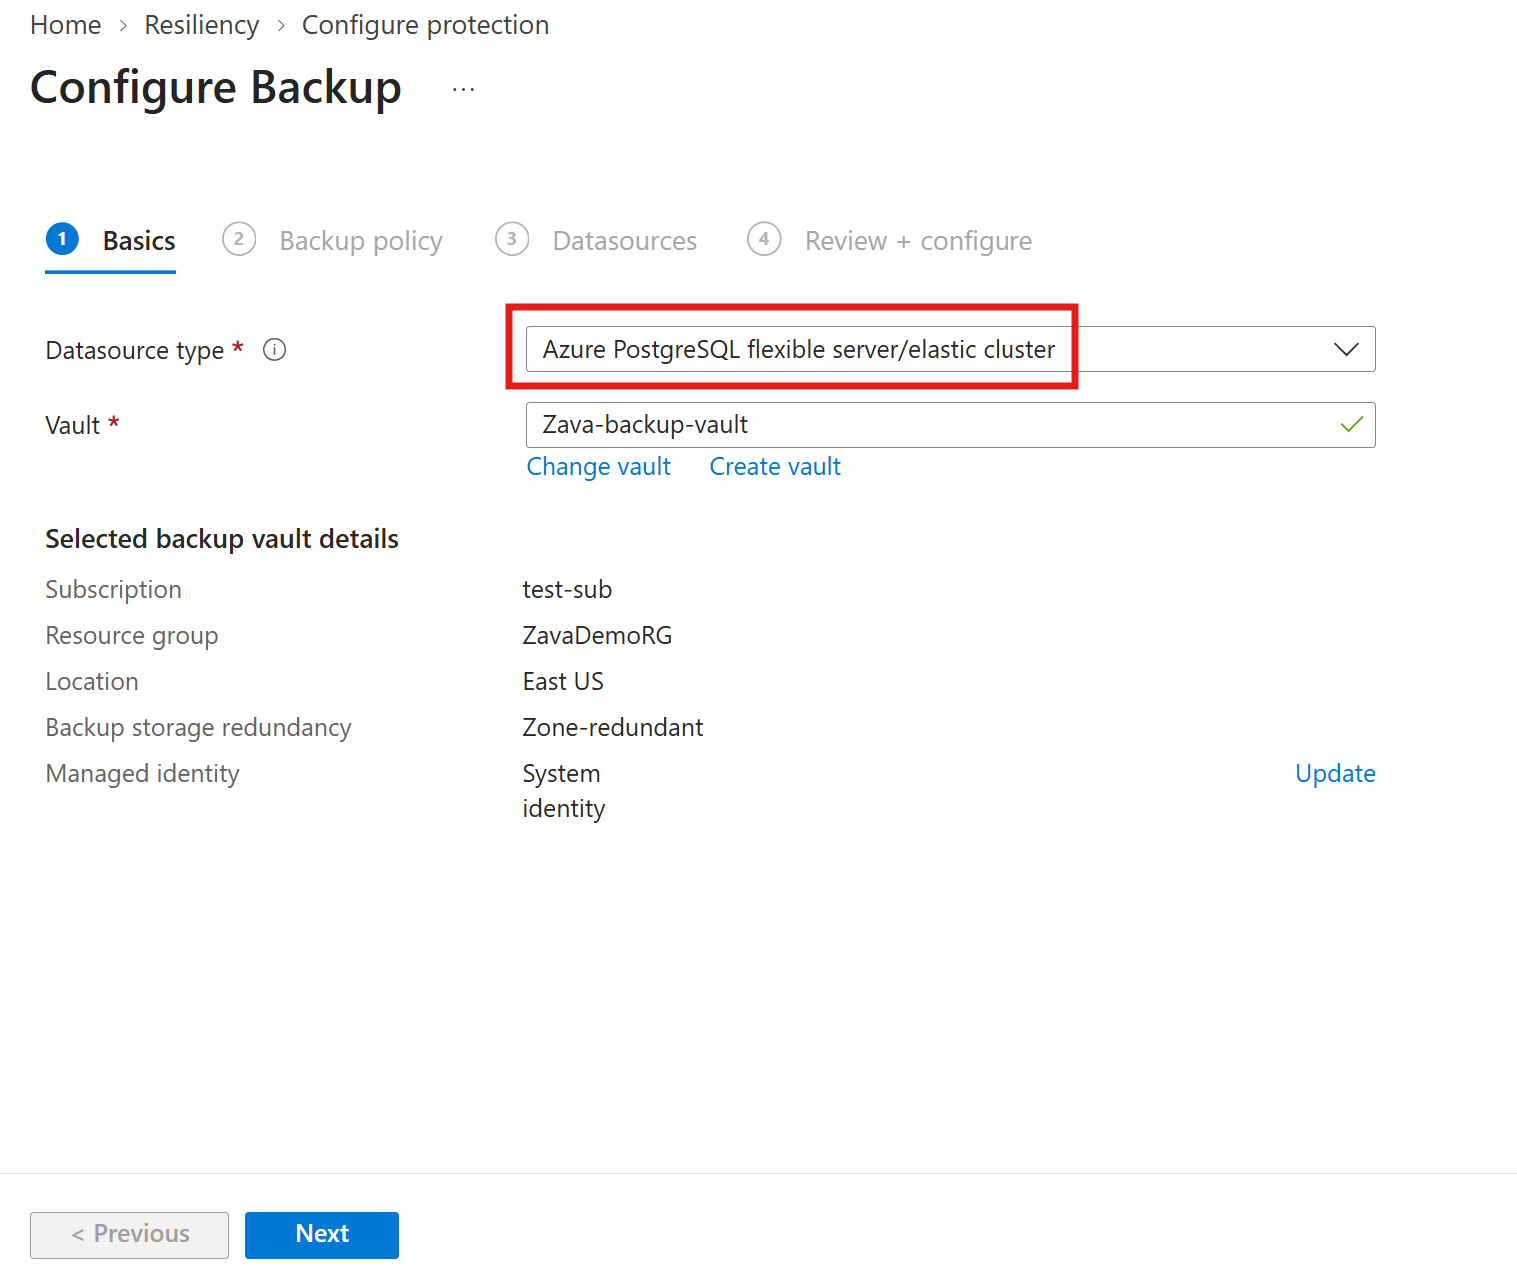
No painel Configurar Backup, na aba Basics, certifique-se de que o tipo de fonte de dados mostra o servidor flexível/cluster elástico do Azure PostgreSQL, selecione Selecionar cofre em Cofre, escolha um cofre de Backup existente e selecione Próximo. Se você não tiver um cofre de Backup, crie um.
Na aba Política de Backup , selecione uma política de backup que defina o cronograma e a duração da retenção, e selecione Próximo. Se você não tiver uma apólice adequada, selecione Criar novo. Aprenda a criar uma política de backup.
Na aba Datasources, selecione o Tipo de Backup como v2 (backups físicos) (prévia).

Note
O tipo de backup determina a camada de proteção para a origem de dados. v2 (backups físicos) (visualização prévia) usa a solução baseada em snapshots de disco. Uma pilha pode proteger uma fonte de dados por vez, pois não há suporte para a proteção de múltiplas fontes de dados.
No painel Selecionar recursos para backup , selecione os servidores flexíveis e clusters elásticos para proteger, e então selecione Selecionar.
Note
Escolha fontes de dados na mesma região do cofre de backup.
Quando você está na aba Datasources, o Backup do Azure valida a fonte de dados e verifica se ela tem as permissões de acesso necessárias para se conectar a ela. Se uma ou mais permissões estiverem faltando, uma das seguintes mensagens aparece:
- O usuário não pode atribuir funções: você não tem acesso de escrita na fonte de dados. Selecione Download role assignment template para buscar o template ARM, peça para um administrador de banco de dados PostgreSQL executá-lo e então selecione Revalidar.
- Atribuição de função não concluída: você tem acesso de gravação à fonte de dados. Selecione Atribuir funções ausentes para conceder as permissões diretamente na interface. Você pode definir o escopo em que as permissões são concedidas. A revalidação começa automaticamente assim que a atribuição é concluída.
A validação também falha com erro do usuário se a fonte de dados não atender aos pré-requisitos da v2.
Por exemplo, se o servidor estiver na camada Burstable, estiver executando o PostgreSQL 14 ou versão anterior, ou for uma réplica.
Após a validação mostrar Sucesso, selecione Próximo.
Na guia Examinar + configurar , selecione Configurar backup.

Quando a configuração é concluída, uma instância de backup (também chamada de item protegido) é criada. O primeiro backup programado transfere o conteúdo completo do disco; os backups subsequentes transferem apenas os blocos alterados.
Executar um backup sob demanda para o Banco de Dados do Azure para PostgreSQL – servidor flexível ou cluster elástico (v2)
Depois que você configura a proteção, os backups rodam automaticamente de acordo com o cronograma definido na política de backup. Você também pode rodar um backup sob demanda fora do cronograma configurado seguindo estes passos:
Vá para Resiliência>>.
No painel de itens protegidos, selecione o tipo de fonte de dados como Banco de Dados do Azure para PostgreSQL flexible servers.
Selecione o item protegido.
No painel de itens protegidos selecionado , em Itens Associados, selecione o ícone mais correspondente a um item e selecione Backup agora.
No painel Backup Agora , revise as regras de retenção da política de backup associada e selecione Backup agora.
Acompanhe um trabalho de backup do Banco de Dados do Azure para PostgreSQL — servidor flexível ou cluster elástico (v2)
Para rastrear um trabalho de backup para Banco de Dados do Azure para PostgreSQL flexible server ou cluster elástico (v2), siga estes passos:
Vá para Resiliência>Monitoramento + Relatórios>Tarefas.
No painel de Jobs , revise a lista de jobs de backup e restauração e seu status. O painel de Empregos mostra as operações e seu status nas últimas 24 horas.
Selecione um trabalho para visualizar seus detalhes, incluindo o progresso.
Backups de servidores muito grandes podem rodar por um período prolongado, especialmente o primeiro backup e qualquer replicação inicial subsequente. O trabalho permanece em andamento até que os dados do instantâneo sejam copiados para o cofre.